9 月 11 日,安全研究员 Chaofan 在 X 上公开了一条消息:他从某个 AI 中转站购买到一份 6TB 的泄露数据集,里面包含小米、华为、蔚来等 19 家头部企业以及 7 家机构的服务器密钥等敏感信息,拿到这些数据的人可以直接接管相关内部系统。
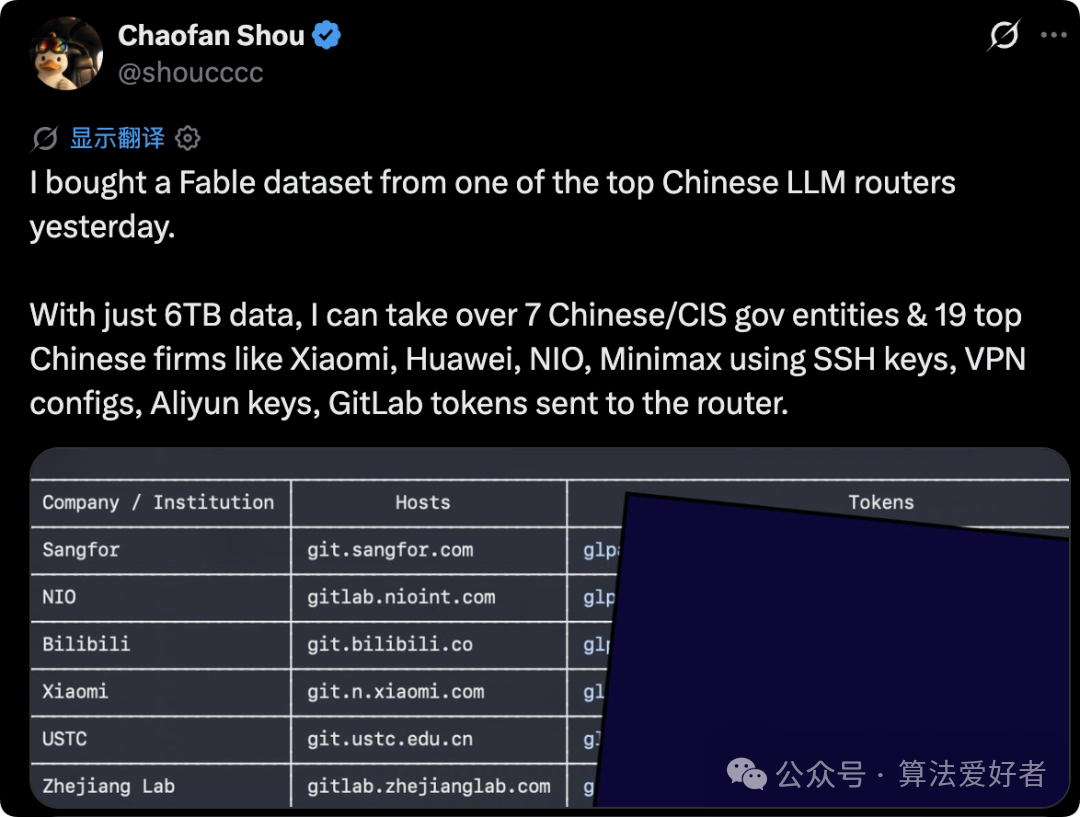
PS:有人问他花多少钱买下这份数据,他回答是五位数美元。
为什么会出现这种情况?
海外部分大模型并不向国内用户开放,一些企业员工想绕开限制,于是转而使用 第三方 AI 中转服务。
这类中转站会把用户的每一次对话请求完整记录在案,员工写代码时随手粘贴的服务器密码、内部配置,都会明文留在平台上。
更离谱的是,这类中转站不仅靠卖服务赚钱,转头还会把用户信息打包转卖,再赚一笔。
预警早有伏笔
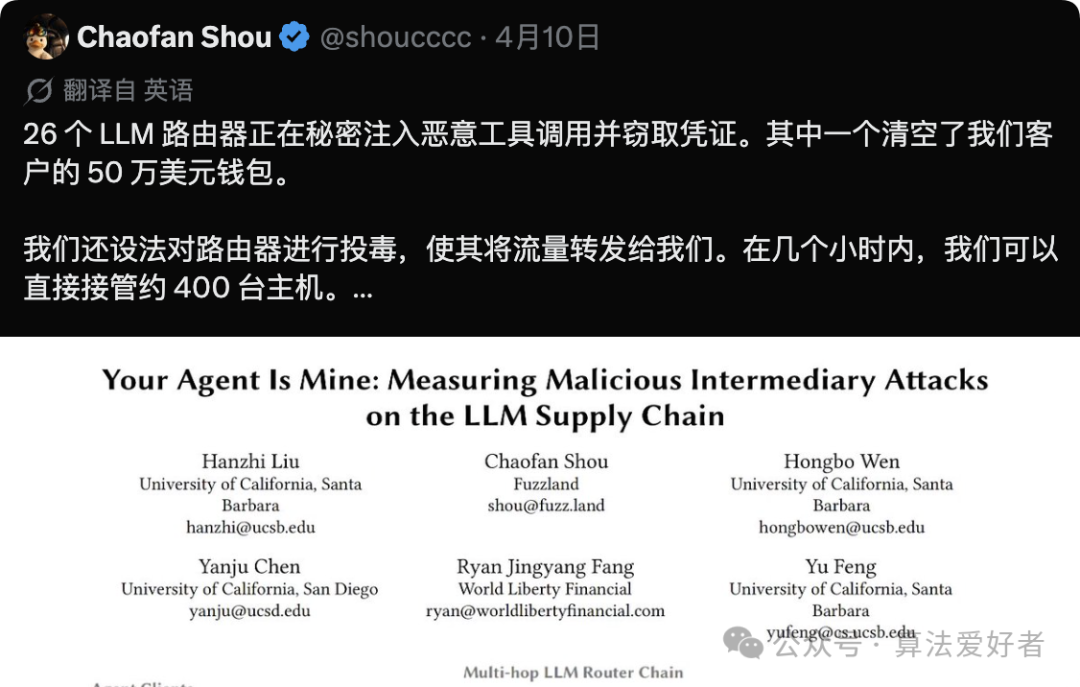
早在今年 4 月,Chaofan 就发文警告过 AI 中转站的 中间人攻击风险。这次大规模密钥泄露,正是该隐患在现实中爆发的一个案例。
(参考:X) |  发表于 16 小时前
|
查看: 12|
回复: 0


