搜狗输入法 Windows 版远程代码执行漏洞(CVE-2026-51990)已确认存在在野利用,奇安信 CERT 已完成复现验证。以下为漏洞核心信息概览:
| 项目 |
详细信息 |
项目 |
详细信息 |
| 漏洞名称 |
搜狗输入法 Windows 版远程代码执行漏洞 |
|
|
| 漏洞编号 |
QVD-2026-66338,CVE-2026-51990 |
|
|
| 公开时间 |
2026-09-10 |
影响量级 |
千万级 |
| 奇安信评级 |
高危 |
CVSS 3.1 分数 |
8.8 |
| 威胁类型 |
代码执行 |
利用可能性 |
高 |
| POC 状态 |
未公开 |
在野利用状态 |
已发现 |
| EXP 状态 |
未公开 |
技术细节状态 |
已公开 |
危害描述:成功利用该漏洞可导致攻击者以当前用户权限完全控制系统,安装持久化后门、窃取数据、执行任意命令。
01 漏洞详情
影响组件
搜狗输入法是一款广受欢迎的中文输入法软件,主要面向 Windows 平台用户提供智能拼音输入、云输入预测、皮肤定制及词库同步等功能。该输入法通过深度集成 Windows 文本服务框架(TSF),实现了对系统级键盘输入的实时捕获与处理,并内置了基于 Chromium 嵌入式框架(CEF)的浏览器组件,用于展示皮肤商店等 Web 内容。凭借庞大的用户基数和云端服务能力,搜狗输入法在中国市场拥有数亿级安装量,是企业及个人用户日常办公场景中广泛使用的基础输入工具。
漏洞描述
近日,奇安信 CERT 监测到搜狗输入法 Windows 版远程代码执行漏洞(CVE-2026-51990)在野利用。该漏洞根源在于 sgbiz: 自定义协议处理器(biz_helper.exe)对传入的命令行参数缺乏充分校验,攻击者可构造恶意链接,借助参数注入调用 SGMyInput.exe 的皮肤中心 CEF WebView,并将嵌入式浏览器导航至攻击者控制的任意页面。
由于该 WebView 基于过时的 Chromium 80 引擎(2020 年 3 月版本),且沙箱保护和同源策略等安全机制均被禁用,攻击者可进一步利用已知浏览器引擎漏洞(如 CVE-2021-38003)实现任意代码执行。整个攻击链条只需用户点击一次特制的 sgbiz: 链接,即可强制加载恶意页面并触发旧版浏览器漏洞,最终部署 GRAYRABBIT 后门程序。
成功利用后,攻击者能够以当前用户权限完全控制系统,安装持久化后门、窃取数据、执行任意命令。目前该漏洞技术细节已公开,且已发现在野利用,建议相关用户尽快完成自查与防护。
利用条件
用户点击攻击者构造的 sgbiz: 自定义协议链接。
02 影响范围
影响版本
搜狗输入法 Windows 版 < 16.3.0.3498
03 复现情况
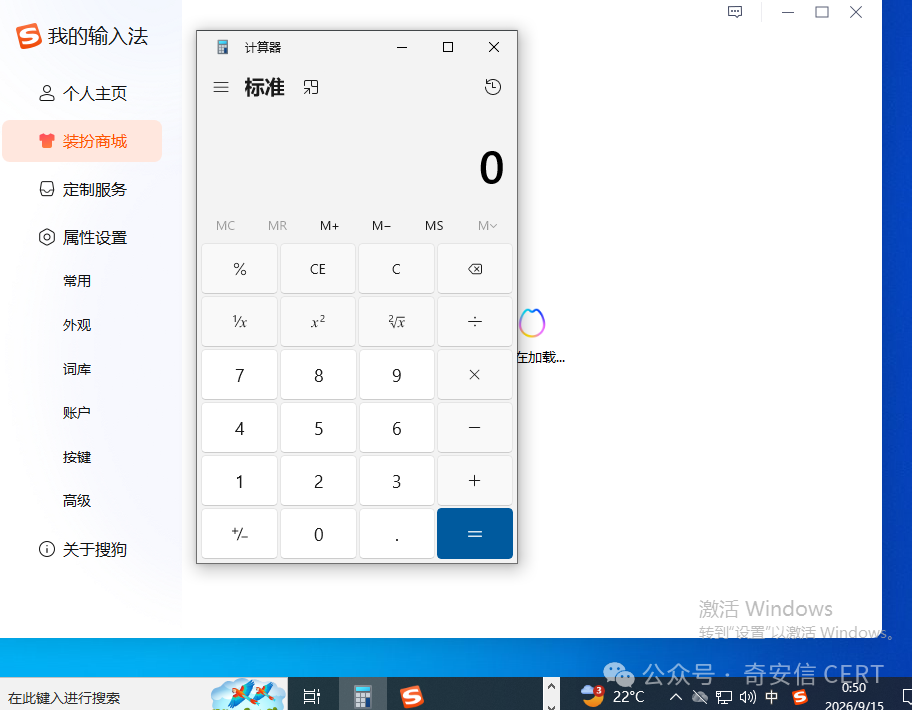
目前,奇安信 CERT 已成功复现搜狗输入法 Windows 版远程代码执行漏洞(CVE-2026-51990),截图如下:
04 处置建议
安全更新
目前官方已有可更新版本,建议受影响用户将 Windows 设备上的搜狗输入法升级至 16.3.0.3498 或更高版本。官方已于 2026 年 4 月 21 日通过自动更新向所有用户推送该补丁。
检查当前版本:右键点击搜狗输入法状态栏 → 属性设置 → 关于,查看版本号。
如版本低于 16.3.0.3498,请访问搜狗输入法官网手动下载最新版本安装。对于企业环境,建议通过软件分发系统(如 SCCM、Intune、组策略)强制推送搜狗输入法更新,确保所有终端统一升级。
官方下载地址:
https://shurufa.sogou.com/windows
临时缓解措施
对无法立即升级的系统,通过 Windows 注册表编辑器删除或重命名 sgbiz: URI 协议处理器的注册表项,阻止恶意链接触发搜狗输入法组件。
05 参考资料
[1] https://www.gendigital.com/blog/insights/research/one-click-backdoor-sogou
[2] https://www.bleepingcomputer.com/news/security/hackers-exploit-tencent-app-flaw-to-deploy-grayrabbit-malware/
文章来源:乌雲安全
云栈社区将持续跟踪该漏洞的后续补丁与利用动态。
 发表于 5 天前
|
查看: 0|
回复: 0


