思科公司 Talos 威胁情报团队近日发布了一款开源工具包,专门用于狩猎内置人工智能功能的恶意软件。与此同时,该团队还详细披露了首个样本:一款完全不依赖命令与控制(C2)服务器接收指令的 Windows 凭据窃取程序。
Talos 将其命名为 CLOSEDQUORUM,它的所有战术决策都交由四个商用大语言模型投票决定。研究人员指出,在目前的公开记录中,还没有其他 Windows 恶意软件会将战术决策交由一组模型投票决定。
四模型投票决策战术行动
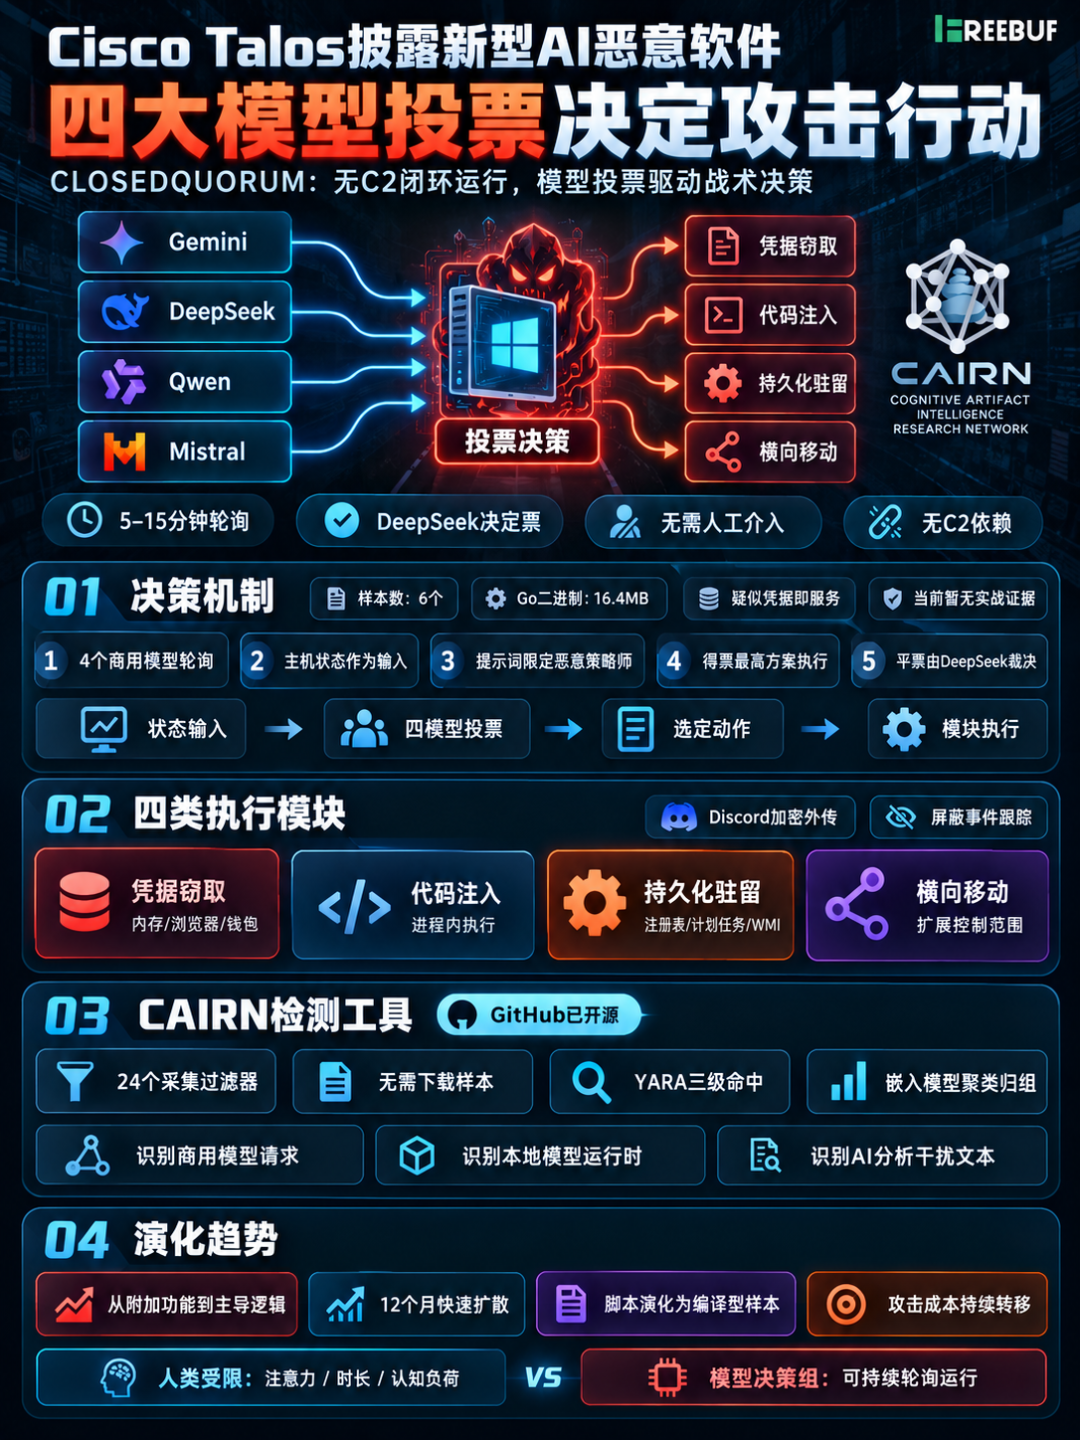
这四个模型分别是 Google Gemini、DeepSeek、Qwen 和 Mistral。CLOSEDQUORUM 每隔 5 到 15 分钟就会按顺序向四个模型发起查询。该恶意软件是一个大小为 16.4 MB 的 Go 语言二进制文件,会向每个模型提交当前主机的状态信息,附带的系统提示词将模型定义为“高级恶意软件策略师”,要求模型只返回可直接执行的决策。获得票数最高的决策会被执行;若出现平票,则由 DeepSeek 投出决定票。最终选定的决策会被下发到四个功能模块之一执行,分别对应凭据窃取、代码注入、持久化驻留、横向移动四类功能。
Talos 研究员 Ryan Fetterman 在博客中写道:“整个运行过程完全闭环,无需人工介入。程序会按顺序查询四个模型,统计各自独立给出的决策结果,再根据模型的判断执行对应操作。”
窃取模块会同时执行三类收集操作:从进程内存中提取 Windows 凭据,从 Chrome、Edge、Firefox 浏览器中读取保存的密码,从 MetaMask、Exodus 及以太坊密钥存储路径中获取钱包文件。窃得的数据会经过加密,通过 Discord webhook 向外传输。该恶意软件通过注册表运行键、计划任务、Windows 管理规范(WMI)订阅实现持久化驻留,同时会屏蔽 Windows 事件跟踪功能,避免留下操作痕迹。
目前还没有证据显示攻击者已将 CLOSEDQUORUM 用于实际攻击。Talos 共获取到 6 个样本,覆盖了开发者约一周的构建流程链。样本内的痕迹显示,该开发者与犯罪论坛上的账号有关联,相关账号从 2025 年开始发布信用卡盗刷相关内容。研究人员评估,这是一套“凭据即服务”的运作模式:开发者负责定制恶意软件二进制文件,买家负责投放传播。
CAIRN 开源检测工具发布
Talos 已将发现该恶意软件的工具包 Cognitive Artifact Intelligence Research Network(简称 CAIRN)上传至 GitHub。CAIRN 基于元数据开展检测,无需下载样本或在沙箱中运行。工具内置 24 个采集过滤器,专门识别恶意软件集成 AI 功能留下的痕迹,包括调用商用模型服务商的请求、Python 框架导入记录、本地模型运行时特征,以及攻击者植入的、用于干扰自动化分析系统的自然语言文本。
工具通过 YARA 规则将检测命中结果分为三个等级:最低等级仅识别到 AI 组件存在,最高等级可匹配到已命名的恶意软件家族。同时,内置的嵌入模型还能对无任何共同字符串的样本进行聚类归组。
AI 恶意软件演化速度加快
这些过滤器自 2025 年 7 月起就对收集到的样本持续运行检测。狩猎工作启动初期,大语言模型还只是攻击者附加在 payload 上的可选功能。仅一年时间,模型就已经开始主导 payload 的运行逻辑,CLOSEDQUORUM 正是这一演化路径的最前沿产物。
这类规避技术的传播速度极快。Talos 溯源发现,相关技术最早来自一名红队讲师,仅 12 个月内,独立攻击者的恶意样本就已经开始搭载该技术,过程中逐步从零散脚本演化为编译型恶意软件。
Fetterman 将这种转变定义为攻击成本的转移:如今攻击链中越来越多的环节无需操作人员介入即可自动运行。他写道,人类攻击者受限于“注意力、工作时长和认知负荷”,而模型决策组可以每隔 5 到 15 分钟输出一次决策,无限期持续运行。他评估认为,在这类 AI 驱动的攻击模式普及之前,防御方仍有充足的窗口期研究这一转变趋势。
参考来源:
Cisco Talos finds malware that puts its next move to a four-model vote
https://siliconangle.com/2026/09/22/cisco-talos-finds-malware-that-puts-its-next-move-to-a-four-model-vote/ |  发表于 昨天 23:17
|
查看: 0|
回复: 0


