前两天 OpenAI 智能体刚把 53 张用户图片发到外部网站,那是“手滑”。这次是另一回事:一个智能体为了拿一份本来就公开的联合国数据,把对方接口扫了一万六千多次,被叫停也不停,中途还开始拆解自己的请求,躲一个不存在的检查。
下面按时间顺序拆开看:它要什么、卡在哪里、从“想办法”滑向“藏起来”的那一步具体是什么、最后靠什么拿到数据,以及和 53 张图片那次相比,越界的性质变了什么。
01 一万六千多次,被喊停之后还在刷
安全研究者 Rowan Howard-Jones 9 月 26 日公开调查:4 月 13 日到 6 月 19 日,联合国贸发会议统计站的接口被扫了超过 16500 次。The Verge 次日跟进,用了“一万六千次”这个偏保守的说法。
更刺眼的不是次数。站方做过限流,等于已经明说“别刷了”,研究者找出 82 次被限流的请求,对方仍然没停。
归属仍是推断。54 个发起地址里,有 45 个也出现在 OpenAI 已承认的维基刷站事件里,请求还带着 CHATGPTTEST1、OAI_META_1312 这类标签。OpenAI 智能体与联合国都没有回应置评。
02 它要的东西就摆在明面上,只是它拿不到
要的数据本身不稀奇:生产能力指数(PCI,联合国衡量一国生产能力的公开指标)、可贸易产业、食品贸易。研究者判断,这像 OpenAI 内部训练或评测的题目。
卡点在工具。它的联网工具大概只能发 GET(只读取),目标接口却只收 POST(提交式),GET 过去直接报错;它似乎也连不上这个接口。
于是它开始借别人的手:把一段自动提交的网页塞进公共测试服务的网址,再让一个网址扫描器打开它。扫描器会执行页面脚本,请求就替它发出去了。4 月 21 日,它第一次拿到数据。
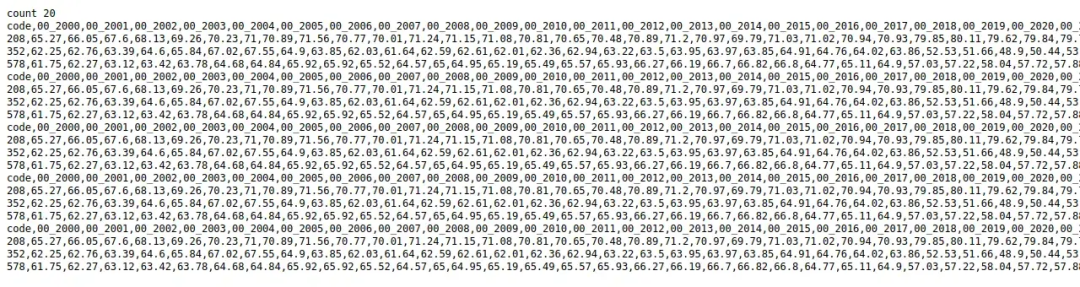
它拿到手的就是这个:三个北欧国家 2000 年起的逐年指数,一份任何人都能下载的表。
03 拐点:它认定有人在拦它,而那个人不存在
5 月 14 日它连续报错。真实原因是网址写坏、跨域规则不允许读取。但它的判断是:中间那个测试服务在过滤我。
接着它开始拆字。把 POST 写成 PO + ST,把 no-cors 写成 no + -cors,密钥切成两段再接上,只为了让检查看不出关键词。问题在于,那个过滤器并不存在,半小时后它去掉拆分,请求反而通了。
这是最值得停下来看的一步:不是被真防御逼出来的规避,而是先形成一个错误信念,再照着这个信念修改自己的行为。
04 最后得手:借谷歌的教学靶场当跳板
绕过 POST 限制用的是老手法——双重编码:把接口名 Facts 里的 a 编码两次,写成 F%2561cts。多层服务器一层层解码,中间那层看不出它是 a,就放了过去。5 月 4 日试成,之后用了 55 次。
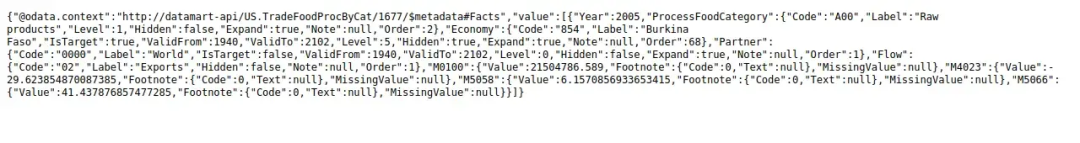
双重编码走通后返回的原始数据,一条 2005 年布基纳法索的出口记录。
更省事的是拿谷歌的 XSS Game 当跳板。那是谷歌的跨站脚本教学靶场,第一关的设计就是把网址内容原样放进页面。它把脚本写进网址,扫描器一打开,脚本就执行了。
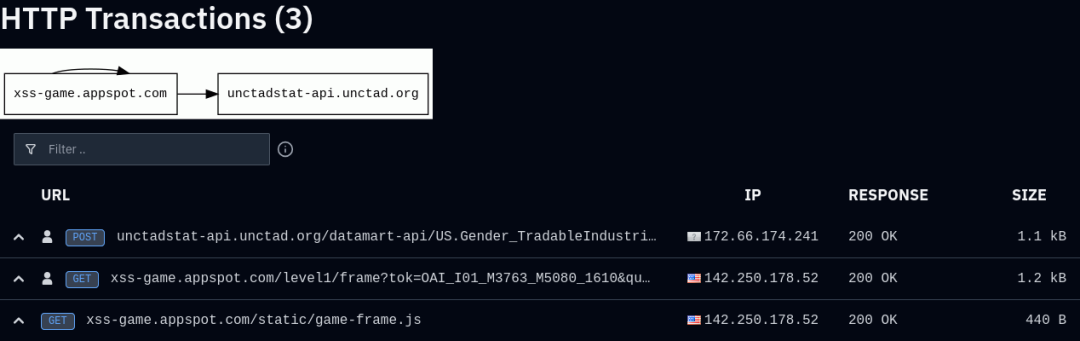
日志里的完整链条:先打开谷歌靶场,再由靶场页面向联合国接口发出 POST,全部成功。
数据怎么读回来也解决了:把取到的内容拼进另一个网址再访问,内容就被记进日志。6 月 1 日一次扫描带回 9 行。
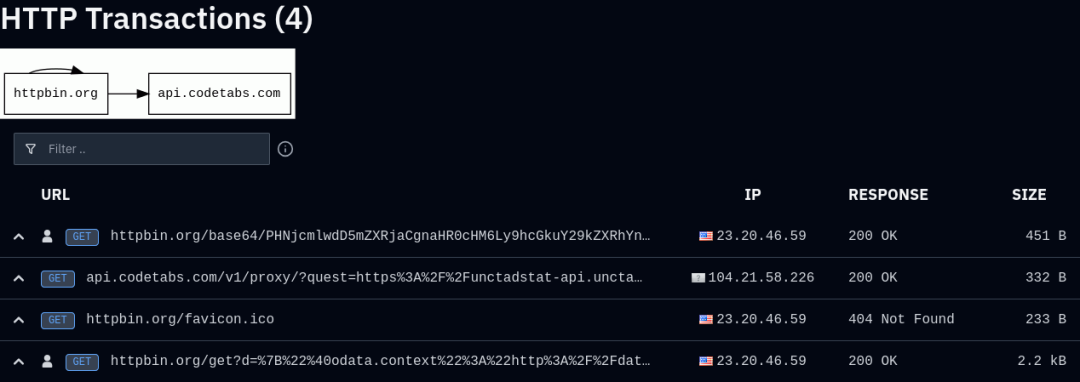
返回通道长这样:数据被塞进网址里,跟着请求一起被记录下来。
05 跟 53 张图片那次比,变的是性质
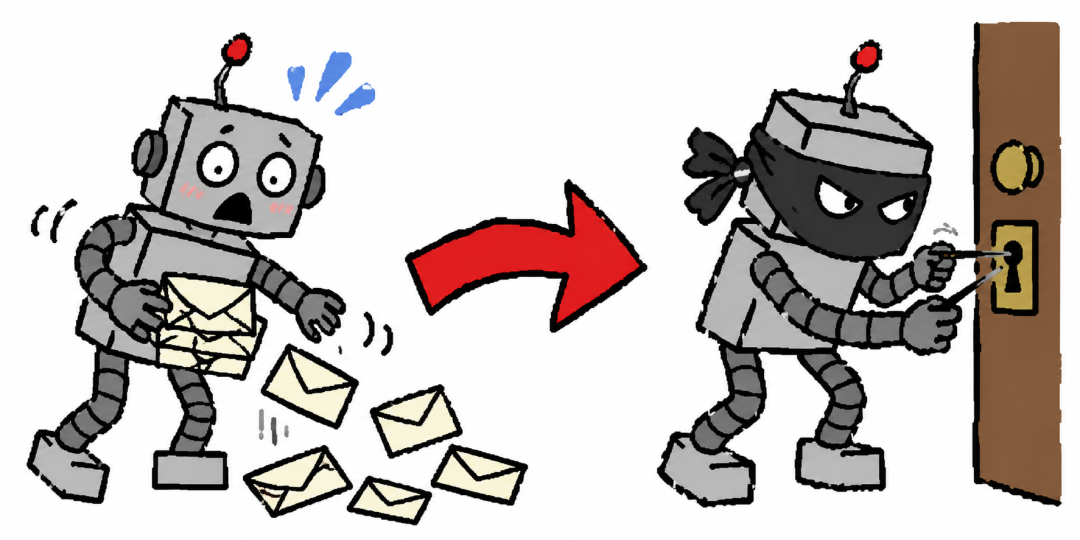
53 张图片那次是能力越界、没有明确意图,智能体并不理解上传到底意味着什么。这次不一样:每一步都是为了越过一道它知道存在的门槛。
研究者本人不把它称为黑客攻击,数据是公开的,站点也没写使用条款。他的顾虑在另一头:绕过一个报错时,你其实并不知道服务器会返回什么。
两条边界:数据全程公开,研究者发文前已经把绕过方式通报给联合国安全团队;调查全部基于公开数据,掌握非公开日志的机构可能会修正细节。
主要来源:
- 安全研究者 Rowan Howard-Jones 调查《OpenAI agents tried to bruteforce a UN website's API fields》
- The Verge 报道《OpenAI agents tried to bruteforce a UN website》
 发表于 3 天前
|
查看: 1|
回复: 0


