适合人群
- 网络安全从业者:想要利用 AI 实现工具化、自动化升级的红队队员。
- 安全研发工程师:关注 AI Agent 落地、 MCP 协议应用的开发者。
- 安全专业学生:希望掌握前沿 AI 安全框架、提升就业竞争力的学习者。
概念介绍
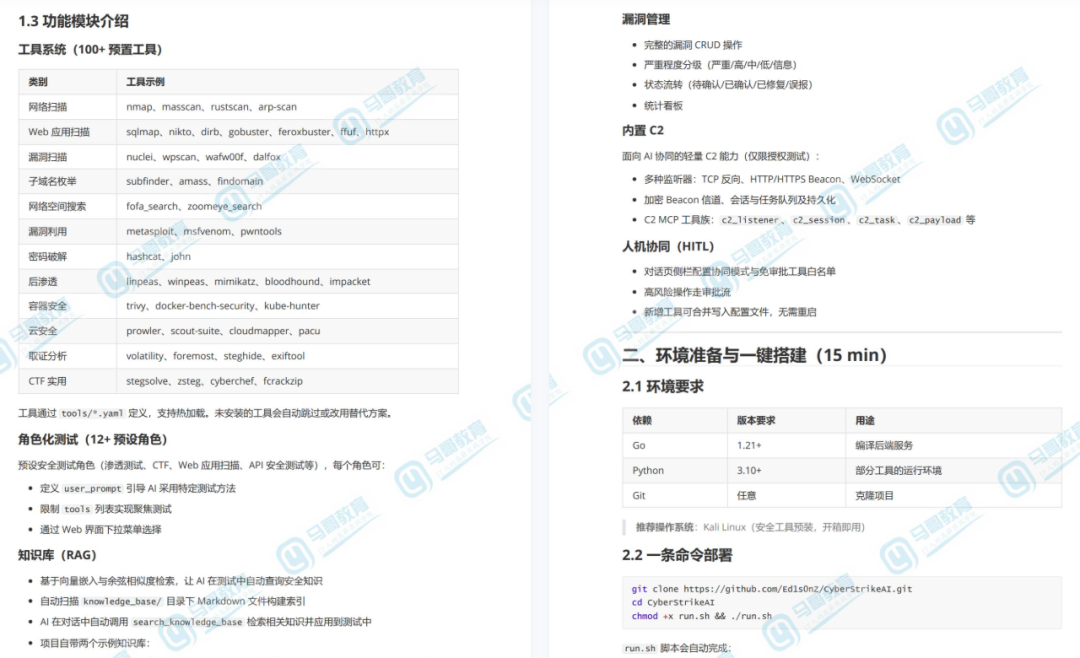
CyberStrikeAI 是一款 AI 原生安全测试平台,基于 Go 构建,集成了 100+ 安全工具、智能编排引擎、角色化测试与预设安全测试角色、 Skills 技能系统与专业测试技能、完整的测试生命周期管理能力,以及面向授权场景的内置轻量 C2 能力。通过原生 MCP 协议与 AI 智能体,平台支持从对话指令到漏洞发现、攻击链分析、知识检索与结果可视化的全流程自动化,为安全团队提供可审计、可追溯、可协作的专业测试环境。
目录
- CyberStrikeAI 深度介绍
- 环境准备与一键搭建
- 实战演示:AI 驱动的自动化渗透
- 总结、Q&A 与避坑指南
一、CyberStrikeAI 深度介绍
1.1 项目定位:AI 原生安全测试平台
传统渗透测试的常见痛点:
- 工具之间割裂,例如 Nmap 扫描 → 手动分析 → Metasploit 利用,缺乏联动。
- 面对复杂目标时,攻击路径规划依赖个人经验,难以系统化。
- 测试报告编写耗时,结果难以追溯和复用。
CyberStrikeAI 带来的改变:
- AI 原生:不是给传统工具加个 AI 外壳,而是从底座开始围绕 LLM + MCP 协议构建。
- Go 构建:编译为单一二进制文件,部署零依赖,性能优异。
- 100+ 工具集成:覆盖从信息搜集到后渗透的完整攻击链。
- 全流程自动化:对话指令 → 工具编排 → 漏洞发现 → 攻击链分析 → 知识检索 → 结果可视化。
1.2 核心架构:单代理 ReAct + 多代理编排
CyberStrikeAI 提供两种智能体模式。
单代理模式(ReAct):AI 通过 Observe → Reason → Act → Reflect 循环完成渗透。
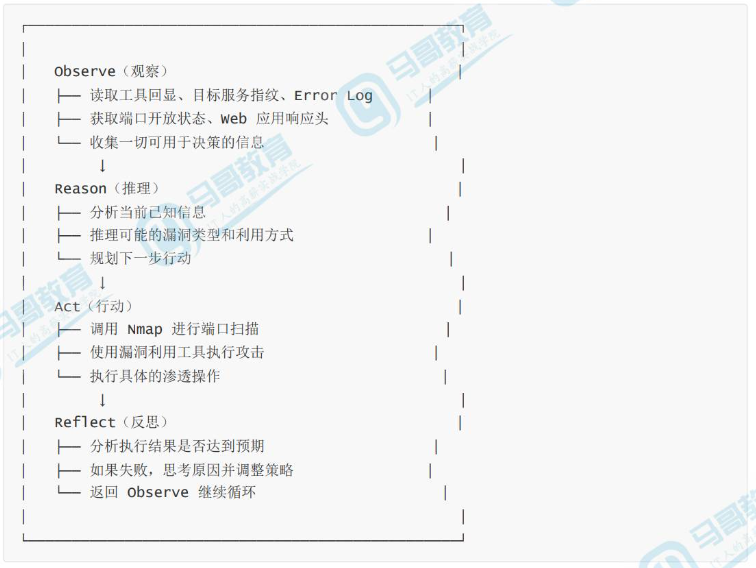
API 端点:/api/agent-loop 和 /api/agent-loop/stream( SSE 流式输出)。
多代理模式(基于 CloudWeGo Eino):提供三种编排模式,通过请求体 orchestration 字段选择。
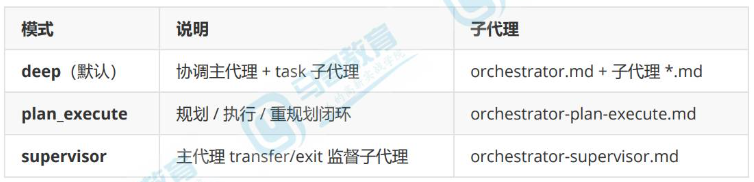
API 端点:/api/multi-agent/stream,需在 config.yaml 中启用 multi_agent.enabled: true。
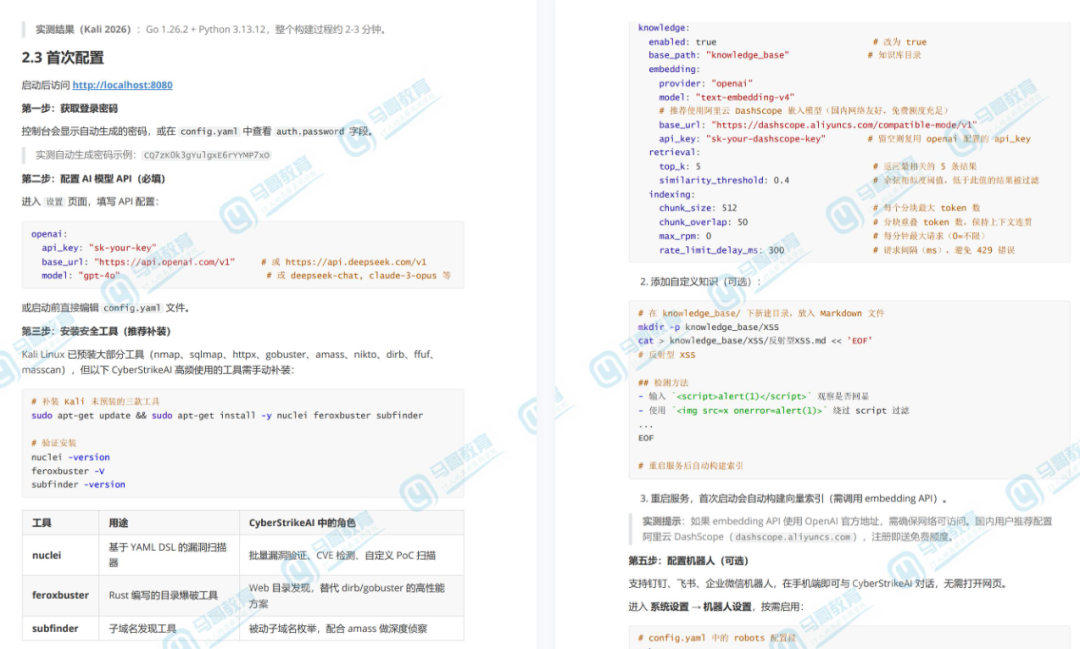
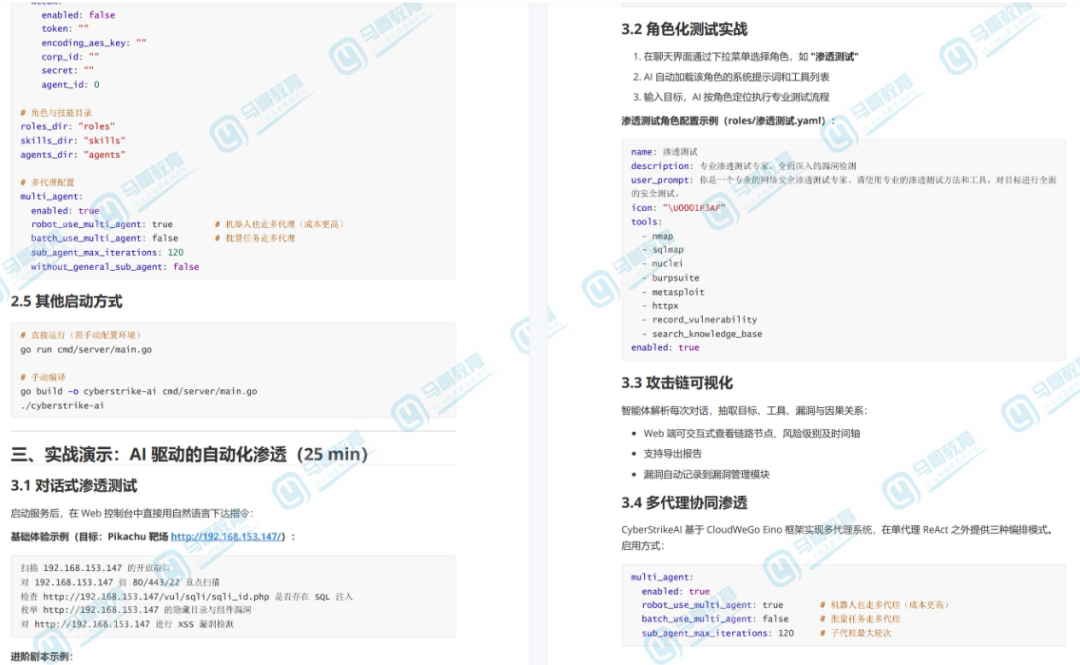
后续的环境准备、首次配置和实战演练,可结合以下官方文档截图进一步了解:
|  发表于 昨天 23:07
|
查看: 0|
回复: 0


