本文由云栈社区整理自 No Priors 播客 频道节目,2026-10-22 发布。以下为完整中文实录:
📌 本期看点
- 防守不能少一档:Kurtz 认为攻击者已借 AI 获得更强能力,防守方必须拿到同等或更好的工具,不能只靠严格护栏。
- 安全不等于没有漏洞:他用 Claude 写代码后又被其安全应用指出不安全,并提醒身份滥用仍会造成安全失陷。
- 专用模型算另一笔账:按他的举例,一般修复任务用自家模型约需三美分,但这不是同条件独立评测的普遍结论。
- 企业未必追最新模型:他判断成本与数据控制将推动更多本地和开放权重部署,关键任务仍可路由给前沿模型。
访谈全文
George Kurtz: 这是第一次,安全成了油门,而不是刹车。
Sarah Guo / Elad Gil: 你会怎么描述你看到的 AI 正在为攻击者做的事情?
George Kurtz: 新的顶级掠食者是“智能体国家”。就在几年前还只有国家级攻击者才具备的那种能力,如今基本上一个黑客行动主义者就能拥有。这极大地改变了整个威胁环境。大家必须记住,现在不再是恶意软件了,而是提示词。他们基本上可以设计提示词,让它们在要朝哪个方向走、如何收集信息、在哪里转向其他目标这些方面,形成完全独特的特征。大家都来找 CrowdStrike,也去找其他公司,问:“那么,怎样才能让 AI 变得安全,好让我们在 AI 上跑得更快?”如今,对抗 AI 的唯一办法就是用更好的 AI。防守方了解自己的系统,防守方有架构图,防守方有代码。怎样把所有这些东西整合起来,大幅提高你智胜进攻型 AI 的概率?
从影子AI到企业身份盲区
Sarah Guo / Elad Gil: 听众朋友们,大家好,欢迎回到 No Priors。今天,Elad 和我请来了 George Kurtz。一旦发生安全事件,George 就是全世界第一个想打电话求助的人。他是网络防御领域的传奇人物,先后创办了 Foundstone 和 CrowdStrike,并担任 CEO。我们会聊聊网络安全正在发生什么、如何用 AI 对抗 AI、他们内部名为 SafeMind 的研究项目,以及进入下一个时代,互联网的胜算到底大不大。欢迎回来。George,非常感谢你来参加。
George Kurtz: 嗯,很高兴来到这里。
Sarah Guo / Elad Gil: 现在,技术正处在一个翻天覆地的变化期,智能体正在接管企业里的工作。CrowdStrike 就站在这个变化的最前沿。你能不能跟我们讲讲,你们现在在真实环境里看到了什么?我记得你说过,在人们的 IT 环境里实际采取行动的智能体,数量比他们自己知道的多出两三个数量级。
George Kurtz: 我们在企业里看到的情况,确实很惊人。如果你关注前沿实验室的发展轨迹,光看它们自身的收入,就能知道现在多出了多少智能体。不管是 Claude Code 还是 Codex,它们都在整个环境里到处冒出来。当然,还有很多其他类型的智能体,不过这里我们只是拿这些当作一个参考指标。我们看到的是,它们无处不在,而这些企业面临的部分问题就在于,它们根本不知道这些智能体是从哪里冒出来的。“影子 AI”已经成了很多公司的一个大问题。我知道我们接下来会聊智能体在干什么,以及正在发生的各种坏事,但总的来说,让组织搞清楚自己的 AI 在哪里运行、谁在做什么,更重要的是,它们究竟以什么身份在运行,这一直是整个行业的一大挑战,也是我们 CrowdStrike 的一个重点,我们一直在努力为客户解决这个难题。
攻击者金字塔为何被压平
Sarah Guo / Elad Gil: 你会怎么描述你看到的 AI 为攻击者带来的变化?你之前说过,它把攻击者的金字塔给压平了。
George Kurtz: 我在思考攻击者时,会把它叫作“痛苦金字塔”。你可以想象一下,金字塔最下面的部分,也就是塔基,其实就是我们所说的黑客行动主义者。他们的技术复杂程度最低,但攻击者人数最多。然后是金字塔中间那层,也就是网络犯罪。技术更复杂一些,人数比所有那些黑客行动主义者少一些。金字塔的顶端则是国家级攻击者,对吧?他们技术最复杂,但相对而言人数最少。现在,这套格局已经被彻底打破了,因为我们真正看到的是,新的顶级掠食者是“智能体国家”,不是民族国家,而是“智能体国家”。这种“智能体国家”带来了什么呢?想想现在那些被去掉安全约束的模型,基本上没有真正的护栏。它实际上把所有这些极其复杂的知识、技术手法,还有成本,全都拉平了,把整个金字塔压平了。所以,几年前国家级攻击者才拥有的那种能力,如今基本上一个黑客行动主义者就能拥有。这极大地改变了整个威胁环境。那么,我们看到了什么?我们看到更多漏洞被发现,攻击也变得更快。而攻击一旦开始,就是一个接一个,接连不断。你能看得出来。其实现在,要判断是不是 AI 发动的攻击还挺明显,因为你能看到它们迭代得有多快。但到了某个时候,它们会把低强度、慢节奏的方式也加进来,到时就更难分清什么是 AI、什么不是了。不过,这就是我们现在看到的情况。我觉得组织面临的一个真正挑战,就是攻击接连不断,而且复杂程度大幅提升。归根结底,如果你给一个智能体一项任务,再给它足够的时间,而且这个智能体要么攻进去,要么就得死,它就会想方设法找到进去的办法,而且很多时候它会成功。
Sarah Guo / Elad Gil: 你们有没有看到,这些对抗性攻击的实施方式正在发生变化?我知道我们之前聊过,也稍微谈到过开源与闭源模型,或者开放权重模型。你们有没有看到一种转变,就是现在大部分攻击都在用开放权重模型?还是说,也有人在用最先进实验室的模型和能力,是混着用的?也就是说,现在人们究竟在用什么发动这些攻击?
George Kurtz: 我们看到很多攻击都在用开放权重模型,对吧?你看看——我是说,光看任何一家前沿模型最新一代的那些护栏,坦白说,你几乎连一份包含网络安全内容的 PowerPoint 都做不出来。我的意思是,它真的会拒绝你,然后把你降到一个较低级别的模型。所以,我们看到的情况是,你再看看 GLM,看看 Qwen,看看市面上这些模型,它们在处理网络安全问题方面都很有效。而且,其中很多模型要么已经去除了安全约束,要么就是专门为网络安全打造的。可能是为了做红队测试,而这类攻击,你实际上直接运行这些模型就能做。我是说,你可以把它们跑在——我家里有两台 DGX Spark,所有模型我都在跑,想做什么就能做什么。你想做勒索软件?没问题。你想做一套勒索软件工具包?也没问题。你想部署,想迭代,这些东西全都有。而且,这距离直接在你自己的笔记本电脑上运行所有这些东西,也就差一步。想想如今的 Mac,甚至是马上要推出的新 Mac,对吧?那些 Mac Studio,会是非常强的 AI 机器。所以,真正冲在最前面的,会是那些你可以不受护栏约束运行的东西。前沿模型在某些方面也能帮上忙,比如你需要 PowerShell 脚本之类的东西。但毫无疑问,现在用开放权重模型,就已经可以做很多事情了。
横向移动最快只需二十七秒
Sarah Guo / Elad Gil: 那么,地域上有没有什么共性?比如,大部分攻击都来自某一个地区吗?攻击类型上有没有共性?主要是勒索软件,还是其他东西?是网络钓鱼活动吗?我有点好奇,随着 AI 工具被采用,你们看到的各种攻击的占比有没有发生变化?
George Kurtz: 我们看这个问题的方式——也许可以稍微换个问法,因为我们是从攻击者的角度来看的。它是国家级攻击者,还是网络犯罪分子?如果是国家级攻击者,我们给它们起了熊啊、熊猫啊这样的名字,取决于它们是不是来自俄罗斯,或者也可能来自伊朗,就叫小猫之类的。但我们确实看到了大量攻击。我们看到朝鲜在这类攻击上非常活跃。他们得想办法——或者说,得把钱弄进他们的经济体系,所以他们在窃取信息方面一直很忙。其中很多涉及勒索软件,以及拿到赎金。但对,我觉得总体来说,我们显然看到了大量来自中国、利用 AI 的活动,在网络犯罪领域也看到了这种情况。有人进入一套系统以后,我们会跟踪“突破时间”。也就是说,如果他们进入了你的系统,要过多久才会真正突破出去、转向并移动到另一套系统?通常,他们最初落脚的那套系统不是最有价值的。也有可能是,但通常不是。最核心的资产可能在别处。所以,以前这个时间平均要按天、按小时算,现在已经是按分钟算了。平均是 29 分钟,但我们见过最快只用了 27 秒的。基本上,我们现在看到的,就是推理的速度。他们一进入机器,你就能看到它在极快地迭代。大家必须记住,现在不再是恶意软件了,而是提示词。所以,他们基本上可以设计提示词,让它们在要朝哪个方向走、如何收集信息、在哪里转向其他目标这些方面,形成完全独特的特征,这就让弄清楚这一切变得更有挑战。不过,这就是我们目前看到的情况,而且毫无疑问,国家级攻击者和网络犯罪分子都普遍如此。
放任智能体下载包有多危险
Sarah Guo / Elad Gil: 从 Foundstone,到 CrowdStrike,到创办 CrowdStrike,你一直是安全领域的领军人物。你会怎么说——面对当前这个能力提升的阶段,包括攻击者能力,也可能包括防守方能力的提升,你会把它放在怎样的大背景下来理解?对吧?我们现在是不是处在一个攻击者更占优势的世界里?你是怎么从整体上看待这个问题的?
George Kurtz: 我觉得,现在是投身技术行业最令人兴奋的时期之一。真的,我做这一行已经 30 多年了,我总喜欢说,安全的发展和技术曲线的斜率是同步的。我刚入行做安全的时候,面对的就是一台思科路由器,再加上可能勉强有个网站,对吧?那时候还真没什么防火墙。有的是一些工具包,比如 TIS 工具包,以及其他类似的东西。说这些可能暴露年龄了,不过,那时确实没多少东西。再想想今天的复杂程度,有云,还有围绕 AI 的所有其他技术。我就不一一列举了,但今天比起当年,确实复杂得多。所以,你需要所有这些小公司,也包括大公司,来保护这些技术的安全。因此,想想我们今天所处的位置,这确实是最令人兴奋的时候,但它也创造了最大的机会,因为攻击者通常会去找空缺或接缝。他们会找到一些新技术,这些技术可能还没有很好的保护手段。他们正在利用像 NPM 软件包这样的东西,对吧?在过去的世界里,你们很清楚,美国企业里没有人会随便下载个东西,就放到自己的电脑上运行。它必须经过审核、扫描,以及所有这些流程。可现在,我们放出一个智能体,给它一个身份,这个身份基本上就是我们自己的,甚至更糟,然后就放手让它去做,还对它说:“你想干什么就干什么。”顺便,想下载什么软件包就下载什么。显然,这些事情会带来极大的风险暴露。所以,我们正在慢慢摸清……
Sarah Guo / Elad Gil: 任何生产代码,到了这一步……
George Kurtz: 不,他们没有。我的意思是,你在实际环境里看到一些这样的事情,真的会挠头。不过,你也不该觉得意外。就像是:“我们给它一项任务,过几天再回来看,希望到时候一切都搞定了。”没人看着它。没人明白它在做什么。这是有问题的。所以,我们可以聊聊这些智能体在做什么,以及如何让它们的行为具有可解释性,这会非常重要。但现在它就像一个黑箱,没人知道里面发生了什么。他们只是希望,有什么东西能在另一头冒出来。不过,这确实是投身技术行业的好时候。AI 会从根本上改变世界,前沿实验室也在做非常了不起的事情。但最终,还是要靠安全来让这些技术真正用起来。而这是第一次,安全成了油门,而不是刹车。这就是我们现在看到的。
模型护栏为何也会挡住防守
Sarah Guo / Elad Gil: 你是在哪个时刻意识到,这个转折正在发生的,至少在安全领域是这样?我觉得对很多人来说,Hugging Face 和 OpenAI 那件事,算是一个很重要的时刻。大家意识到,无论是能力、技术,还是可能发生的事情,都出现了巨大的变化,还有你提到的,那些东西到底有没有被监控,等等。那对你来说是个关键时刻吗?或者,有哪些时刻对你来说是关键的?
George Kurtz: 我先问你一个问题。那么,你从 Hugging Face 那件事里得到的最大启示是什么?
Sarah Guo / Elad Gil: 任何运行前沿模型的人,都得注意自己的环境质量,而且要做好持续的生产环境监控。
George Kurtz: 对,这确实是一个启示。但我觉得很多人会说,这是第一次端到端的智能体攻击。这都没错。你看看这些东西在做什么,大家会谈到,它们隐藏自己,基本上是在设法生存下去、延续到下一代,诸如此类。这些都是真的。但我最大的感受是,防守方并没有和进攻方同等的能力。明白吗?你可能会看着这件事说,安全气囊被关掉了,因为这是一项实验,智能体的护栏被撤掉,安全气囊也关掉了,结果它们找到了逃出沙箱的办法。但实际情况是,Hugging Face 当时做的第一件事,就是去找前沿模型,问:“这东西是真的吗?到底发生了什么?”结果,它们拒绝了。对吧?因为那一边的安全气囊是展开的。那么,他们只能怎么办?他们实际上不得不去用开放权重模型,来梳理所有这些数据,搞清楚发生了什么。所以,对我来说,很重要的一点就是,要确保防守方拥有的前沿防御 AI,和进攻方在用的处于同一个水平。这是我得到的一个重大启示,也是 CrowdStrike 正在做的一部分事情。
Sarah Guo / Elad Gil: 那在你刚才提到的背景下,这是不是很难?最先进实验室的模型,护栏那么严格,以至于在某种程度上可以说,并不是每一家企业都能获得同等的防御能力。换句话说,他们不得不去用开放权重模型,这似乎说明,眼下你实际上没法用那些实验室的模型做到这一点。所以接下来的问题就是,你要怎样在那个层面上使用它?对。
George Kurtz: 对,对。我的意思是,你试着用一个前沿模型做一份网络安全方面的 PowerPoint,它都会拒绝你。所以,这也正是我们创立 SafeMind、开发我们的红队和蓝队模型的部分原因。就是因为我们想给客户提供前沿水平的防御能力,让他们在使用时,不用面对所有这些拒绝。我觉得对很多公司来说,这会是未来的一个重要因素。
在数字孪生里反复练习攻防
Sarah Guo / Elad Gil: 我想,还是回到进攻和防守这一面。似乎每次出现技术变革,只要做事方式发生重大变化,进攻能力总会领先一点,原因有几个。其中一个就是,进攻可以有一个非常明确的方向:我需要去做 X。而防守呢,你需要覆盖的是很广的一整片范围。所以,在某种程度上,你需要兼顾更多东西。第二个原因,就是技术的采用和扩散,对吧?一边是一次攻击,或者是一群攻击者,去针对目标;另一边则是你需要保护的、分散的企业生态系统。CrowdStrike 是怎么考虑确保这些防御能力能够被非常广泛地获取和使用的?
George Kurtz: 嗯,这就是我们一直关注的事情之一。我们创建了自己的网络安全超级智能实验室,我得说,那时候这个词还没流行起来。所以我想,我们算是踩对了点。但说到底,我们做的就是建起了自己的、基本上属于前沿类型的实验室,完全专注于安全模型,包括红队模型、蓝队模型,以及配套的运行框架。整个系统我们叫它 SafeMind,不过其中有 Red Tempest 和 Blue Solano,这就是那两个模型。我们在这件事上与英伟达进行了非常深入的合作。我们基本上用了几种类型的模型,但 Nemotron 是我们在蓝队这一侧使用的主要模型之一。我和他们坐下来谈,我也和 Jensen 坐下来谈过;过去 6 个月,我们一直在做这件事,也一起梳理了它要怎么运作。基本上,就像你说的,防守似乎总是落后一步,所以我们所做工作中很重要的一部分,就是让红队和蓝队不断迭代。对于我们的客户,我们能够了解他们的环境是什么样的。然后,这也是 Jensen 一直坚持的一点,他说,你必须有一个数字孪生。你看看其他行业,他们都有数字孪生。他说,安全领域也必须有一个。所以我们构建了一个数字孪生,把我们掌握的有关客户环境的所有信息拿过来,基本上在一个虚拟世界里把它重建出来。然后,我们就可以让这些模型迭代,让它们循环运行,红队持续专注于攻进去,直到它耗尽可用的回合,因为 Blue Solano 已经弄清楚了红队在做什么。我认为,这才是我们跟上威胁的真正办法,因为红队在不断迭代,你必须建立这样一个循环。
从保护终端到看清智能体行动
Sarah Guo / Elad Gil: 这很有道理。我的意思是,即使只是从传统网络安全的角度看,了解你自己的环境,也是你作为防守方为数不多的优势之一;另外还有 CrowdStrike 开创的那些能力,比如共享情报,以及了解对手,对吧?其实,我觉得不妨把视角拉远一点,介绍一下 CrowdStrike 目前的主要产品,以及在研发方面的重点投入,这会很有帮助。因为我觉得,它已经是一家规模很大的网络安全公司,但如果还把它的根基理解为终端保护和了解对手,这个认识可能已经过时了。
George Kurtz: 对,我觉得是这样。你知道,过去大概四五年里,我们确实已经拓展到了广泛得多的平台能力。如今我们有 33 个模块。说到底,当初我创办公司的时候,我们只有一个模块,现在有 33 个。我们建立的能力不仅覆盖终端,还覆盖云、IT、身份,以及许多其他领域。所以,如果看看我们在哪些方面做了大量投入,以及我们在最近的用户大会 FalCon 上刚刚谈到的一些内容,其中一项就是我们所说的 AIDR。
我们开创了 EDR,也就是终端检测与响应。在早期,其中很多工作就是一台电脑加一个人。当然,后来我们围绕它增加了许多其他东西,包括预防能力,以及诸如此类的各种能力。但是,如果你看看一个智能体在做什么,它本质上就是个超人。它有身份,能够使用算力,在你的电脑上运行,也可以在容器里运行。它能够访问数据,也有联网能力,对吧?所以,我们首先想做到的,就是找出所有这些不受管控的 AI 和影子 AI,因为谁都不知道它们在哪里。就像回到你刚才说的,你得知道自己的环境是什么样的。然后,第二,我们可以从一个智能体诞生的那一刻起,就对它的行为进行监测。比如,你在 Claude Code 里启动一个智能体,它有子智能体,会调用工具,会去连接一个 MCP 服务器、拉取数据。不管它在做什么,我们实际上都能告诉你完整的事件链,这一点极其重要。然后,我们还能在这些行为上加入策略和阻断规则。所以,我们在这个领域投入了很多时间。我觉得从业务角度看,如果你看看现在的统计数据,按他们的说法,如今平均每位员工可以有 90 个不同的智能体——其实我觉得这个数字还偏低。那么,对我们来说,这可能是一个比单纯做 EDR 大得多的机会。所以,这是我们一直专注的一个领域。
第二个领域,就是我刚才提到的,创建超级智能实验室,以及打造我们自己的前沿模型。还是那句话,我们的模型是从现有模型起步的,比如 Nemotron 这一类。主要是 Nemotron 3 系列。对于即将推出的新版本,我们也在帮他们针对我们需要的一些东西做些微调。然后,我们会对这些模型进行后训练,用上我们过去 15 年积累的所有宝贵数据,争取最好的结果。我再说一点,然后就先停一下。运行框架会带来巨大的差别。我们拿到的几乎任何模型,不管是前沿模型,还是直接拿来用的开放权重模型,由于有了我们为它打造的配套运行框架,都能以低得多的成本取得好得多的结果。所以,这些就是我们的一些重大投入。身份方面还有更多内容,你们想谈哪一项我都很乐意。不过,我先停在这里,看看你们对这些有没有其他评论或想法。
专用安全模型的成本与信任
Sarah Guo / Elad Gil: 这正是我对你们投入实验室建设最想问的问题之一。我觉得,对于任何模型训练工作,一个合理的问题都是:为什么这不直接由前沿模型来提供?你们也和 OpenAI、Anthropic 合作,这为什么不是它们的一项能力?当然,这些实验室也认识到了安全的重要性,而且它们有一些面向经过审核的防守方的项目,不管是 Daybreak,还是某种 Mythos 访问权限。为什么这些还不够?我的意思是,你已经从能力角度给出了一些理由,比如运行框架、你们内部的理解,以及数据。除此之外,你认为在结构上,还有什么因素使独立安全厂商在这里很重要吗?
George Kurtz: 对,我觉得这里有几点。首先,这些实验室创造出来的东西令人惊叹。我的意思是,看看它们一路走来,以及创造出的这些东西,实在难以置信,对吧?我们也希望把这些能力提供给客户。所以总体思路是,如果你有 SafeMind,又想使用一个前沿模型,没问题,我们可以用它。如果你想用我们的模型,也很好。我们的模型会便宜得多。举个例子,做一般性的修复,如果你用最高水平的前沿网络安全模型,大概会花 10 美元。我们的大概是 3 美分。所以成本差别非常大,这很重要。
但再看看我们的模型,由于我们用自己的数据对它做了后训练,一个巨大的区别就在于,我们有这些数据。CrowdStrike 的安全数据,可没有一个类似 Reddit 的地方供你去获取。你可以生成合成数据,但它和我们拥有的数据确实不是一回事。我们有 15 年——好吧,也许稍微少一点,因为我是 15 年前创办公司的——不过,算是十多年积累的安全数据吧。其中也包括来自我们 MDR,也就是托管检测与响应服务的数据,里面有各种威胁与漏洞的配对关系,以及攻击链。我们基本上积累了海量数据,并用这些数据来训练模型。所以,我们取得的效果很好。而且我觉得,由于后训练,它的方向非常专一。还是那句话,它不会治愈癌症,但它会在安全方面给你很好的结果。这是第一点。
第二点是安全性和信任。我们掌握着客户的所有这些数据。过去 15 年,他们一直把这些数据托付给我们。我们知道怎么保护它们,知道客户想要什么,也知道他们想怎么使用这些数据。客户确实有顾虑。他们不希望所有这些数据都流向那些实验室,不希望所有敏感信息都传出去,也不希望自己的信息被拿来训练模型,对吧?所以,我们可以提供一种方式,为他们自己的安全工作带来他们想要的信任和安全保障。而且,AI 主权这个概念对我们的许多客户来说非常重要。所以,还是那句话,我们不是说要排除那些实验室,因为它们拥有不可思议的技术。但你可以选择自己想用的,也可以在不同模型之间进行路由。归根结底,我们是想给客户选择权。
Sarah Guo / Elad Gil: 我觉得你也稍微谈过一点“政教分离”的问题。也就是说,你希望确保在一定程度上有一个中立的第三方,也能去检验那些实验室提供的模型,或者外面的一些其他开源模型。而且看起来,CrowdStrike 肯定也能发挥这个作用。所以,嗯……
George Kurtz: 我认为,安全领域最重要的因素就是赢得信任,成为值得信赖的合作伙伴。你可以看看市场上的厂商,显然有几家大公司,也有很多安全公司。但信任是点滴建立起来的,失去时却是整桶整桶地流失。客户不希望有人鲁莽行事,让他们的数据面临风险。你知道,还是那句话,每个人都在尽自己所能,但我们全部的关注点——而且我认为,专注对任何业务都极其重要——我们全部的关注点就是安全,就是保护客户。我们并不是想解决世界在 AI 和其他领域的所有问题。所以,我认为这对我们来说当然是一项优势。
企业不想为所有任务开赛车
Sarah Guo / Elad Gil: 如果把目光放到两年后,你认为安全领域会是什么样的状态?你觉得从现在起,会发生哪些变化?
George Kurtz: 两年之内,人们的电脑上肯定都会运行本地模型。至于具体形态,可能会是本地模型与某种“最后一公里”路由相结合,把一些任务转交给前沿模型。开放权重模型会多得多。你看看过去 6 个月 token 使用的变化,就能看到这个转向。
Sarah Guo / Elad Gil: 你看到的具体是什么变化?大概是什么数量级?你觉得这种趋势还会持续多久?
George Kurtz: 我几乎每天都在和 CIO 聊天。今晚我就要和一位吃饭,是纽约一家大银行的 CIO。他们基本上会这样说:我们开始用 AI,全力投入,很好。但成本失控了。大家原先拼命刷 token,等到收到巨额账单,就不再这么干了。我就问:“那你们怎么看这件事?你们打算怎么办?”他们说:“现在这些开放权重模型已经非常好了,就算落后三个月,也完全够我们用了。”有一位客户说——他们知道我喜欢一级方程式赛车——“银行里凡是需要一级方程式赛车那种水平的事情,我们都会交给前沿模型。比如说,如果它能带来超额收益,我们能靠它赚钱,而且特别重要,那我们会花这笔钱,没什么大不了的。但其他所有事情,用起来真的很贵,所以我们会打造自己的开放权重模型,对它们做更多后训练,诸如此类。”这就是他们接下来会采取的做法。我对此深信不疑。我看到一个又一个客户都是这样,这就是他们会走的方向。我觉得,当前环境中的一些挑战,有一部分就在于,大家都看到了这一点,所以前沿模型这一层对接下来会发生什么,也有一些担忧。
蒸馏与开放模型的长期位置
Sarah Guo / Elad Gil: 那么,关于开放权重模型,我想,有一种经常听到的说法是,它们至少有一部分是从那些实验室的模型蒸馏出来的。换句话说,一些中国的、以开源为先的厂商,实际上是在对照 Anthropic 或 OpenAI 的模型,或者其他前沿模型,来训练自己的模型。而现在,许多实验室正试图推出反蒸馏措施,也就是尝试在模型里加入防止被蒸馏的能力。你觉得,这会不会变成一种来来回回的较量,双方能力不断演进,就像网络安全中的攻防一样?或者,你对两年后,或某个合理时间范围内的蒸馏状况,有什么预测?
George Kurtz: 我的意思是,我想我的第一个反应是:那些前沿模型在获取所有这些信息的时候,蒸馏的又是什么呢?我们都知道,围绕数据从哪里来、整个过程是怎么展开的,已经有各种诉讼了,对吧?所以,我们不妨先从这里说起。
Sarah Guo / Elad Gil: 就像一款好酒,经过三重蒸馏,你知道,所以……
George Kurtz: 三重蒸馏,没错。所以,蒸馏到底从哪里算起呢?你知道。我觉得,现实就是这样,但那些实验室确实在专注于设法防止蒸馏。显然,你看看现在那些中国模型,确实发生了大量蒸馏,有些成批运转的系统,就像工厂一样,在互联网上四处活动,蒸馏这些东西。我觉得难点在于,精灵已经从瓶子里出来了。我的意思是,已经发生了大量蒸馏,模型也已经非常好了。
但该肯定的地方,我们也得肯定。如果你没有那么多芯片,就必须想办法,同时你又希望拥有顶级模型,我认为美国以外确实也在发生一些创新。我们必须留意这一点,对吧?所以,是的,这很难。我觉得,在蒸馏这件事上,要把精灵重新装回瓶子里会很难。他们会尽力而为。但很多模型已经……我觉得现在,你问两年后会是什么样,我不知道。今天你就已经有很好的模型了,它们可以用上相当一段时间,而且里面已经装进了大量数据。所以,我们看看接下来会怎么发展吧。真希望我在这件事上有个水晶球。
参与者(身份未明): 我不知道。
Sarah Guo / Elad Gil: 然后我想再问一个问题。这些事情总是很难预测,但我有点好奇。你认为,中国公司在至少保持开源和开放权重领域的前沿地位这件事上,有结构性的优势吗?还是你觉得,美国的开放权重模型有可能在近期赶上来?
George Kurtz: 嗯,现在也有一些开放权重模型正在推出。我相信,你们可能也投资了其中的一些。我觉得,拥有出色的美国开放权重模型会非常重要。我们和英伟达合作的原因之一,当然就是 Nemotron 不仅开放权重,而且还开源。但拥有其他选择也会非常重要。我觉得,还是那句话,在科技行业待得够久,你就会去看事情是如何发展的。比如,互联网的操作系统就是 Linux,就是这样,对吧?这是有原因的。
AI 也会有自己的操作系统。在我看来,它大概会是开源、开放权重的。至于什么时候发生、整个过程如何展开,我们拭目以待。这并不意味着前沿模型没有空间,也不意味着人们无法靠它赚很多钱。围绕它的应用栈、运行框架、各种东西如何连接,以及如何考虑企业需求,所有这些都会非常重要。但说到底,现在的成本实在太高了。再看看很多前沿模型,我的意思是,它们正在变得商品化。如果中国模型落后三个月,很多公司就会说:“三个月又算什么?我能从更领先的模型里多得到什么?这个模型已经能做我想做的所有事情了。”这就是挑战所在。
互联网真会被智能体逼停吗
Sarah Guo / Elad Gil: 最近,一家排名前五的金融机构里的一位人士,也就是那里负责大规模技术采购的人,对我说,他们的机构根本不可能有能力每 10 天就消化一次新模型发布。所以,落后三个月,其实都已经快于他们机构在监管要求下所能接受的推进节奏了。因此,在某种程度上,这对他们没有区别。我觉得,开放模式会长期存在,成为整个版图中很大的一部分。还有一个问题,我知道我们会不断追问,让你展望未来,而这几乎是不可能的。不过,考虑到你在安全领域的经历,这是我从事科技行业以来第一次听到一些非常聪明、受过良好教育的技术人士说:“我们需要把互联网关掉。我们得把一切都做物理隔离,因为未来一年互联网就会崩溃,关键系统接入互联网将变得不安全。”对于这样一种未来,也就是社会所依赖的许多关键系统都不能再接入互联网,你在多大程度上认为,这是一个有合理可能性发生的情况?
George Kurtz: 我觉得这完全是无稽之谈。你说,安全问题、智能体(agent)能做什么,以及它们带来的风险,这些重要吗?当然,这些都是严肃的问题。我们所有人都应该认真看待,然后说:“对,我们必须确保把安全防护做好。”但这些智能体会在短期内让世界毁灭吗?不会。看看智能体实际在做什么,我觉得大家对智能体的能力有一种近乎神话的想象。智能体可不会凭空从你的电脑瞬移到另一台电脑上。它实际上只是在做人类会做的同样的事,只不过做得更好、更快,对吧?
所以,想想 CrowdStrike 这样的公司长期以来在做什么,我们就是在防范这类攻击。现在,攻击可能来得更快,可能会把更多较低层次的漏洞串联起来,诸如此类。好吧,这对攻击者是好事,对防守者可不是。但我们要做的,就是构建能够应对所有这些攻击的技术。那么,人工智能(AI)带来了什么?它制造了更多漏洞,所以漏洞的数量更多了。而且,利用漏洞的攻击(exploitation)也更多、来得更快了。所以,就是更多、更快。
但并没有突然冒出一个独特的类别,让智能体能凭空瞬移到某个地方。我觉得大家就是钻进了一个牛角尖,觉得有什么全新的技术类别正在……其实没有。它只是用我们已经知道的东西训练出来的,还没有发展出自己独有的东西。所以我看这件事时会说:“安全将再次成为推动 AI 应用的助力。”我觉得这对安全行业极其重要。因为通常情况下,安全是在踩刹车:我们得花时间做这些事,你不让业务按他们想要的速度往前跑。而现在,所有人都来找 CrowdStrike 和其他公司,问:“你们怎样才能让 AI 安全,让我们在 AI 上跑得更快?”
所以,我会这样看这个问题:AI 不会消失。我觉得有些担忧确实存在,而且也应该存在,但围绕这些事情有很多末日论(doomerism),我实在不觉得这些担忧都一定有充分依据。
更便宜的算力会把AI带向本地
Sarah Guo / Elad Gil: 我知道,你有时也会作为天使投资人参与一些公司,也会参与这个生态的其他部分。除了安全领域,在 AI 世界里,眼下还有哪些重要的变化方向或重点领域让你特别兴奋?有哪些刚刚发生,或者即将到来的事情,是你觉得特别令人兴奋的?
George Kurtz: 我觉得,芯片以前算不上热门。显然,我们都知道它们现在很热门,而且只会需要更多、更快、更专用的芯片。我确实认为,芯片领域会有一些重大的突破。我们想一想速度这件事,拿摩尔定律(Moore's law)来说,它可能有点过时了,但归根结底,一代代芯片出来,东西就变得更快、更便宜。我不知道具体会沿着怎样的轨迹发展,但我可以保证,未来一定会更快、更便宜。这一点我看得出来。
随着这些可能专注于特定领域的专用芯片被开发出来,随着数学方面出现新的科学进展,性能可能会有阶跃式的提升,功耗会更低,诸如此类。所以,我觉得芯片是一个很重要的方向。还有开放权重模型(open-weight model),我觉得还有很大的发展空间,尤其是美国的模型。而且我确实认为,在把这些模型缩小、让它们能够运行在手机上这样的事情上,会有很多进展。
我们大概都知道这段历史,还记得那些日子吧:为了把第一枚火箭发射到太空,需要一个足球场那么大的房间,里面全是计算机。可今天我们手里的 iPhone,算力比当年那一整个房间里的计算机还强。所以,这样的变化也会到来。我觉得,能让 AI 更快、更便宜、更高效,把它带到桌面电脑上、带到手机上,在边缘端(edge)运行,这些都是令人兴奋的机会。因为在我看来,真正的发展方向就在这里:你大概会采用一种混合模式,但现在已经有很多工作可以在本地完成。
再看看张量处理单元(TPU)、神经网络处理单元(NPU)等等,这些东西已经存在于我们今天使用的系统里,而且很多时候都白白闲置着。但我觉得,它们不会再闲置太久了。
防守方手里其实也有优势
Sarah Guo / Elad Gil: 因为你的工作就是整天大胆设想防守方能够做到什么,我想问一下。我不会说安全防守者是严格意义上的“末日论者”,但他们总体上似乎都挺悲观的,对这场猫鼠游戏会不会变得更有利于自己,也相当不乐观。你能不能尽可能有力地论证一下:实际上,如果大家把钱投对地方,我们做出更好的产品,再把很多事情自动化……有没有一种可能,未来十年真的会是防守占上风?
George Kurtz: 我觉得可以。因为再说一次,这些理念不一定是新的,也不一定是独一无二的,但关键在于,你能不能始终迅速弄清楚进攻方在做什么,并确保你的防守跟得上。这有点像我很多年前参与合著的《黑客大曝光》(Hacking Exposed)的现代版。那本书的理念就是:如果你向人们展示进攻方是怎么做的,防守就会好得多。当然,当时的节奏比今天慢得多。但我觉得,这一点会很重要。
而作为一个行业,我们必须确保——这对我们来说是关键,我也一直向 CrowdStrike 的团队反复强调——你必须给防守方提供与进攻方一样好,甚至更好的能力。哪怕只是稍微好一点,从数学上讲,你仍然会占优势。我还是觉得,这永远都会是一场猫鼠游戏,但真正聪明地应对它会很重要。今天,对抗 AI 的唯一办法,就是更好的 AI。而且,你必须利用自己拥有的优势。
防守方了解自己的系统,防守方掌握架构图,防守方拥有代码,对吧?那么,怎样把这一切整合到一个东西里,大幅提高你在智力上胜过进攻型 AI 的概率?
AI写完代码为何又说不安全
Sarah Guo / Elad Gil: 我觉得,在具体做法上,有一个想法挺有意思:如果以后代码主要由智能体编写,那么随着时间推移,你就可以强制执行更好的安全架构。或许也会有更少的漏洞。很多人……你知道,形式化验证(formal verification)一直都是极其小众的,对吧?但即使不做到那一步,想一想,为什么所有软件都不安全?一个很大的原因是,工程师人数有限、精力有限,而我们所有人又都想推进得非常快。但如果你可以按照算力的增长速度,或者按照你愿意花多少钱来扩展规模,而智能体又有无限的耐心,那么也许随着时间推移,我们真的可以得到更安全的软件。这是一个挺有意思的希望。
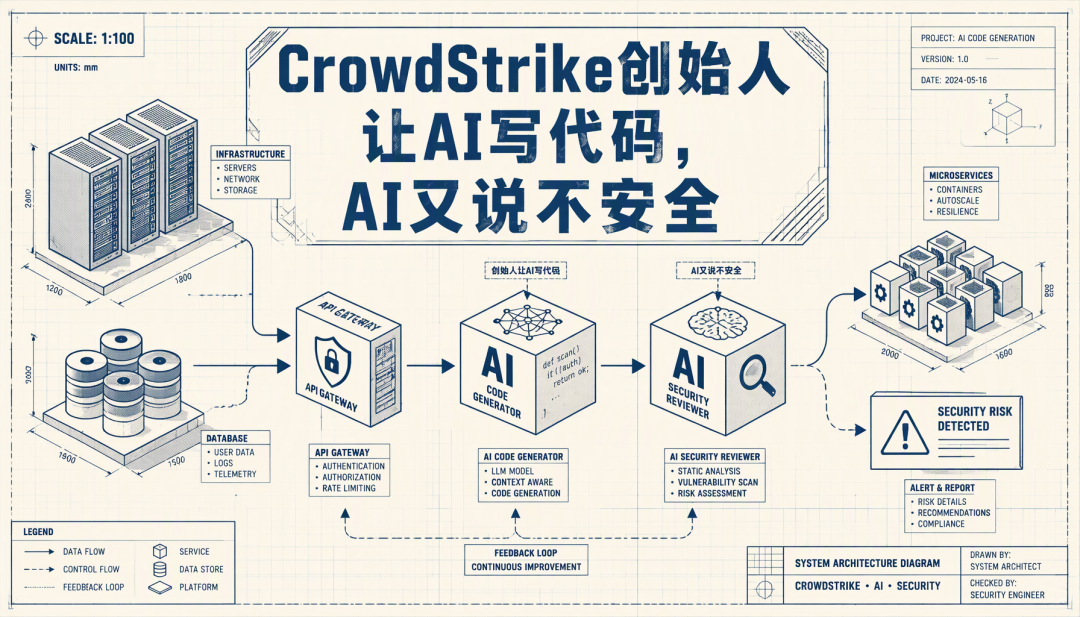
George Kurtz: 我觉得确实有这种可能。这个行业现在已经到了一个阶段,生成的代码大概已经足够好,肯定能带来一些好处。但话说回来,生成代码所依据的训练材料也来自其他地方,其中有些东西本身可能就有问题。你知道,我自己也有开发者许可,我会自己开发一些应用,用 Claude 之类的工具,而且我有自己的安全智能体来审查代码。结果就是,Claude 刚刚生成了代码,转头 Claude 的安全应用又说:“这段代码不安全。”可这代码就是你刚写出来的啊,为什么不一开始就把它写好?也许这里存在某些优化取舍。
但我觉得,人们不一定意识到的一点是,就算漏洞数量降到零——我希望这个行业能做到——安全失陷事件(breach)还是会发生。因为今天我们看到的很多情况,不是有人攻破系统闯进来,而是他们直接登录进来。身份(identity)方面的问题非常严重。不过归根结底,如果我们能得到更好的代码,减少漏洞,并让这些改进逐步传导开来,那当然很好。
挑战在于,这件事有一条很长的尾巴。拿 Microsoft 来说,仅仅因为他们想维持各种向后兼容性(backward compatibility),有些东西就始终没能得到修复或者现代化。这还只是我们生态里一个重要的组成部分,再想想外面所有其他的软件。你不可能一夜之间把它们全修好。所以,这会是一个拖得很长的过程。
大公司也得找回小团队节奏
Sarah Guo / Elad Gil: 你经营 CrowdStrike 已经 15 年了,在那之前你也是创业者。我一直很喜欢安全这个领域,因为我们永远不会……从经营者的角度看,这既是一项有意思的使命,也是一项重要的使命。而且作为经营者,这个问题是不会消失的,对吧?但我感觉,很多大型成熟上市公司的 CEO,在这个时期都有点失去方向,因为他们作为既有企业所积累的很多价值都正在受到挑战。你是怎么考虑让自己跟上时代、让组织保持敏捷、持续获胜的?在这方面有什么普遍适用的建议吗?
George Kurtz: 有,很乐意聊聊这个。首先,我觉得你必须认识到,现在的运营模式和节奏已经不同了。我们有成千上万名员工,对吧?而有些刚起步的 AI 原生公司(AI-native company),只有几个人,Claude 一整天都在运行,智能体在做各种各样的事情。这就是新世界,很好。但你不能抱着那种瀑布式开发(waterfall development)的思维——我不是说我们是这样——过了一年东西才做出来。那样你就要倒闭了。
所以我觉得,首先得认识到,庞大的团队加上漫长的时间表,这一套已经行不通了。你需要更小的团队,比如小分队,或者围绕一个问题开展工作的小组。他们可以利用 AI,但你不能叫几千个人一起来解决一个问题。你得靠一个更小的团队来完成这件事。我们已经这样做了,比如我们的 Falcon Guardian 产品。
回应你刚才说的,我自己也亲自参与其中,每周有三天开会,我也参与了产品设计。就是这样:“我们要做的是这个,把这里改一改,把那里改一改。”你必须找回创业时的状态,因为在一家更大的公司里,就需要这种程度的改变。而且还有很多公司比我们大得多。你就是不能慢吞吞地往前挪。
所以,第一点就是认识到运营模式和节奏正在变化,你也得跟着变,得从内部颠覆自己。然后,你就要看,你的护城河是什么?如果你是一个权威记录系统(system of record),那就是一条相当宽的护城河。我们是安全领域的权威记录系统,对吧?我们拥有大家多年积累下来的数据。而且顺便说一句,我们还是数据的净创造者。
我们的传感器,我们称之为安全代理程序(security agent)——注意,不要和 AI 智能体混淆,我指的是终端代理程序(endpoint agent)这种软件——它本身就在净创造数据。我们每天大约会生成 7 万亿条事件。如果你在不断创造这种新的数据流,那就会给你带来优势,因为任何 AI 系统的命脉,都是你输入给它的数据。
所以对我们来说,一直都要问:我们的护城河是什么?我们该怎么看这件事?怎样确保……我们颠覆过那些既有企业,颠覆了 Symantec、McAfee,还有其他那些公司。它们大部分都不在了,要么变了样,要么被收购了,或者别的什么。你永远不希望自己落到被别人颠覆的位置。所以我们总是在问:怎样颠覆自己?怎样用不同的方式做事?怎样用不同的方式思考?
但归根结底,我最关注的事情——我也一直这么对团队说——就是:如果我们照顾好客户,其他事情自然就会水到渠成。客户想要的是得到保护,想要信任自己的供应商和合作伙伴。而且说到底,他们希望成本效益特别好。没有人想花冤枉钱。所以,要以最好的成本提供最好的结果,还要提供一种不用围着七个控制台、六把椅子跑来跑去的使用体验,就是要让事情变得简单。
这是客户总跟我说的头一件事:“部署实在太容易了,你们的东西就是能用。”我今天早上开了一个会,对方就说:“你知道吗?我们这边有两家公司正在合并,他们会选你们。”另一家公司原来没用我们的产品。对方说:“你们的东西部署起来就是这么简单。”我觉得,这一点很重要,就是多快能产生价值,也就是价值实现时间(time to value)。
年轻人为什么还可以学安全
Sarah Guo / Elad Gil: 现在很多人都在谈 AI 会导致失业。但这实际上还没有发生。到目前为止,从净就业岗位创造的角度看,我觉得发生的反而是相反的情况。类似地,也有很多人在问:我的孩子应该学什么?未来的工作会变成什么样?诸如此类。你怎么看?或者说,面向未来,你会建议大家往哪些方向走?又或者,这到底算不算一个长期问题?
George Kurtz: 总体来说,从 AI 的角度看,如果你回顾过去几百年发生的技术变革,每一次重大转变都创造了更多机会、更多工作。工作不一样了,但数量更多了。我坚信,这一次也会如此。
不管是编程还是其他事情,你仍然需要有人管理智能体,仍然需要有人思考这些架构。不是启动之后就可以撒手不管了。我知道很多人喜欢这么说,但这里仍然需要人的创造力。
具体到网络安全(cybersecurity),这是我一直会向年轻人、向大学生提起的一个方向:这是一个很值得进入的领域。如果你懂 AI,也懂安全,这就是一个永远在变化的领域。而且,这实际上不是一个能被彻底解决的问题。每一家供应商都想说自己解决了这个问题,但它就是无法被彻底解决。你必须降低风险,必须拿出最好的解决方案,必须能够保护客户。这其中涉及很多事情,而且它一直都在演变。
五年以后,会有一些我们今天甚至还没想到的技术出现。如果你现在在读大学,你们中的一些人将来就会去思考,该怎样保护这些技术。所以,我一直都想尽量回馈一些,也会关心大学生在做什么。或者,也总有家长来问我:“我的孩子应该学什么?”我觉得,网络安全、技术和 AI,都是非常棒的领域。
Sarah Guo / Elad Gil: 用这个话题收尾真好。George,非常感谢你来参加这次访谈。谢谢你来做客。
George Kurtz: 不用客气。
原始视频: https://www.youtube.com/watch?v=PST8yesYOSo
 发表于 11 小时前
|
查看: 1|
回复: 0
 /1


