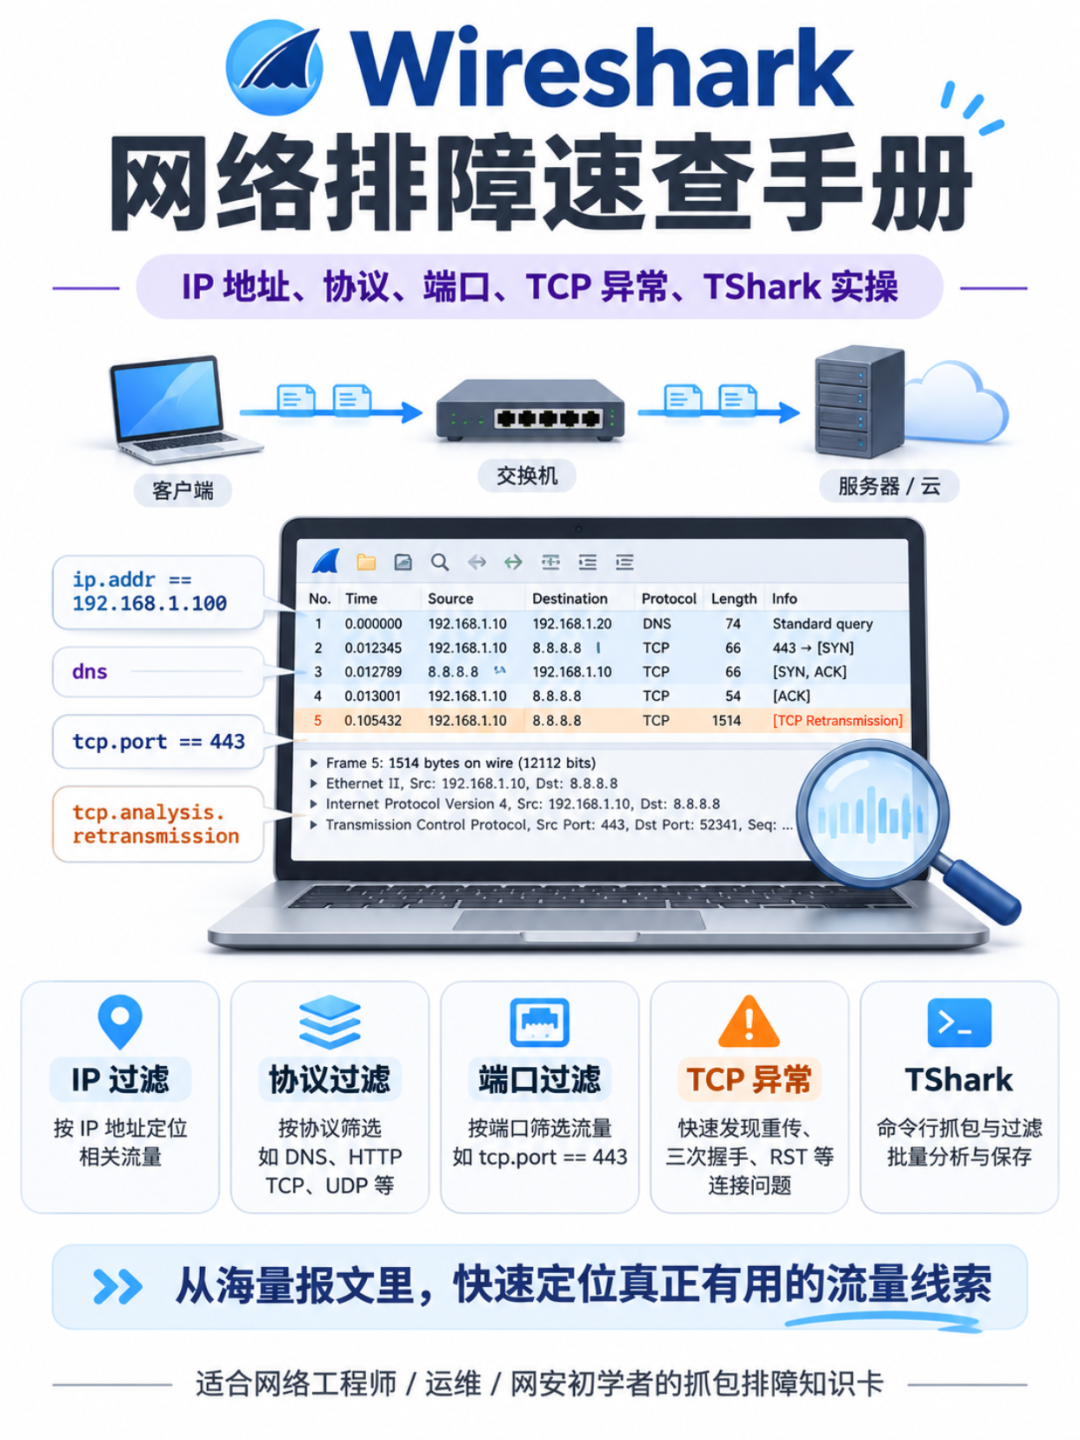
网络排障这活儿,Wireshark 基本躲不开。网页打不开、网络忽然变卡、域名解析出问题、TCP 连不上,这几类故障用 ping 和 tracert 跑一圈,多半只能确认通还是不通。中间那一段究竟发生了什么,这两条命令答不上来。
抓包能答。麻烦也在这儿:一台服务器随便开一个网卡,就是几千上万条报文往下滚。TCP、UDP、DNS、ARP 混在同一张表里,只能靠肉眼一行一行翻。
所以我现在打开 Wireshark,第一件事是把过滤表达式敲进去,把范围收到一两台主机、一两个端口,然后才开始看。
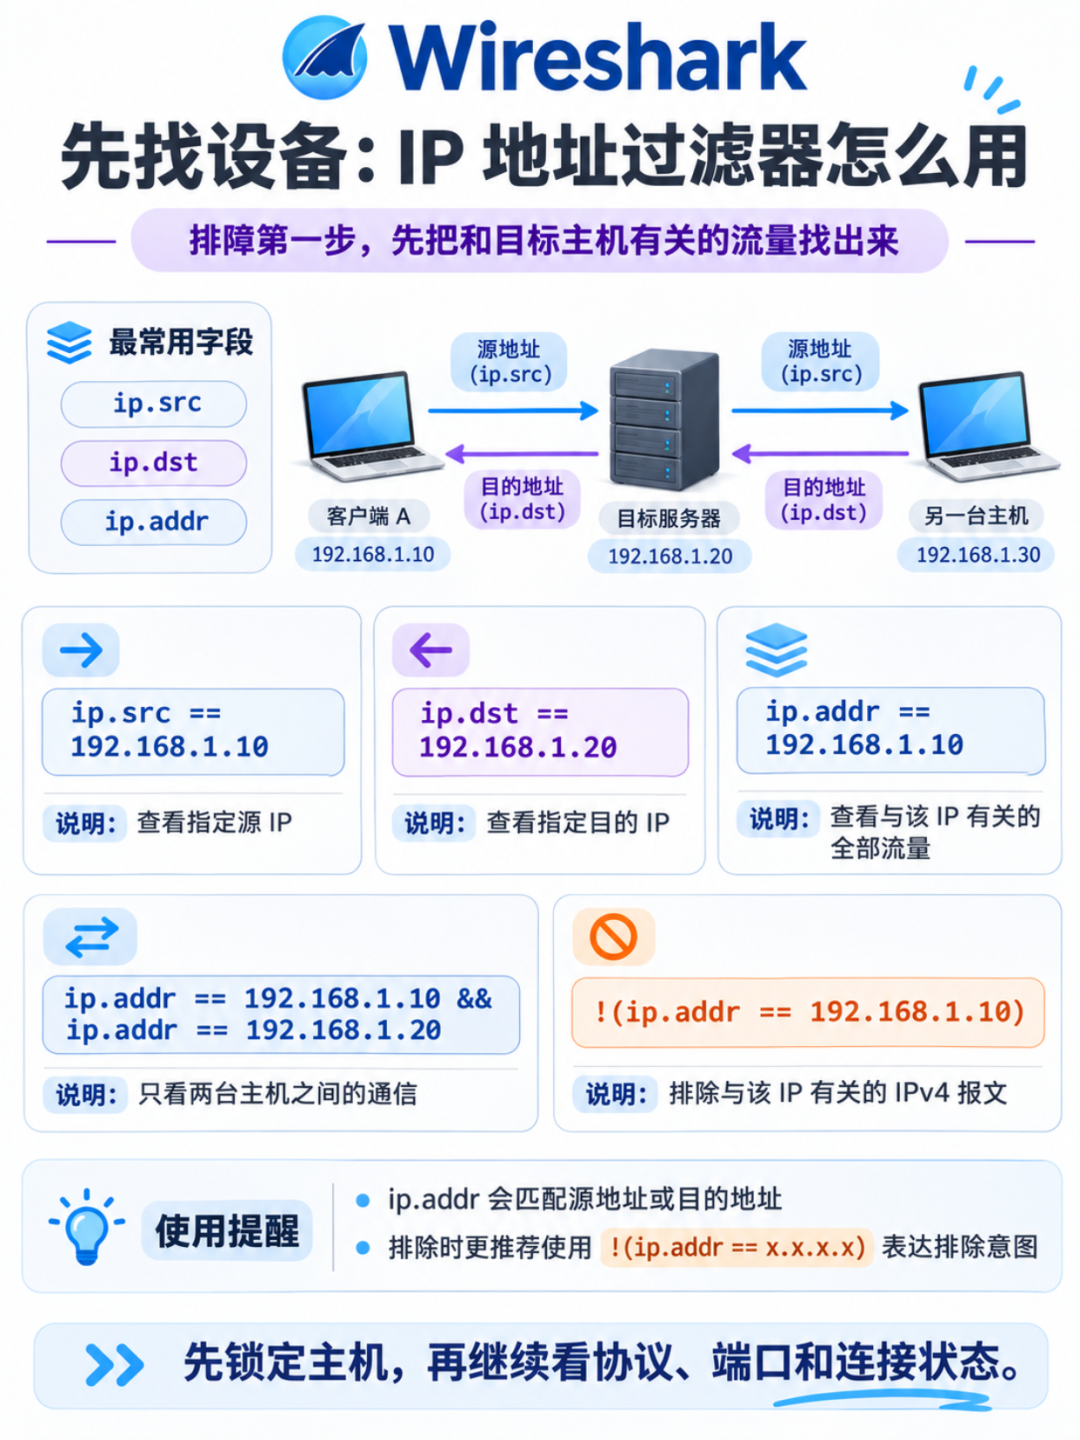
ip.addr 用得最多。它同时匹配源地址和目的地址,一台机器跟谁通过信,一条表达式就能划出来。只想看单方向的话,ip.src 和 ip.dst 分开写。
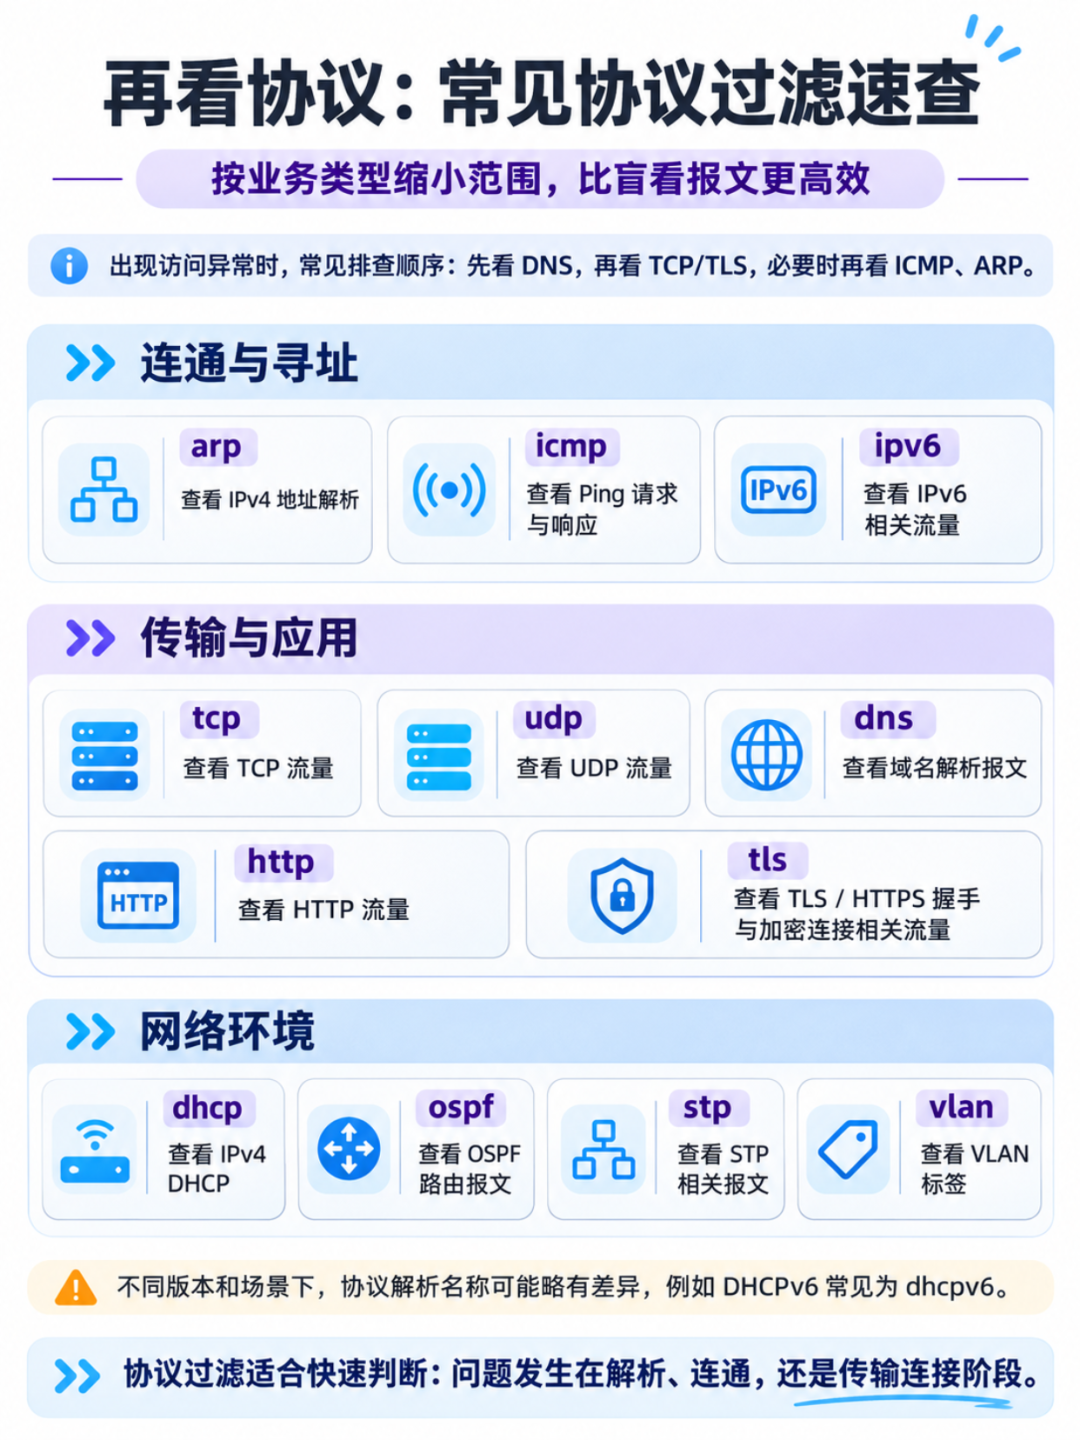
域名解析出问题,直接敲 dns。这一层能看到查询发出去没有、发给了哪台 DNS 服务器、有没有回应、回应里带回来的是哪个地址。很多网页打不开的故障到这一步就分清了——解析回来的地址,根本不是你以为的那台机器。
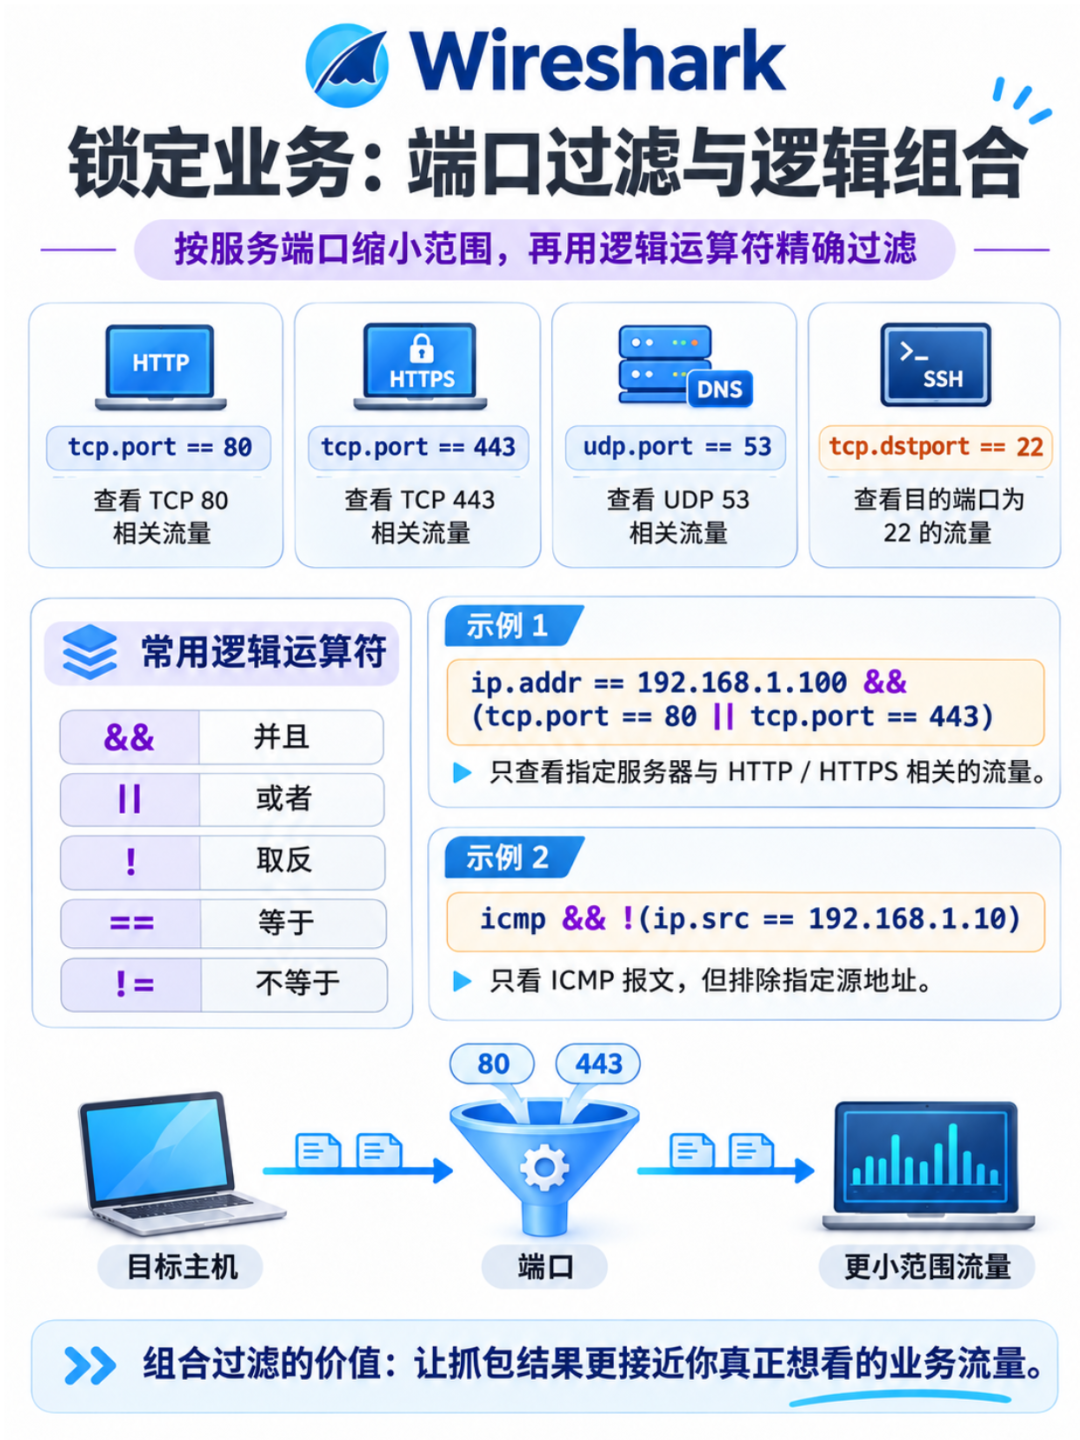
端口对不上,用 tcp.port。ACL 少写一位、服务改过监听端口、负载均衡转到了别的后端,从端口这一层收,比在几百条报文里翻快得多。
范围收好以后,要判断的是这条连接到底有没有走通。
TCP 把连接状态写在报文里。SYN 出去了没有回应,包多半在中间某一跳被丢了,或者被防火墙拦了。等到 SYN 出去、SYN/ACK 回来、ACK 再出去,三个包齐了连接才算建立,缺哪一个,问题就落在哪一段。
RST 是另一回事,有人主动把连接掐了。可能是对端服务没起来,可能是中间的防火墙在拦,也可能是对端进程退出了。
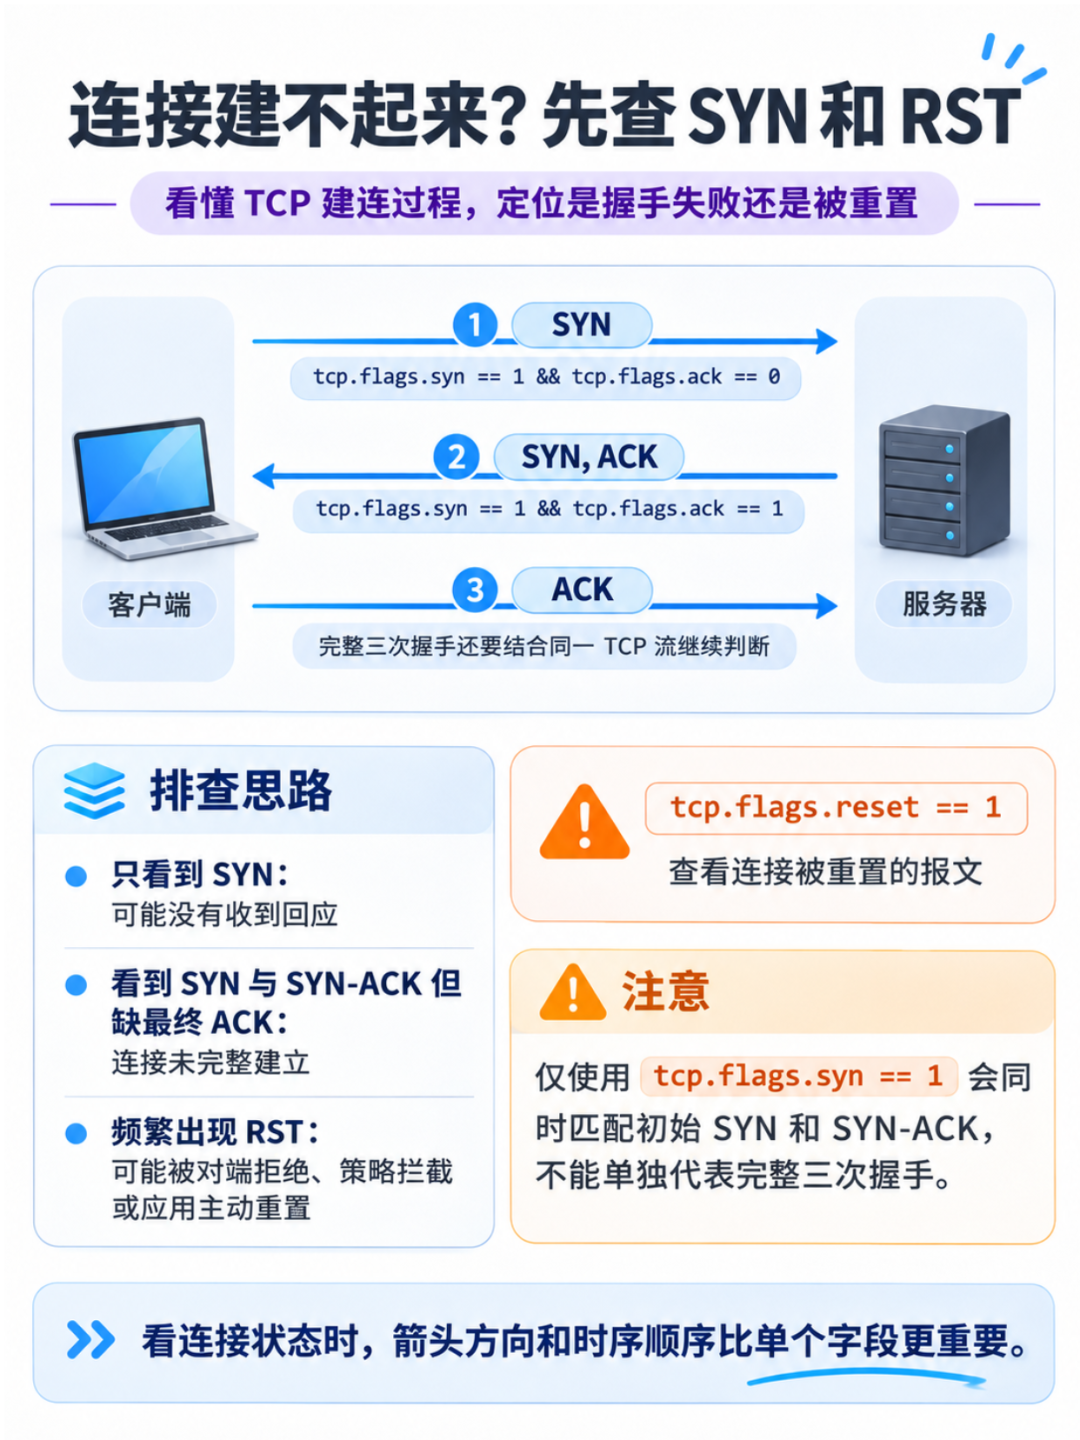
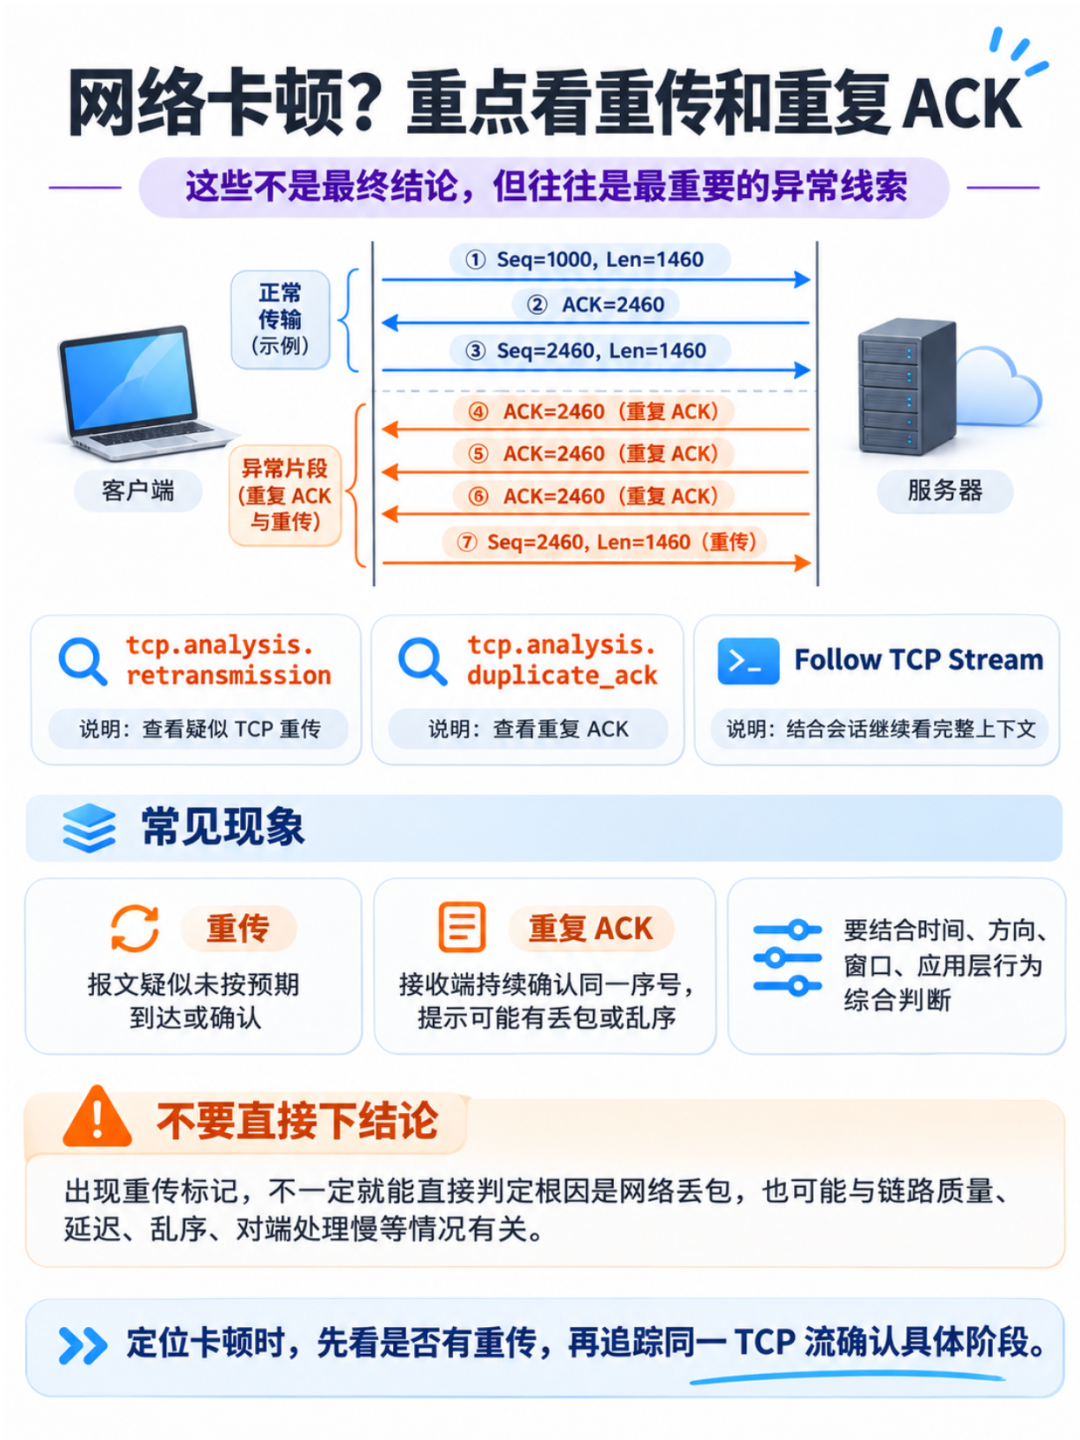
连接通着但数据传得慢,看 重传和重复 ACK。重传多说明有包丢了,重复 ACK 多说明对端在催。这两类报文在 Wireshark 的默认配色里就标出来了,扫一眼能看见,不用一条条对序号。
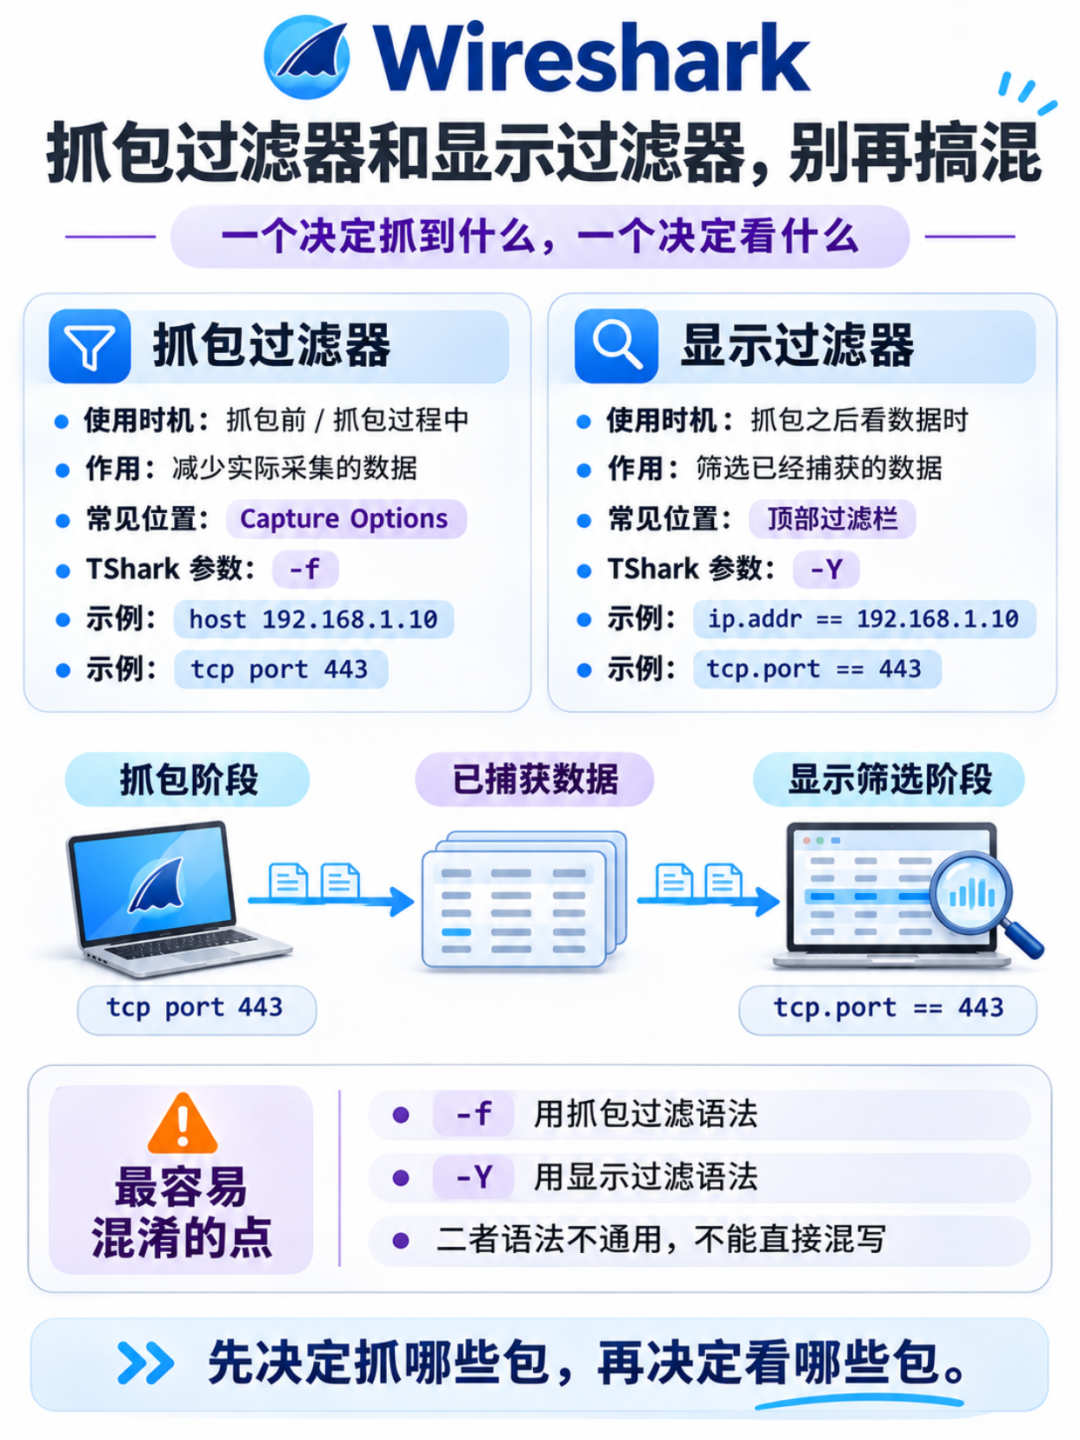
还有一个必须分清的东西:抓包过滤器和显示过滤器。名字像,语法完全不一样,作用在两个阶段。抓包过滤器设在网卡层面,决定哪些包被写进文件,走的是 BPF。显示过滤器作用在已经抓到的数据上,决定哪些行显示出来,走的是 Wireshark 自己那套。抓包过滤器写错,那批包压根没进文件,后面显示条件设得再准也找不回来。
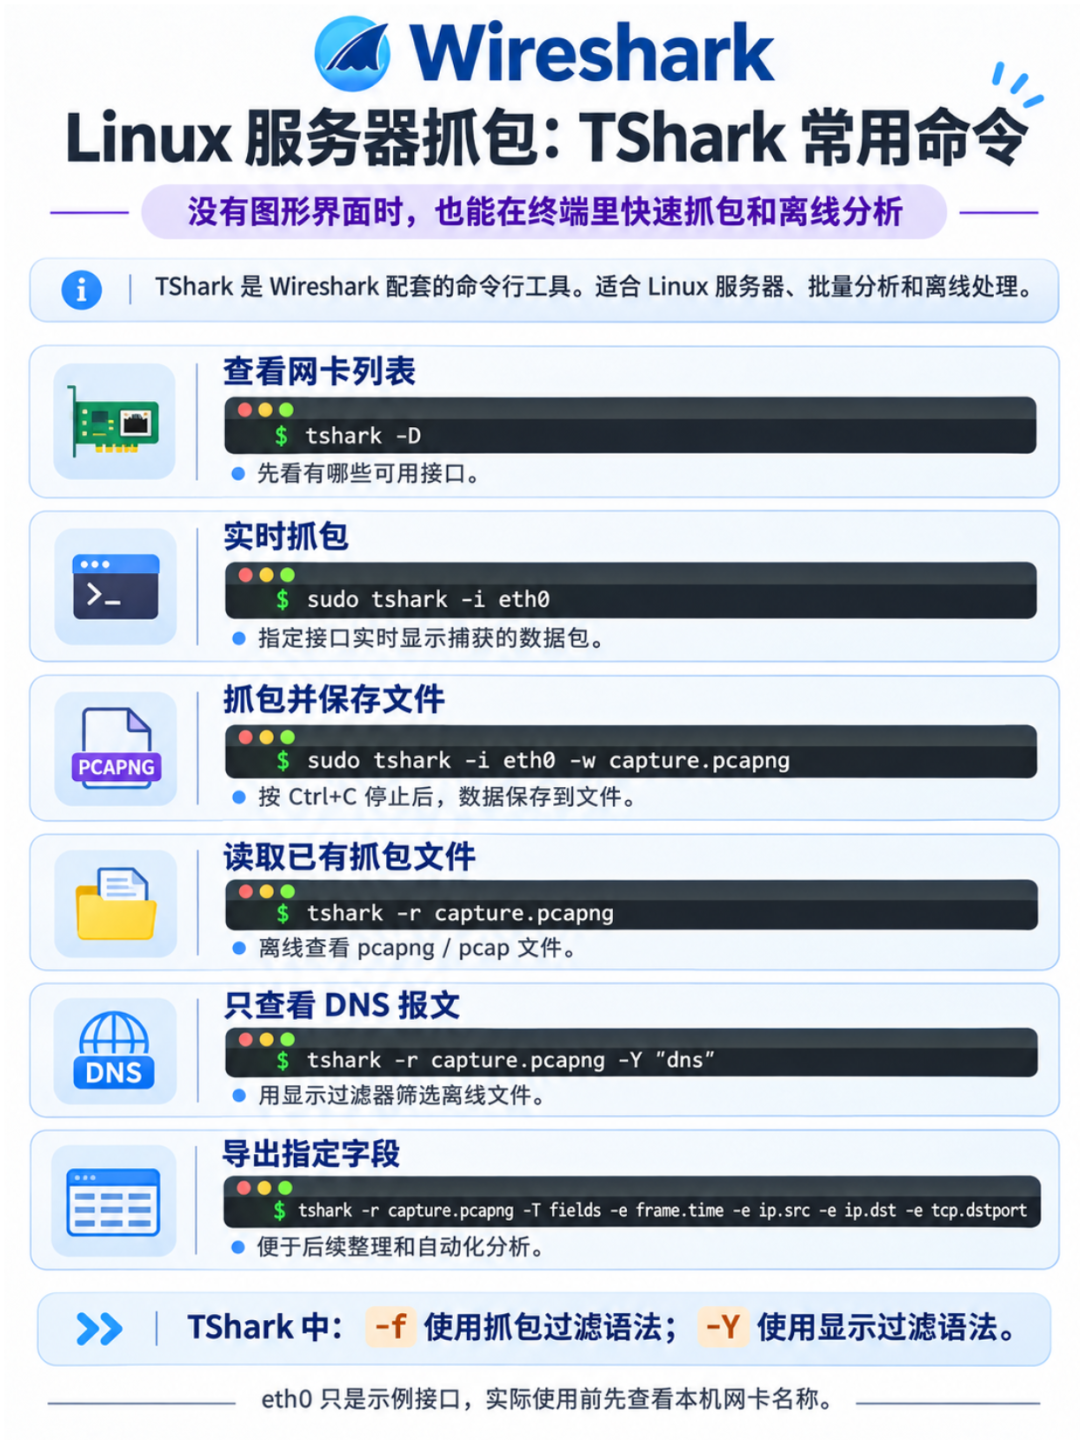
Linux 服务器上很多机器没装图形界面。抓包交给 TShark,抓包条件和 tcpdump 是同一套,读已有文件时又能直接套显示过滤器的写法。抓下来的 pcap 拷回本地,用 Wireshark 打开慢慢看,这个分工很常见。
我把这些内容整理成了 8 张速查图:IP、协议、端口过滤,TCP 连接状态,TShark 的常用命令,日常排障碰到的场景基本都在里面。存在手机里,或者打一张贴在工位上,遇到问题对号入座就行。
报文再多,一次也只能回答一个问题。范围先收到能看完的量,接着看连接有没有建立、包往哪个方向走、谁先发的、隔了多久才有回应。这几步走顺,几千条报文和几十条报文,排查起来的难度差不多。
速查图能省掉翻语法的那几分钟。剩下的时间还是要花在看报文上,这部分省不掉。
网络安全 #网络协议 #计算机 #网络工程师 |  发表于 昨天 18:37
|
查看: 1|
回复: 0
 /1


