世界上最广泛使用的渗透测试框架
知识就是力量,尤其当它被分享时更是如此。作为开源社区与 Rapid7 合作的结晶,Metasploit 不仅帮助安全团队验证漏洞、管理安全评估和提升安全意识,更关键的是它让防御者始终能在攻防较量中保持领先——甚至不止一步。
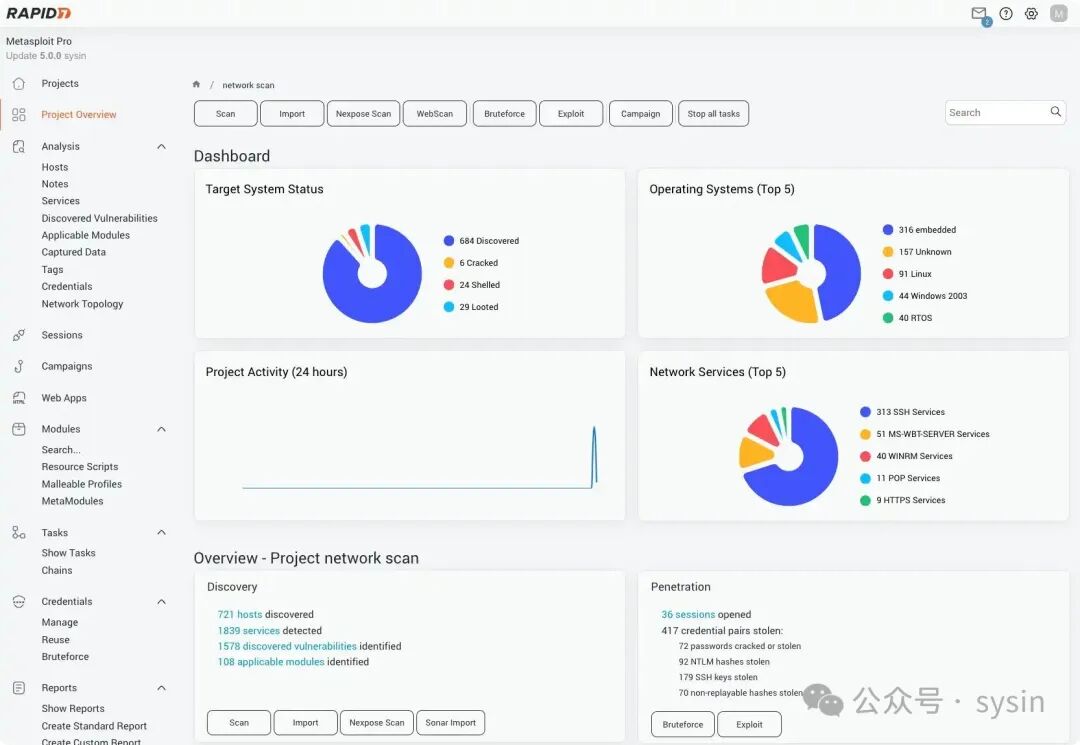
想上手 Metasploit,或是精进你在授权目标上的漏洞利用与渗透测试能力吗?最快的方式就是直接下载每夜构建安装包。这样你既能获得开源的 Metasploit Framework,也能体验到 Metasploit Pro 的免费试用版。
版本功能对比
| 功能分类 |
Pro |
Framework |
| 信息收集 |
|
|
| 渗透测试事实标准,拥有超过 1500 个漏洞利用模块 |
✅ |
✅ |
| 导入网络扫描数据 |
✅ |
✅ |
| 网络发现 |
✅ |
❌ |
| 基础漏洞利用 |
✅ |
❌ |
| 面向特定任务的 MetaModules,如网段隔离测试 |
✅ |
❌ |
| 通过 Remote API 进行集成 |
✅ |
❌ |
| 自动化 |
|
|
| 简洁的 Web 操作界面 |
✅ |
❌ |
| 智能漏洞利用 |
✅ |
❌ |
| 自动化凭据暴力破解 |
✅ |
❌ |
| 基线渗透测试报告 |
✅ |
❌ |
| 标准基线审计向导 |
✅ |
❌ |
| 支持自动化自定义工作流的任务链 |
✅ |
❌ |
| 闭环漏洞验证,优先指导修复工作 |
✅ |
❌ |
| 渗透利用 |
|
|
| 基础命令行接口 |
❌ |
✅ |
| 手动漏洞利用 |
❌ |
✅ |
| 手动凭据暴力破解 |
❌ |
✅ |
| 动态载荷,规避主流杀毒方案 |
✅ |
❌ |
| 钓鱼意识管理和针对性钓鱼攻击 |
✅ |
❌ |
| 高级命令行(Pro Console)与 Web 界面双选择 |
✅ |
❌ |
软件发布日期: 2026 年 6 月 16 日 | 发行说明发布日期: 2026 年 6 月 18 日
新增模块内容(20 项)
#21035 - 新增针对 CVE-2023-7102 的利用模块。该漏洞影响 Barracuda Email Security Gateway (ESG) 设备,为未经身份验证的远程代码执行漏洞。起因于 Amavis 扫描器在用 Perl 的 Spreadsheet::ParseExcel 库处理 Excel 时,攻击者可通过构造恶意的数字格式字符串进行 eval 注入。此模块利用 Rex::OLE 构建最小化的 BIFF8 XLS 文件,将载荷嵌入 FORMAT 记录并通过 SMTP 投递。#21039 - 新增针对 Windows 的后渗透模块,用于枚举 x64 系统中通过 NtQuerySystemInformation 暴露的内核对象指针。模块会收集可观测到的句柄元数据,分析指针分布、对象类型及 ALPC 使用情况,并将结果保存为 CSV 战利品文件。同时引入了一套可复用的 Windows 内核句柄枚举库。#21041 - 新增针对 GestioIP 3.5.7 (CVE-2024-48760) 的已认证远程代码执行模块。拥有管理员凭据的攻击者可利用 /api/upload.cgi 中不安全的上传处理逻辑,将脚本覆盖为后门,进而执行任意命令。#21155 - 新增针对 CVE-2022-28368 的利用模块。该漏洞是 dompdf(< 1.2.1 版本)的未授权远程代码执行漏洞。当 dompdf 开启远程资源加载,并通过 CSS @font-face 规则缓存字体时,会保留 .php 后缀。攻击者可在字体缓存目录写入 PHP WebShell,之后通过请求触发执行。#21165 - 新增针对 CVE-2026-24479 的利用模块。此漏洞为 HustOJ(开源在线评测平台)在 26.01.24 之前版本的 Zip Slip 路径遍历漏洞。#21177 - 新增针对 Linux 上的 Tenable Security Center 后渗透模块,用于提取凭据哈希并进行破解。#21204 - 新增辅助模块,用于检测 Citrix NetScaler(配置为 SAML 身份提供者时)中的 CVE-2026-3055 信息泄露漏洞。与其他 CitrixBleed 类漏洞相似,该模块能泄露内存内容并可能发现会话 Cookie。#21206 - 新增 Linux 持久化模块,向目标用户的 ~/.vim/plugin/ 目录写入 Vim 插件。用户下次打开 Vim 时,插件将执行预置载荷并以该用户身份建立新会话。#21212 - 新增利用模块 exploit/multi/misc/clickfix_server,该模块运行 HTTP 服务器,提供 ClickFix 风格的社会工程学页面,将生成的命令载荷复制到受害者剪贴板并诱导其执行。#21267 - 新增针对 CVE-2026-4257 的利用模块,可导致安装 Contact Form by Supsystic 插件的 WordPress 网站发生远程代码执行。受影响版本 ≤ 1.7.36。#21271 - 新增 Ollama LLM 辅助扫描模块,用于枚举目标大语言模型及其详细信息。#21322 - 新增辅助模块,利用 Marvell QConvergeConsole 中的路径遍历漏洞(CVE-2025-6793)读取目标主机任意文件。受影响版本 ≤ 5.5.0.85,且无需认证。#21362 - 新增针对 Dolibarr ERP/CRM(CVE-2023-30253)的利用模块。这是一个已认证的 PHP 代码注入漏洞,影响 17.0.1 之前版本。模块通过 Website 模块注入载荷,用大写的 <?PHP 标签来绕过 Dolibarr 对小写 PHP 标签的过滤。利用该漏洞需要一个能访问 Website 模块的有效账户。#21417 - 新增利用模块,针对 cPanel/WHM 身份验证绕过导致 Root 级远程代码执行的漏洞(CVE-2026-41940)。#21434 - 新增两个针对 DirtyFrag Linux 内核漏洞的本地提权模块。第一个针对 CVE-2026-43284(xfrm/ESP 分片路径中的页缓存写入漏洞);第二个针对 CVE-2026-43500(RxRPC/rxkad 子系统的页缓存损坏漏洞)。#21463 - 新增针对 Cisco Catalyst SD-WAN Controller 身份验证绕过漏洞(CVE-2026-20182)的辅助模块。#21465 - 新增持久化模块,通过向目标用户的 VS Code 扩展目录植入恶意扩展实现驻留。目标下次启动 VS Code 时,扩展将自动执行并回连Shell。#21497 - 新增利用模块 exploit/multi/http/apache_activemq_jolokia_rce,针对 Apache ActiveMQ 中的 CVE-2026-34197。模块利用暴露在 /api/jolokia/ 的 Jolokia JMX-over-HTTP API,调用 addNetworkConnector() MBean 操作并传入恶意 brokerConfig=xbean:http://... URI。ActiveMQ 会获取攻击者控制的 URL,并将其作为 Spring XML 应用上下文加载,通过 java.lang.ProcessBuilder Bean 实现远程代码执行。利用此漏洞需要身份验证。#21515 - 新增针对 Gogs Rebase 远程代码执行漏洞的利用模块。此模块利用 Gogs(≤ 0.14.2 和 ≤ 0.15.0+dev 版本)在处理 Pull Request 合并流程中的参数注入缺陷。#21547 - 新增针对 Paperclip AI 的 CVE-2026-41679 利用模块。未认证的攻击者可对任何配置了认证模式且默认设置的网络可访问 Paperclip 实例实现完全远程代码执行,整个攻击链仅需六次 API 调用。
增强功能与新特性(21 项)
- Pro: 改进了 Metasploit Pro 的备份功能,引入更完善的进度追踪,并支持生成超过 4GB 的备份文件。
- Pro: 在暴力破解结果页面新增了提示信息,用以解释“成功登录”字段的具体含义。
#20881 - 新增加密哈希破解支持,覆盖 Timeroasting、krb5tgs* 和 krb5asrep 等 Kerberos 类型哈希。#21087 - 新增 payloads_manager 插件,用于维护本地自定义 Payload 存档并自动部署。通过 fetch 或 add 子命令下载或导入 Payload,然后用 select 创建符号链接供其他模块使用。插件会在数据库中记录每个 Payload 的名称、哈希、标签和描述。#21198 - 新增 CertificateTracePresenter,采用与 Metasploit 现有规范统一的 Presenter 模式实现证书跟踪功能。当使用 icpr_cert、get_ticket 等模块时,开启 CertificateTrace 数据存储选项即可查看收发的 X.509 证书。#21222 - 统一了多个模块的日志输出格式,改善了存在 IPv6 地址时主机和端口信息的显示。#21254 - 导入 Nmap 扫描结果时,若用户提供了域名,现在也会一并导入该域名信息。#21266 - 改进了 SMB 服务的日志记录。即使身份验证失败,只要协商成功,客户端依然会记录协商使用的 SMB 方言版本,确保服务信息被保留。#21292 - 更新了 RPC notes 命令,在适当场景下允许 data 返回哈希值。#21305 - 更新了 services RPC 接口,新增返回 resource 和 parent services 字段。#21412 - 更新了后渗透模块的默认行为:当未明确指定目标会话时,将默认作用于最近打开且仍存活的会话。#21414 - 已将 Copy Fail(CVE-2026-31431)漏洞利用中的 Python 组件回移植到 Python 2.7,使其能兼容更老旧的目标环境。#21447 - 更新了文档,详细说明了如何完全使用 Metasploit 发起 Kerberoast 攻击。同时修复了 Kerberoast 模块的日志问题,确保无论是否使用现有 LDAP 会话都能正确记录 Realm 信息。#21458 - 更新了 Sinatra、Rack 和 Thin Web 服务依赖,为即将到来的 Rails 8 升级做好准备。#21460 - 整合了 Windows Exec Payload 所使用的代码,以提供更一致的用户体验。#21466 - 为 Kerberos 认证流程新增了 KerberosTicketTrace 数据存储选项。开启后可实时查看 AS-REQ、AS-REP、TGS-REQ、TGS-REP 和 KRB-ERROR 消息。与现有的 HttpTrace 功能类似,接收的数据包显示为蓝色,发送的显示为红色。颜色显示可由 KerberosTicketTraceColors 选项控制。#21488 - 更新了 HTTP 登录扫描器,使其能够报告检测到的服务层级结构。#21504 - 为七个现有模块补充了缺失的 CVE 参考信息:gladinet_storage_access_ticket_forge(CVE-2025-14611)、cassandra_web_file_read(CVE-2020-36939)、pretalx_file_read_cve_2023_28459(CVE-2023-28459 与 CVE-2023-28458)、centreon_pollers_auth_rce(CVE-2019-19699)、wp_responsive_thumbnail_slider_upload(CVE-2015-10144)、xerte_unauthenticated_template_import_rce(CVE-2026-32985)以及 solarwinds_storage_manager_sql(CVE-2012-2576)。#21526 - 提升了 ipmi_cipher_zero、ipmi_dumphashes 和 ipmi_version 等模块的稳定性与日志记录能力。#21528 - 更新模块元数据,为已有 CVE 引用的模块补充了 Exploit-DB (EDB) 参考编号,增强了漏洞的关联分析能力。#21535 - 更新了多个 HTTP 登录扫描器,要求其在执行登录尝试前,先验证远程目标是否符合预期。
修复的问题(21 项)
- Pro: 修复了任务链编辑操作在轮询时出现的重复渲染问题,现在仅对 HTML 请求执行 render,其他格式则使用默认渲染逻辑。
#20618 - 修复了 MSSQL 模块在远程主机上执行 EXEC sp_linkedservers; 等存储过程时发生崩溃的问题。#21285 - 更新了 RPC creds 命令,现在可以正确返回关联的 Realm 键值对。#21345 - 修复了 smb_enumshares 模块在针对部分 SMBv1 目标(如 Metasploitable 2)时无法正常工作的情况。#21390 - 优化了 SMB→LDAP 中继攻击的报告逻辑。由于匿名会话不会带来额外权限,相关消息等级已从 print_good 调整为 print_status。同时,对匿名会话跳过 #on_relay_success 回调,防止模块误认为获取了有效权限。#21432 - 修复了模块在调用其他模块时,无法正确验证 datastore 选项的问题。#21443 - 升级了 Metasploit-credentials Gem,修复了 Kerberos 哈希处理的相关问题。#21448 - 修复了 db.hosts RPC 接口中 addresses 参数的 CIDR 范围过滤器无法正确工作的问题。#21474 - 修复了在 Windows 平台上执行 msfdb init 命令时发生崩溃的问题。#21475 - 修复了 Windows 平台上 msfdb 的安装错误。#21484 - 修复了 Python SSL 命令 Shell Payload 因 AttributeError: module 'ssl' has no attribute 'wrap_socket' 错误而失效的问题。#21487 - 升级到更新版本的 RubyZip,以提供对大于 4GB 的 ZIP 文件的支持。#21489 - 改进了 GitLab 版本扫描器,增强了对非 GitLab 目标异常情况的处理能力,并为真实 GitLab 目标补充了版本指纹信息。#21502 - 修复了 scanner/snmp/snmp_enum 模块在读取到空系统日期时发生崩溃的问题。#21506 - 在 WSL startup_folder 持久化模块执行 uname -r 时增加了保护逻辑。#21514 - 修复了对过期 msfvenom 参数的引用。#21540 - 改进了 TDS 行解析器中对 NULL 值的处理逻辑,提升了对 MSSQL 的支持能力。#21543 - 修复了 WebDAV PHP 上传模块仅凭 HTTP 响应码就判断成功,导致误报的问题。#21549 - 为 modules/auxiliary/scanner/smtp/smtp_relay.rb 模块补充了缺失的 GHSA 引用 (GHSA-hxj9-549w-4pcq)。#21557 - 修复了 db_import 在导入 ZIP 文件时发生崩溃的问题。#21564 - 修复了 smb_version 模块在扫描 SMBv1 目标时发生崩溃的问题。 |  发表于 2026-6-21 00:18:43
|
查看: 370|
回复: 0
 /1


