事件回顾
笔者大概在七点钟刷到某应急响应中心发的推文,声称 CVSS 评分 10.0,堪称堪比 2021 年 Log4j 影响力的年度大漏洞。有意思的是,等八点再起来刷新,这篇文章已经删掉重发了。记忆中标题还带着"有 POC"的字眼——这种操作明显不符合官号往日的发文风格,毕竟官方号不可能直接公开 POC。
时间来到九点之后,各大漏洞情报公众号陆续跟进:能复现的抓紧复现,不能复现的也得抓住这波流量风口,先转别人的推文再说。
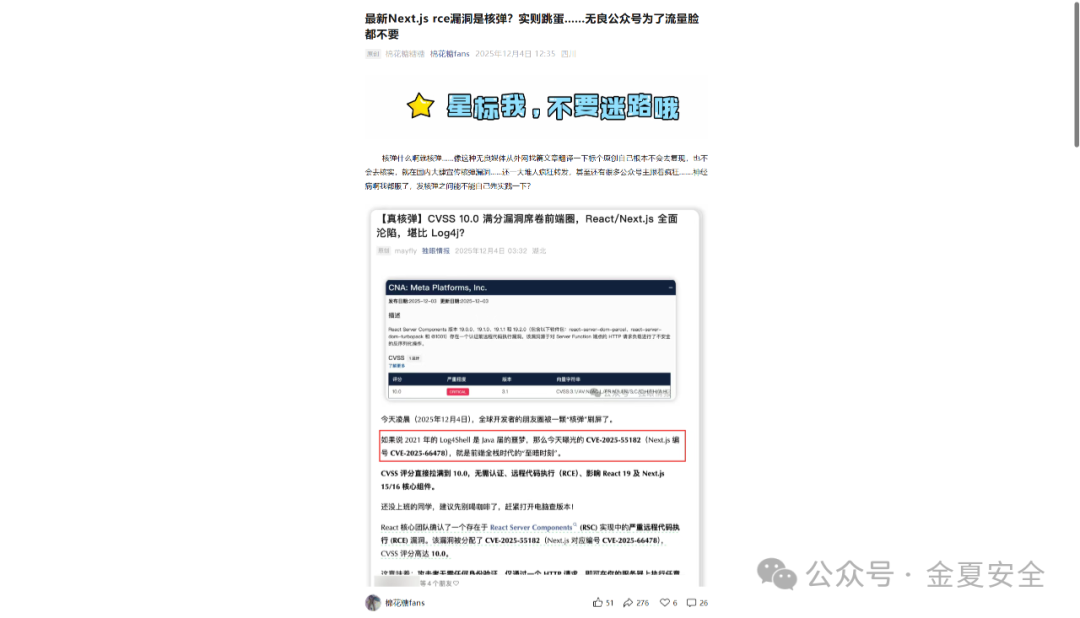
其中流量最大的当属独眼情报的那篇:
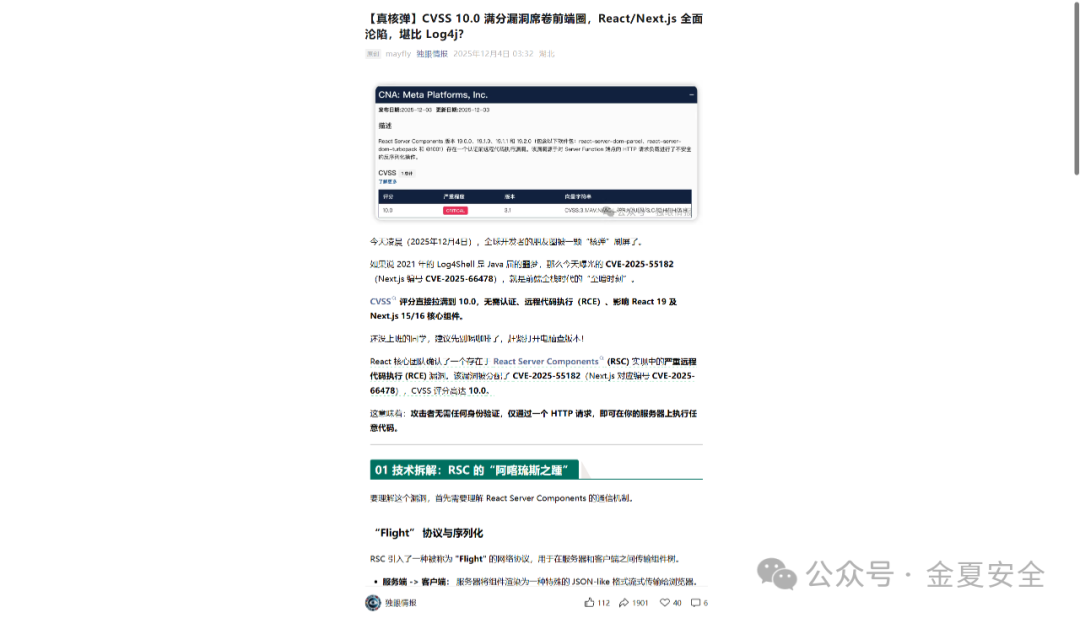
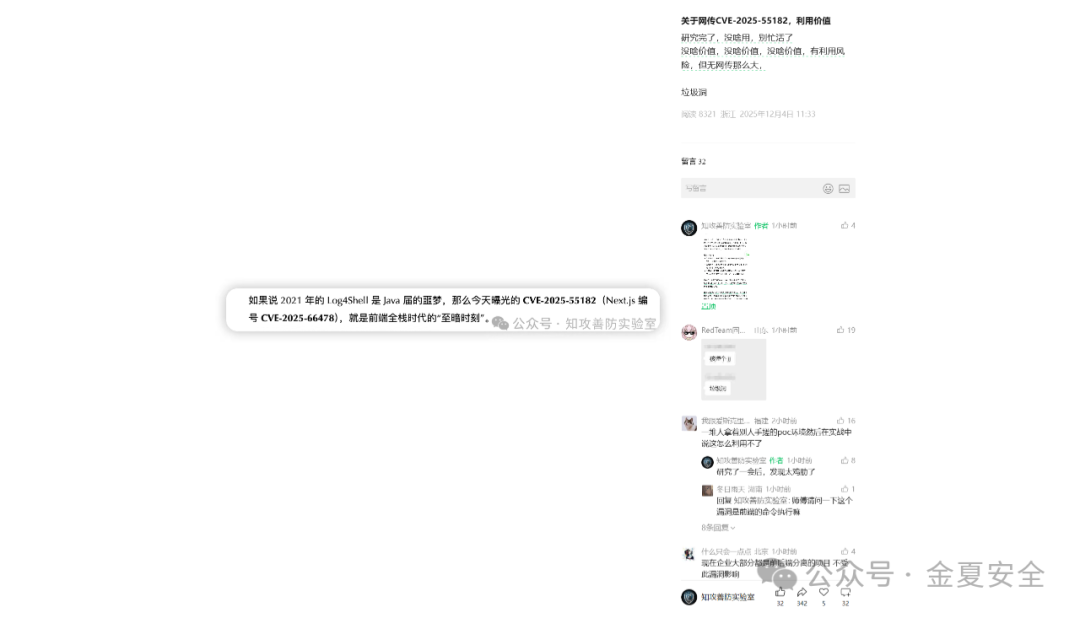
他那句广为流传的话——"如果说 2021 年的 Log4Shell 是 Java 届的噩梦,那么今天曝光的 CVE-2025-55182(Next.js 编号 CVE-2025-66478),就是前端全栈时代的'至暗时刻'"——很大程度上就是沿用了最开始那个应急响应中心的说法。
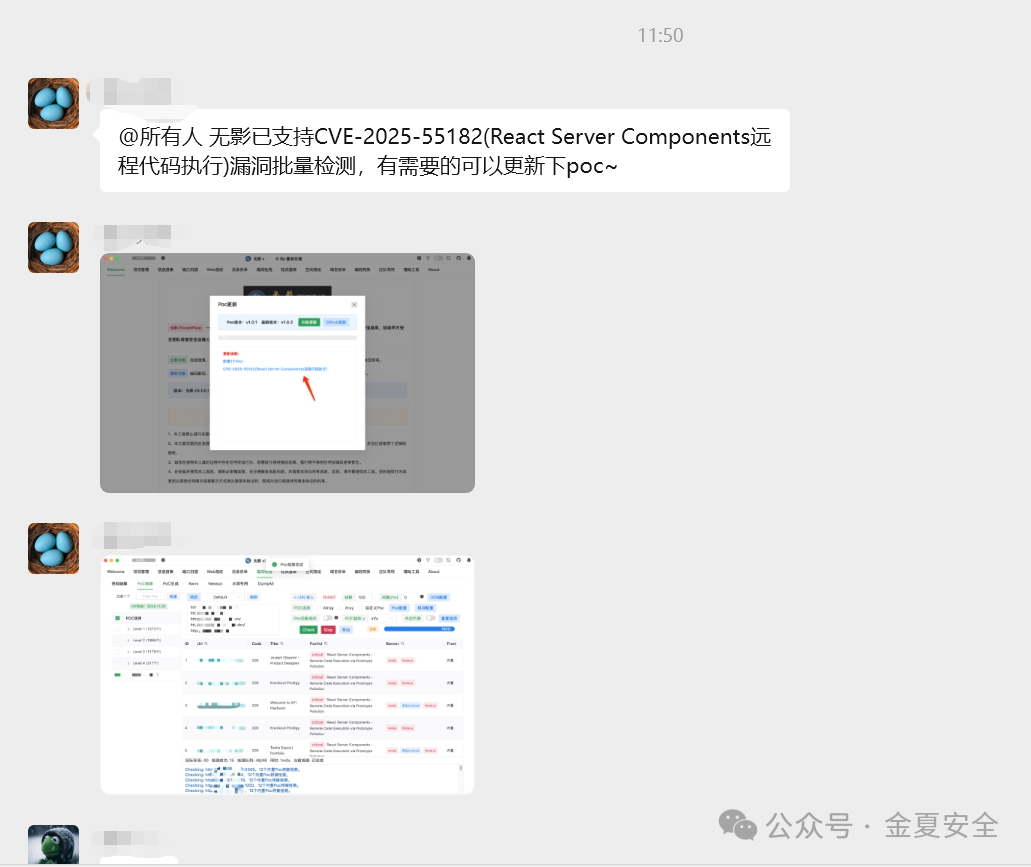
做工具的师傅们也开始陆续上架相关漏洞检测功能。不得不佩服无影大佬,上架速度是真的快:
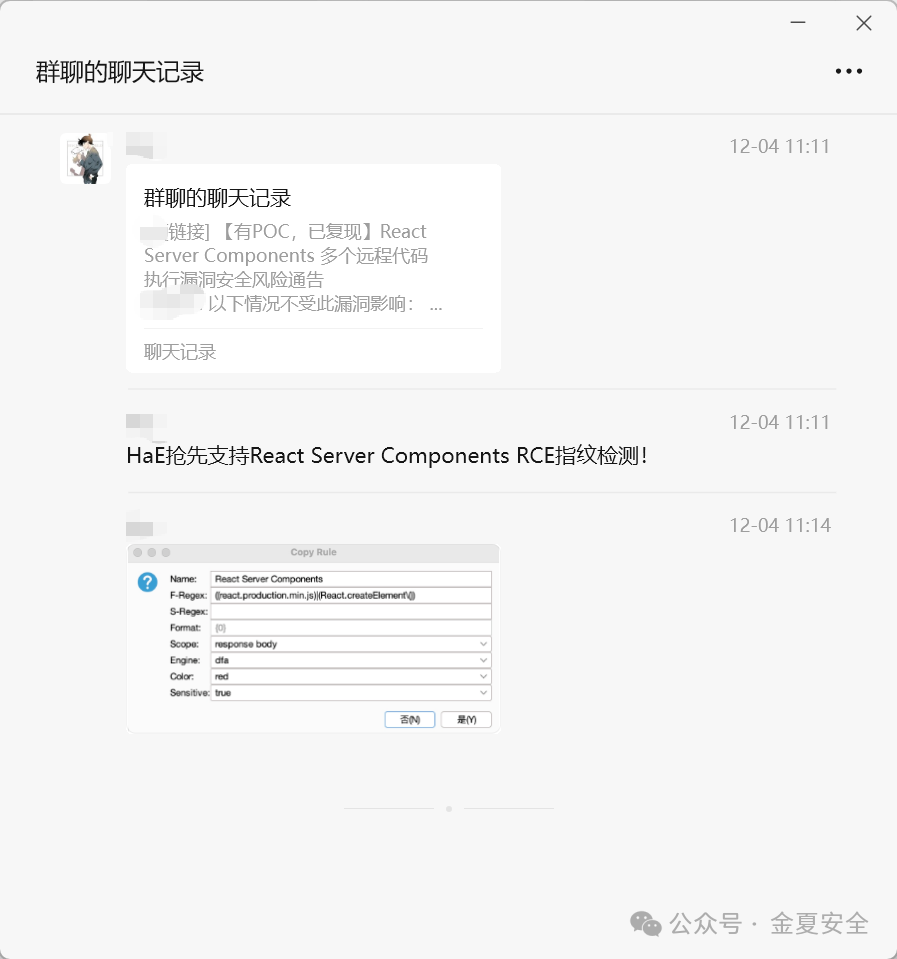
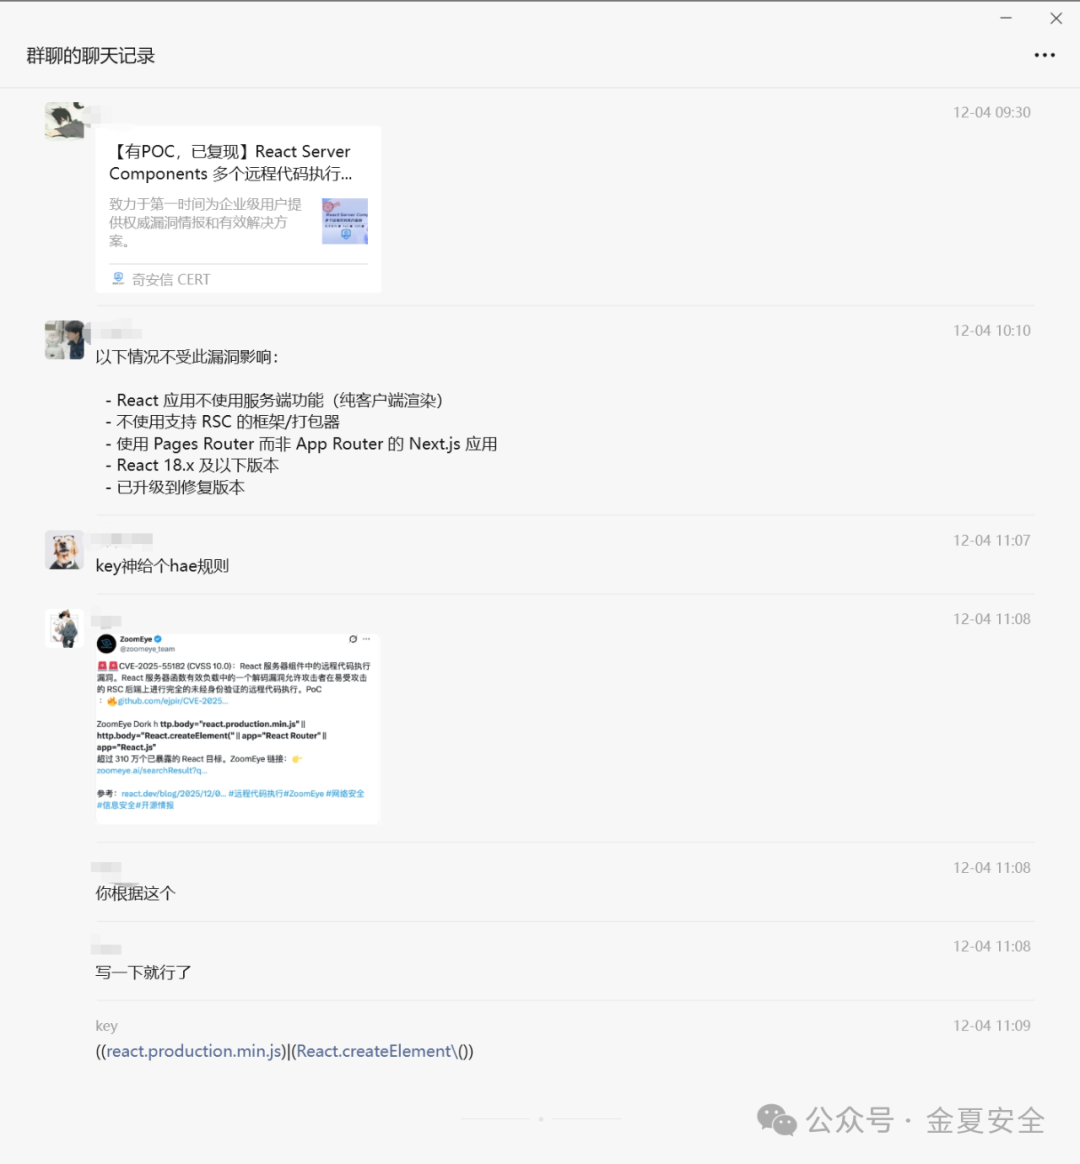
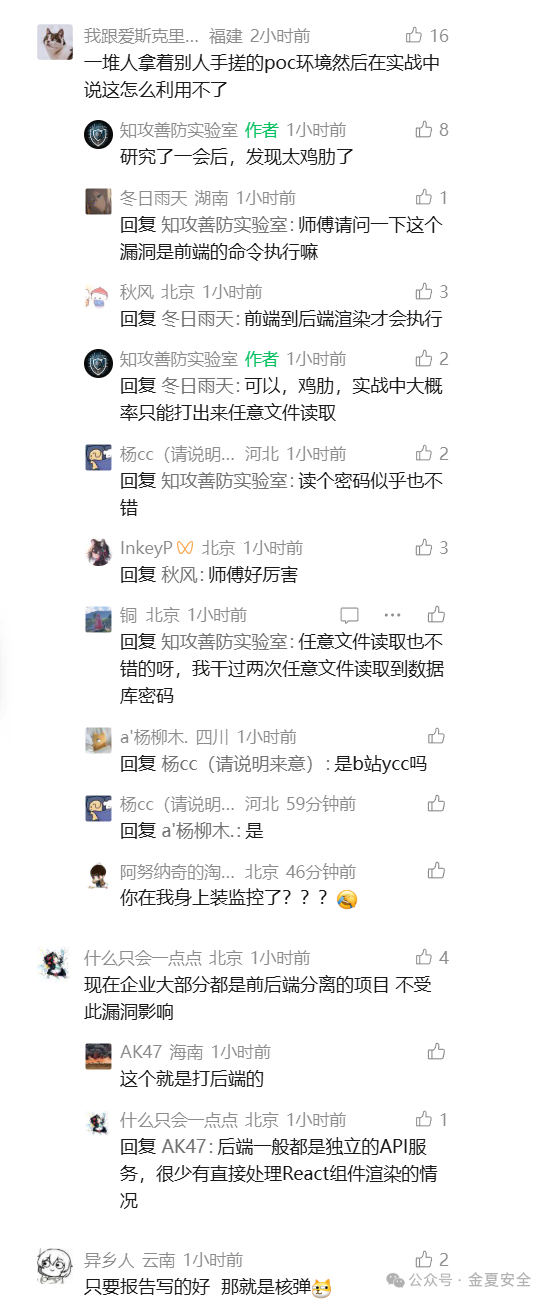
时间又过了一会,陆续有师傅在群里反馈:跑了一堆资产,怎么一个都没成功?
还有一位师傅直接称之为"本地核弹"漏洞:
差不多同一时间,长亭的漏洞情报员也成功复现了这个漏洞:
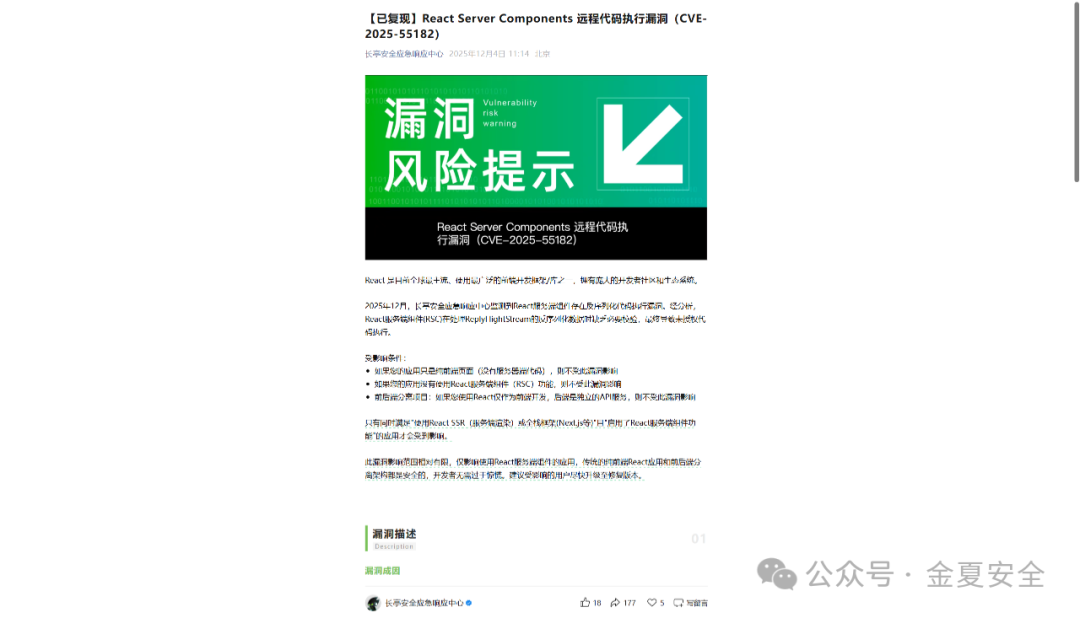
不过他们特别声明了几个漏洞利用条件。
受影响条件:
- 如果应用只是纯前端页面(没有服务器端代码),则不受此漏洞影响
- 如果应用没有使用 React 服务端组件(RSC)功能,则不受此漏洞影响
- 前后端分离项目:如果 React 仅作为前端开发,后端是独立的 API 服务,则不受此漏洞影响
只有同时满足"使用 React SSR(服务端渲染)或全栈框架(Next.js 等)"且"启用了 React 服务端组件 功能"的应用才会受到影响。
说白了,此漏洞影响范围相当有限,仅波及使用 React 服务端组件的应用。传统的纯前端 React 应用和前后端分离架构都是安全的,开发者完全不必过度惊慌。建议受影响的用户尽快升级至修复版本。
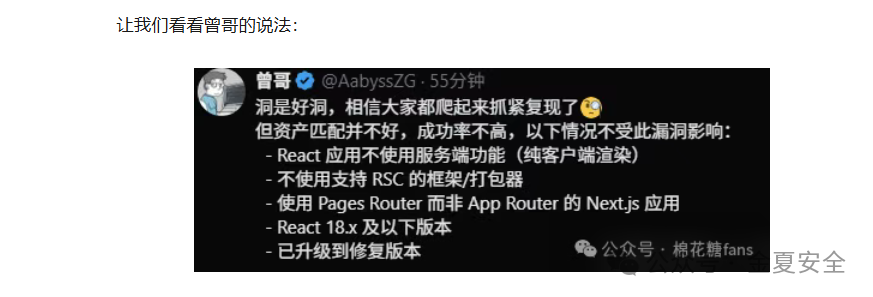
到了这会儿,早上复现成功的几位师傅也陆续发文表态:这漏洞有名无实,十足一个鸡肋。
恰好今天是疯狂星期四,v 我 50?
|  发表于 5 天前
|
查看: 1|
回复: 0


