2026 年 9 月 15 日,TOM 集团在港交所发布公告,正式披露了一起数据安全事件。这场网络攻击最先冲击的是集团位于中国台湾的服务器,随后蔓延至香港,最终导致两地部分服务器上的数据被加密。
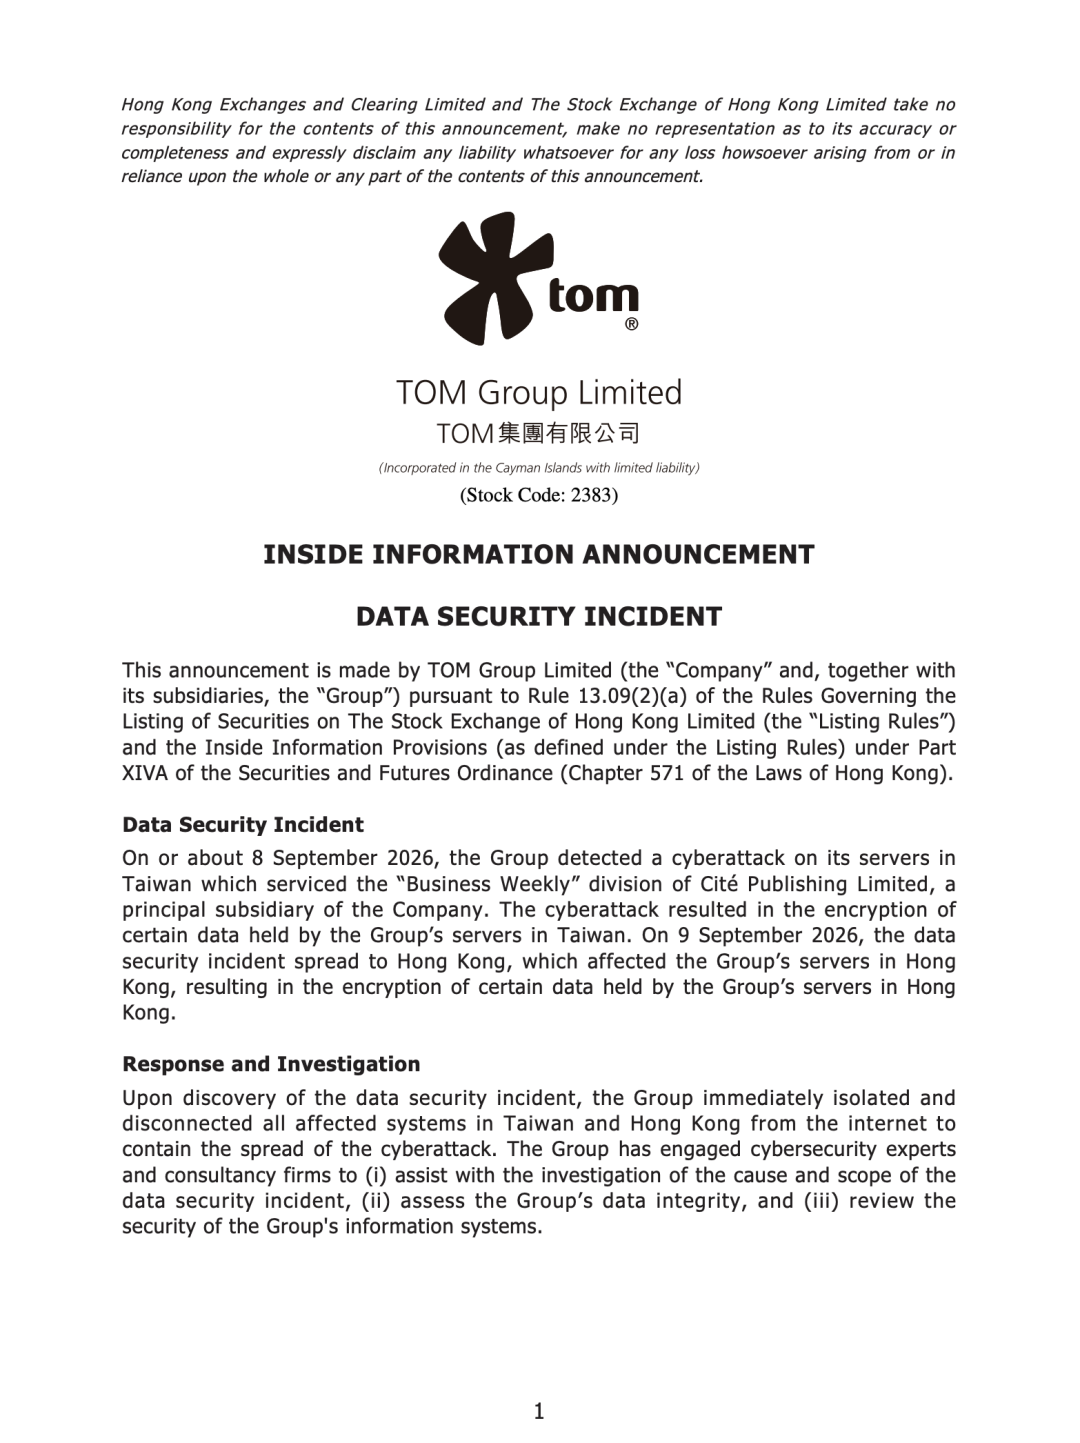
根据公告,TOM 集团于 2026 年 9 月 8 日前后察觉到中国台湾地区的服务器出现了异常。这批服务器主要服务于旗下城邦文化事业股份有限公司的"商业周刊"部门,攻击直接导致服务器内部分数据被加密。
仅仅过了一天,事态就进一步恶化。
9 月 9 日,这起数据安全事件蔓延至香港,波及 TOM 集团在香港的服务器,同样造成部分数据被加密。
事发后,TOM 集团的响应颇为果断:立即隔离了台湾和香港所有受影响的系统,并切断这些系统与互联网的连接,以阻断攻击的进一步扩散。这一"断网隔离"的做法在企业遭遇勒索攻击时并不罕见,核心目标就是遏制横向移动和加密扩散。
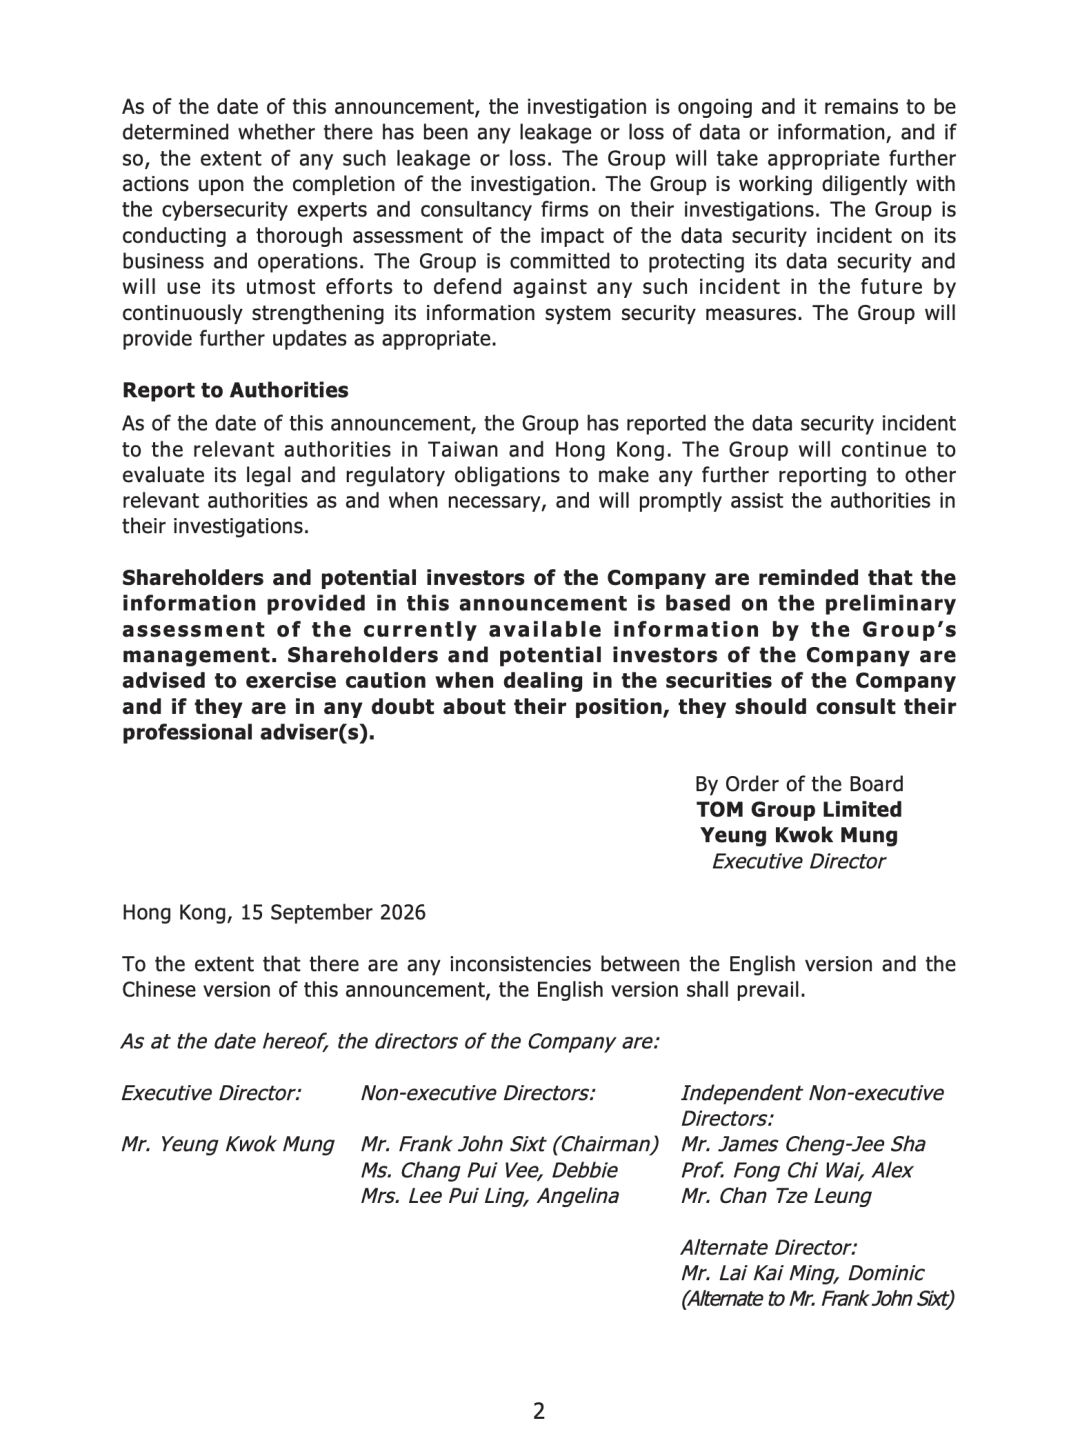
至于此次事件是否造成数据外泄或遗失,TOM 集团目前还没有给出明确结论,可能涉及的数据规模与影响范围也尚在评估之中。
TOM 集团表示,目前正与 网络安全 专家及顾问机构紧密合作推进调查,同时全面评估事件对集团业务及运营造成的影响。待调查完成后,集团将根据结果采取进一步行动。
截至公告发布,攻击者身份、具体攻击方式、被加密数据的规模、系统恢复进展均未披露,是否收到赎金要求也未被提及。从公告措辞来看,加密数据、隔离系统、聘请网络安全专家——这套流程与勒索软件攻击的典型处置路径高度吻合,但 TOM 集团并未在公告中使用"勒索"或"勒索软件"字样。
值得一提的是,这份公告发布于 9 月 15 日,距离 9 月 8 日首次发现攻击已过去一周时间,调查却仍在进行中,可见攻击溯源与影响评估并不轻松。云栈社区也会持续关注这一事件的后续进展。 |  发表于 前天 00:33
|
查看: 0|
回复: 0


