0x01 前言
这是一个专注于逆向工程、授权渗透测试与安全研究的“技能路由包”项目。其核心思路是用 AI 做自动路由,配合按需自举的工具链与可以持续沉淀的经验库,让不同方向的逆向与安全任务都能快速分派到对应的技能入口。
GitHub 项目主页截图如下,可以看到 Star、Fork 等社区反馈以及项目支持的 AI 客户端信息。
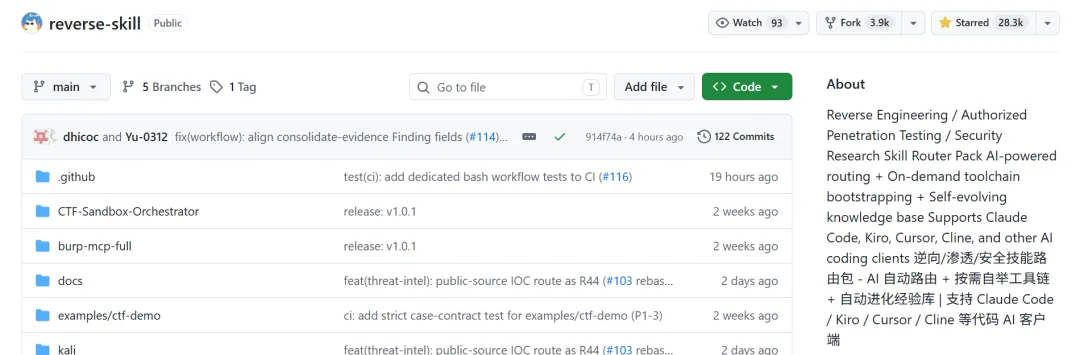
对于关注安全/渗透/逆向方向的朋友来说,这类把多个技能模块与 AI 客户端结合起来的路由包,正好可以作为学习与实战的参考。下面直接看它支持哪些具体场景。
0x02 支持场景
仓库按场景划分了不同入口,大部分技能都对应一个独立目录或模块。
| 场景 |
入口 |
| APK / Android 逆向 |
skills/apk-reverse/ |
| iOS / 移动端 |
skills/mobile-reverse/ |
| 二进制逆向(exe/dll/so/elf) |
skills/ida-reverse/ / skills/radare2/ |
| .NET / C# |
skills/dotnet-reverse/ |
| 前端 JS 签名 / 加密参数 |
skills/js-reverse/ |
| DSL VM / 风控自定义 VM |
skills/reverse-engineering/dsl-vm-reverse/ |
| HTTP 抓包 / 请求重放 |
anything-analyzer、Reqable MCP + js-reverse/ |
| 恶意软件 / YARA |
skills/malware-analysis/ |
| 渗透测试 / 漏洞扫描 |
skills/pentest-tools/ |
| 攻击链 / 红队编排 |
skills/attack-chain/ |
| Case 证据审查 / 报告交接 |
skills/case-review/ |
| CTF 竞赛 |
CTF-Sandbox-Orchestrator/(42 个子技能) |
| 固件 / IoT |
skills/firmware-pentest/ |
| 补丁差分 / N-day |
skills/patch-diff-exploit/ |
| Pwn / 漏洞利用 |
skills/pwn-chain/ |
| EDR 绕过 |
skills/edr-bypass-re/ |
| API / GraphQL |
skills/api-security/ |
| 供应链 / SBOM |
skills/supply-chain-security/ |
| LLM / AI 安全 |
skills/llm-security/ |
| OLLVM 脱密 |
skills/reverse-engineering/references/ollvm-deobfuscation.md |
| 图表 / 报告 |
skills/diagram-generator/ / skills/docs-generator/ |
从移动端逆向到固件、IoT,再到供应链安全和 LLM 安全,覆盖面相当广。可以说,只要你的任务是围绕“拆开看、找到问题、形成证据”展开,基本都能在这个路由包里找到一个对应的起点。
0x03 工具使用
支持的操作系统如下:
- Windows:完整主路径,使用 PowerShell 脚本、winget 和 Windows 路径。
- Kali Linux:专门优化,使用 Kali 原生安全工具及 apt。
- Ubuntu/Debian,以及 Mint、Pop!_OS 等:通用 Linux 路径。
- macOS:通用支持,主要使用 Homebrew。
教学文档地址:
https://reverse.apivix.com/docs/#top
Windows 安装
先克隆仓库并进入目录:
git clone https://github.com/zhaoxuya520/reverse-skill.git
cd reverse-skill
如果不想一步步手动操作,也可以直接把初始化工作交给 AI 完成:
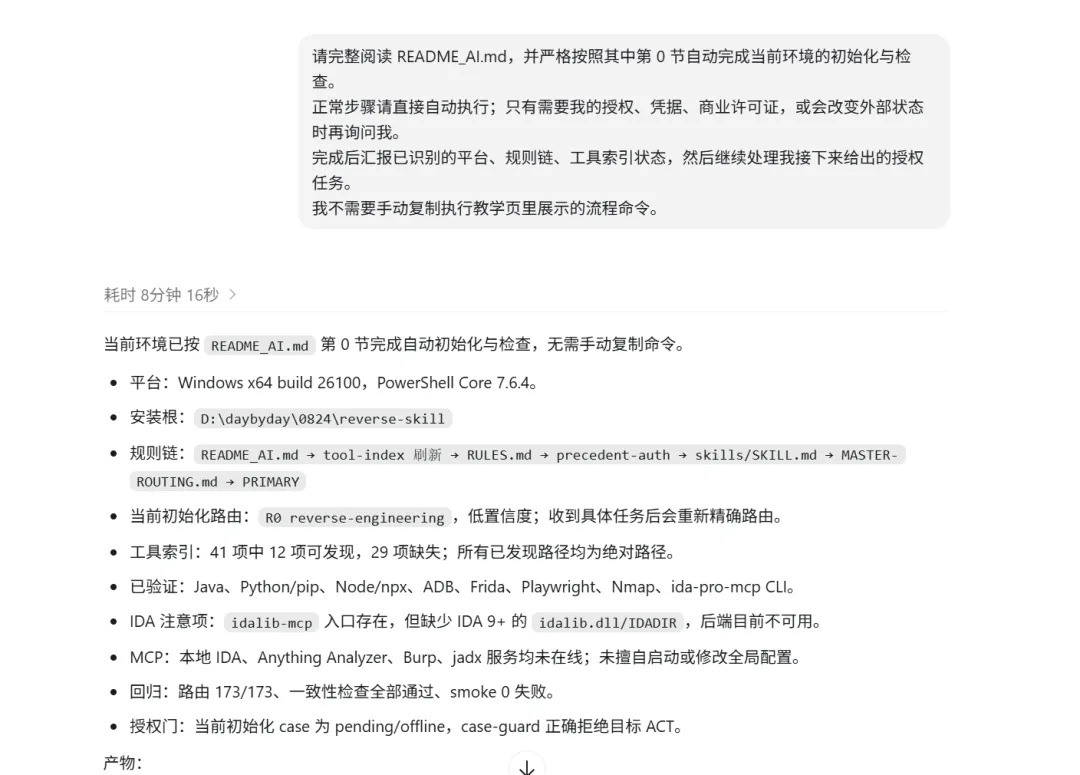
请完整阅读 README_AI.md,并严格按照其中第 0 节自动完成当前环境的初始化与检查。
正常步骤请直接自动执行;只有需要我的授权、凭据、商业许可证,或会改变外部状态时再询问我。
完成后汇报已识别的平台、规则链、工具索引状态,然后继续处理我接下来给出的授权任务。
我不需要手动复制执行教学页里展示的流程命令。
下图是等待 AI 初始化与检查完成后生成的报告截图,内容包括平台信息、规则链、工具索引状态、已验证项以及授权门状态等。
初始化完成后,使用方式也很简单,例如:
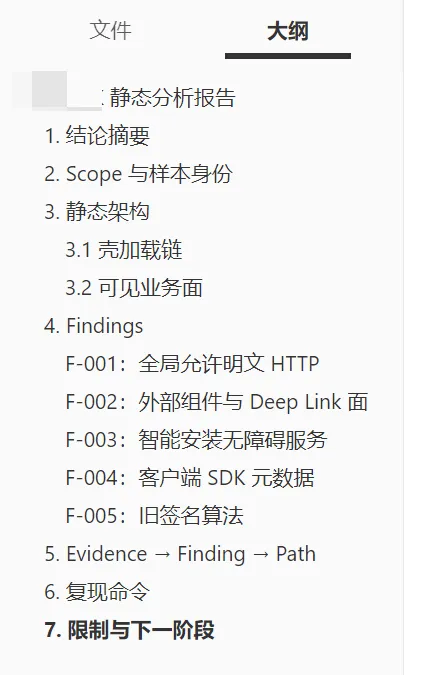
静态分析 xxxx.apk
执行后通常会给出对应的静态分析报告目录,下面这张截图展示的就是报告大纲。
0x04 可能存在的问题
封号
不少朋友关心使用 AI 客户端跑这类技能包是否容易被封号。项目 Issues 页面里也就着封号问题展开了讨论。
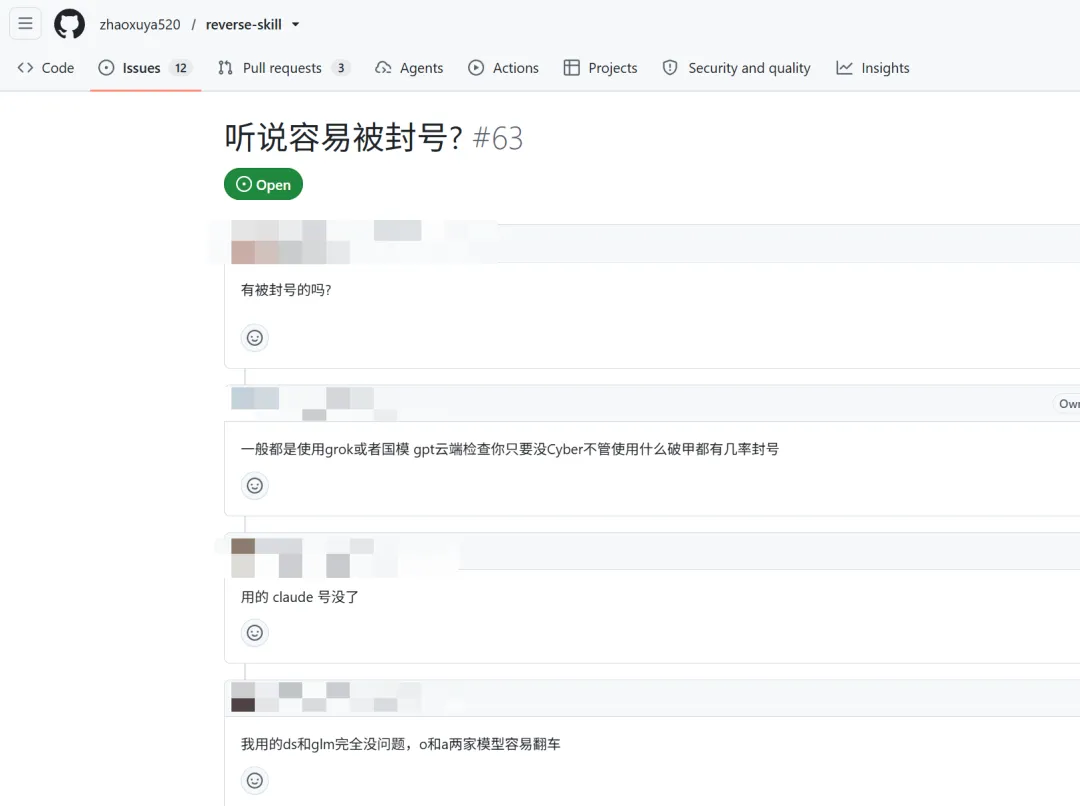
从讨论来看,不同 AI 客户端和模型体验并不一致。有的用户表示使用某些云端模型时存在封号风险,也有用户提到更换模型后相对稳定。这类问题没有统一答案,取决于所用客户端、模型以及具体操作强度,建议自行评估风险。
检查项目的 skills
项目中的 skills 基本是从 GitHub 上收集整合而来,其中可能混入问题条目。建议使用前先检查 skills 是否存在敏感或危险操作,只保留必要的 skills,不必要的直接删除。
0x05 工具下载
需要说明的是,原始教程中提到了“点击关注公众号回复关键字获取下载链接”的方式,这里不再保留相关推广信息。你可以直接前往 GitHub 项目主页获取仓库内容,或者到云栈社区寻找相关讨论与资源。
最后提醒一句:工具本身只是工具,使用的边界在于使用它的人。涉及授权与合规的工作,务必在合法授权范围内进行。 |  发表于 昨天 23:38
|
查看: 4|
回复: 0


