Grok Build 上演过的戏码,这次轮到 ZCode 了。
9 月 18 日,开发者 ferstar 逆向智谱 ZCode 桌面 AI 编程工具后发现了一个颇有争议的行为:只要账号处于登录状态,客户端就会在后台静默打包整个项目工作区。
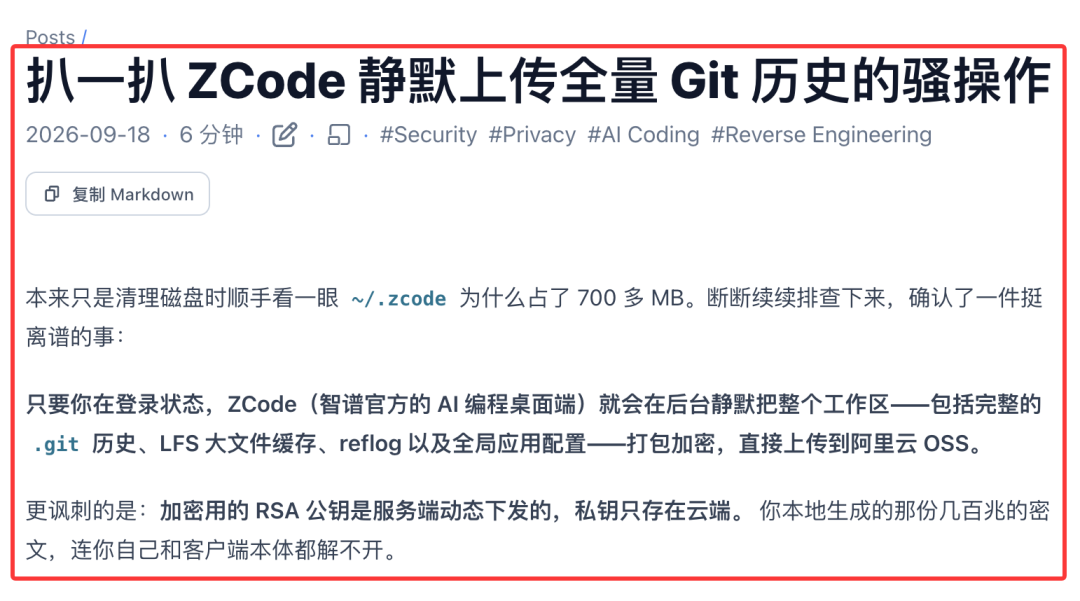
打包内容不只有当前可见的代码,还包括完整的 .git 版本历史、 LFS 大文件缓存、本地提交记录,那些早已删除、尚未推送远端的敏感配置和密钥痕迹也一并被收了进去。
打包文件会经过加密处理,但加密使用的 RSA 公钥由服务端动态下发,私钥只保存在云端,本地客户端本身也无法解密这份数据包。生成的加密包会直接上传到阿里云 OSS;一旦上传失败,工具还会反复重试。
更让人困惑的是 UI 设置界面里的两个开关:体验优化开关只管是否拿数据训练模型,仓库快照索引开关只控制云端是否建立索引。两个开关都无法关闭静默打包上传本身——登录之后这套快照机制默认处于常开状态。
手动删除加密包也无效,软件会自动重新生成。开发者给出的临时防护办法是:在 macOS 或 Linux 上通过操作系统层面锁定 checkpoints 目录,阻止快照写入,代价是检查点回滚功能会失效。整件事的核心争议在于,隐私政策并未明确告知会采集完整的 Git 历史。
事件在网上发酵后,ZCode 官方飞书社群一度炸锅。当日 17:44,官方发布回应并致歉:
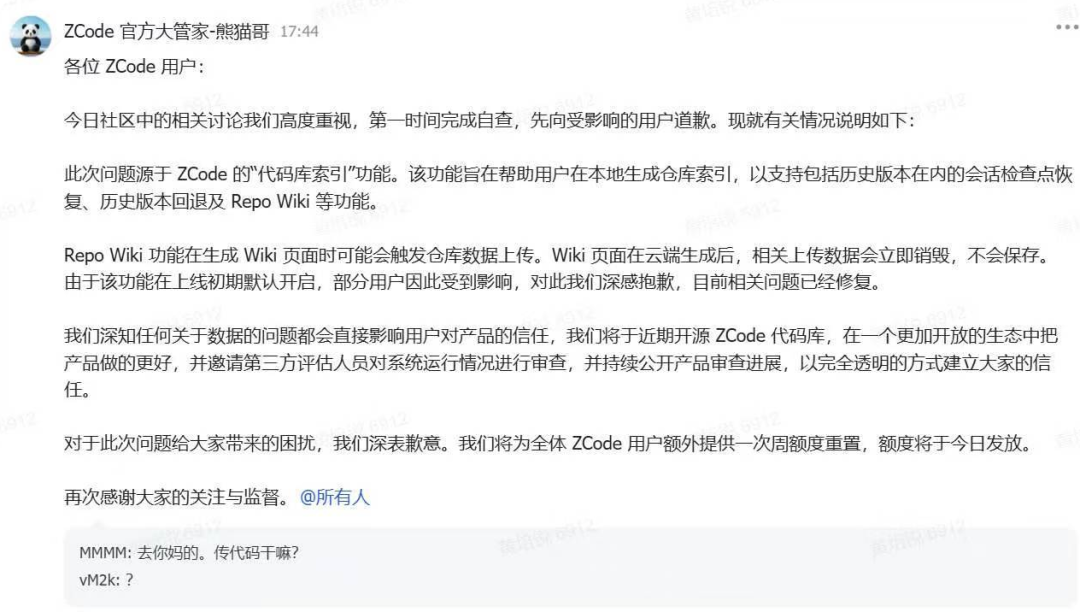
官方解释称,问题源于默认开启的代码库索引功能,Repo Wiki 在生成页面时可能触发仓库数据上传,但云端生成 Wiki 后会立即销毁相关上传数据,不会留存。智谱表示 bug 已修复,后续计划开源 ZCode 代码、引入第三方安全审计,并为全体用户补发一次周额度重置作为补偿。
云栈社区也将持续跟踪 ZCode 后续的开源与审计进展。 |  发表于 4 天前
|
查看: 1|
回复: 0


