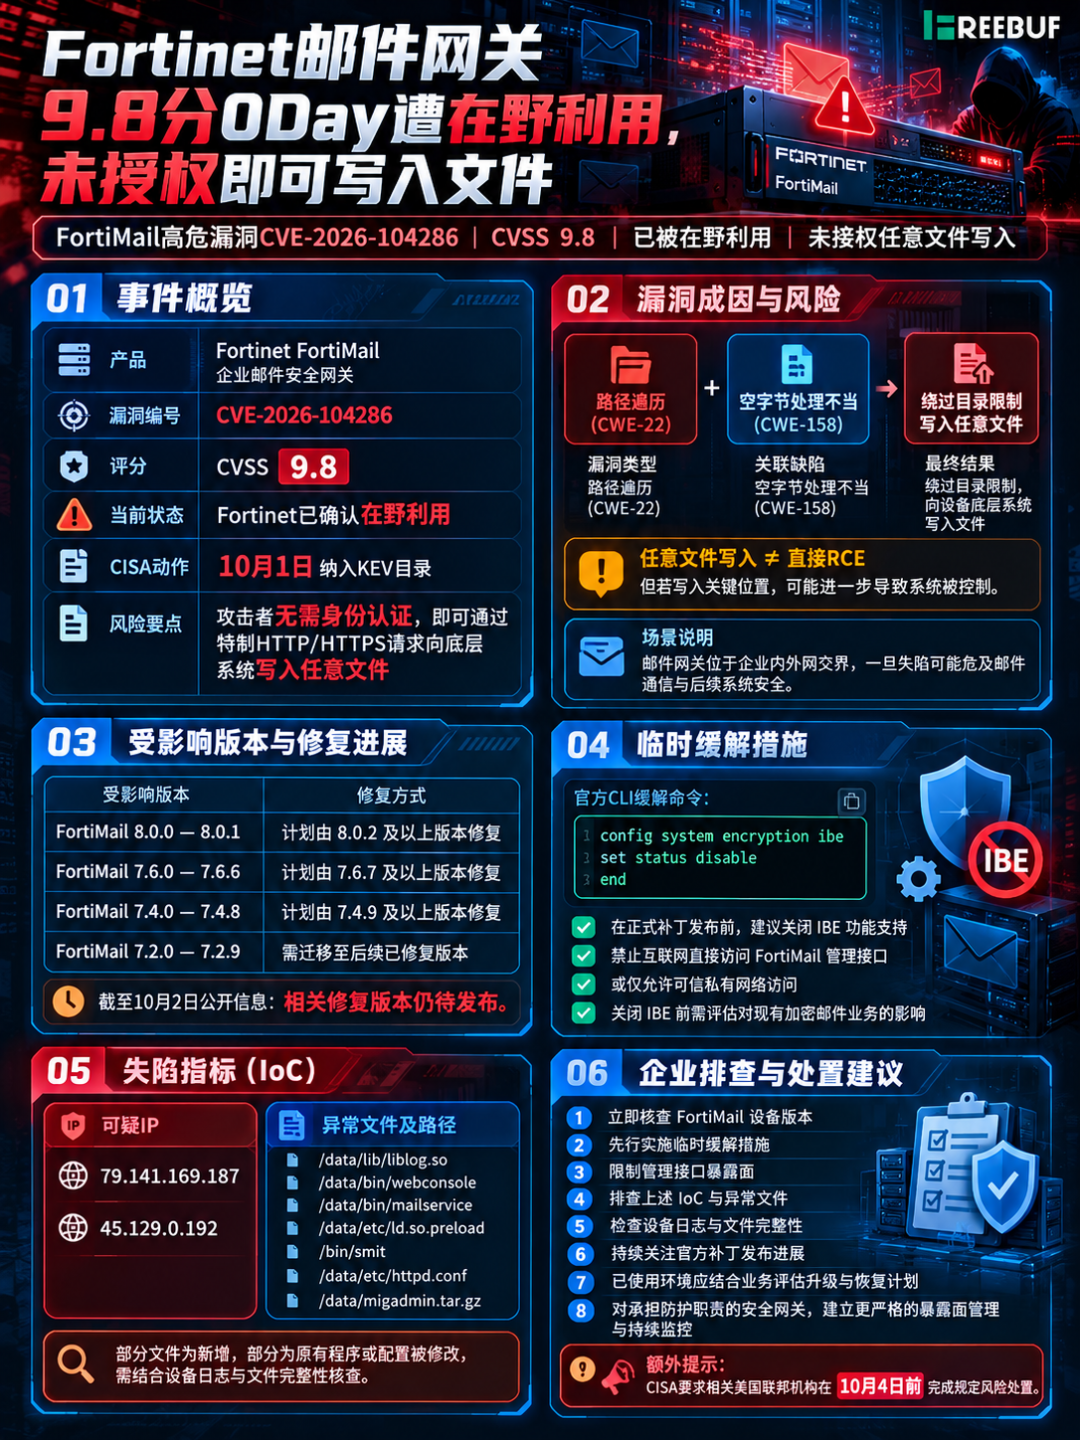
Fortinet 旗下企业邮件安全网关 FortiMail 近日被曝出严重安全漏洞 CVE-2026-104286,CVSS 评分高达 9.8。攻击者无需身份认证,就可以通过特制 HTTP 或 HTTPS 请求向设备底层系统写入任意文件,进而可能导致系统被完全控制。
10 月 1 日,Fortinet 确认该漏洞已遭在野利用,并同步公布了失陷指标与临时缓解措施。同一天,美国网络安全和基础设施安全局(CISA)将漏洞纳入已知被利用漏洞(KEV)目录。
FortiMail 是 Fortinet 主打的企业邮件安全产品,主要用于拦截钓鱼邮件、恶意附件和垃圾邮件。由于邮件网关往往架在企业内外网交界处,一旦失陷,影响的不只是邮件通信本身,还可能波及内网其他系统。
01 高危 0Day 已遭在野利用
该漏洞源于路径遍历(CWE-22)和空字节处理不当(CWE-158)。正常情况下,系统会限制文件的读写位置,但攻击者可以利用这两个缺陷绕开目录限制,把文件写到设备底层系统中。
和那些依赖管理员凭据的攻击不同,这个漏洞无需登录即可触发。但要注意,任意文件写入并不直接等同于远程代码执行——实际危害有多大,取决于攻击者能把文件写到哪个位置,以及是否具备后续利用条件。
Fortinet 已确认存在实际攻击活动,但目前尚未公布完整的攻击链、受害组织数量及具体损失情况。
02 官方提供临时缓解措施
根据安全公告,受影响版本包括:
- FortiMail 8.0.0 — 8.0.1,计划由 8.0.2 及以上版本修复。
- FortiMail 7.6.0 — 7.6.6,计划由 7.6.7 及以上版本修复。
- FortiMail 7.4.0 — 7.4.8,计划由 7.4.9 及以上版本修复。
- FortiMail 7.2.0 — 7.2.9,需迁移至后续已修复版本。
截至 10 月 2 日的公开信息,相关修复版本仍待发布。
在正式补丁落地前,官方建议关闭 IBE 功能支持。同时,应禁止互联网直接访问 FortiMail 管理接口,或仅允许可信私有网络访问。需要注意的是,关闭 IBE 前要评估对现有加密邮件业务的影响,别为了堵漏洞把正常业务也一起切了。
03 官方公布失陷指标,企业需及时排查
为帮助企业识别潜在入侵活动,Fortinet 公布了相关失陷指标(IoC)。
可疑 IP 地址:
- 79.141.169[.]187
- 45.129.0[.]192
涉及的异常文件及路径包括:
/data/lib/liblog.so/data/bin/webconsole/data/bin/mailservice/data/etc/ld.so.preload/bin/smit/data/etc/httpd.conf/data/migadmin.tar.gz
其中部分文件是攻击过程中新增的,部分涉及原有程序或配置被篡改。建议企业结合设备日志与文件完整性核查,确认是否存在异常。
CISA 已要求相关美国联邦机构在 10 月 4 日前完成规定的风险处置。其他使用 FortiMail 的企业也应尽快核查设备版本、限制管理接口暴露面,并持续关注官方补丁进展。
04 结语
邮件网关本是企业安全防线的一环,这次却反过来成了被攻破的入口。在漏洞已被实际利用、修复版本又未全面发布的窗口期,及时实施临时缓解措施、开展失陷排查并跟进补丁,就是眼下最务实的应对方式。
参考来源:
Critical FortiMail Zero-Day Flaw Exploited in Attacks Allows Unauthenticated Arbitrary File Writes
https://thehackernews.com/2026/10/critical-fortimail-zero-day-flaw.html |  发表于 昨天 23:51
|
查看: 8|
回复: 0


