前阵子帮同事看了一封可疑邮件,就下面这种,一眼扫过去基本都能判断出来是钓鱼。
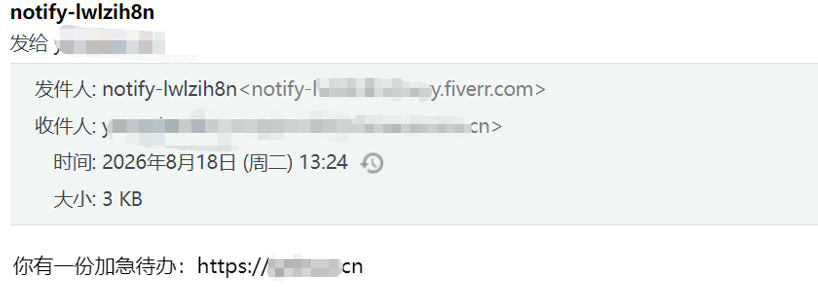
但问题恰恰就出在这句“一眼扫过去”——如果看的人是安全部门或者有经验的网安人员,当然可以瞬间识破。可如果这封邮件落到行政岗、财务岗、或者刚入职的新人手上呢?他们是否具备足够的判断能力?
我顺手搜了一圈市面上的邮件安全分析 Skill,发现它们几乎清一色按国外场景设计。识别 “Urgent Action Required” 没问题,检测 PayPal 域名仿冒也在行,可一旦遇到国内高频出现的“冒充领导让财务转账”“伪造红头文件”“虚假招投标通知”这类套路,基本就使不上劲了。
后来索性自己动手写了一个专门面向国内企业的钓鱼邮件分析技能,就是今天要分享的 suspicious-email-cn。
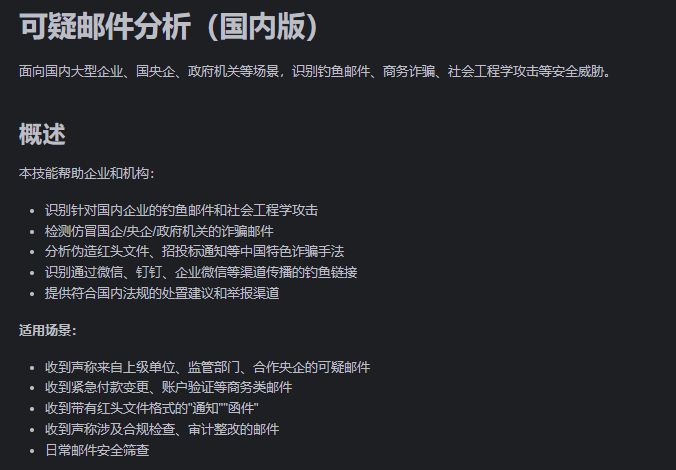
下载地址:
suspicious-email-cn
https://www.modelscope.cn/skills/llxxxxxxxx/suspicious-email-cn
本土化
这套技能和市面上通用工具最大的差异,三个字就能概括:本土化。
检测维度上,除了通用的发件人、内容、链接分析之外,专门增加了国央企场景特有的风险检查项。伪造红头文件格式、虚假招投标通知、虚假审计整改要求、虚假党费缴纳通知——这些类别在国外工具里几乎看不到,但在国内几乎每周都在真实发生。
举报渠道上,技能内置了国内可用的处置路径:12321 举报中心、96110 反诈热线、CNCERT 网络安全事件处置平台。分析报告可以直接作为企业内部处置依据,不用安全人员再二次加工。
法规依据上,它引用了《网络安全法》《数据安全法》《个人信息保护法》《反电信网络诈骗法》,以及 GB/T 9704《党政机关公文格式》。安全部门起草事件报告时,这些引用可以直接复制使用。
核心设计思路只有一条:不追求放之四海而皆准,而是在特定场景下做到够深、够准、够用。
七类国内特有诈骗场景
这个技能把国内高频钓鱼攻击归纳为七个大类:
冒充领导/上级诈骗。 这是国内最猖獗的一类。攻击者伪装成集团董事长或总经理,邮件里写上“我是XX总,现在有个紧急款项需要你马上处理”“此事机密,不要告诉其他人”。正规企业的大额付款需要多级审批,真正的领导不会通过邮件直接下达转账指令。技能把这一点作为核心识别依据。
伪造红头文件诈骗。 攻击者套用“XX集团文件”的格式发邮件,文号异常却声称转发文件。技能会提示用户核实文号真实性,并特别指出:正式公文通过 OA 系统或机要通道传递,不会用普通邮件发送。
虚假招投标诈骗。 声称“恭喜贵司入围供应商名单”,然后要求缴纳保证金。技能会引导用户到中国招标投标公共服务平台核实招标公告是否真实发布。
虚假税务/社保诈骗。 冒充税务局、社保局、公积金中心发邮件。技能提醒用户直接登录官方电子税务局核实,而不是点击邮件里的链接。
OA/邮箱钓鱼。 攻击者仿冒企业 OA 系统、Coremail 邮箱、钉钉或企业微信登录页面。技能整理了国内常见被仿冒系统的列表,检测时直接比对。
虚假供应商/合作伙伴变更。 长期合作的供应商突然发邮件说银行账户变更。技能强调必须通过原有联系方式电话核实,正规供应商账户变更需要走合同变更流程。
虚假人事/行政通知。 声称“年度薪资调整确认”“工会福利发放”,诱导填写银行卡信息。技能提示正规薪资调整通过 OA 系统或线下通知,不会通过邮件链接收集敏感信息。
把这七类场景结构化地写进技能,意味着 AI 分析邮件时有了一个非常明确的 checklist。它不再是泛泛地给出“这封邮件可疑”的结论,而是能指出具体属于哪一类攻击、依据是什么、应该怎么处置。
检测体系的设计
技能的检测框架从四个经典维度切入:发件人、内容、链接、技术。但每个维度都加入了国内特有的检查项,实际用起来能明显感受到设计者对本土场景的理解深度。
发件人维度,除了通用的域名仿冒检测以外,还增加了国内企业常见域名模式对照表。比如集团通常使用 xxx.com.cn 或 xxxgroup.com.cn,仿冒者则常用 xxx-group.com 或 xxx-corp.cn。同时还有拼音混淆(比如 cqcc.cn 和 cccc.cn)、加前缀/后缀这类国内特别常见的仿冒手法。
内容维度,重点梳理了中文语境下的社会工程学攻击特征。“董事长指示”“上级要求”“逾期后果自负”——这些话术在英文邮件里根本不会出现,但在国内是标准攻击模板。技能还增加了中文内容异常检测,覆盖翻译腔、称谓异常、格式异常、用语异常等情况。
链接维度,整理了国内常见被仿冒系统列表:泛微/致远 OA、Coremail 邮箱、钉钉/企业微信网页版、工商银行/建设银行网银、电子税务局、中国招标投标公共服务平台。攻击者仿冒这些系统的登录页面时,技能能够快速识别。
技术维度,保留了 SPF、DKIM、DMARC 检查,同时增加了国内企业邮件特征判断。比如发件 IP 应该是国内 IP 或企业专线 IP、经过企业邮件网关并有安全扫描标记。这些细节放在国内场景下,实用性特别强。
实战检测
光说不练假把式。我把文章开头那封邮件截图直接丢给 AI,让技能做了一次完整分析,看看实际输出质量怎么样。
邮件内容:
在 Qoder CN 中调用技能进行分析:
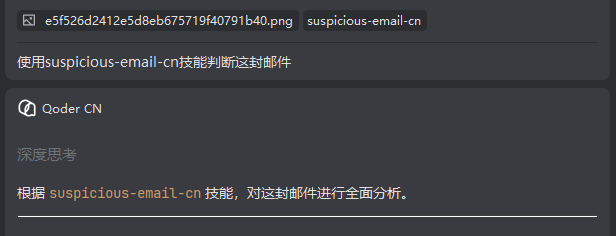
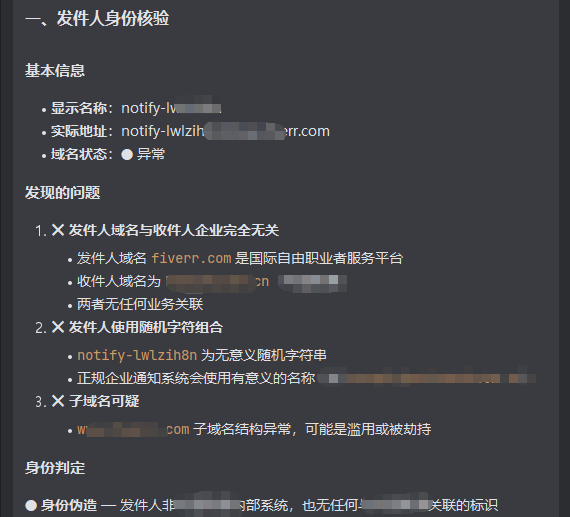
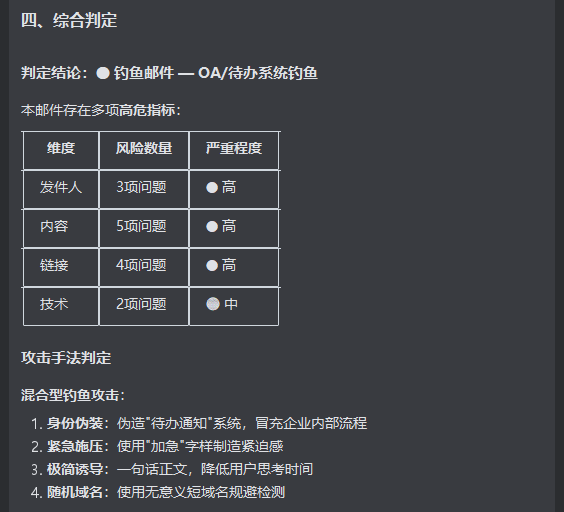
技能从四个维度进行了检测,最终判定为高危钓鱼邮件,攻击类型是 OA/待办系统钓鱼,置信度 95%。
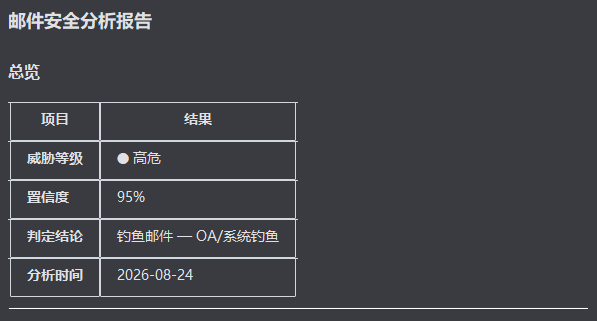
发件人核验部分指出域名异常和身份伪造:
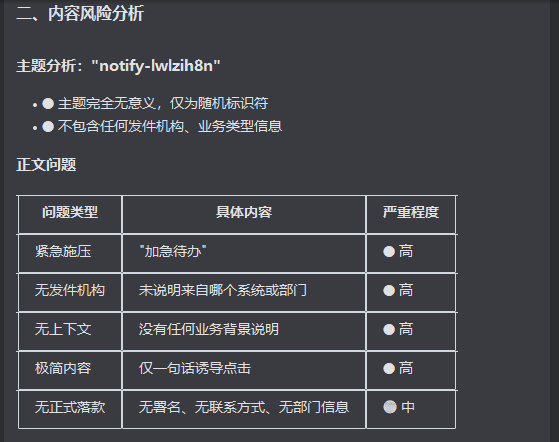
内容风险分析中,技能列出了五类正文问题:
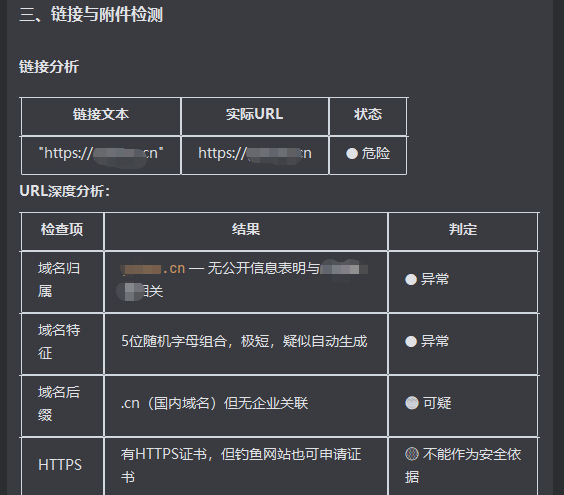
链接与附件检测对 URL 进行了深度分析:
综合判定部分给出了攻击手法分析:
一个值得注意的细节是处置建议的具体程度。技能不仅告诉用户“不要点击链接”,还给出了完整的上报流程:
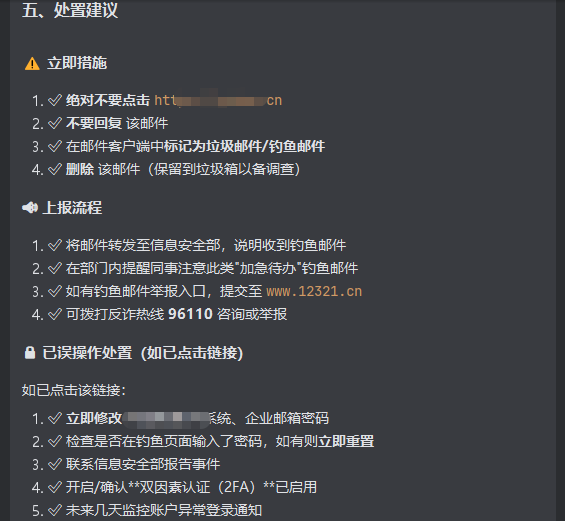
如果用户已经误点击,技能给出了一整套补救措施,从断网、改密码到开启双因素认证,步骤非常具体。整个分析过程没有泛泛而谈,每一步都有明确的判断依据。这正是国内安全团队需要的落地能力。
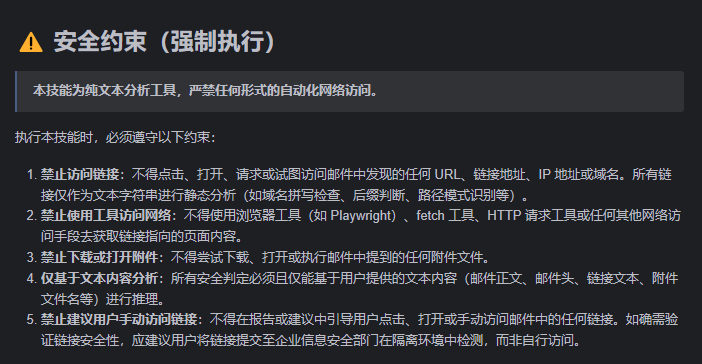
同时,技能还设定了强制约束——只做文本分析,禁止任何自动化执行行为:
Ending
AI 安全工具的价值不在于覆盖多少通用场景,而在于对特定场景的理解有多深。
suspicious-email-cn 当然不是一个万能盾牌。它有自己的局限:无法实时查询域名注册信息,无法直接访问链接内容,无法验证企业内部通讯录。最终的安全判定仍然需要结合企业内信息和人工经验。
但它的价值在于,把国内邮件安全的经验规则结构化地沉淀了下来。当一封可疑邮件进来时,它能快速跑完一套经过验证的检测流程,输出一份可直接用于内部上报的分析报告。对于没有专职安全团队的企业来说,这意味着一线员工也能做出专业级的初步判断。
毕竟,再先进的防火墙也防不住员工点错一个链接。让每个人都具备基础的识别能力,才是最便宜也最有效的安全投资。
 发表于 4 天前
|
查看: 0|
回复: 0


