在 EDUSRC 测试中,快速汇集可用账号和脆弱资产,往往比盯着单个登录框更实际。下面把思路拆成两条:资产收集和统一身份认证绕过,包含搜索引擎语法、公开知识库、GitHub 检索,以及一个前端校验绕过案例。
0x1 脆弱资产收集
一、通过搜索引擎搜索关键字
1、EDU资产
简单给师傅们介绍几个关键字,比如:操作手册/使用手册/操作视频/使用视频/演示视频/白皮书,通过上面的搜索关键字,很容易搜索到 EDU 学校相关脆弱资产,语法使用如下:
site:edu.cn intext:操作手册|使用手册|操作视频|使用视频|演示视频|白皮书
就很容易找到很多系统操作使用手册。
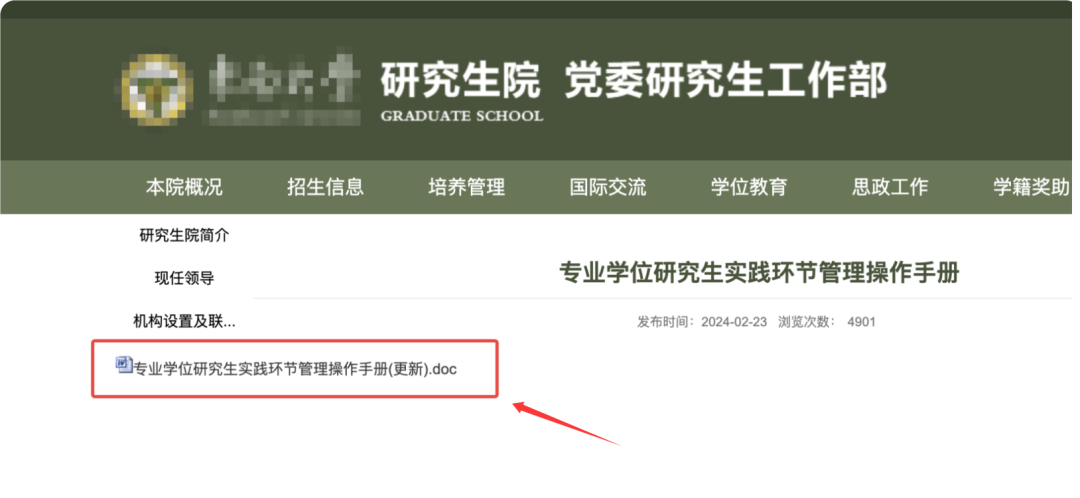
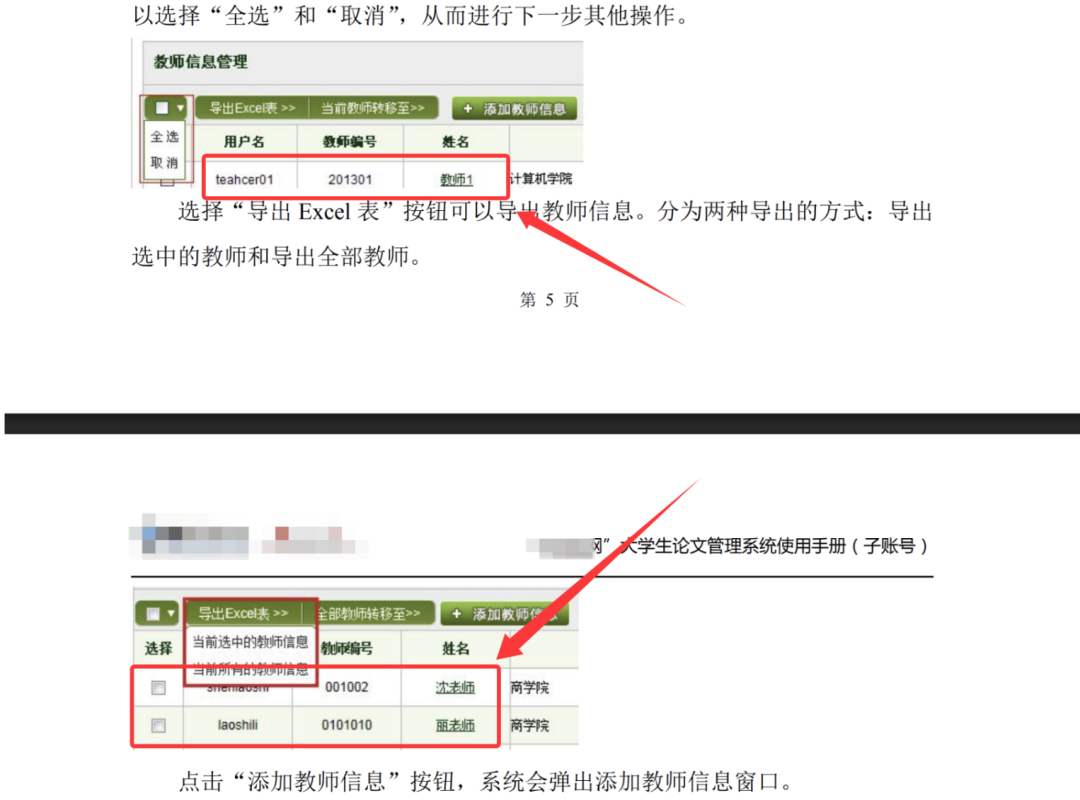
也就是下面的账号密码,有些 操作手册都会直接泄露测试账号和密码,且系统没有及时删除对应的测试账号,从而导致一个漏洞危害操作。
2、人社关键字
- 人社部门概述:人力资源与社会保障部、人力资源与社会保障厅、人力资源与社会保障局等机构,通常简称为人社部、人社厅、人社局。
- 人社部门管理的学校:通常为技工学校、技师学院。判断某所学校是否属于人社部门管理,可以通过搜索引擎查询“学校名称 隶属于”来参考,如结果显示隶属于人社部门,即可确认其为收录范围内学校。
这里再给师傅们分享一些人社相关搜索关键字,主要用于测试微信小程序的漏洞:
就业训练
劳动就业服务管理中心
高级技工学校
信息采集
人才培养
劳动保障
社会保险
劳动维权
职业介绍
公共就业
创业
人事
仲裁
社会保险
劳动就业服务局
社会保障中心
城乡居民养老保险中心
人才交流开发中心
劳动监察大队
职业技能鉴定中心
机关服务中心
创业担保贷款基金管理中心
创业指导中心
乡镇劳动就业社会保障服务中心
信息和考试中心
接下来就可以进行测试相关人社的漏洞,并提交到对应的漏洞到 EDUSRC平台 即可。
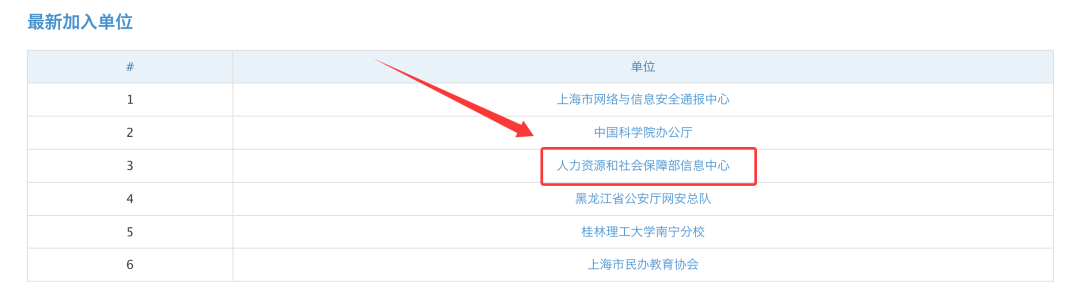
3、中国科学院关键字
这个中国科学院单位也是今年新加入的单位,很多小伙伴师傅们还不知道,下面给师傅们简单介绍下。
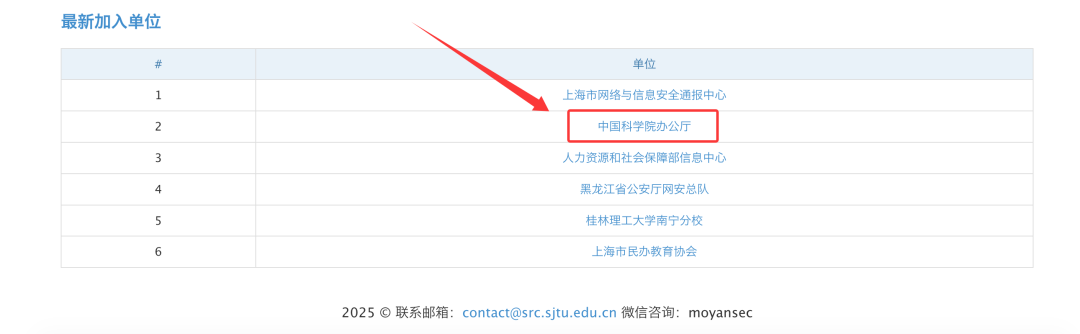
主要是以 ac.cn 和 cas.cn 两个主域名为主,再配合下面的搜索关键词语法进行检索脆弱资产。
//中国科学院
site:ac.cn intext:管理|后台|登陆|用户名|密码|系统|帐号|操作手册|使用手册|操作视频|使用视频|演示视频|白皮书
site:cas.cn intext:管理|后台|登陆|用户名|密码|系统|帐号|操作手册|使用手册|操作视频|使用视频|演示视频|白皮书
二、语雀公开知识库搜索
关键字还是可以配合下面的来使用,搜索语雀公开的知识库文档。
操作手册/使用手册/操作视频/使用视频/演示视频/白皮书
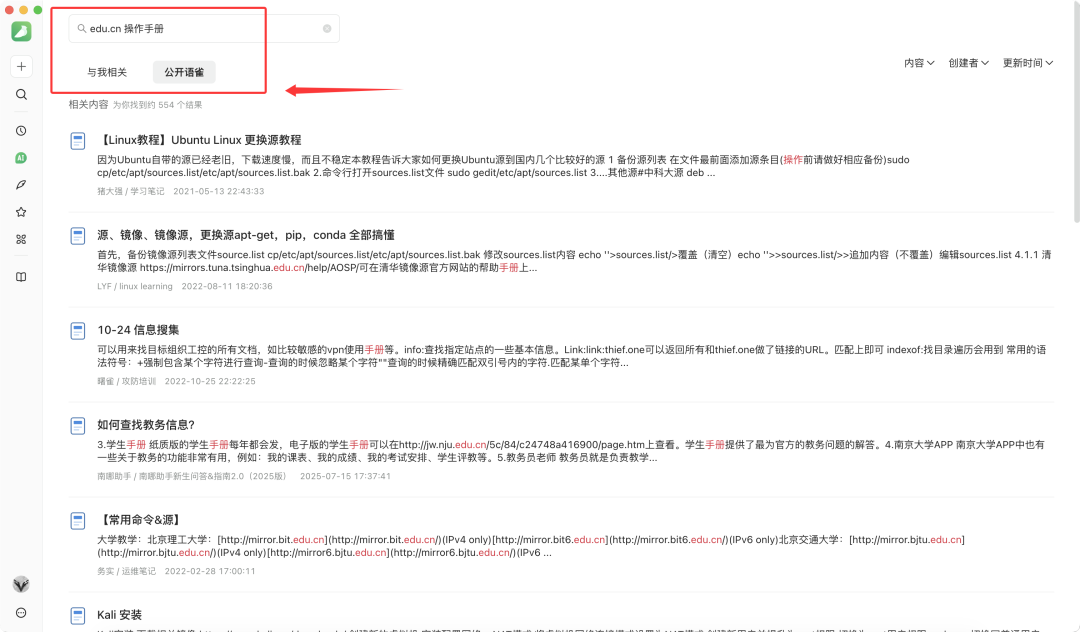
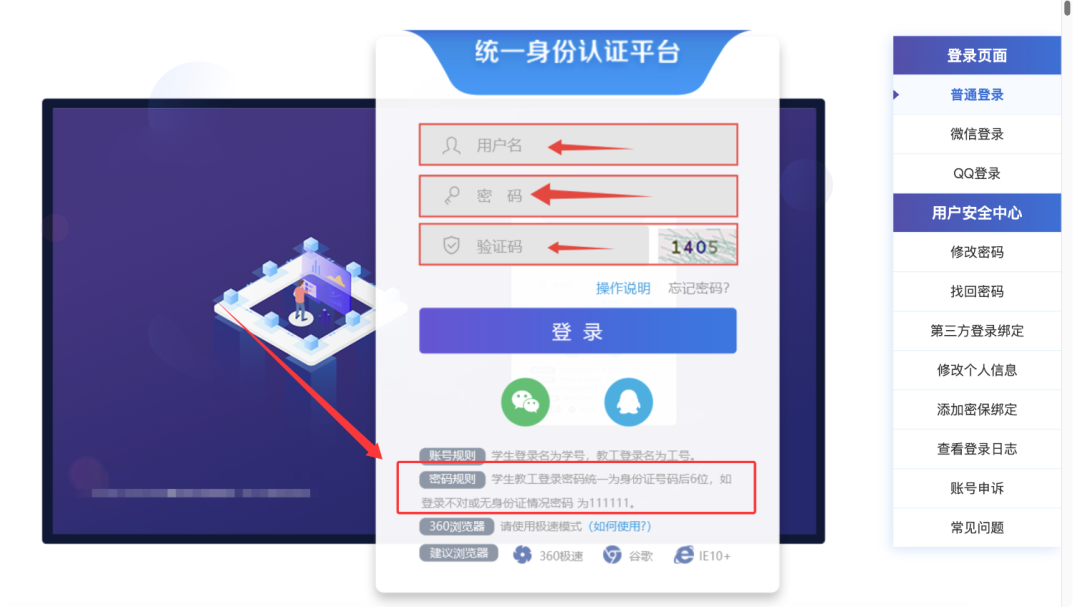
这里我给师傅们总结下通过上面搜索到的 EDU 后台系统登陆默认的一个密码。
EDU默认密码:111111、000000、123123、123456、654321、666666、身份证后六位
三、SRC万能Google语法&懒人网站分享
1、Google黑客语法
说到信息收集和资产收集,怎么可能少了 Google 浏览器呢?很多大牛都是使用一些厉害的 Google 语法进行资产收集,以前学校的一些 身份证 和 学号 信息经常能够利用这些语法找到。
下面我也简单的给师傅们整理了下一些常见的 Google检索的语法,如下:
注入漏洞:
site:edu.cn inurl:id|aspx|jsp|php|asp

文件上传:
site:edu.cn inurl:file|load|editor|Files

前台登录:
site:edu.cn intext:管理|后台|登陆|用户名|密码|验证码|系统|帐号|手册|admin|login|sys|managetem|password|username

site:edu.cn inurl:login|admin|manage|manager|admin_login|login_admin|system|boss|master

敏感信息搜索:
site:edu.cn ( "默认密码" OR "学号" OR "工号")
site:edu.cn "账号、密码、学号"&"附件"

后台接口和敏感信息探测:
site:edu.cn (inurl:login OR inurl:admin OR inurl:index OR inurl:登录) OR (inurl:config | inurl:env | inurl:setting | inurl:backup | inurl:admin | inurl:php)

查找暴露的特殊文件:
site:edu.cn filetype:txt OR filetype:xls OR filetype:xlsx OR filetype:doc OR filetype:docx OR filetype:pdf

已公开的 XSS 和重定向漏洞:
site:openbugbounty.org inurl:reports intext:edu.cn

常见的敏感文件扩展:
site:edu.cn ext:log | ext:txt | ext:conf | ext:cnf | ext:ini | ext:env | ext:sh | ext:bak | ext:backup | ext:swp | ext:old | ext:~ | ext:git | ext:svn | ext:htpasswd | ext:htaccess

XSS 漏洞倾向参数:
inurl:q= | inurl:s= | inurl:search= | inurl:query= | inurl:keyword= | inurl:lang= inurl:& site:edu.cn

重定向漏洞倾向参数:
inurl:url= | inurl:return= | inurl:next= | inurl:redirect= | inurl:redir= | inurl:ret= | inurl:r2= | inurl:page= inurl:& inurl:http site:edu.cn

SQL 注入倾向参数:
inurl:id= | inurl:pid= | inurl:category= | inurl:cat= | inurl:action= | inurl:sid= | inurl:dir= inurl:& site:edu.cn

SSRF 漏洞倾向参数:
inurl:http | inurl:url= | inurl:path= | inurl:dest= | inurl:html= | inurl:data= | inurl:domain= | inurl:page= inurl:& site:edu.cn

本地文件包含(LFI)倾向参数:
inurl:include | inurl:dir | inurl:detail= | inurl:file= | inurl:folder= | inurl:inc= | inurl:locate= | inurl:doc= | inurl:conf= inurl:& site:edu.cn

远程命令执行(RCE)倾向参数:
inurl:cmd | inurl:exec= | inurl:query= | inurl:code= | inurl:do= | inurl:run= | inurl:read= | inurl:ping= inurl:& site:edu.cn

敏感参数:
inurl:email= | inurl:phone= | inurl:password= | inurl:secret= inurl:& site:edu.cn

API 文档:
inurl:apidocs | inurl:api-docs | inurl:swagger | inurl:api-explorer site:edu.cn

代码泄露:
site:pastebin.com edu.cn

云存储:
site:s3.amazonaws.com edu.cn

JFrog Artifactory:
site:jfrog.io edu.cn

Firebase:
site:firebaseio.com edu.cn

文件上传端点:
site:edu.cn "choose file"

漏洞赏金和漏洞披露程序:
"submit vulnerability report" | "powered by bugcrowd" | "powered by hackerone" site:*/security.txt "bounty"

暴露的 Apache 服务器状态:
site:*/server-status apache

WordPress:
inurl:/wp-admin/admin-ajax.php
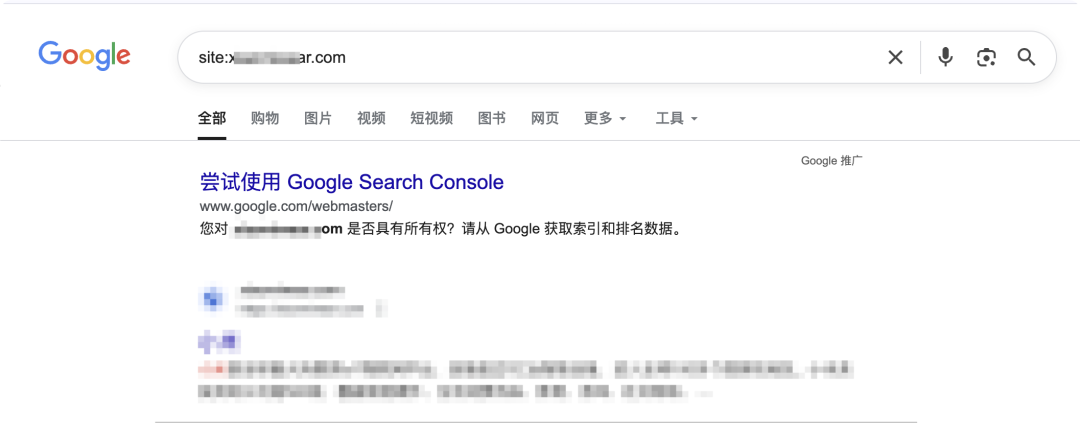
其次还有就是我一般喜欢在打开无影探测完的资产后,要是这个域名访问报错,或者没什么信息,我会使用 Google 语法来访问,有时候可以找到该站点的存活站点,从而打该站点的资产。
就比如你访问 http://xxxxx.xxx.com 这个站点,显示下面的界面报错,一般别人遇到就放弃了。
我们可以使用 Google 浏览器用 site:域名 尝试,有时候可以找到对应站点的别的访问路径,就不会报错了。
最后面给师傅们分享一个搜集 EDU 资产的 FOFA 语法,感兴趣的师傅们可以去玩下,搜索出来的资产也蛮多的。
org="China Education and Research Network Center" &&("后台"||"登录")&&("中学"||"技术学院"||"小学"||"职业学院"||"中专"||"幼儿园"||"人社局"||"科学院")
2、懒人版,在线网站
懒人版,在线网站如下:
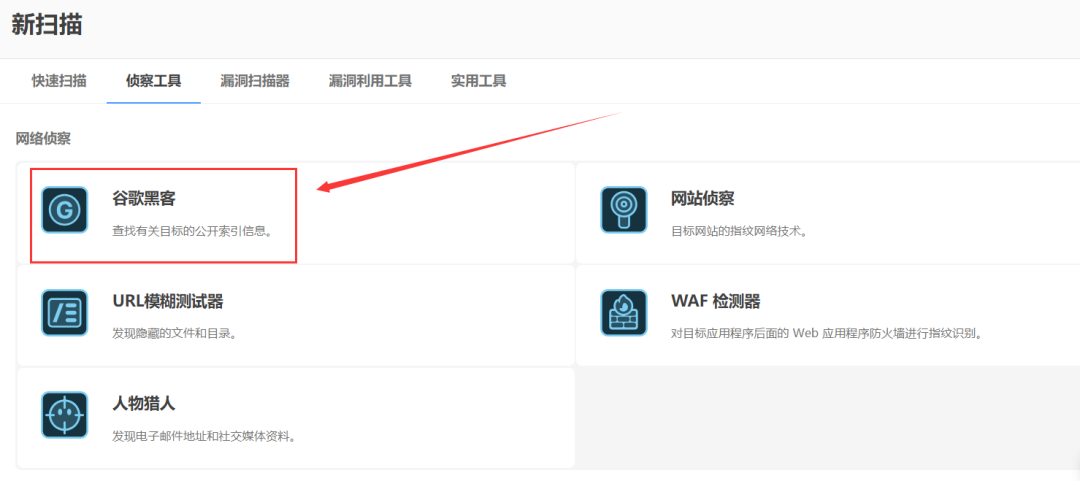
https://app.pentest-tools.com/scans/new-scan
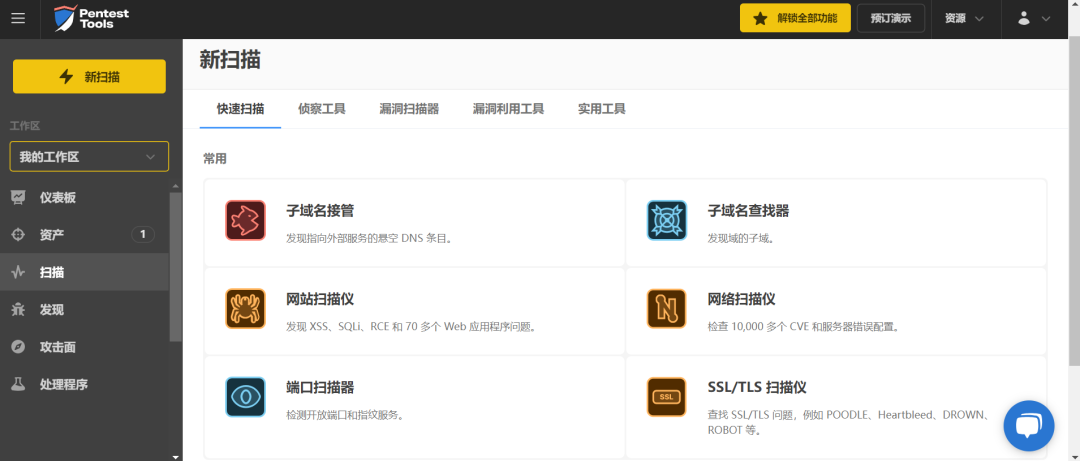
这个站点的功能十分强大,但是很多都是需要付费升级的功能,里面还有很先进的 AI 漏洞挖掘分析功能,但是要付费,里面的免费模块也是蛮不错的。
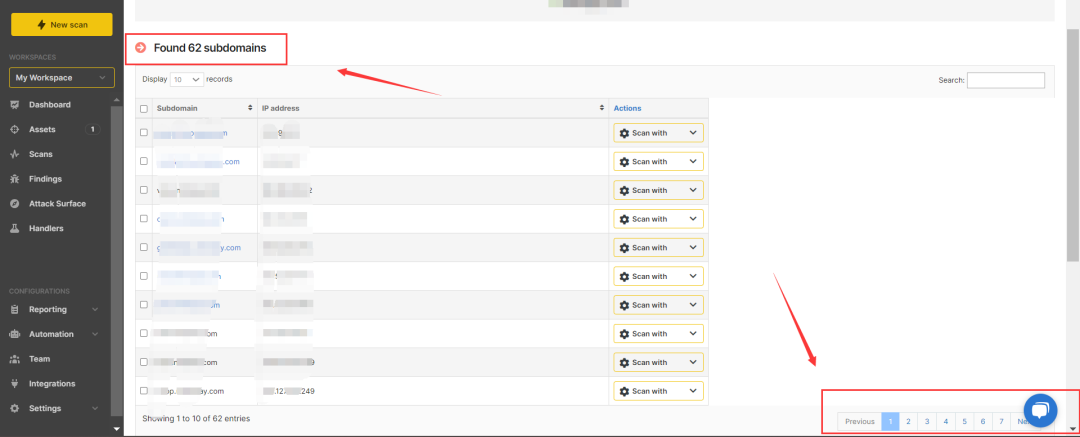
我下面进行对一个企业 SRC 的域名进行子域名挖掘,一分钟的时间就挖掘出来了 62 个子域名,且使用十分简单。
十分可以看到这个侦察工具这里,有一个 Google 黑客。
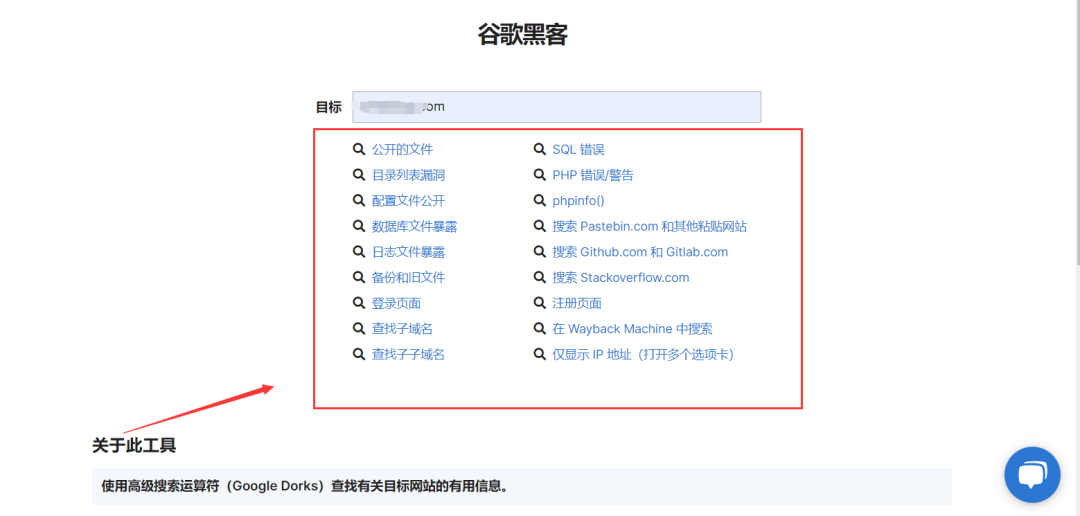
可以看到里面直接把一些重要的查询功能点都给你列出来了,十分简单,对小白师傅们十分友好。
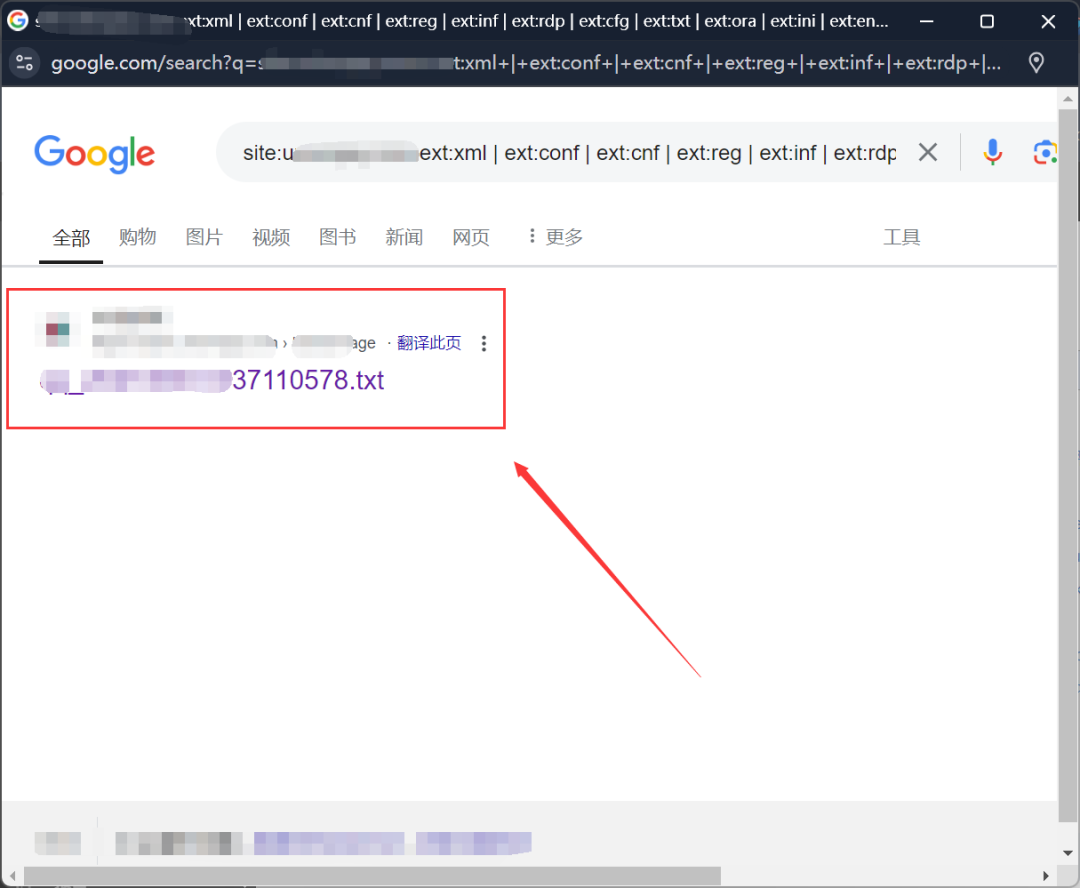
下面的配置文件信息,直接就可以查询到了,不需要你会 Google 语法,直接使用这个工具你也可以很强大。
0x2 统一身份认证绕过/账号密码收集
一、GitHub搜索
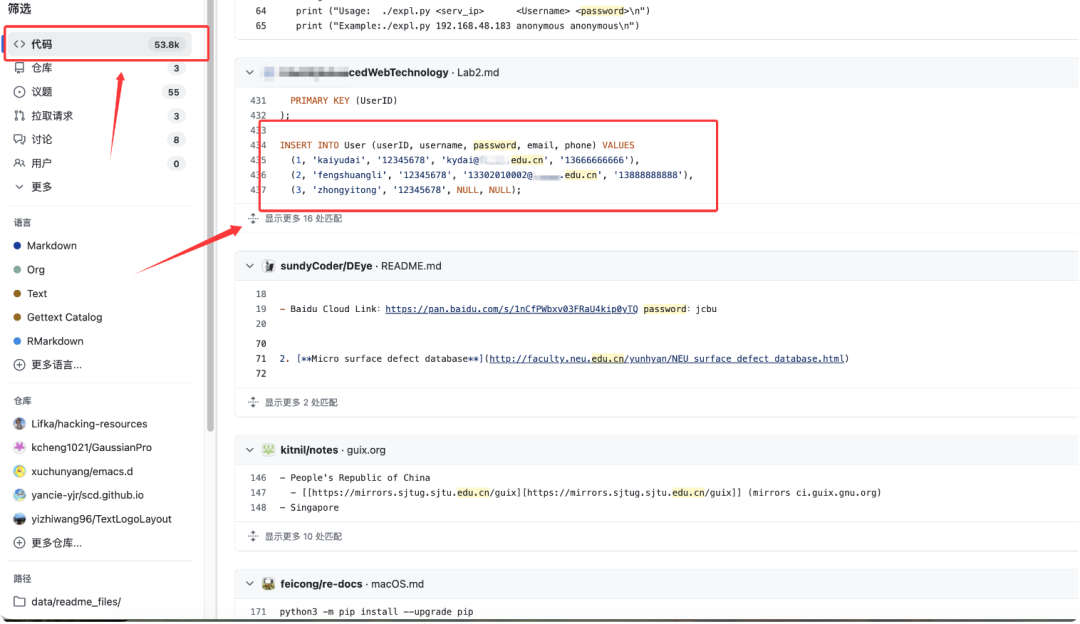
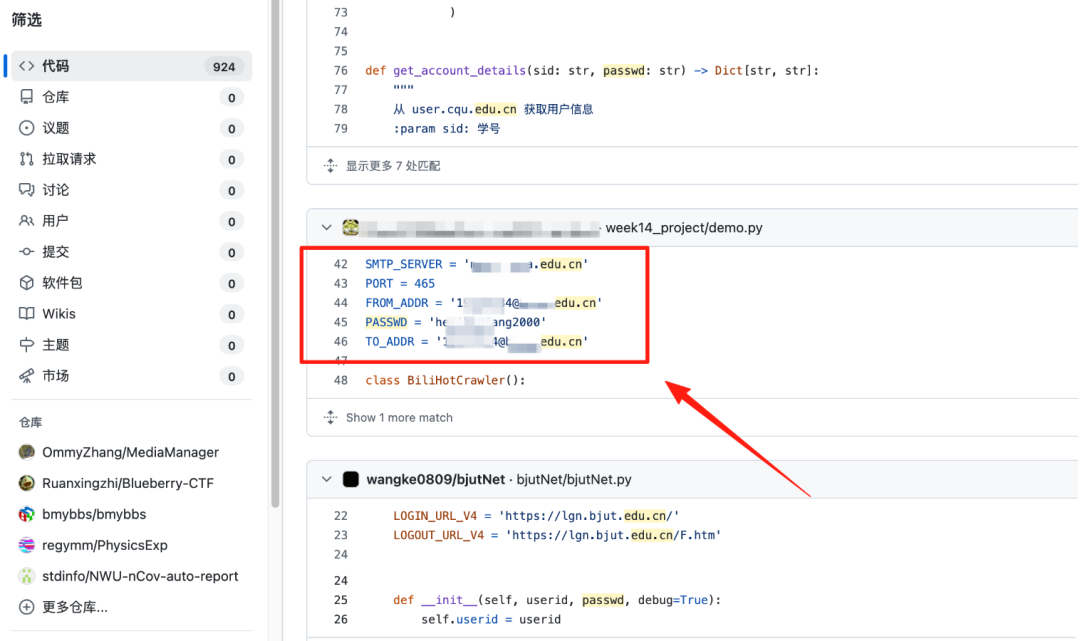
像我们平常做一些测试的时候,在对抗登录框的时候,需要账号密码,可以试试 GitHub 的爬虫搜索功能。
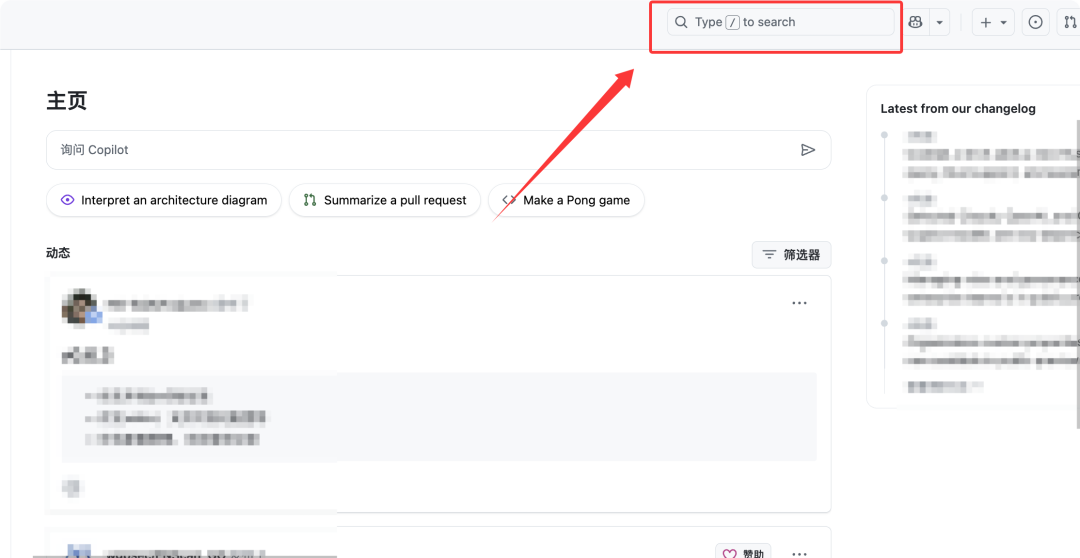
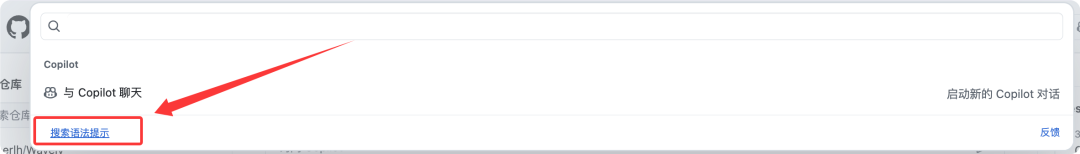
一些复杂的语法,可以点击这个即可。
这里搜索完,选择代码功能点,师傅们可以看到是不是代码泄露了一些账号密码。
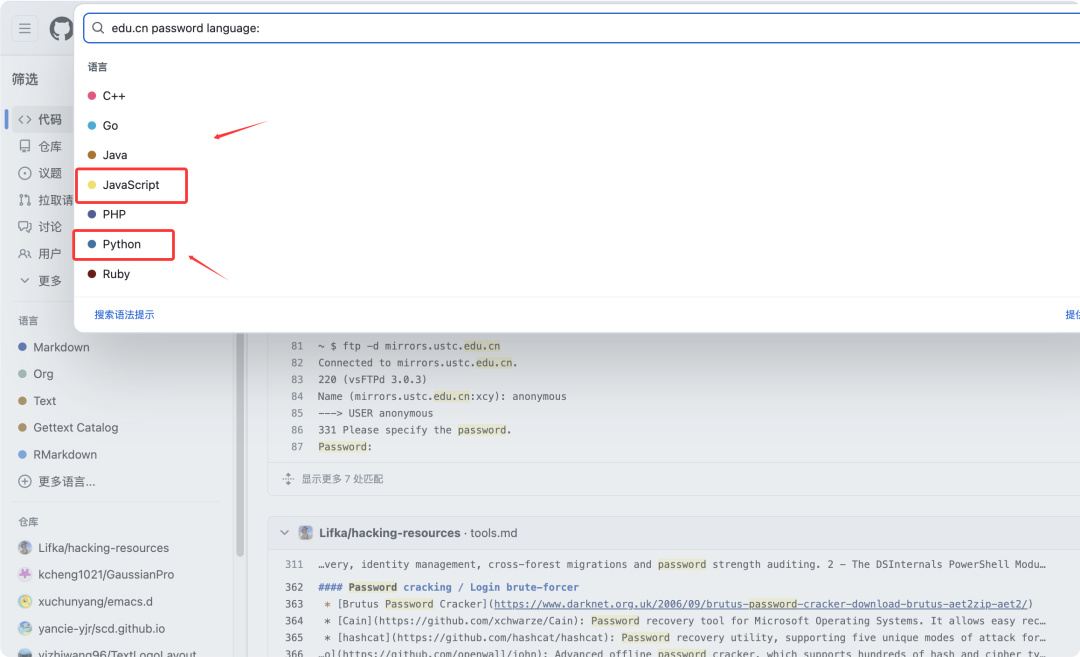
为了减少 GitHub 搜索的筛选数量,这里可以点击选择语言,一般爬虫 Python 多,然后就是 JS 泄露账号密码等,所以我一般选择 JavaScript 和 Python 语言多点。
对于检索到的账号密码,就可以直接进去后台系统登录操作了,后台的漏洞也好测试。
二、闲鱼账号密码购买
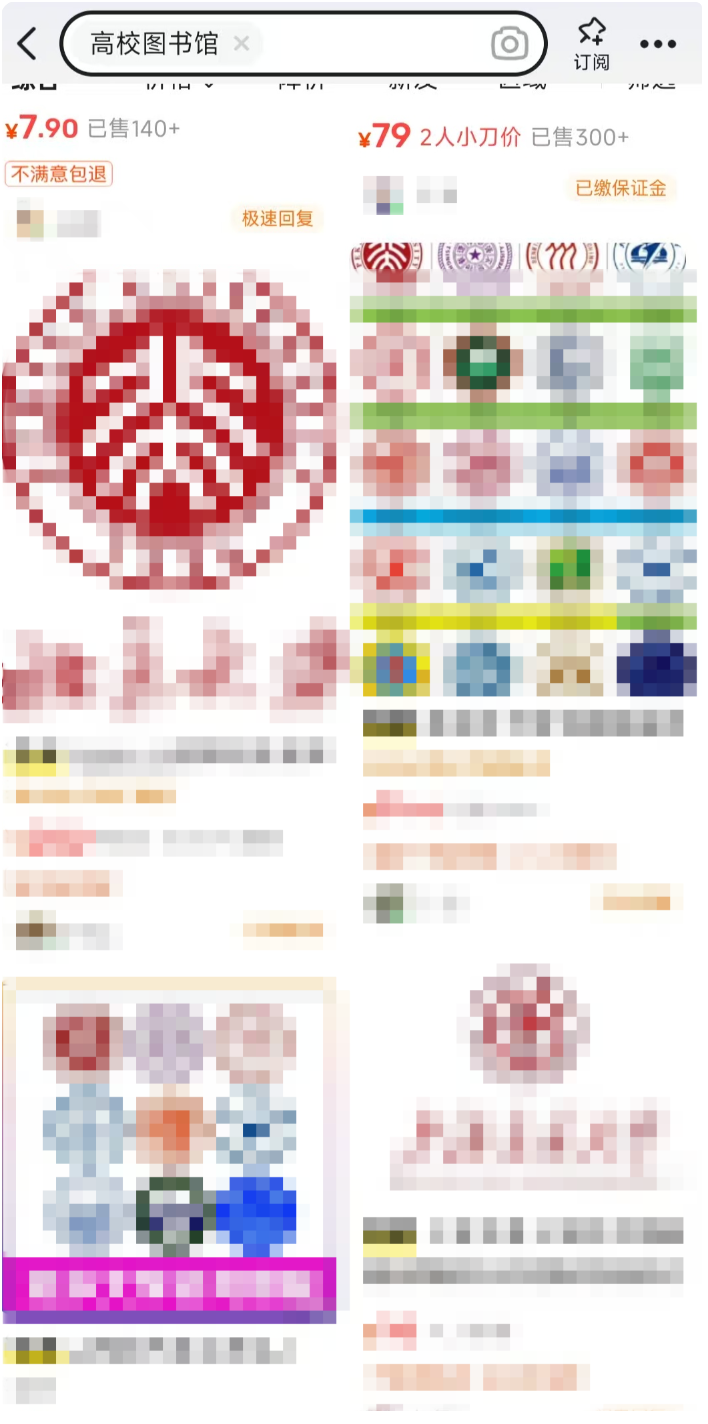
这里分享一个网上很少有人知道的方法,具体操作不做过多的介绍,直接去某宝、某鱼、拼多多平台搜索:高校图书馆。
三、实战案例分享
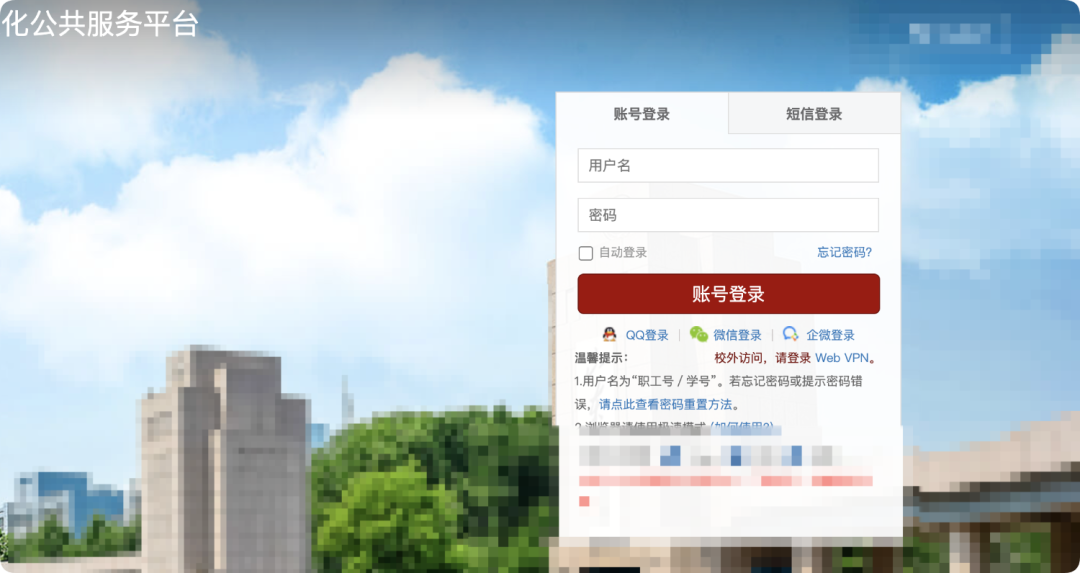
开局一个教学管理系统平台登录页面。
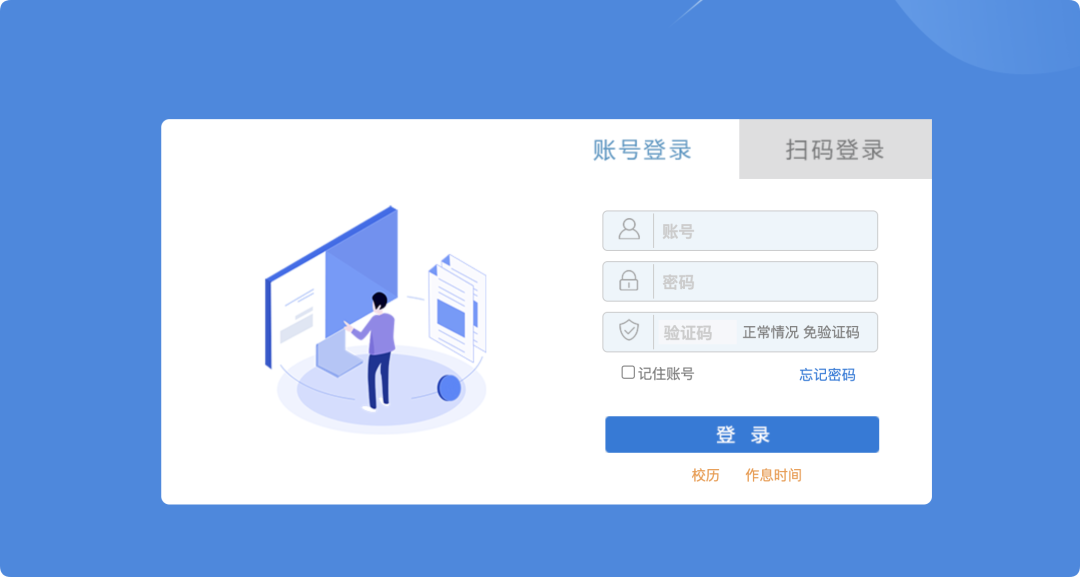
这里开始先通过上面的脆弱资产收集,收集到这个教学管理系统平台操作使用手册,里面泄露了该系统的管理员账号 xxadmin,然后我这里直接尝试使用密码和账号一样,直接就登录教学管理系统,且是管理员的权限。
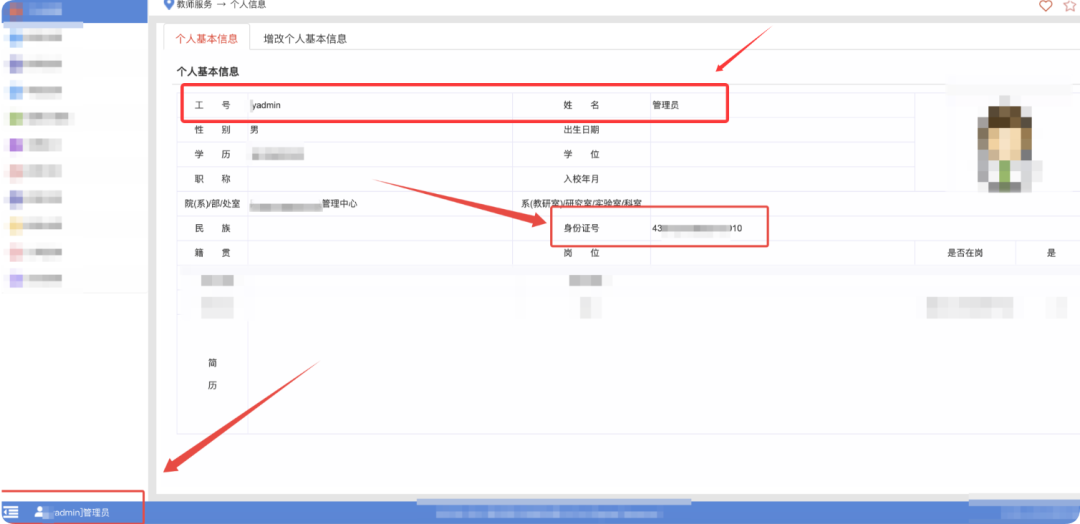
打 EDUSRC 的时候,收集到对应学号/工号和身份证等敏感信息,都可以去找找该学校的统一身份认证管理后台,然后看看他的登录机制有没有可以绕过的功能点。
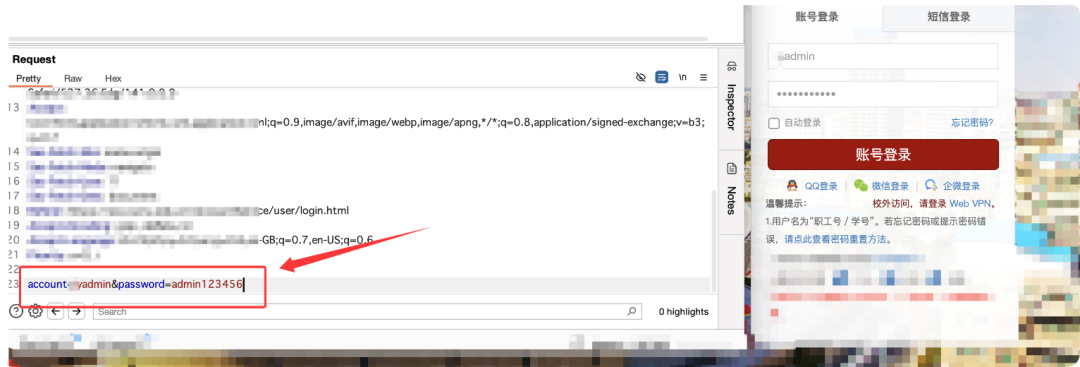
可以看到利用 BP 抓取数据包,且账号密码都是以明文的形式输入,所以可以尝试爆破的方法。
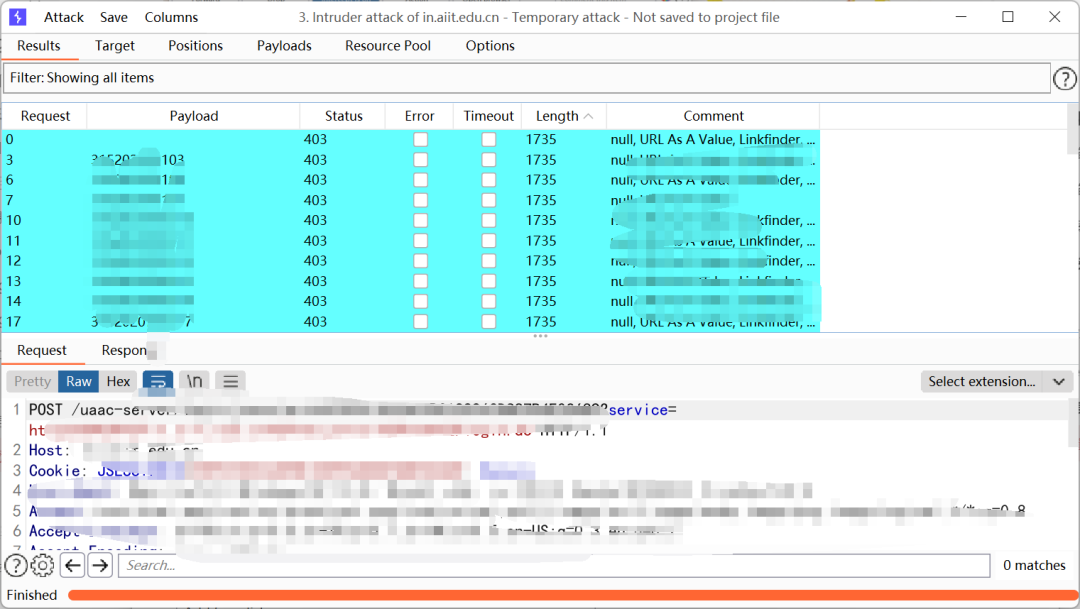
爆破没有成功,应该是要求改强密码了,不过没有关系,这个也是一个思路,主要是想给师傅们分享一个在拿到账号的情况下,可以去尝试的操作。
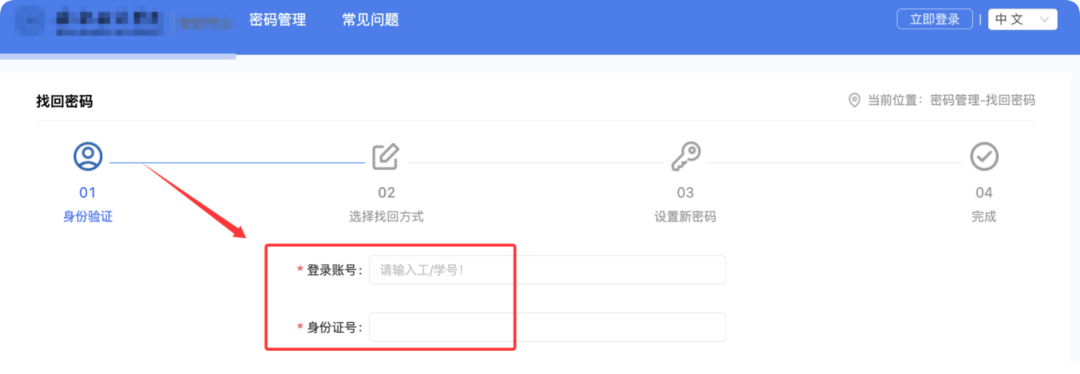
直接点击忘记密码操作,然后把刚才收集到的管理员的工号和身份证号输入,点击下一步。
然后这里跳转到使用手机验证码进行验证。
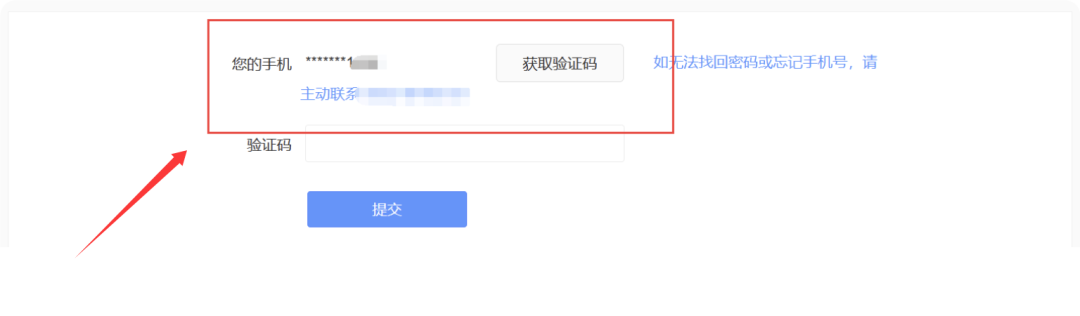
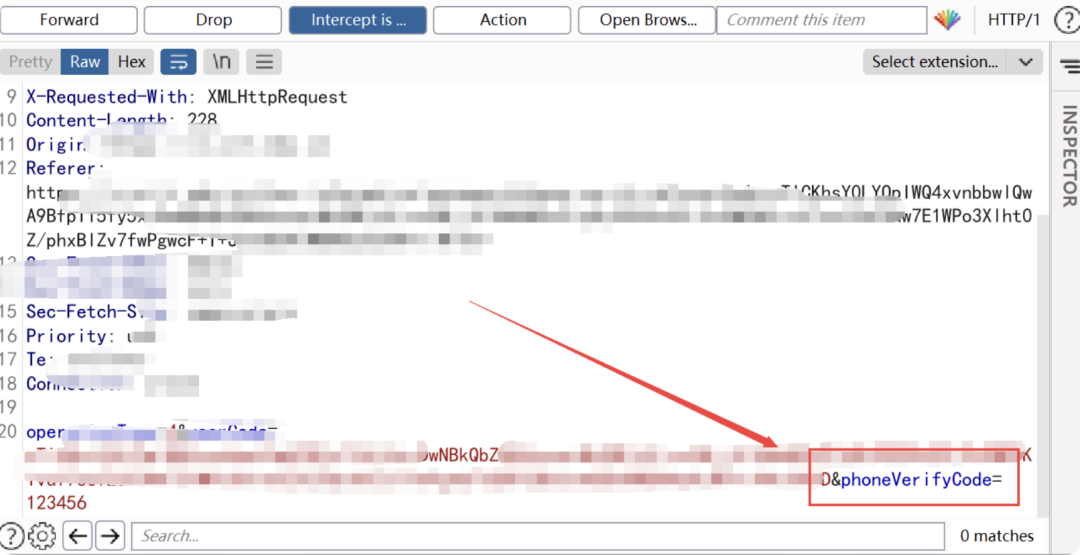
通过 BP 抓包,然后进行数据包分析。
这里直接右击看看返回包,然后通过返回包看看这个是通过什么方式进行的前端校验,然后分析这个返回包,师傅们可以看到这里可以判断下这个前端是通过下面的返回包的哪个字段进行的校验。
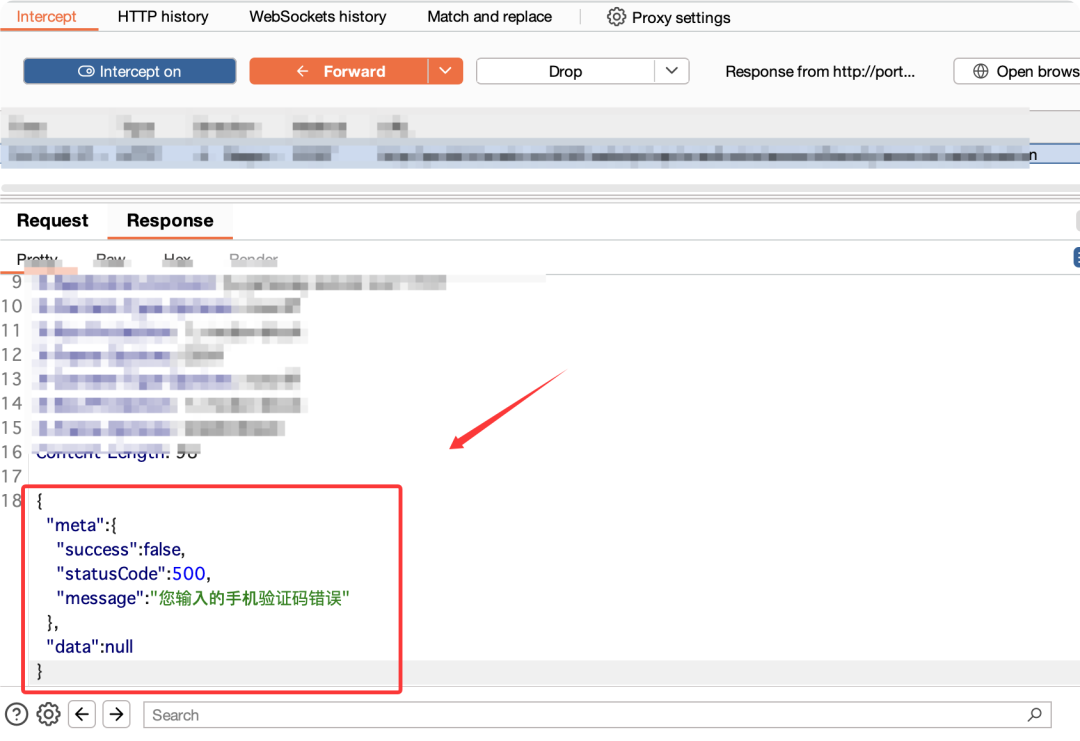
一般就是 statusCode 和这个 false 错误进行的一个前端校验。后来把 false 改成 true 后,statusCode 改成 200,然后再放包,就直接 绕过手机验证码 了。
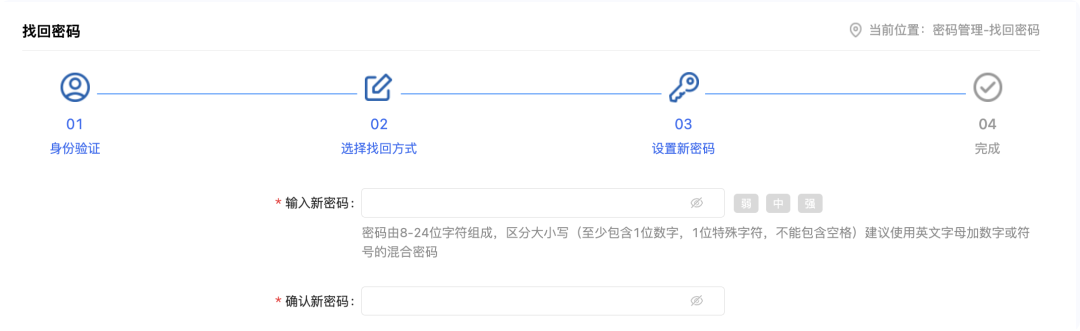
到此为止,我们就成功的绕过了该身份认证登录后台的修改密码验证,主要还是开始先收集到的学号/工号和身份证敏感信息,然后再进行一个前端绕过判断。
四、密保问题
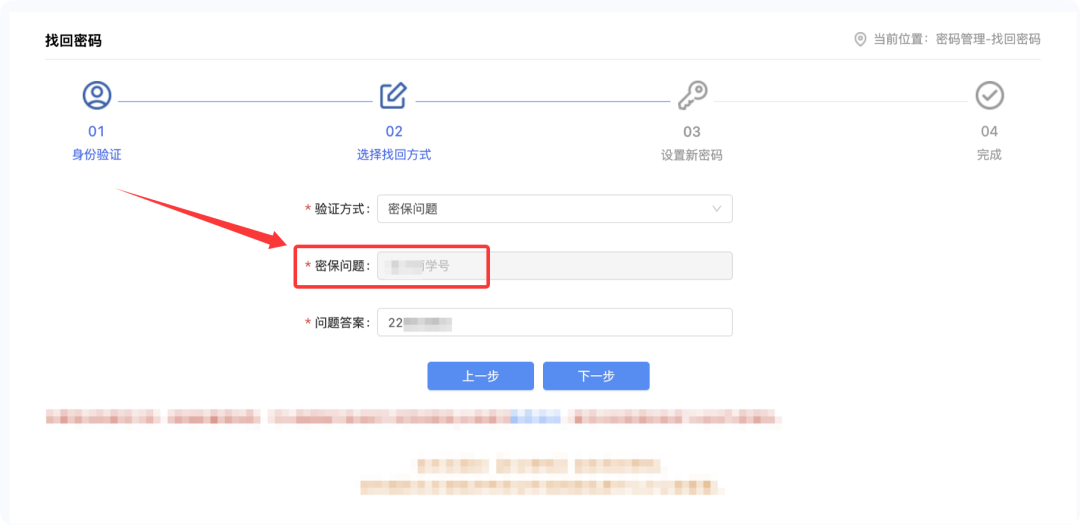
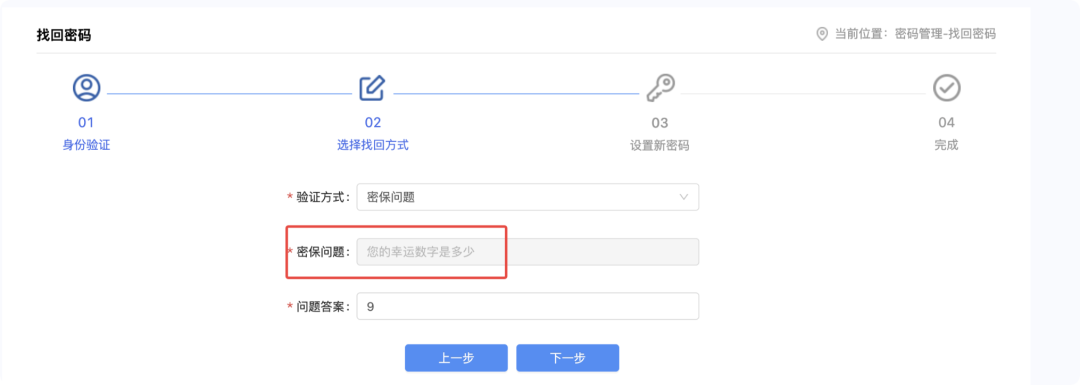
这里给师傅们分享几个在 EDUSRC 中,一些简单的密保问题,也就是在统一身份认证过程中忘记密码,后面选择找回方式中,很多学生包括老师都会选择设置密保,来进行修改密码。
第一个案例密保问题就是该学生的学号,这个找回密码验证方式很简单,学号的收集上面的文字中有写,最简单的就是搜索学校的奖学金名单,学号和姓名都会公开的。
第二个案例就是密保问题,输入幸运数字是多少,这个也很简单,密保问题错误次数没有限制,你就可以挨个试试,或者直接爆破,幸运数字大概率就是那几个,0-10 居多。
五、统一身份认证逻辑缺陷通杀漏洞
这个案例是 EDUSRC 的通杀漏洞案例,忘记密码处,存在逻辑缺陷漏洞。
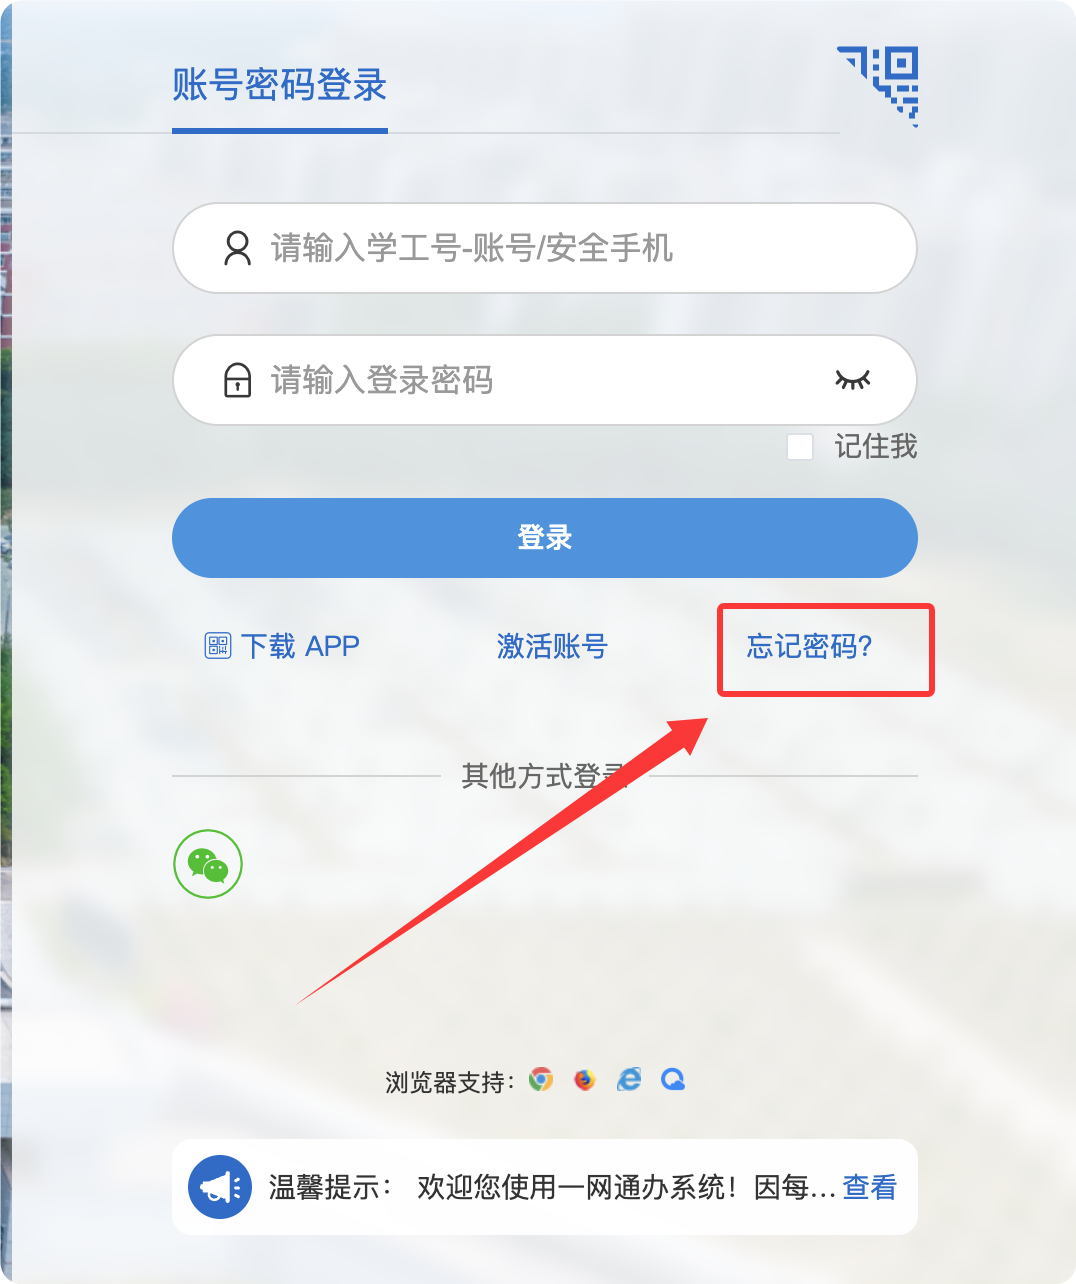
只需要收集网上泄露的姓名、学号、身份证信息。
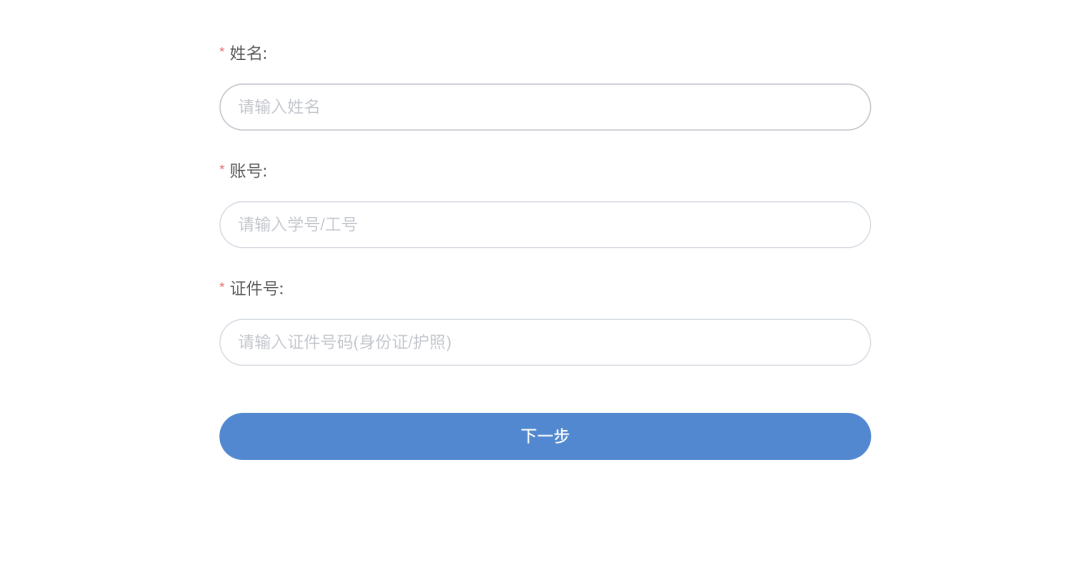
输入基础信息验证成功之后,就可以重置密码了。
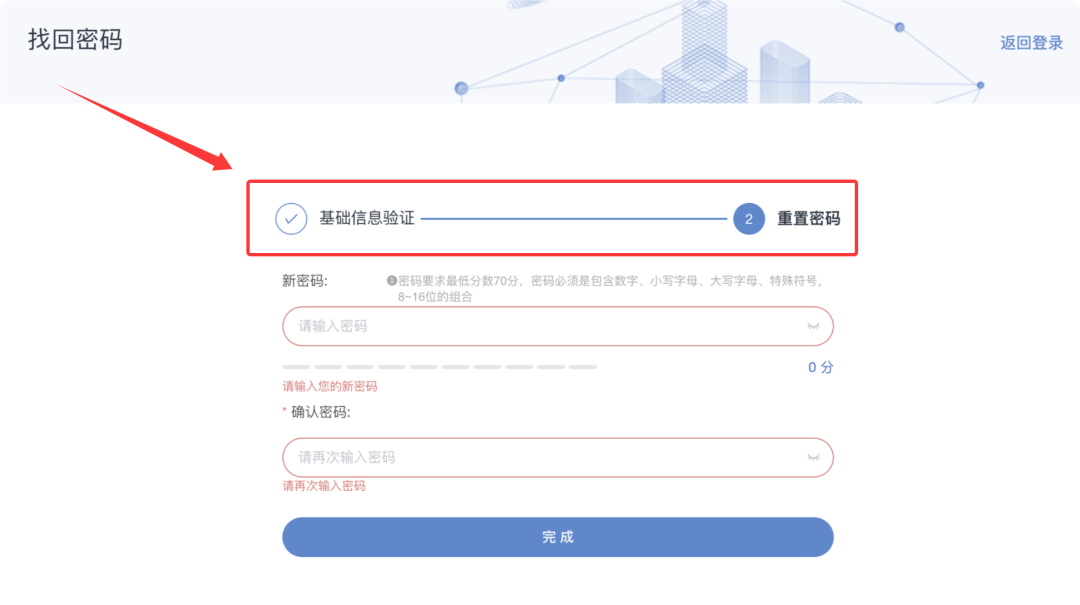
通过 JS 查找关键字,发现是个通杀漏洞,直接提交即可。
 发表于 2 小时前
|
查看: 6|
回复: 0


