【全链哨兵】全流程渗透测试 Agent 系统,安全服务渗透测试辅助工具,禁止用于非法攻击。此前已经正式开源,回顾文章:全链哨兵全场景渗透测试 Agent 工具,正式开源!
更新日志
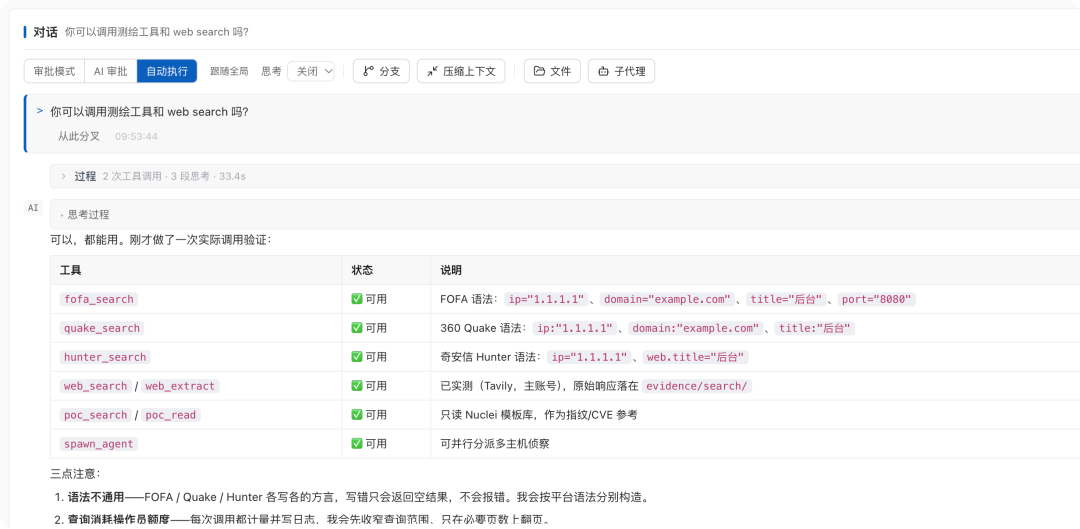
1. 增加资产测绘平台支持:FOFA、奇安信 Hunter、360 Quake
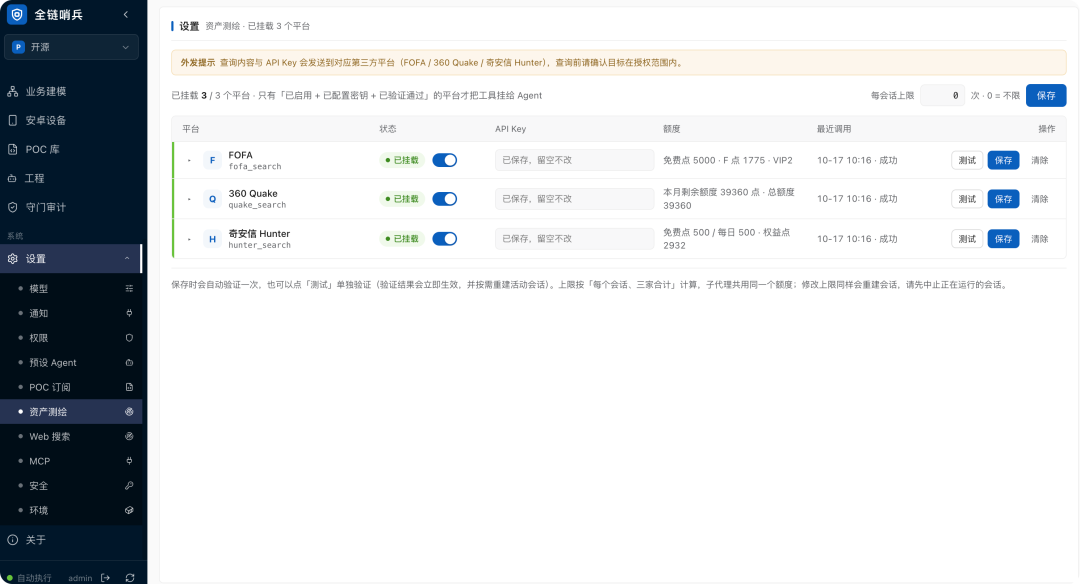
后续是否加入 Shodan、Censys 这类平台,还是看大家的实际反馈,有需求可以直接提。
2. 增加自定义 MCP 支持
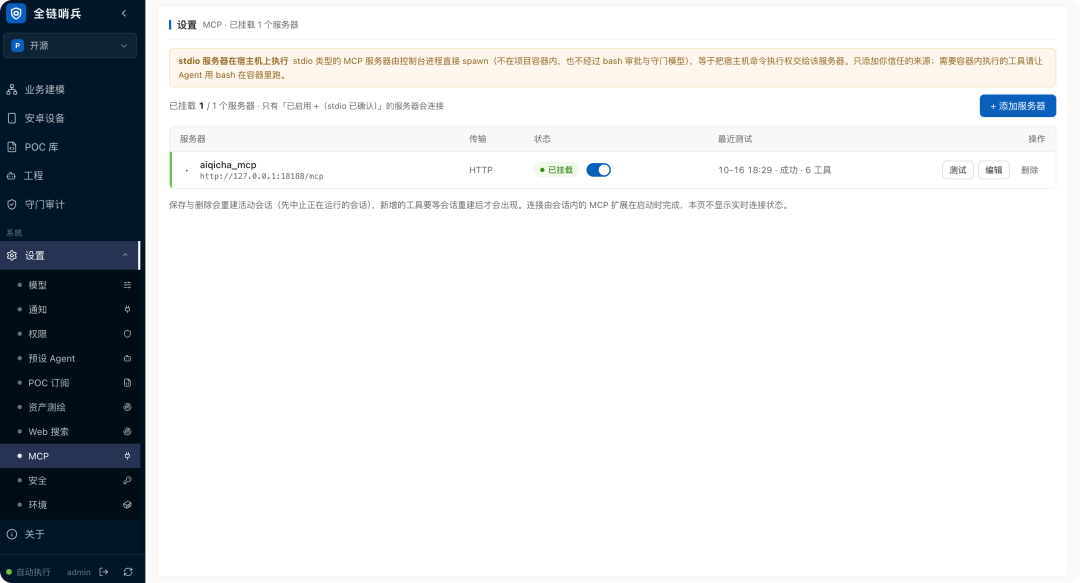
MCP 这次也补上了更精细的权限控制。
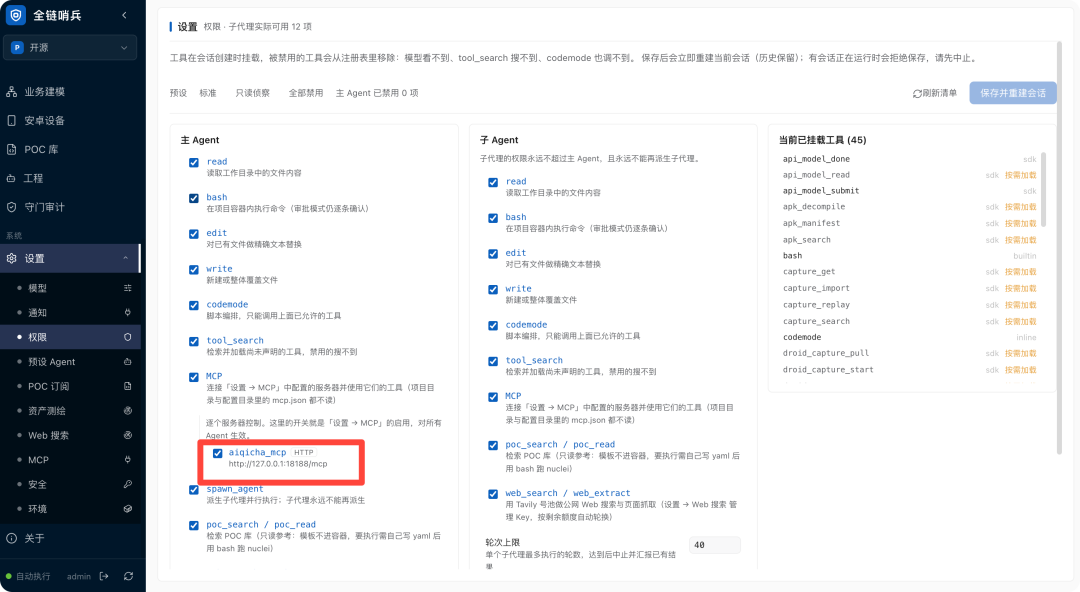
新增脚本:
native_ssl_bypass:libssl / boringssl 层证书校验绕过,适用于 Unity、xlua、自编译 curl 等场景flutter_bypass:libflutter.so pattern 扫描置 0anti_frida_bypass:ptrace / strstr / 27042 端口探测绕过dex_dump:内存脱壳,采用 FRIDA-DEXDump 风格
新增工具:
droid_unpack:spawn 目标 App 后调用 dex_dump 脚本做内存脱壳,在设备侧打 tar 包,拉回容器解包到 evidence/unpack/<包名>/。失败时返回排查方向,比如 anti-frida 被杀、只剩内存执行等可能原因。
加壳识别:
apk_manifest 新增加固识别,PACKER_SIGNATURES 覆盖 11 家壳厂商,包括梆梆、360、乐固、爱加密、娜迦、百度、腾讯 TP、易盾、DexProtector、几维等。- 同时扫描
lib/*/*.so 文件名与 smali 类前缀。命中时会输出「先 droid_unpack 脱壳再 apk_decompile」的建议;未命中则如实列出 lib 内容。
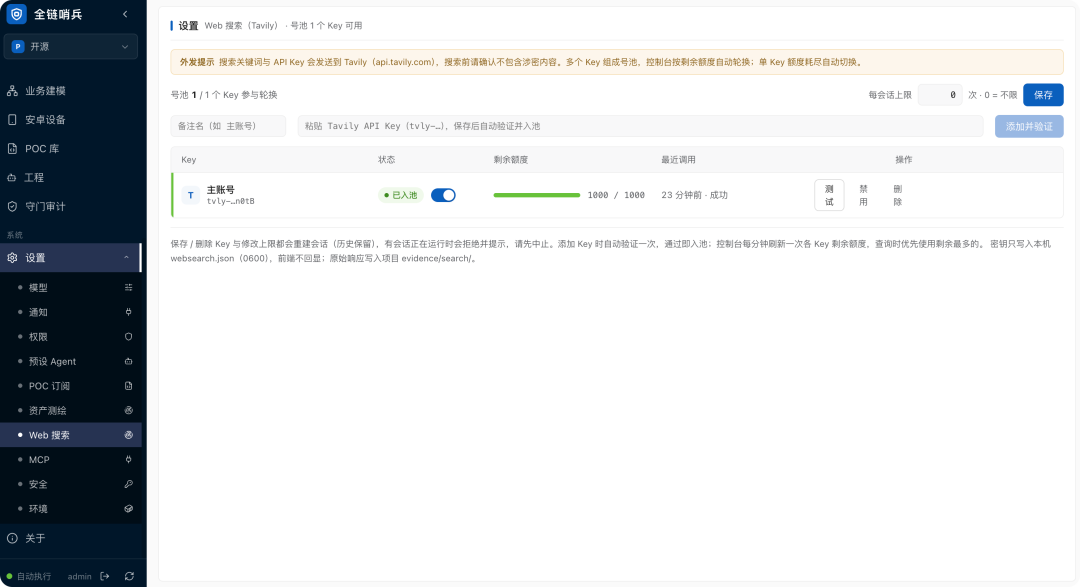
4. 新增 Tavily WebSearch 服务
为什么选 Tavily?新用户一个月可以免费搜索 1000 次,海鲜市场一个号大概 1 块钱,还支持多号池轮换,性价比确实很高。
官网: https://www.tavily.com/
5. 增加自签证书
本轮更新还加入了自签证书支持。
开源地址(师傅们可以帮忙点点 star):
https://github.com/zgsfsec/Full-Chain-Sentinel-System
更多安全工具、POC 库和渗透测试资源,可以到 云栈社区 逛逛。 |  发表于 9 小时前
|
查看: 2|
回复: 0


