2025 年 2 月,朝鲜黑客从 Bybit 交易所卷走约 15 亿美元加密货币,单案金额创下加密行业盗窃案新高。案发瞬间被大量报道,但此后一个更关键的问题很少有人追问:钱去哪了?
10 月 5 日,化名区块链调查员 ZachXBT 在 X 上公开了一份迟来的答卷:他自掏 349,700 枚 USDC 作本金,伪装成某中文洗钱网络的客户卧底数月,最终锁定超 1200 万美元与 Bybit 失窃案相关的资金集群,并称自己提供的情报协助 Tether 冻结了其中 44.2 万 USDT。
这不是一篇爽文式的"黑客大战黑客"。它揭示的其实是一条更冷的事实链:入侵交易所偷到钱,只是犯罪链条中相对容易的一环;把链上赃款变成能花的钱,才是朝鲜黑客真正的软肋。 而这个软肋,恰好是调查人员、稳定币发行方和执法机构可以下刀的地方。
一、卧底开始于一个"愿意亏钱的客户"
案发后几天,FBI 就把这起劫案归因给朝鲜,行动代号 TraderTraitor,并预警被盗资产正被换成比特币、分散进数千个链上地址。
链上溯源 技术到今天已经很成熟,黑客的转账路径很快被画了出来。但路径图回答不了另一个问题:那些接手赃款、帮着换成真金白银的中介,是谁?
ZachXBT 注意到,Telegram 和 Discord 的公开群组里,有超过 15 个账号在公开承接 Bybit 赃款相关的交易需求——洗钱中介接单,竟然是用"打广告"的方式。他联系了其中几个,最终对接上一个 Telegram 昵称为 "Jimmy Green" 的操作者。
2025 年 3 月 6 日,ZachXBT 往一个全新的以太坊地址存入 349,700 枚 USDC,通过 Jimmy 把以太坊上的 USDC 换成波场上的 USDT。为了演得像个真实客户,他主动接受每笔交易约 5% 的亏损。这笔钱是交易本金,不是调查花销,但它随时可能被对方卷走——这个圈子里没有合同、没有担保,维系合作靠的纯粹是圈内声誉和交情。
而正是这种"以信誉为本"的结构,给了渗透者机会:对中介来说,一个愿意反复下单、不在乎亏 5% 的客户,本身就很值钱。
二、从一句私聊,到 1200 万美元的资金集群
卧底关系的价值很快兑现。Jimmy 不再只是收钱办事,而是在交易发生前就和 ZachXBT 商量资金怎么转——这等于在犯罪资金动起来之前,提前泄露了它的去向。
有几个细节能说明这种渗透的威力:
- Jimmy 提供的收款地址,它的 gas 费来自另一个地址
0xbcb4——而这个地址可以直接追溯到 Bybit 劫案资金,早已躺在公开黑名单上。即便 Jimmy 什么都不说,这层关联已经把资金链钉死了。
- 2025 年 3 月 12 日,Jimmy 发来一张跨链兑换的截图。ZachXBT 按金额和时间戳,在公开区块浏览器上找到了几分钟内创建的对应 THORChain 订单,把私聊记录和链上数据严丝合缝地对上了。
- Jimmy 提前一天透露资金将转向 Solana,第二天链上如期而动;他给出的三个 Solana 地址,最终牵出一个总规模超 1200 万美元的 Bybit 赃款集群,资金在比特币、以太坊、Solana、波场之间实时跳动。
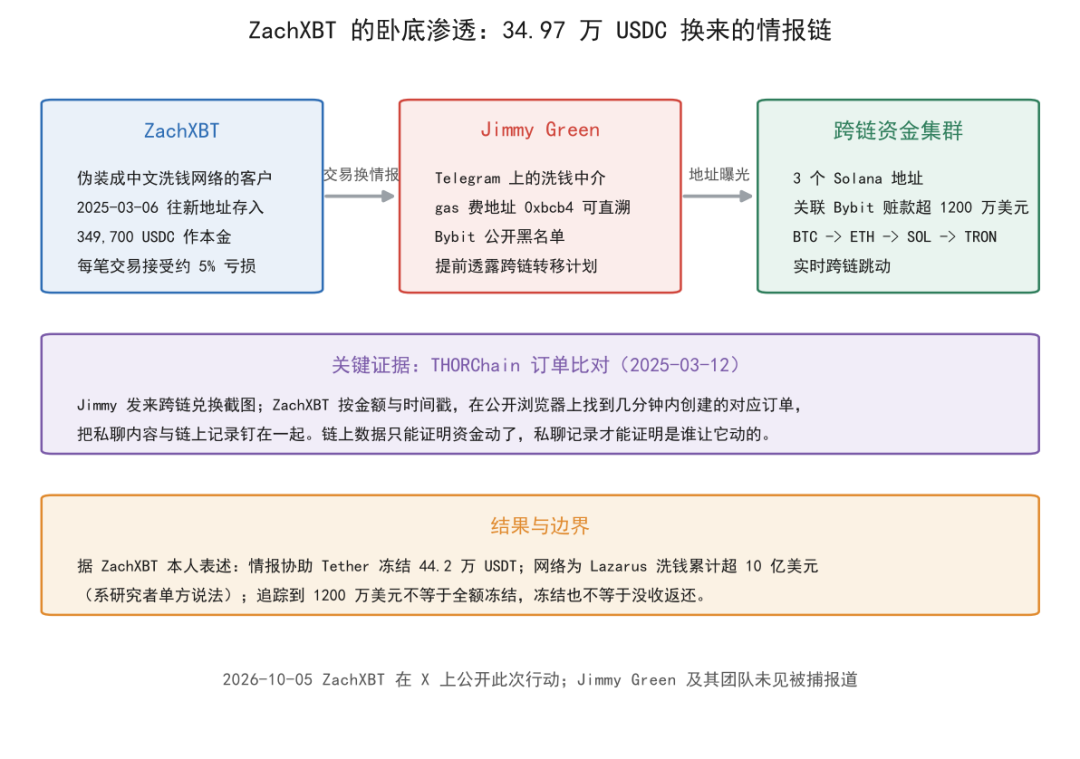
这是整个调查的方法论核心:链上数据只能记录"资金动了",却证明不了"是谁让它动的、为什么动"。私聊沟通记录与公开账本的交叉比对,才是把地址变成人、把转账变成证据的关键。
调查还顺带挖出了这个网络的陈年旧账:Jimmy 提到过一笔 2024 年被冻结的约 30 万美元资金,ZachXBT 核实其实际数额为 33.2 万 USDC,与 Poloniex 交易所被盗案有关;另一笔约 300 万美元的诈骗赃款,被追溯到汇旺担保(Huione Guarantee)的热钱包。Jimmy 自己的原话透着这个网络的规模感:"我们有不同分工,收下'U'之后,分发给不同的承兑商。"
三、先把数字说清楚:四个口径,别混着算
在继续往下讲之前,有必要把这篇报道里出现的数字归一下类——它们很容易被混成一笔账,但其实是相互独立的统计口径。
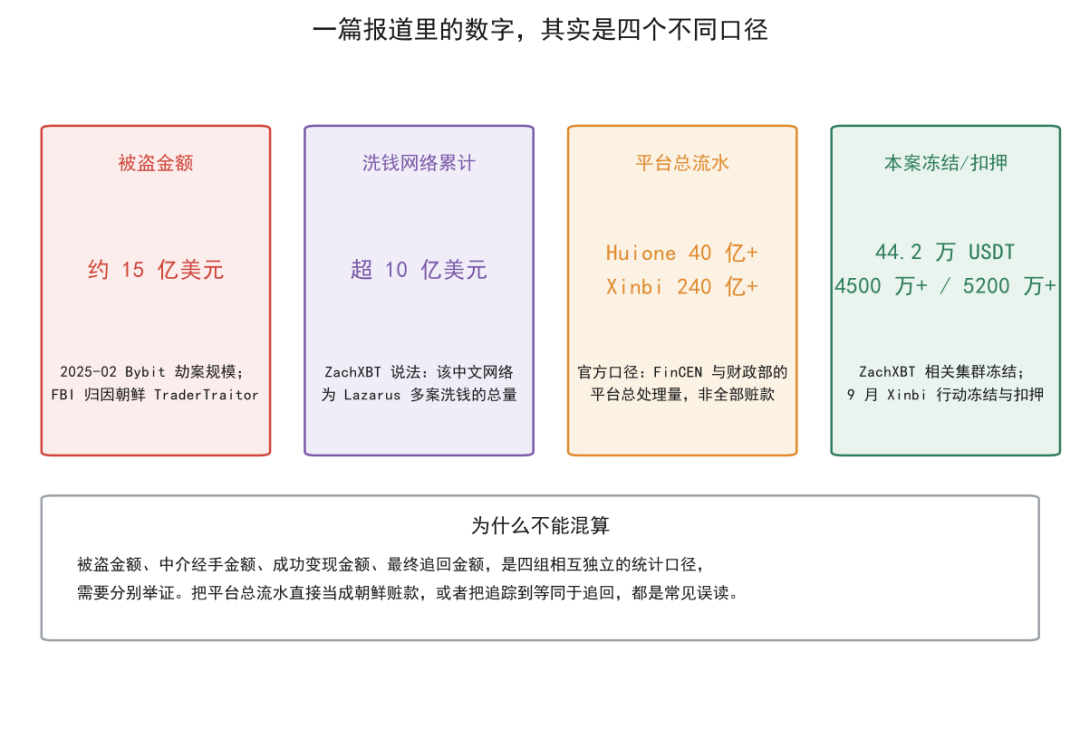
需要明确标注的边界:
- "这个网络累计为 Lazarus 洗白超 10 亿美元"是 ZachXBT 本人的说法,目前尚无执法机构公开背书;
- 44.2 万 USDT 被冻结及其与本次调查的关联,同样来自他的个人表述(不过 Tether 确实公布过针对 Bybit 失窃案更大规模的冻结操作);
- 追踪到 1200 万美元,不等于冻结了 1200 万美元;冻结了,也不等于没收、返还给 Bybit。 从"找到钱"到"拿回钱",中间隔着司法管辖、法律程序和技术控制权的巨大鸿沟。
公链本身挡不住下一笔转账。资金每流经一个新平台,追讨方往往要重新举证、再走一轮程序。这就是为什么调查人员常常能看着资金流向干着急。
四、真正的对手是一个 240 亿美元的"灰色金融基建"
ZachXBT 摸到的,只是这条产业链的末梢。美国执法档案勾勒出的全貌更惊人:
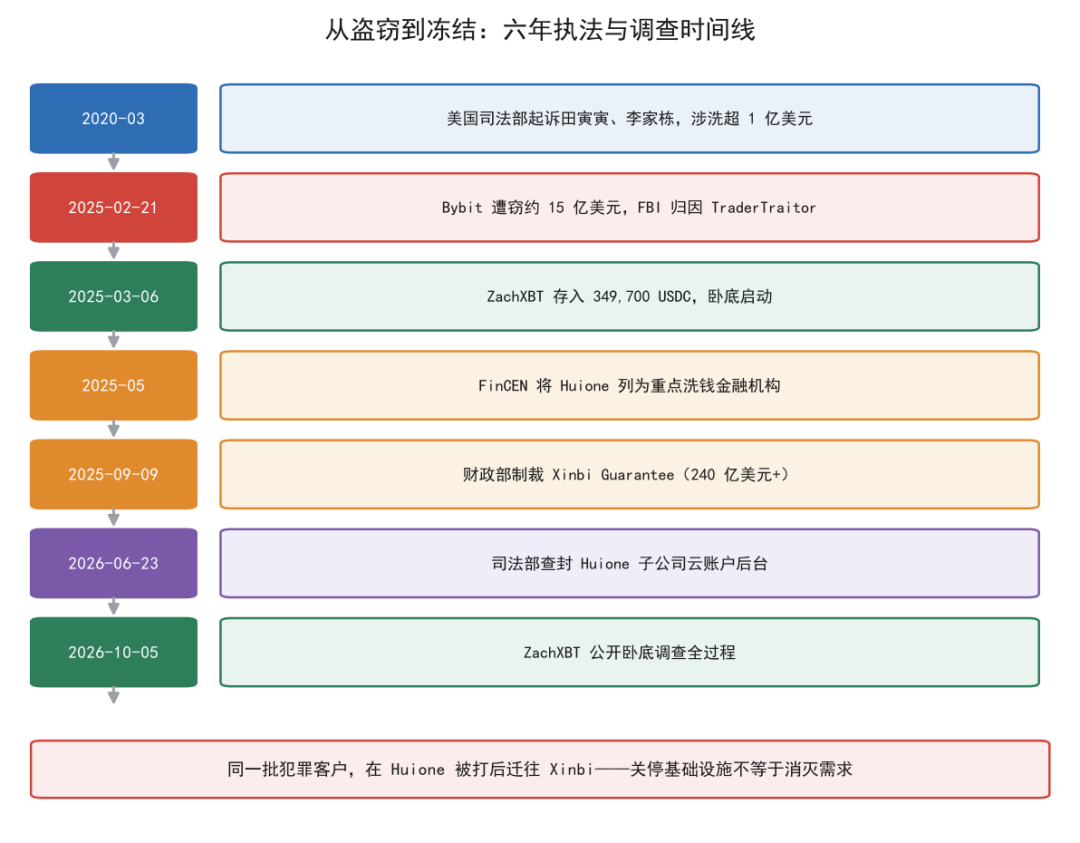
2020 年 3 月,美国司法部起诉田寅寅、李家栋两名中国公民,指控其洗钱超 1 亿美元加密货币,大部分源自交易所黑客攻击——连变现的末端手法都被披露了出来:田寅寅曾把近 140 万美元的比特币换成苹果 iTunes 预付礼品卡。洗钱链条的终点,未必是什么高深金融工具,一张储值卡就够。
2025 年 5 月,财政部金融犯罪执法网络(FinCEN)将柬埔寨汇旺集团列为重点洗钱金融机构。调查显示,2021 年 8 月至 2025 年 1 月,该集团经手的非法所得至少 40 亿美元,其中核实至少 3700 万美元来自朝鲜网络盗窃,其余多为投资诈骗与网络骗局赃款。FinCEN 直指其反洗钱与客户身份核验形同虚设——旗下机构因此得以间接接下朝鲜黑客的赃款。
2025 年 9 月 9 日,财政部再出手,制裁 Xinbi Guarantee(新币担保)。这个平台自 2022 年前后起处理的数字资产与法币交易折合超 240 亿美元,主要服务东南亚市场。财政部特别点明:FinCEN 打击汇旺之后,网络犯罪分子整体迁移到了 Xinbi,同一批客户,换了个大厅继续做生意。Telegram 当时下架了数千个汇旺担保相关频道,商户们也只是换了落脚平台。
2026 年 6 月 23 日,司法部查封了汇旺集团子公司使用的一个云计算账户——这些服务器托管着支撑非法资金转移与隐匿的后台基础设施。助理司法部长 A. Tysen Duva 的表态很直白:"这次查封打击了全球最活跃的犯罪市场之一。"同一天 FinCEN 还提议把 H-Pay Service PLC 纳入汇旺集团的定义范围。
但原文用一句话点破了这类打击的局限:犯罪平台可以关停,犯罪客户依旧存在。 摧毁基础设施,并不会自动切断客户与接单中介之间的联系。只要犯罪有利可图,需求就会驱使所有人去找下一家服务商。执法机构能做的,是不断抬高整个替代服务商网络的犯罪成本、压低其业务稳定性。
五、Tether 的冻结权,成了新的攻防焦点
对 Xinbi 的行动里有一个值得单独展开的细节:Tether 在至少 22 个 Xinbi 关联钱包中冻结了超 4500 万美元 USDT。这个平台的回应是——通知用户转向 USDD,一种发行方不具备地址级冻结权限的稳定币。
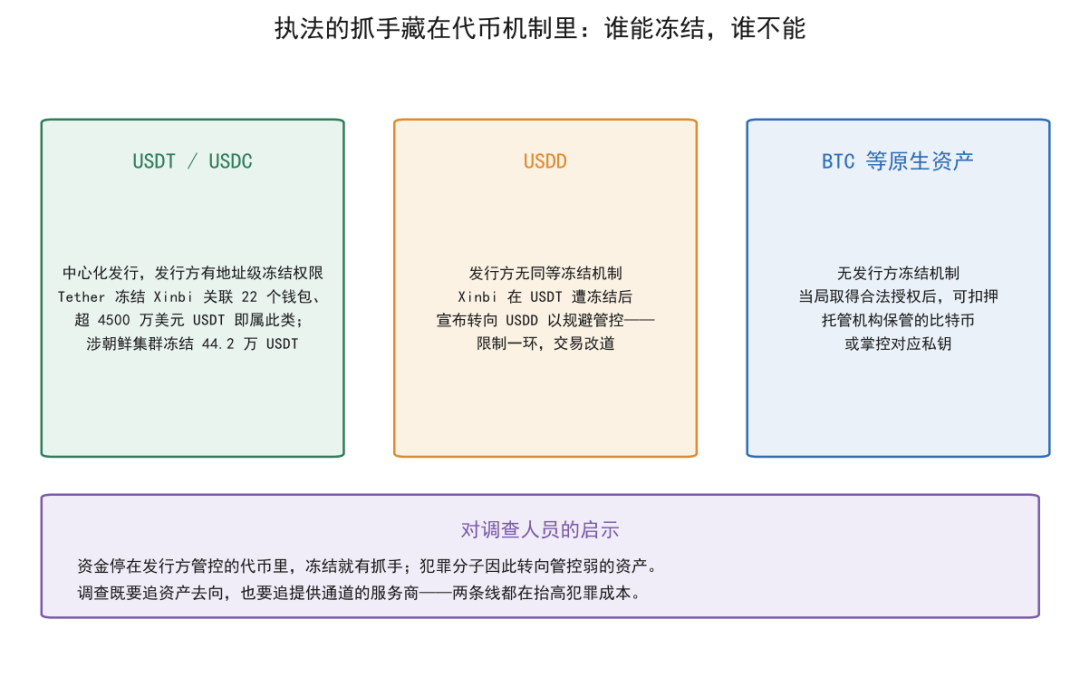
这个转向揭示了执法抓手与规避手段之间的真实博弈:当涉案资金还停留在发行方管控的代币里(USDT、USDC),冻结就是悬在头顶的刀;而想躲开这把刀的客户,自然流向管控机制不同的资产。9 月的行动中,当局还扣押了超 5200 万美元加密货币,Xinbi 的资产提现明显加速,竞品平台据称也开始把洗钱商户挡在门外。
这里需要划一条线:上述 Xinbi 冻结与扣押,和 ZachXBT 提到的那笔 44.2 万 USDT 冻结是两起独立事件,公开信息无法证明二者涉及相同地址、人员或资金。但它们共同说明一件事——犯罪团伙对金融中介的高度依赖,给了监管反复介入的窗口。
六、最难替代的,其实是"中间人"
整场行动里最耐人寻味的结论,藏在原文的收尾部分。
长期经手被盗加密货币的中介,会积累圈内口碑、筛出固定交易伙伴、摸清哪些渠道不会截留赃款。这种合作网络让犯罪运作越来越高效,但也形成了一种难以快速重建的依附关系:老牌服务商被打掉,替代者要么收费更高,要么不敢接来路可疑的资金,要么三天两头跑路。
而这种依附关系,恰恰是调查的突破口。中介在维系客户关系时,会透露未来交易计划、其他参与方、支付基础设施——ZachXBT 的 34.97 万美元,买的正是这些。当然,情报仍需与链上记录互证:一个地址收到盗窃相关资金,不代表收款方知情或主观参与犯罪,私聊与账本的交叉比对正是用来消除这种不确定性的。
对朝鲜黑客而言,道理同样冷峻:就算入侵成功,变现环节依赖的依然是需要建立信任的人际网络。而网络里的每一个中介,都有自己输不起的东西——资金、声誉、自由。窃取加密货币和实际使用加密货币,是两回事。
ZachXBT 还透露,自 2022 年以来,他协助促成的与朝鲜黑客相关冻结累计已超 7500 万美元。他同时呼吁基金会和个人提供资助,支撑这类"别人做不了"的调查。截至目前,Jimmy Green 及其所在网络未见有人被捕的公开报道——这个 15 亿美元故事的下半场,显然还没写完。
更多链上安全与逆向工程话题,可在 云栈社区 继续交流。
参考来源
- 吴说区块链原文(2026-10-17,编译自 The Block)
- ZachXBT 在 X 上的原始披露(2026-10-05)
- 美国司法部:查封汇旺集团洗钱服务后台基础设施(2026-06-23)
- Cyber Press:ZachXBT Infiltrates Lazarus-Linked Network
- CryptoWatchDaily:Jimmy Green 与 Bybit 赃款细节
- Odaily 星球日报对 ZachXBT 原文的编译
 发表于 1 小时前
|
查看: 4|
回复: 0


