0Day补丁前已被利用
本周披露该漏洞的研究人员确认,ShinyHunters 自 5 月起利用的 Oracle PeopleSoft 高危漏洞并非单个漏洞,而是由三个漏洞链式组合而成。
今年 6 月 10 日,Oracle 通过带外安全公告发布修复补丁,将三个漏洞统一打包在 CVE-2026-35273 编号下处理。该漏洞影响 PeopleSoft Enterprise PeopleTools 8.61 和 8.62 版本,CVSS 评分为 9.8,未授权攻击者可通过网络直接接管服务器,目前已被 CISA 纳入已知被利用漏洞目录。漏洞根源是一处服务器端请求伪造(SSRF)缺陷:由于 PeopleSoft 默认信任本机环回地址,攻击者可通过该 SSRF 访问内部管理接口,无需登录即可实现远程代码执行。
上述漏洞的技术拆解来自零日计划(Zero Day Initiative, ZDI)的 Bobby Gould,其所在团队负责向 Oracle 上报该漏洞。ZDI 在分析报告中指出,团队共上报了位于 PeopleSoft 两个组件中的三个独立漏洞,目前正与 Oracle 协调,为每个漏洞分配独立 CVE 编号。截至本周,6 月发布的这一 CVE 编号仍是相关漏洞的唯一公开标识。
在补丁发布前,攻击者就已经开始在野利用该漏洞。Mandiant 与谷歌威胁情报组(GTIG)将早期攻击活动归因于其追踪编号为 UNC6240 的威胁组织,也就是更广为人知的 ShinyHunters。该组织在 5 月 27 日至 6 月 9 日期间利用该漏洞发起攻击,主要目标为高校,由于攻击发生在补丁发布之前,整个利用阶段都属于 0Day 漏洞。9 月的后续追踪中,Mandiant 发现攻击者发起了规模更大的新一轮攻击,目标范围从教育行业扩展到科技、IT 服务、医疗、农业、交通、政府领域,全球数十套系统受到影响。
SSRF突破信任边界
ZDI 的分析明确了补丁修复的具体漏洞逻辑。整个漏洞链涉及 PeopleSoft 的两个组件,二者均作为独立 Web 应用运行。其中集成网关(PSIGW)负责与外部系统交换消息,环境管理中心(PSEMHUB)则是内部管理接口,设计上仅响应可信主机的请求。
漏洞链的第一环是 PSIGW 中存在的 SSRF 缺陷。攻击者向 PSIGW 的监听连接器发送请求,可同时控制请求转发的目标地址和发送的完整 payload,处理程序不会校验目标地址是否合法。PSEMHUB 通过 allowedhosts.properties 文件中的列表校验请求来源是否可信,该文件默认将本机环回地址 127.0.0.1 加入可信列表。攻击者将 SSRF 的目标指向 127.0.0.1 时,请求看起来来自服务器本机,可直接通过信任校验,从外部访问原本被隔离的内部接口。
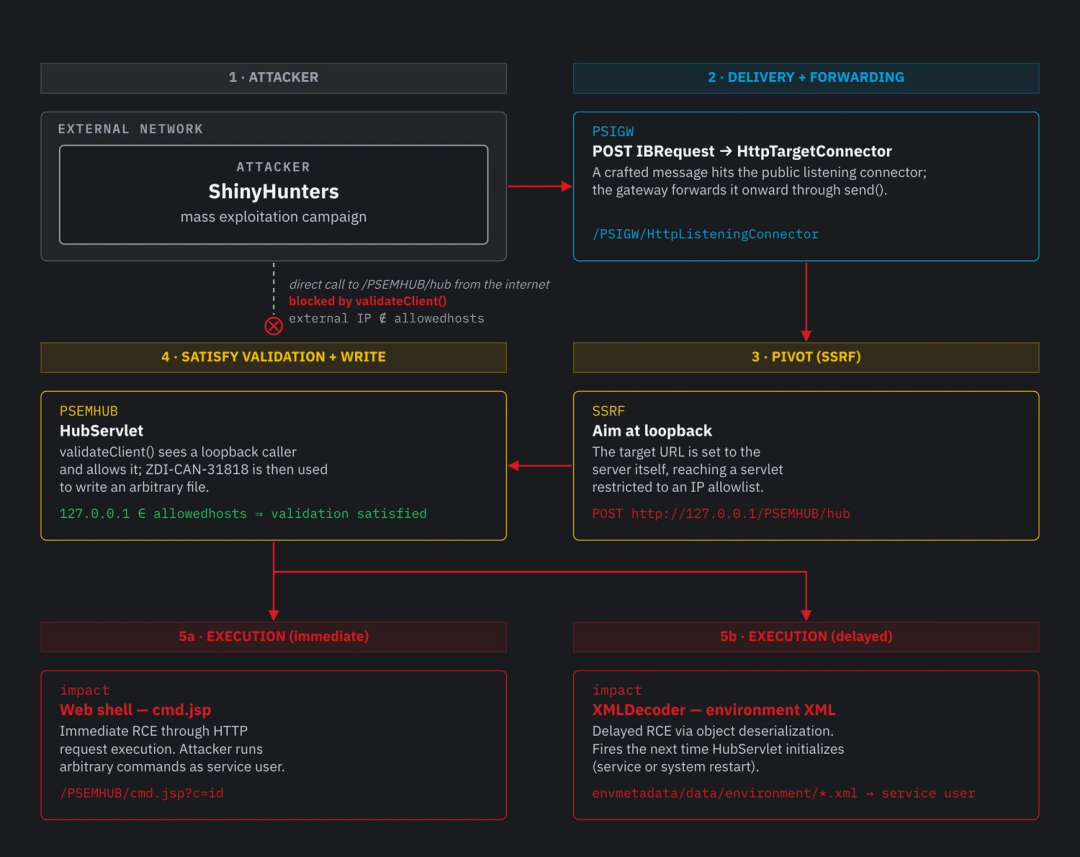
通过上述方式获取内部接口访问权限后,攻击者可通过两种路径实现代码执行。第一种路径滥用 PSEMHUB 的日志写入功能:攻击者可控制写入的文件内容和磁盘存储路径,将 Webshell 写入应用目录,以 PeopleSoft 服务账户权限执行命令。第二种路径是写入恶意 XML 文件,待服务下次启动时,PSEMHUB 会通过 Java的XMLDecoder解析 该文件,直接执行攻击者代码,无需植入 Webshell,这种方式更难被常规检测机制发现。
ZDI 指出,这一漏洞链的核心设计问题在于,默认允许环回地址访问的机制,导致 SSRF 漏洞出现时信任校验机制完全失效,这一点足以推翻部分防御者“防火墙规则已覆盖风险”的判断。在 9 月的攻击浪潮中,Mandiant 发现 ShinyHunters 通过对单个字符进行 URL 编码,将请求路径改为 /%50SEMHUB/,绕过了拦截 /PSEMHUB/ 路径的 Web 应用防火墙(WAF)规则。多数 WAF 规则仅匹配明文路径,而 PeopleSoft 服务器会自动对 URL 进行解码并正常返回页面内容。
安装补丁为首要方案
以下修复方案和防护指引来自 Oracle 和 Mandiant,ZDI 的分析仅聚焦漏洞技术原理,不涉及响应处置建议。
及时安装补丁。部署 Oracle 针对 CVE-2026-35273 发布的安全公告修复补丁,使用处于支持周期内的 PeopleTools 版本。Mandiant 明确指出,基于路径的 WAF 拦截规则不能替代补丁修复。
若暂时无法安装补丁,可按照 Oracle 公告的建议,在多服务器部署环境中禁用环境管理中心服务,或在单服务器部署环境中移除 PSEMHUB 应用。限制这些管理端点访问不会影响正常用户会话。
若疑似已遭入侵,需将存在 Webshell 的主机视为已失陷主机,妥善留存证据,并轮换 PeopleSoft 层级可访问的所有凭证。ShinyHunters 通常会先窃取数据再索要赎金,受影响机构需做好应对勒索的准备。
需要注意的是,目前官方并未明确安装补丁是否会清除攻击者已获取的访问权限。Oracle 的安全公告未提及这一问题,Mandiant 提出的轮换凭证、排查 Webshell 等指引,默认补丁无法清除已有的入侵痕迹。补丁仅能封堵入侵入口,无法自动清除已经进入系统的攻击者。
参考来源:
 发表于 昨天 22:25
|
查看: 5|
回复: 0
 /1


