一、新一轮威胁预警:覆盖99国的定向攻击
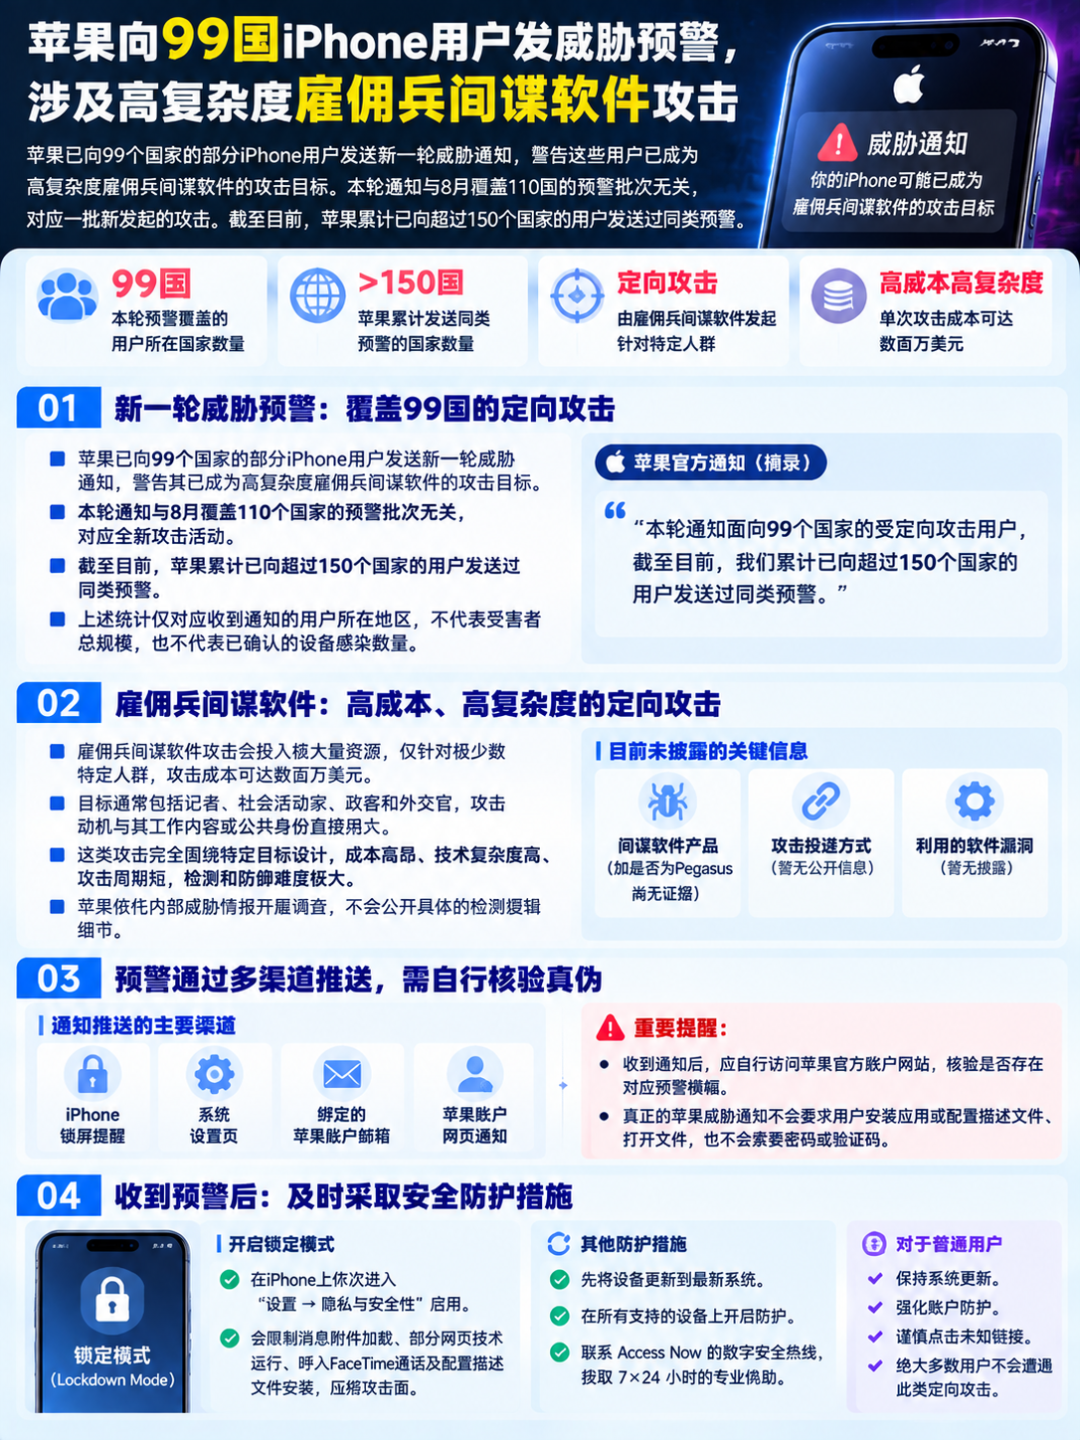
苹果最近向99个国家的部分 iPhone 用户推送了新一轮威胁通知,告知他们可能已经沦为高复杂度雇佣兵间谍软件的攻击目标。安全研究员 Costin Raiu 在 2026 年 10 月 30 日公开了这波新预警,并明确指出本轮通知与 8 月的预警批次无关,对应的是一批全新攻击活动。
苹果在 Raiu 分享的官方通知中表示:"本轮通知面向99个国家的受定向攻击用户,截至目前,我们累计已向超过150个国家的用户发送过同类预警。"苹果既没有披露攻击者身份,也没有将本次预警与任何特定地区挂钩。
Costin Raiu 另外在 X 平台发文提醒:"苹果目前正在推送新一轮威胁通知,与8月的预警批次不同,本次对应全新攻击活动。"
苹果官方通知内容如下:"本轮通知面向99个国家的受定向攻击用户,截至目前,我们累计已向超过150个国家的用户发送过同类预警……"—— Costin Raiu(@craiu),2026年10月30日
本轮预警是继8月覆盖110个国家的那轮间谍软件预警之后的新一轮通知。需要注意的是,上述统计仅对应收到通知的用户所在地区,既不代表受害者总规模,也不代表已经确认的设备感染数量。
苹果的预警对定向攻击行为的判定置信度极高,但并不能直接证明攻击者已经成功控制了所有收到通知的设备。
根据苹果发布的威胁通知指引,雇佣兵间谍软件攻击活动会投入极大量资源,仅针对极少数特定人群。这类攻击的成本可达数百万美元,目标通常是记者、社会活动家、政客和外交官,攻击动机与这些人的工作内容或公共身份直接相关。
和广撒网的钓鱼活动不同,这类攻击完全围绕特定目标设计,成本高昂、技术复杂度高、攻击周期短,检测和防御难度极大。
苹果的调查依托内部威胁情报展开。公司不会公开具体的检测逻辑,避免攻击者据此掌握绕开安全系统的办法。
目前苹果尚未公开披露本轮预警对应的间谍软件产品、攻击投递方式或相关软件漏洞。因此,直接将本次攻击归因于 Pegasus 或其他商业监控工具,缺乏足够证据支撑。苹果在指引中提到 Pegasus 仅作为历史案例,并非将本次攻击归因于该工具。
二、预警通过多渠道推送,官方渠道才可信
目前苹果会通过三类渠道发送威胁预警:iPhone 锁屏提醒、系统设置页,以及与用户 Apple ID 绑定的邮箱。用户登录苹果账户后,账户页面同样会显示对应的通知横幅。
具体推送形式会随设备型号、系统版本的不同而有所差异。收到通知的用户应自行登录苹果官方账户网站,核验是否存在对应的预警横幅。
真正的苹果威胁通知绝不会要求用户安装应用、配置描述文件或打开文件,也不会索要密码或验证码。通过这一核验步骤,用户可以区分官方真实预警与仿冒苹果品牌的钓鱼消息。
三、收到预警怎么办?锁定模式是最直接的防线
根据此前苹果间谍软件预警的相关报道,收到通知的用户应将这类预警视为严重安全事件,及时寻求专业帮助,切不可当成普通通知忽略。
苹果建议面临这类威胁的用户开启锁定模式。根据官方说明,该功能会限制消息附件加载、部分网页技术运行、呼入 FaceTime 通话以及配置描述文件安装,从而压缩攻击者可利用的功能范围。
在 iPhone 上,用户可以依次进入"设置 — 隐私与安全性"找到锁定模式入口。苹果建议先将设备更新到最新系统,再在所有支持该功能的设备上开启防护。开启锁定模式后,部分网站和功能的运行表现可能与平时不同。
苹果还引导收到通知的用户联系 Access Now 的数字安全热线,获取 7×24 小时的专业协助。
对于普通用户而言,保持系统更新、强化账户防护、谨慎点击未知链接仍然是核心防护手段。苹果表示,绝大多数用户永远不会遭遇雇佣兵间谍软件的定向攻击。
参考来源:
Apple Warns iPhone Users in 99 Countries of Sophisticated Mercenary Spyware Attacks
 发表于 3 小时前
|
查看: 8|
回复: 0
 /1


