苹果目前已经针对印度 eMudhra 公司弱密钥事件采取了更进一步的行动。除了自动封锁事件涉及的 8 张 TLS 中间证书,苹果还开始屏蔽 emSign ECC Root CA - G3 根证书。Safari 浏览器、邮件等依赖苹果网络与安全框架的应用,已经通过云端下发的配置获得保护;部分 macOS 命令行工具则因为使用独立的系统证书文件,还需要等待后续系统更新才能完成封锁。
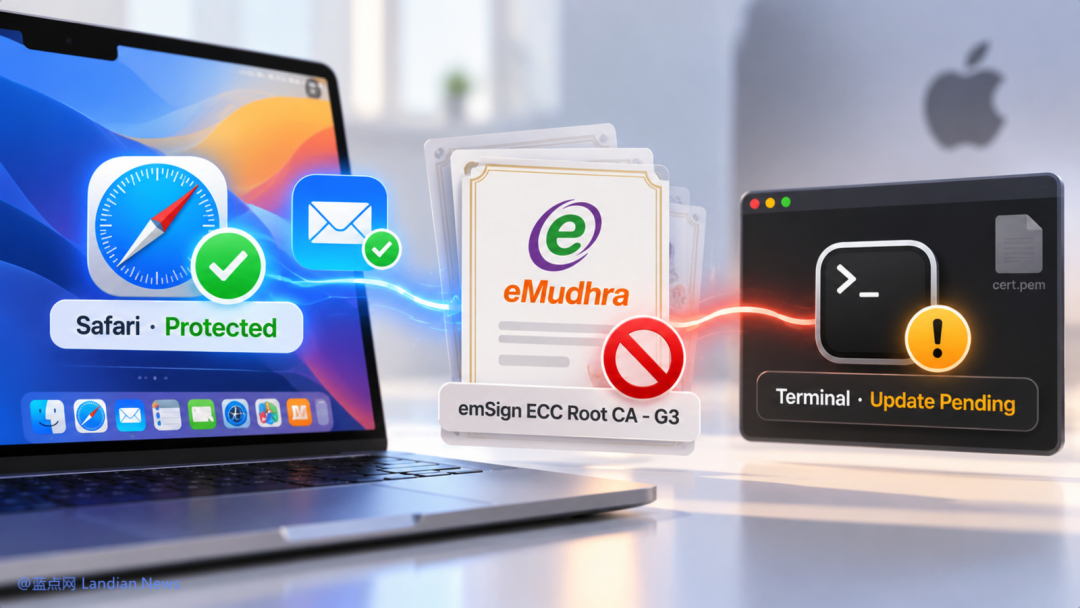
苹果也将封锁 eMudhra 的 G3 根证书
此次事件涉及 eMudhra 管理的 8 个中间 CA 私钥,其中 6 个用于签发 TLS 证书,2 个用于签发代码签名证书。苹果支持文件显示,6 个 TLS 中间 CA 各自对应两种证书链:一种由 emSign 根证书签发,另一种由 Sectigo 的 AAA Certificate Services 交叉签名,因此系统实际封锁清单共有 12 张 TLS 中间证书。
时间线上看,10 月 19 日苹果已经向设备下发自动封锁配置,用户无需安装系统更新。到了 10 月 23 日,苹果开始封锁 emSign ECC Root CA - G3 根证书。需要说明的是,这个根证书的密钥本身并未泄露,苹果将其拦截更多是为了扩大安全防护范围。后续谷歌浏览器和火狐浏览器也会陆续封锁这份根证书。
macOS 命令行工具还需要关注证书包更新
部分 macOS 或 Xcode 命令行工具通过 /etc/ssl/cert.pem 验证证书,苹果称 curl、git、python3、ruby、perl 和 openssl 等工具可能继续信任受影响的证书链,除非用户在使用时通过命令在线检查证书吊销清单。
苹果后续会通过软件更新为这些命令行工具封锁证书。管理员也可以按照苹果支持文件中的步骤,手动从证书包里移除相关根证书。但这个操作并非没有风险:受影响中间证书存在 Sectigo 交叉信任链,只删除 emSign 根证书并不够,而删除 AAA 根证书又可能影响其他依赖这个根证书的合法网站。
所以对普通用户来说,更稳妥的做法是不要手动操作证书库删除相关根证书,等待苹果后续发布的更新即可。专业用户如果有实际需求,再参考苹果支持文件的说明自行处理。 |  发表于 4 小时前
|
查看: 7|
回复: 0
 /1


