导语:10 月 30 日,加密研究者 Mr Whale 在 X 上甩出一份全球黑客组织 TOP 15 清单。朝鲜、俄罗斯、伊朗,再无国界的三支队伍,15 个名字,一个不落。
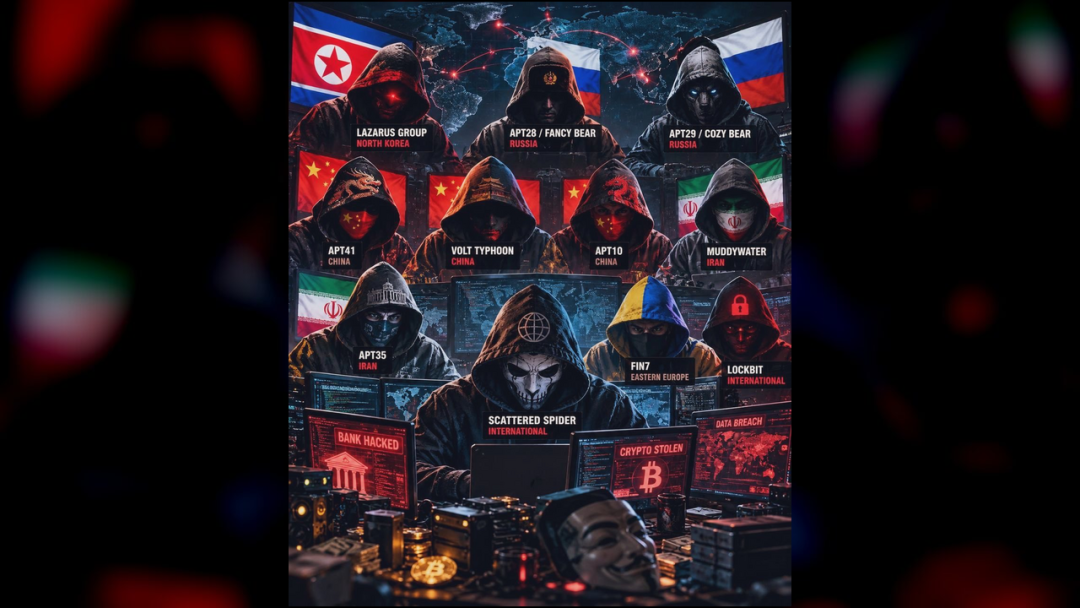
(图源:推文原图,Mr Whale)
榜单里的 15 个组织
1. Lazarus Group(拉撒路集团)——朝鲜
名单上最响的名字,朝鲜血统。2014 年索尼影业遭勒索一战成名,如今加密交易所、银行、金融机构、政府机构都在射程内。2025 年全球加密资产被盗 34 亿美元,朝鲜系独占 20.2 亿,约六成,主要就是它和兄弟团的手笔。
2. APT38(又名 BeagleBoyz、Bluenoroff)——朝鲜
朝鲜侦察总局背景,专攻银行、支付系统与 SWIFT 报文。CISA 2020 年 "FASTCash 2.0" 公告列过它 2015 到 2020 年间的猎物:阿根廷、巴西、孟加拉国、智利、墨西哥、尼日利亚、越南等四十多国。2016 年 2 月孟加拉国央行近 10 亿美元的盗汇指令,账上留了它的指纹。
3. Andariel——朝鲜
朝鲜系组织,盯国防承包商、金融机构和政府组织,金融网络犯罪加情报刺探两手活,还擅长把盗来的加密资产洗干净。
4. APT28(又名 Fancy Bear)——俄罗斯
俄罗斯 APT,目标政府、军队、北约和政治机构。2015 年对德国联邦议会的渗透在 2020 年被欧盟点名,那也是欧盟第一次用金融制裁处理网络攻击。
5. APT29(又名 Cozy Bear)——俄罗斯
俄罗斯 APT,成名作是供应链:2020 年 SolarWinds Orion 更新里被塞进 SUNBURST 后门,全球数千家机构一锅端;随后又是 Exchange 服务器上的 ProxyLogon、ProxyNotShell 一串漏洞利用。
6. Sandworm——俄罗斯
俄罗斯破坏型 APT,最狠是因为它要的不是数据,是后果:2015 年乌克兰大停电、2017 年借道乌克兰扩散的 NotPetya、2022 年开打后一小时内瘫痪乌克兰境内五万多台 Viasat 卫星终端。电网、能源、通信全在它的目标清单上。
7. APT41——中国
名单里最"分裂"的组织:被指同时干国家级间谍(Confucius 一类工具)和黑产牟利(勒索游戏公司)两档事,还曾混进 SolarWinds 供应链,并被美国政府指认攻击过美国务院网络。
8. Volt Typhoon——中国
"长期潜伏"这四个字的化身:目标关键基础设施、电信和政府网络,手法是住进 SOHO 路由器里长期不动。CISA 2024 年 2 月的 AA24-038A 一次给它挂过六个别名——Vanguard Panda、BRONZE SILHOUETTE、Dev-0391、UNC3236、Voltzite、Insidious Taurus;2025 至 2026 年它仍在活动,还学会选择性清空 Windows 事件日志来抹痕迹。
9. APT10(又名 Stone Panda)——中国
主攻知识产权窃取,菜单式地把律所和外企一锅端。2016 年美国国务院承包商近 900 万条签证申请记录泄露,就被公开挂在这个家族名下。
10. Mustang Panda(又名 TA416、Red Apollo)——中国
常驻印度和南亚,专打政府、政治组织和外交机构。2020 年 7 月欧盟首次动用网络制裁工具,它与俄罗斯 APT28 的行动同月被列入;2026 年 4 月,安全媒体还在用 TA416 这个名字跟踪其针对欧洲政府的间谍活动。
11. MuddyWater——伊朗
被广泛认为受伊朗情报部门指导,目标覆盖政府机构、电信和关键基础设施,拿手凭据窃取,还爱披"假黑客行动主义"外壳搅浑归因。
12. APT35(又名 Charming Kitten)——伊朗
名字起得比手法可爱,手法却一点也不:钓鱼、凭据窃取、情报收集,目标直指政府官员、学者和记者。2020 年 7 月那次大规模推特账号被黑,美国联邦调查局后来把锅指向了它。
13. Scattered Spider(UNC3944、Octo Tempest)——国际
最不像"国家组织"的一个:以英语使用者为主,专精社工、SIM 卡劫持和企业网络入侵,基本不靠 0day 吃饭。2023 年 MGM 与凯撒赌场被它打穿,后者付了 1500 万美元赎金;2025 年春天靠冒充 IT 帮助台,打穿英国 M&S、Co-op 和哈罗兹,M&S 自估损失超 3 亿英镑;2026 年,捷豹路虎、澳洲航空、朝日也挨过它的手。
14. FIN7(GOLD NIAGARA、Carbon Spider)——东欧
支付卡领域的老牌贼,2013 年起活跃,零售、餐饮、能源、金融都做过。SentinelOne 今年 4 月的追踪说它"重装上阵":绕过更硬、自动化更多,还从 POS 攻击转进勒索即服务。
15. LockBit——国际
勒索软件即服务里最出名的品牌,企业、医院、政府机构都是菜单。2024 年 2 月 Operation Cronos 十国联合执法把它打残,但 2025 年 11 月 Check Point 记录到 5.0 版本卷土重来,Windows、Linux、ESXi 一样不放过,2026 年仍在泄露站上出货。
推文末尾还额外圈出五个"盯上加密与金融安全"的名字:Lazarus、APT38、APT41、Sandworm 和 Scattered Spider——从名单里挑谁,得看你自己钱包和账本在哪儿。
这份榜单该怎么用
(配图由华盟网生成并授权使用)
名单好读,不代表好使。推文末尾那句免责声明才是整张榜单最值钱的部分:国家关联并不自动等于政府控制,归因需要取证与独立验证。官方机构态度更直白——CISA 2025 年 8 月 27 日的联合公告明写,编写机构不采用任何商业威胁组织的命名习惯。连最有名的国家级组织都挂六七个马甲,"Lazarus 等于朝鲜"这种标签,做简报可以,做检测不行。
真正能落地的那条只有一条:按行为布防。钓鱼投递、冒充帮助台、SIM 卡劫持、凭据窃取、批量外泄、加密变现——这几条是跨组织通用的横向指标,做成规则之后,名单上换谁都不怕。红队这波整理得用心,蓝队照着查一遍自家暴露面,也算物尽其用。对于想深入了解这些组织 TTPs 的读者,不妨从基础的渗透测试方法论入手,先把检测逻辑搭起来。
版权声明:本文由华盟网原创发布,保留所有权利。配图由华盟网授权使用。
 发表于 1 小时前
|
查看: 8|
回复: 0
 /1


