日本GMO互联网集团在拒绝支付勒索赎金后,正式发布悬赏计划,最高提供100万美元奖金征集线索,用于追查入侵其Onamae.com桌面云服务的攻击者。
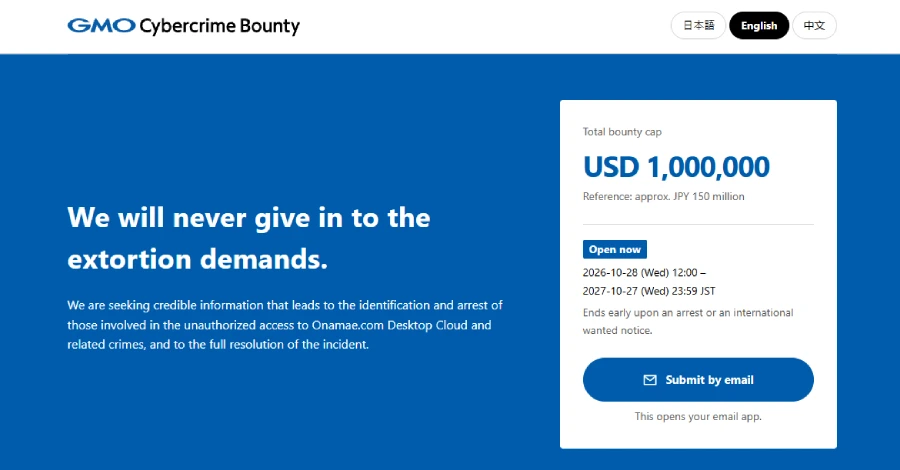
悬赏计划于10月28日启动,只有当线索促成逮捕或触发国际通缉令时才会发放奖金。该服务提供用于外汇交易的Windows桌面环境,已有经纪商将部分客户账户中的未授权交易,与该服务泄露的登录凭证关联起来。
GMO表示攻击者窃取了客户信息。10月21日,该公司收到实施此次攻击的嫌疑人发来的勒索要求,金额约为5000万美元(约合80亿日元)。攻击者还威胁将对客户的交易账户和数据实施进一步破坏。
10月27日,攻击者在其网站上发布了据称是GMO及其客户的相关信息。日本时间10月28日凌晨4点左右,相关部门已关停该网站及其所有镜像站的域名,GMO表示将对后续出现的任何新站点采取处置措施。
Part 01 · 悬赏计划规则公布
该悬赏项目名为GMO Cybercrime Bounty,由GMO互联网集团主导运营,全额承担奖金支出。线索可通过专属网站公布的邮箱提交,支持日语、英语、中文三种语言,提交者可选择匿名。悬赏计划有效期至嫌疑人被逮捕、发布国际通缉令,或2027年10月27日,以先到者为准。
GMO征集两类线索:一是可将人员、服务器、域名、IP地址、账号、加密货币地址与此次攻击、勒索行为、资金流转关联的信息;二是犯罪实施过程的相关证据。单纯猜测、无证据指控、转发公开信息的内容,通常不符合申领条件。
只有当线索促成逮捕(包括日本境外警方实施的逮捕)或触发国际通缉令(如国际刑警组织红色通报)时,提交者才能获得奖金。GMO将逐一判定每条线索的实际贡献,100万美元奖金可全额发放给单一线索提供者,也可按贡献度拆分给多名符合条件的提交者。奖金发放前,线索提供者必须完成身份验证;若无符合条件的线索,集团不会发放任何奖金。
部分人员无法获得奖金,包括参与此次犯罪的人员、通过非法渠道(如购买泄露数据)获取信息的人员,以及GMO在职员工。GMO同时提醒线索提供者遵守相关规则,不得非法入侵系统,不得与攻击者谈判或支付赎金。此外,线索提供者不得提交泄露数据、登录凭证或恶意软件样本。
相关线索将按需共享给日本及海外的警方和其他执法部门。目前GMO已向警方提交了所有与威胁相关的证据,包括双方的通信记录。
GMO绝不会向线索提供者索要密码、验证码或任何费用。所有官方沟通仅使用后缀为@cybercrimebounty.gmo的邮箱,其他来源的消息均为仿冒。
Part 02 · 云服务入侵波及交易账户
运营该服务的子公司GMO互联网于10月20日发现异常,有第三方在部分客户服务器上安装了恶意程序。公司自10月21日起关停了所有套餐对应的服务器,初步统计共有26739台服务器可能受影响。该数字并非已确认遭入侵或发生数据窃取的服务器实际数量。
10月24日,GMO正式确认服务系统存在安全漏洞,已有第三方未授权访问服务。攻击者同时窃取了公司存储的客户信息。
攻击者可能查看了客户存储在服务器上的所有内容,包括MetaTrader 4、5(MT4/MT5)等交易软件中保存的登录凭证。GMO明确表示,服务器上未存储客户的支付卡数据。
10月21日起,陆续有客户报告出现非本人操作的异常交易。经纪商OANDA Japan已确认,有第三方使用疑似从GMO服务器泄露的账号密码组合,登录了部分客户的交易账户。这些第三方冒用客户身份实施了异常交易,该公司已对可能受影响的账户采取交易限制措施。截至10月26日,OANDA Japan未发现自身核心系统遭入侵或数据泄露。
另一家经纪商FXTF于10月22日发布安全预警,称第三方可能窃取了部分使用VPS服务器的客户登录凭证。据该公司判断,此次攻击针对的是其他公司的VPS服务器,攻击者可能利用窃取的凭证登录客户账户实施交易。FXTF提醒曾连接过桌面云服务的客户,使用从未连接过该服务的设备修改FXTF账户密码。
10月28日,GMO互联网集团在提交给证券交易所的文件中披露了最新进展。目前公司尚未确认需要赔付的客户数量、被公开的信息规模,以及符合赔付条件的交易范围,也未发现此次入侵对集团其他服务造成影响。
Part 03 · 攻击者发布窃密数据
GMO表示,攻击者发出了多重威胁。他们声称将持续操纵70多家证券及外汇公司的客户账户,公开桌面云服务及客户PC的相关信息。攻击者还威胁要向这些客户PC投放勒索软件,同时公布GMO的内部系统细节。
攻击者将10月27日中午定为最后期限,威胁届时公开客户信息并发动勒索软件攻击。截至日本时间当日下午1点55分,GMO尚未确认发生任何勒索软件攻击。
据ITmedia NEWS当日下午报道,攻击者10月27日发布了首批数据,内容为其所谓的一名客户的个人信息。GMO当日正在对该批数据的真实性进行核实。
GMO提醒公众,攻击者会收集所有访问其网站的用户信息,访问过相关站点的用户需运行全面杀毒扫描。公司同时呼吁公众不要访问该站点及后续出现的新站点,不要转发或链接到攻击者发布的内容。
截至10月28日,GMO尚未公布攻击者的具体入侵途径。GMO互联网集团负责人Masatoshi Kumagai在10月25日发布的博客文章中表示,集团内部白帽黑客此前已就相关问题向服务运营团队发出预警。运营团队的响应既不及时也不全面,攻击者趁机利用这一疏漏实施了入侵。
ITmedia NEWS报道称,攻击者在网站上披露了所谓的入侵细节:所有服务器共用一个管理员账号;客户连接服务时,PC驱动器默认对服务器可见。攻击者还声称利用服务的一个漏洞直接访问了客户的个人PC。截至目前,GMO尚未公开证实这些说法的真实性。
GMO已收集客户主动提交的设备进行分析。截至日本时间10月27日上午11点59分,工作人员在已完成检测的设备上,未发现包括勒索软件在内的任何恶意程序。这一结果不代表所有客户的设备都安全,目前相关分析工作仍在进行中。
Part 04 · 官方发布防护指引
GMO已向桌面云服务客户发布了详细的防护操作指引,具体措施如下:
- 使用未进行过外汇交易的设备(如手机),修改交易账户及交易软件的登录密码;
- 即使完成密码修改,也要通过经纪商渠道终止所有已登录的会话;
- 定期核查交易历史与账户余额,发现未授权交易第一时间向经纪商报告;
- 在经纪商支持的场景下,为账户开启双因素认证;
- 修改在其他服务上重复使用、或保存在浏览器中的同源密码;
- 对用于连接服务的设备运行全面杀毒扫描,及时备份重要数据;
- 不要回复任何声称是此次攻击者的消息,不要打开其发送的链接或文件;
- 警惕付费追回损失的诈骗信息,GMO绝不会向客户索要密码或验证码。
GMO互联网将向所有当前用户发放5000日元补偿金。经确认由此次入侵导致的未授权交易,产生的实际交易损失及手续费均由公司承担。若客户信息被确认公开,GMO还将按泄露信息的类型,向客户赔偿1万至2.5万日元不等。
GMO不会在遭入侵的原有系统上重启桌面云服务。有Windows桌面使用需求的客户,可在自愿前提下迁移至独立的新服务。新服务前六个月免费使用,具体细节将于10月30日前正式公布。
参考来源:
Japan's GMO Offers $1 Million Bounty to Catch Hackers Behind FX Trading Cloud Breach
 发表于 前天 22:23
|
查看: 14|
回复: 0
 /1


