据朝日电视台援引趋势科技数据,2026 年 10 月,日本公开披露的网络安全事件达 233 起,约为此前单月最高纪录的 2.4 倍。
这波事件波及企业、服务商和公共机构,攻击者能够快速挖掘存储客户信息的系统漏洞,引发广泛担忧。
MM Research Institute 分析估算,10 月披露的事件中,约 1.85 亿条个人信息记录已泄露或存在泄露风险。
这一数字接近 2025 年全年报告总量的 4 倍,其中 30 起事件每起涉及的记录数均不低于 100 万条。需要注意,这里统计的是面临风险的记录数,不一定对应独立个人,也不代表每起事件都确认发生了数据窃取。
Socket.dev 研究人员在 11 月 12 日的分析中关注了这批攻击,重点提到 AI 辅助漏洞利用的证据,以及与 AI 生成代码特征相符的可疑文件。
不过,报告未发现日本本轮攻击激增背后存在单一恶意软件家族,研究人员也尚未确认 AI 在整体事件增长中所起作用的占比。
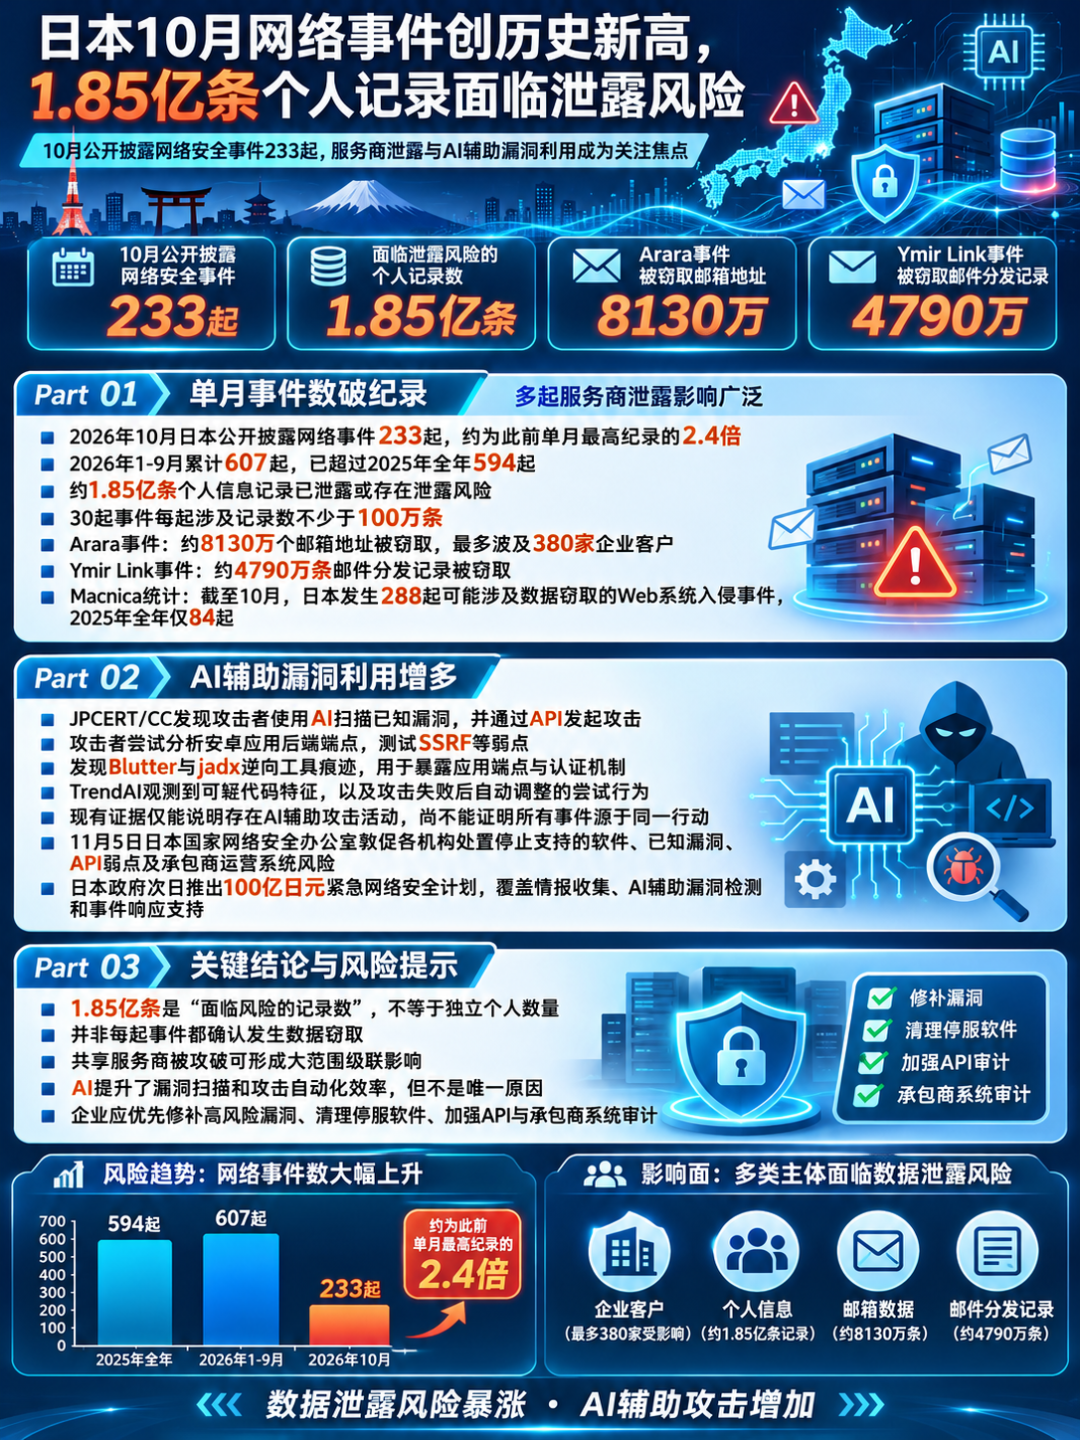
单月事件数破纪录,服务商泄露影响广泛
在 10 月事件数量激增之前,日本 2026 年的网络安全形势已经十分严峻。TrendAI 统计显示,2026 年 1 至 9 月,日本公开披露的网络事件共 607 起,已超过 2025 年全年的 594 起。
其中,未授权访问事件共 331 起,另有 62 起是服务商被攻破导致的信息泄露。同期相比,勒索软件披露数量仅小幅增长,从 79 起升至 82 起。
邮件分发服务商 Arara 的事件说明,一次服务商入侵就可能波及数百家机构。该公司 11 月 6 日的更新公告确认,攻击者窃取了约 8130 万个邮箱地址,最多可能影响 380 家企业客户。
根据客户业务的不同,泄露的信息还可能包括姓名、出生日期、电话号码、地址和会员详情。
事件影响波及多个知名品牌。世嘉的新闻通讯系统通过 Arara 泄露了 2196044 个邮箱地址,不过世嘉表示,其独立的账号平台未受影响。
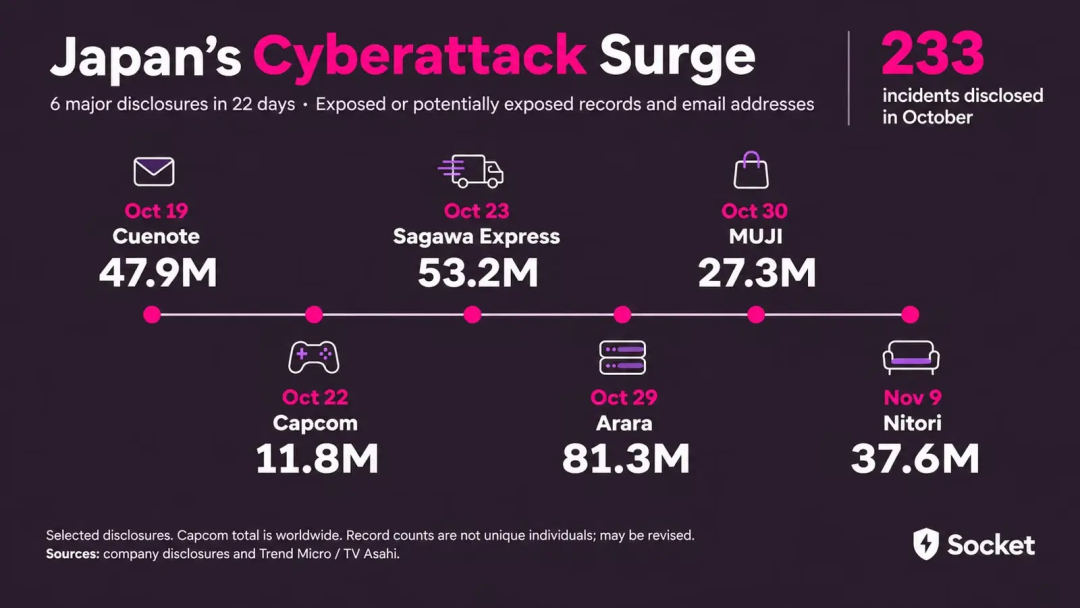
在 Arara 这起大范围事件中,攻击者还于 10 月 28 日至 30 日期间滥用该邮件服务,发送了最多 713 万条冒充信用卡公司的欺诈邮件。
另一家服务商 Ymir Link 确认,攻击者从 49 个 Cuenote FC 系统中窃取了约 4790 万条邮件分发记录。调查人员发现,攻击者利用软件漏洞、窃取会话信息,还滥用了合法的 CSV 导出功能。
这一攻击组合表明,攻击者获取访问权限后,可能将普通业务功能转化为大规模窃取数据的工具。
Macnica 的另一项统计显示,截至 10 月,日本共发生 288 起可能涉及数据窃取的 Web 系统入侵事件,而 2025 年全年仅为 84 起。
仅 10 月单月,相关披露就达 168 起。该统计数据集排除了勒索软件攻击、凭证填充攻击,以及共享服务商泄露导致的重复客户披露,因此不能与全国范围的总统计数据直接互换。
AI 辅助漏洞利用增多
JPCERT/CC 在 10 月 21 日的调查中发现,攻击者使用 AI 扫描已知漏洞,并通过 API 发起攻击。
调查人员还发现,攻击者尝试分析安卓应用的后端端点,测试服务器端请求伪造(SSRF)等弱点。这类漏洞可能让服务器代替攻击者发送请求。
这些发现与攻击自动化的发展趋势相符。另有关于 CyberStrikeAI 自动化攻击工作流的报告显示,44 个协同 Agent 对 19 家机构的弱点开展检测,其中 16 家位于日本。
不过,对目标开展检测不代表已经成功入侵。CyberStrikeAI 本身是合法的渗透测试工具,并非新发现的恶意软件家族。
调查人员还在攻击基础设施上发现了 Blutter 和 jadx 工具。这两款逆向工程工具可以暴露应用端点和认证机制。
Macnica 观察到,攻击者正在利用应用特有的认证和访问控制弱点;TrendAI 则发现了可疑代码痕迹,以及攻击失败后自动调整的尝试行为。
这些观测结果可以佐证存在 AI 辅助的攻击活动,但不能将所有事件都归因于同一波攻击行动。
日本的应对措施也反映出软件漏洞风险的紧迫性。公开的 PHP2Shell 利用代码传播速度极快,很快就能对未打补丁的网站造成威胁。
11 月 5 日,日本国家网络安全办公室敦促各机构处置停止支持的软件、已知漏洞、API 弱点以及承包商运营的系统风险。
次日,日本政府宣布推出规模为 100 亿日元的紧急网络安全一揽子计划,覆盖情报收集、AI 辅助漏洞检测和事件响应支持。
失陷指标(IoCs)
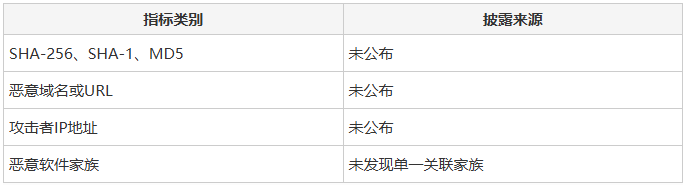
注:所有 IP 地址和域名均已做去活化处理,例如将 . 替换为 [.],以防止意外解析或跳转。仅可在 MISP、VirusTotal 或自有 SIEM 等受控威胁情报平台内还原为可访问格式。
参考来源
Japan Reports Record 233 Cyber Incidents as 185 Million Personal Records Are Put at Risk
 发表于 2 小时前
|
查看: 8|
回复: 0
 /1


