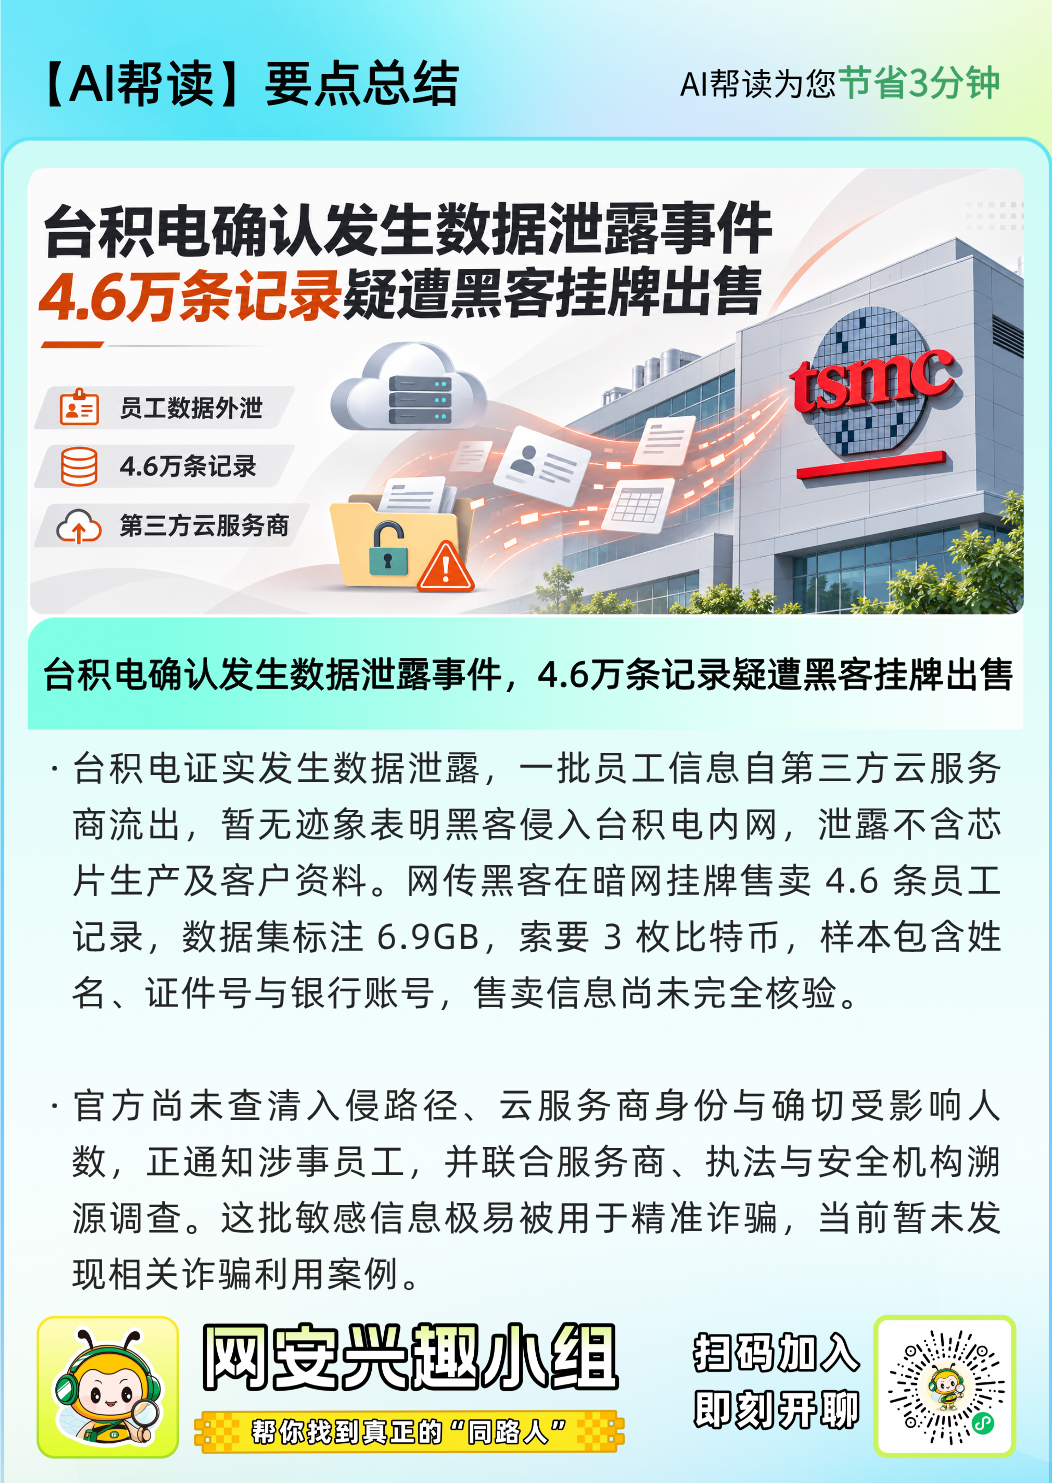
Part 01 台积电确认员工数据外泄
台积电于 2026 年 11 月 12 日披露,部分在职及离职员工的个人数据遭人未经授权发布到公开网络。公司证实,外泄信息与一家外部云服务商存储的记录完全匹配,目前没有证据显示攻击者攻入过台积电自有系统。
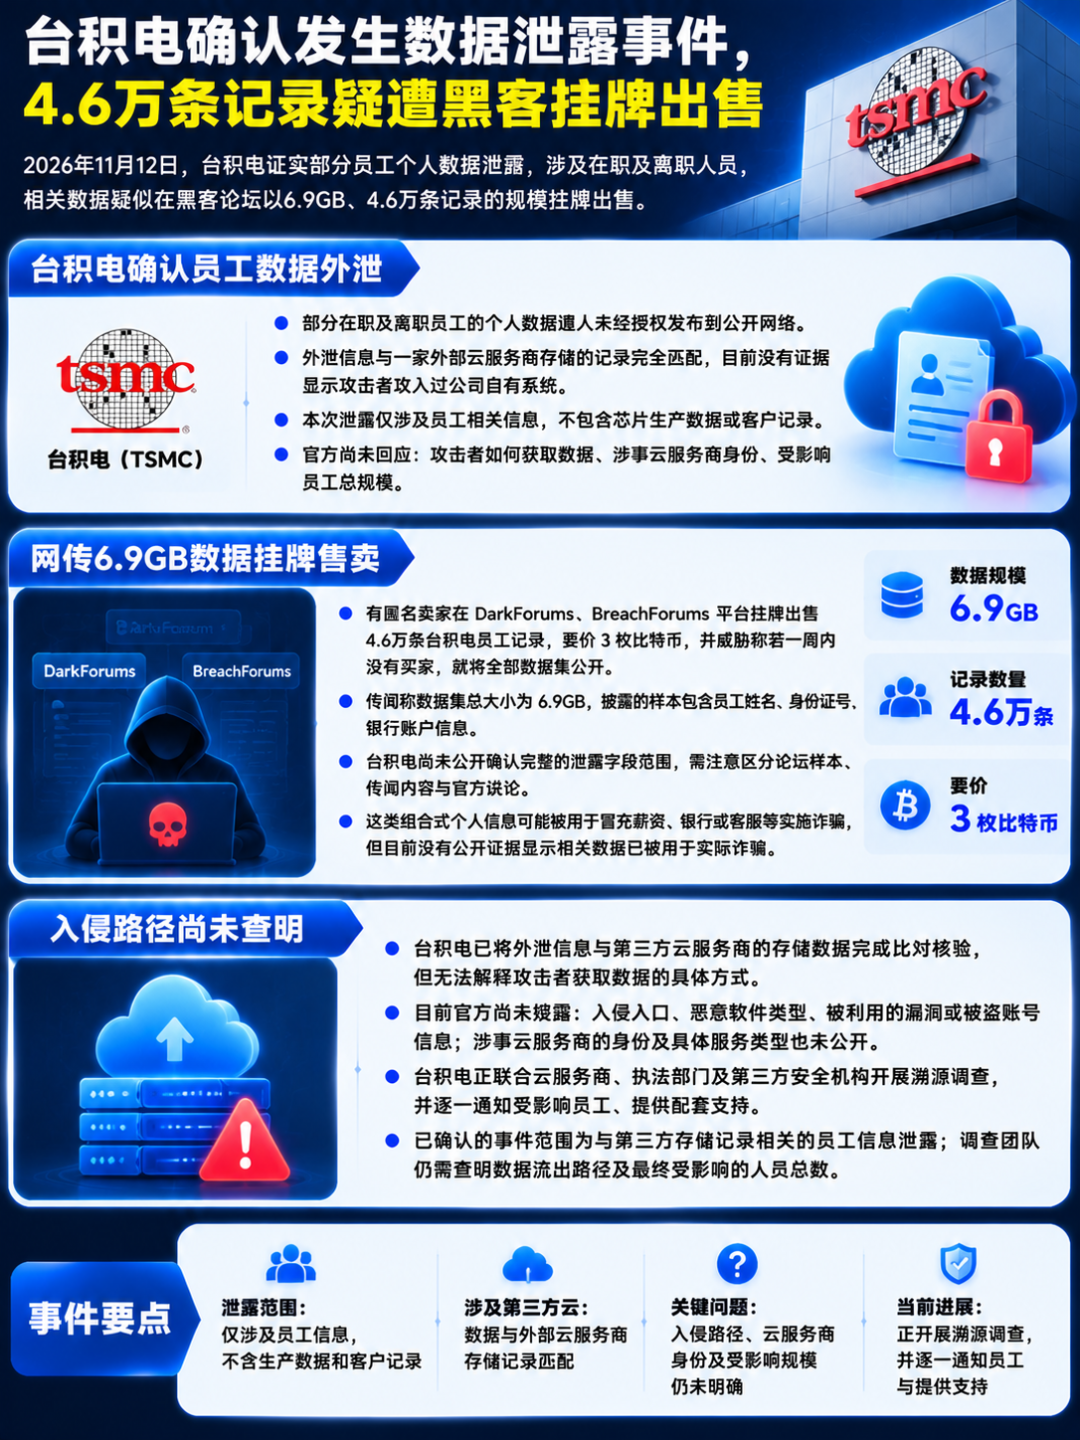
本次泄露仅涉及员工相关信息,不包含芯片生产数据或客户记录。然而,官方声明尚未回应几大核心疑问:攻击者究竟如何获取这批数据?涉事云服务商的具体身份是什么?受影响员工的总规模有多大?
Part 02 网传 6.9GB 数据挂牌售卖
据台湾英文新闻报道,有匿名卖家在 DarkForums、BreachForums 平台挂牌出售 4.6 万条台积电员工记录,要价 3 枚比特币,并威胁称若一周内没有买家,就将全部数据集公开。目前上述售卖信息的真实性尚未得到核实。
相关传闻称这批数据集总大小为 6.9GB,披露的样本数据包含员工姓名、身份证号、银行账户信息。台积电尚未公开确认完整的泄露字段范围,公众需要格外注意区分论坛流出的样本信息、传闻内容与官方核实的结论。
这类组合式的个人敏感信息可能给受影响员工带来长期风险。攻击者可以利用姓名、身份信息与银行账户细节,将自己伪装成薪资部门员工、银行工作人员或客服人员。他们发送的诈骗消息迷惑性极强,普通用户很难准确识别。不过目前没有公开证据显示,这批被盗信息已经被用于实施诈骗。
Part 03 入侵路径尚未查明
台积电在 11 月 12 日提交的监管申报文件中提到,公司已将外泄信息与云服务商存储的数据完成比对核验。但这一结果仅能证明泄露记录与第三方云服务有关,无法解释攻击者获取数据的具体方式。
目前官方尚未披露本次事件的入侵入口、涉及的恶意软件类型、被利用的漏洞或被盗账号信息。所谓"攻击者直接攻入台积电内部网络"的说法,没有任何证据支撑。涉事云服务商的身份、其为台积电提供的具体服务类型也暂未公开。
本次事件再次将公众的注意力拉回到云访问控制问题上。Cybersecurity News 此前曾报道 UNC5537 针对 Snowflake 客户账户的攻击活动,攻击者利用被盗凭证、缺失多因素认证的防护缺口窃取数据。该攻击活动属于独立事件,与本次台积电数据泄露无关。
该媒体此前报道的疑似 Snowflake 黑客被捕事件,也体现出云数据盗窃往往会牵涉多家受影响企业,触发跨主体调查。目前没有证据显示这些案件与台积电本次数据泄露存在关联。
台积电目前正在逐一通知受影响员工,并为其提供配套支持。公司正联合涉事云服务商、执法调查部门及第三方网络安全机构开展溯源调查,核实事件全貌并采取处置措施。
截至目前,已确认的事件范围仅为与第三方存储记录相关的员工信息泄露。调查团队仍需查明这批数据流出第三方云环境的具体路径,以及最终受影响的人员总数。
参考来源:
TSMC Data Breach – Employee Data Exposed via Third-Party Cloud Provider
https://cybersecuritynews.com/tsmc-data-breach/ |  发表于 昨天 19:20
|
查看: 0|
回复: 0
 /1


