Part 01 仿冒项目暗藏恶意代码
网络安全公司 Doctor Web 发现,多个伪装成安全工具的 GitHub 项目中暗藏恶意软件。相关攻击活动最早瞄准区块链游戏爱好者,近期又将网络安全从业者纳入目标范围。研究人员统计,目前已有超过 2000 台设备遭到感染。
报告写道:“这些被篡改开发项目背后的攻击者,最初目标是区块链游戏爱好者,而最值得注意的是,他们现在将网安从业者也纳入了攻击范围。截至 Doctor Web 开展相关研究时,已有超过 2000 台设备被感染。”
这一攻击活动始于两年前,最初投放的是与区块链游戏、游戏外挂、作弊工具相关的 Visual Studio 项目,目标是使用加密货币钱包的用户。攻击者将恶意代码藏在项目文件中,包括项目构建前自动执行的命令,以及存储在配置文件中的 PowerShell 命令。他们甚至提供了 Visual Studio 安装教程、GitHub 项目下载指引,技术能力有限的用户也能轻松上手操作。
现在攻击者已将目标转向网络安全从业者。他们新上传的 GitHub 项目自称提供自动化扫描、安全测试、日志分析等工具能力,Doctor Web 发现其中一个仿冒工具声称可以分析、清理 Fscan 扫描器的输出结果。
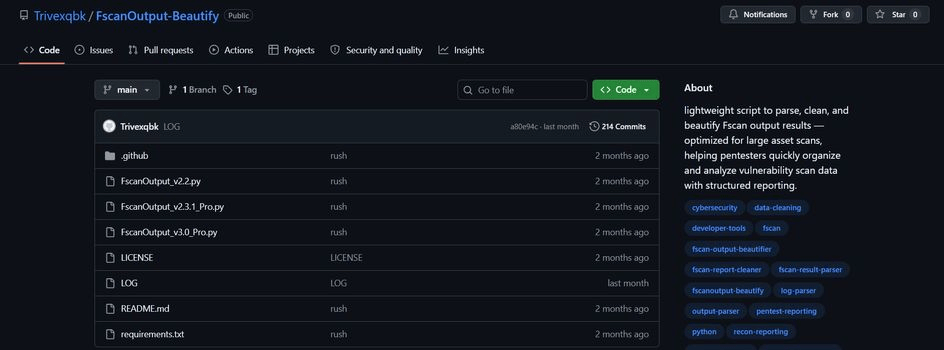
攻击者还将恶意代码藏在 Python 和 Go 文件中,通过插入大段空白字符降低代码被发现的概率。部分仿冒安全工具甚至会直接卸载受害者设备上安装的杀毒软件。这类伪装成开源工具的 供应链攻击 手法,在近两年愈发常见。
Part 02 恶意脚本禁用安全防护
受害者打开项目后,会触发 PowerShell 脚本运行。该脚本会连接攻击者的服务器,以及 YouTube、Telegram、Google Docs、GitCode、Pastebin 等合法平台,获取加密字符串中的压缩包链接。压缩包解压后会释放一个伪装成 Windows 照片组件的文件夹,主程序为 Microsoft.exe,是基于 Electron 框架开发的模块化应用。
该主程序是主要的破坏模块。加载器首先收集系统信息,发送至攻击者控制的 Telegram bot。它会维持自身持久运行、提权,关闭 Windows Defender、UAC、系统还原和卷影副本等系统防护功能。它还会将自身加入 Defender 排除列表,向合法进程注入代码,卸载 McAfee、ESET、Malwarebytes 等第三方杀毒软件。
该恶意软件默认运行 Mode3 模式,叠加使用多种规避检测技术。它会伪造父进程、禁用 Smart App Control、移除 ntdll.dll 上的安全软件钩子,直接发起系统调用,在内存中打补丁篡改事件追踪和杀毒脚本扫描逻辑。如果 Mode3 运行失败,程序会自动切换到 Mode2 模式,添加 Defender 排除项,通过 PowerShell 完成代码注入。
初始模块运行后会投放三类后续载荷。第一类是远程访问后门 AsyncRAT,会在不同端口启动两个相同副本,大概率允许两名攻击者同时控制同一台设备。第二类是剪贴板劫持程序,会在截屏的同时替换剪贴板中的加密货币钱包地址。第三类是信息窃取程序,会收集浏览器数据、FileZilla、MobaXterm、Total Commander 配置信息、VPN 设置、即时通讯软件文件、游戏账号和 Discord 令牌。所有窃取到的数据会被打包压缩通过 Telegram 外传,恶意软件还会修改 hosts 文件,屏蔽杀毒厂商的域名。
值得一提的是,这类恶意程序在 恶意软件分析 中呈现出的模块化架构和多重回退机制,给传统特征码检测带来了不小的挑战。
Part 03 恶意软件持续迭代更新
攻击者目前仍在持续开发这款恶意软件。Doctor Web 发现了一个尚未完成的组件,具备注册为系统服务实现自启、文件被删除后重新下载 Microsoft.exe、管理启动项、安装更新等功能。
报告总结道:“攻击者正在持续更新木马,不断添加新功能。比如 Doctor Web 的研究人员发现了部分未启用的代码逻辑,可用于下载并解压另一个名为 Lodge.7z 的压缩包。压缩包内包含一个尚未开发完成的 Electron 项目,可执行文件名为 WUDFHost.exe,其代码暴露了该木马未来计划加入的部分功能。”
Doctor Web 建议用户保持杀毒软件版本更新,对所有下载的文件进行安全扫描。研究人员提醒,攻击者仍在不断迭代木马功能,后续可能加入更多新的攻击能力。对于经常从 GitHub 拉取开源安全工具的用户来说,审阅源码、核对维护者信誉,是当下规避此类风险的基本功。
参考来源:
Fake GitHub Security Tools Infect Over 2,000 PCs With Malware
https://securityaffairs.com/202717/malware/fake-github-security-tools-infect-over-2000-pcs-with-malware.html
 发表于 14 小时前
|
查看: 1|
回复: 0
 /1


