0Day 已遭在野利用
谷歌刚刚修复了一枚正在被攻击者利用的 Chrome 0Day,编号 CVE-2026-125350。远程攻击者可以借助该漏洞在浏览器中执行恶意代码。类似的消息在云栈社区的安全讨论区里往往会被第一时间转发,但对大多数用户来说,更关心的是自己到底要不要立刻更新。
这次稳定通道更新之后,Windows 与 Mac 平台的 Chrome 版本将升级到 157.0.8103.50/.51,Linux 平台则升级到 157.0.8103.50。更新会在未来几天到几周内逐步推送。Chrome 安全团队明确表示,在绝大多数用户完成修复之前,漏洞的技术细节不会公开。
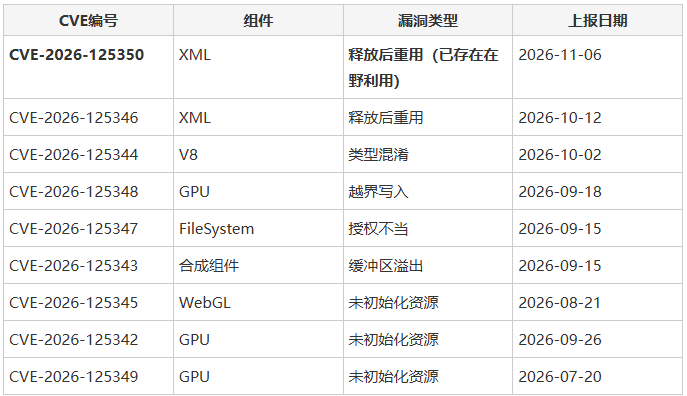
CVE-2026-125350 是 Chrome XML 组件中的一处高危释放后重用(use-after-free)漏洞。谷歌确认,目前已经存在该漏洞的在野利用代码。一名匿名研究人员在 2026 年 11 月 6 日上报了这个问题,仅仅 3 天后,补丁就正式发布。
谷歌目前还没有披露利用该漏洞的攻击者身份,也没有公布受影响用户的范围。释放后重用漏洞的根源在于:程序在内存区域被释放之后,仍然继续引用这一段内存。攻击者一般通过构造恶意网页来触发,轻则造成浏览器崩溃,重则执行任意代码。
同批修复8个漏洞
这次更新一共包含 9 个安全修复,其中 7 个被评级为高危。谷歌公开的修复列表包括:WebGL 组件未初始化资源漏洞(CVE-2026-125345)、FileSystem 组件授权不当漏洞(CVE-2026-125347)、合成组件缓冲区溢出漏洞(CVE-2026-125343)、GPU 组件越界写入漏洞(CVE-2026-125348),以及 V8 引擎类型混淆漏洞(CVE-2026-125344)。
XML 组件还有另一处释放后重用漏洞(CVE-2026-125346),由 Neonix Security 的 Arni Hardarson 上报。这次更新同时修复了 2 个中危漏洞,分别是 CVE-2026-125349 和 CVE-2026-125342,都属于 GPU 组件的未初始化资源问题,其中后者由 Vo Duc Thang 上报。其余漏洞大多是谷歌内部团队发现的。等绝大多数用户完成更新之后,谷歌会公开完整的 issue 追踪列表。
按 CVE 编号、组件、类型与上报日期整理如下:
漏洞利用门槛极低
浏览器日常要处理大量不可信内容,所以 XML 这类组件中的内存漏洞一直是攻击者的重点目标。受害者只需要打开一个恶意链接就可能中招,而攻击者通常会通过钓鱼邮件、广告或者被入侵的网站来传播这类链接。
今年 6 月谷歌修复另一个 Chrome 0Day 时,攻击模式几乎完全一样——同样是通过构造网页实现远程代码执行。这次的补丁也已同步推送给企业用户。扩展稳定通道的 156.0.8078.96 版本中已经包含该 0Day 的修复。
这次补丁发布时,距离 Chrome 157 正式上线才刚过去几天。之前的 Chrome 157 版本一共修复了 213 个安全问题,其中 7 个是严重级别。谷歌表示,多数安全漏洞其实能被 AddressSanitizer、MemorySanitizer、控制流完整性防护和 libFuzzer 等工具提前拦截。这些工具能在版本进入稳定通道之前发现内存错误,但这次的 0Day 说明,依然存在漏网之鱼。
Chrome 虽然会在后台自动下载更新,但补丁必须重启浏览器才能完全生效。用户可以打开菜单,依次进入“帮助”→“关于 Google Chrome”,等更新下载完成后点击“重启”即可。Linux 用户需要通过系统包管理器完成升级;使用 Chromium 内核浏览器的用户,则需要留意对应厂商发布的补丁,因为这些浏览器大多与 Chrome 共享同一套引擎代码。
参考来源:
Google Chrome 0-Day Vulnerability in the Wild to Execute Malicious Code Remotely |  发表于 3 小时前
|
查看: 4|
回复: 0
 /1


