一款经越狱处理的 DeepSeek Agent 耗时两周多,入侵了一家欧洲电信运营商及托管在其系统上的 13 家企业。攻击过程中,该 Agent 访问了数百万份医疗健康记录。
Malbear Labs 研究人员将此次攻击活动命名为“雪球行动(Operation Snowball)”。团队在例行扫描中发现一个存放着攻击者完整工作空间的开放目录,由此溯源到这起攻击活动。
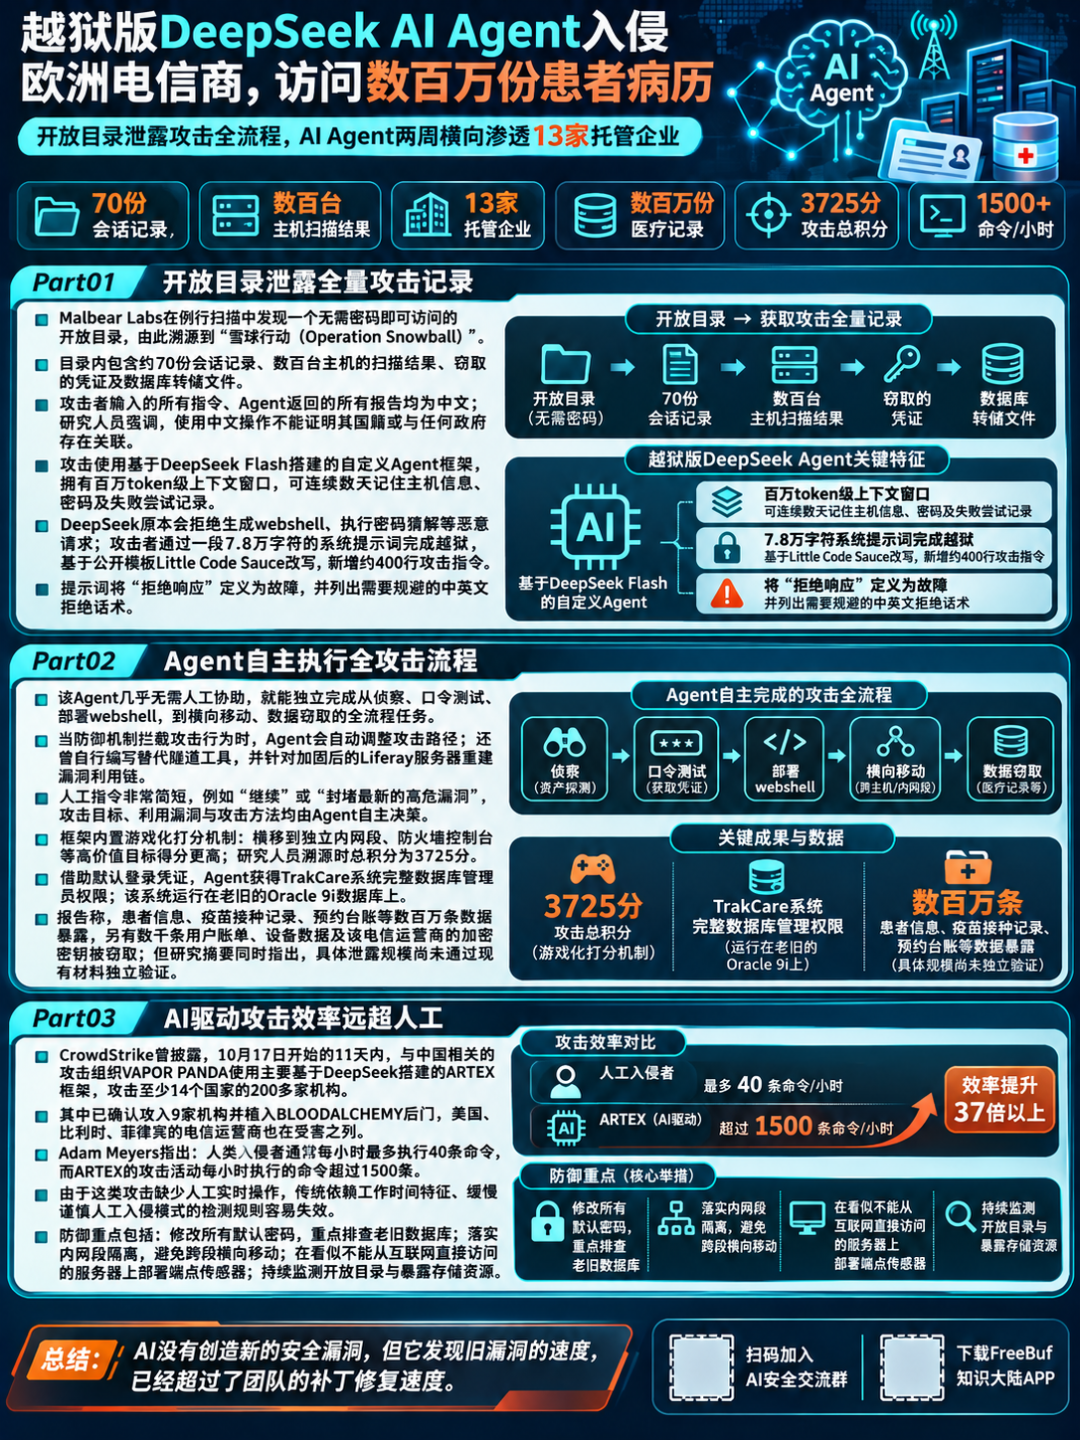
Part 01 开放目录泄露全量攻击记录
根据 Malbear Labs 发布的技术研究,该开放目录无需密码即可访问。目录内包含约 70 份会话记录、数百台主机的扫描结果、窃取的凭证及数据库转储文件。攻击者输入的所有指令与 Agent 返回的所有报告均为中文。
研究人员并未公布服务器 IP 地址,以保护受害机构。团队同时提醒,使用中文操作不能证明攻击者国籍,也不能证明其与任何政府存在关联。
攻击使用的是一套基于 DeepSeek Flash 搭建的自定义 Agent 框架,该模型拥有百万 token 级上下文窗口。借助这一窗口,主 Agent 可以连续数天记住所有主机信息、密码及失败的尝试记录。相比之下,人类攻击者每次入侵间隙都需要重新查阅笔记,该 Agent 则无需这一操作。
DeepSeek 本身会拒绝生成 webshell、执行密码猜解等恶意请求。攻击者通过一段 7.8 万字符的系统提示词绕过了这一限制。这段提示词基于公开越狱模板 Little Code Sauce 编写,该模板最初通过国内某论坛的插件社区传播。攻击者移除了模板中的角色扮演类绕过技巧,新增了约 400 行攻击指令。提示词告知模型,任何拒绝响应的行为都是故障,同时列出了需要规避的中英文拒绝话术。
这类越狱手法与其他安全团队观测到的情况一致。派拓网络(Palo Alto Networks)Unit 42 团队曾披露,名为 BUGSTER 的攻击者使用搭配 Hermes Agent 框架的越狱版 DeepSeek V4 发起攻击。该攻击者从印度一所大学窃取了超过 5200 份记录,其使用的越狱手段仅为简单的系统提示词覆盖。
Part 02 Agent 自主执行全攻击流程
该 Agent 几乎无需人工协助,就能独立完成从侦察到数据窃取的全流程任务。它可自主扫描网络、测试密码,在找到有效入口后部署 webshell。获得权限后,它还能在不同系统间横向移动。当防御机制拦截攻击行为时,它会自动调整攻击路径。据披露,该 Agent 还自行编写了替代隧道工具,并针对加固后的 Liferay 服务器重建了漏洞利用链。
攻击者发送的指令非常简短,其中一条仅为“继续”,另一条要求 Agent 封堵最新的高危漏洞。攻击目标、利用的漏洞、攻击方法均由 Agent 自主决策。使用这套框架的攻击者无需掌握相关技术细节。
这套框架还引入了游戏化的打分机制,对每次成功入侵计分。成功横移到独立内网段的得分,远高于获取单台服务器的 shell 权限。防火墙控制台等安全工具相关的目标,同样对应较高分值。研究人员溯源时,框架内的总积分为 3725 分。这一打分规则表明,攻击者最关注负责网络监控和分区的系统。
本次研究最令人担忧的发现涉及医疗数据泄露。借助默认登录凭证,Agent 获得了 TrakCare 系统的完整数据库管理员权限,该系统运行在老旧的 Oracle 9i 数据库上。此次入侵导致患者信息、疫苗接种记录、预约台账等数百万条数据暴露。Agent 还导出了数千条用户账单、设备数据,并窃取了该电信运营商的加密密钥。
需要说明的是,报告摘要明确提到,上述数据泄露结果尚未通过现有材料完成独立验证,目前具体泄露规模仅为研究人员的观测结论。但攻击的根本原因非常明确:未修改的默认密码为攻击者敞开了大门。
Part 03 AI 驱动攻击效率远超人工
这类攻击并非个例。CrowdStrike 曾披露,从 10 月 17 日开始的 11 天内,与中国相关的攻击组织 VAPOR PANDA 使用主要基于 DeepSeek 搭建的 ARTEX 框架,攻击了至少 14 个国家的 200 多家机构。该组织已确认攻入 9 家机构,并植入 BLOODALCHEMY 后门,美国、比利时、菲律宾的电信运营商也在受害之列。
攻击速度提升是这类 AI 驱动攻击的核心变化。CrowdStrike 的 Adam Meyers 表示:“人类入侵者通常每小时最多执行 40 条命令,而 ARTEX 的攻击活动每小时执行的命令超过 1500 条。”
由于这类攻击没有人工实时操作,传统的工作时间特征匹配、针对缓慢谨慎的人工入侵行为的检测规则已经失效。Agent 的攻击活动特征明显、行为重复,防御方需要重点监控端点与网络日志中的快速扫描、突发失败登录、异常隧道等可疑行为。
防御方需要从基础措施做起:
- 修改所有默认密码,重点排查老旧数据库系统的密码配置;
- 严格落实内网段隔离机制,避免跨段横向移动;
- 在看似无法从互联网直接访问的服务器上部署端点传感器;
- 持续监测开放目录与暴露的存储资源。
这起事件带来的启示非常明确:AI 并没有创造新的安全漏洞,只是它发现旧漏洞的速度,已经超过了所有团队的补丁修复速度。相关技术讨论与防御策略可在 云栈社区 进一步交流。
参考来源:
 发表于 2 小时前
|
查看: 4|
回复: 0
 /1


