11 月 11 日,开源工具 OpenQodex 发布了 0.18.0 版本。采集时,其 GitHub 仓库已有 1,159 个 star,采用 Apache-2.0 协议。
它的用途很直接:当 Agent 写完代码后,在你 push 之前,让一个独立的 AI 审查者再检查一遍改动。
OpenQodex 出现在 dev.to 的「AI & Agentic Tools」八周系列最后一篇文章中。下面拆解它的审查机制、push gate 和使用边界。
要解决的是「谁来把关」
Agent 写代码越快,push 前的检查就越重要。等 push 之后再审查,问题可能已经进入远程仓库;让写代码的同一个 Agent 回头自审,又可能受到同一会话上下文和既有判断的影响,漏掉自己写偏的地方。
OpenQodex 把审查放在两者之间:它在 git push 之前检查尚未 push 的提交和全部未提交改动,不审查已经 push 的历史。
它怎么审查
OpenQodex 分两层工作:先运行扫描器,再由独立审查者阅读代码。
第一层包含 22 个内置 scanner。它们重点检查改动行:gitleaks 抓密钥泄漏,semgrep 查安全模式,osv-scanner 使用仓库中受支持的 lockfile 查询 osv.dev 漏洞库;此外还有 golangci-lint、brakeman、cargo-deny、rubocop 等语言级检查工具。
根据 GitHub README,改动行之外的提示只展示,不计入审查结果。
第二层启动独立的 Claude Code 或 Codex 进程担任审查者。这里的关键是「独立」:新进程没有编写这段代码的原会话记忆。
审查过程分三步:
- Finder 会话读取改动及调用相关代码的位置,每条候选发现都引用具体代码作为证据。
- 脚本核对引用是否存在于代码中;如果引用不存在,这条发现就无法成立。
- Verifier 会话逐条确认或反驳候选发现,并给出理由。
最后,脚本还会核对每个 scanner 发现是否都得到了回应,以及每行改动是否都交给审查者处理。上述流程来自项目 GitHub README 的说明。
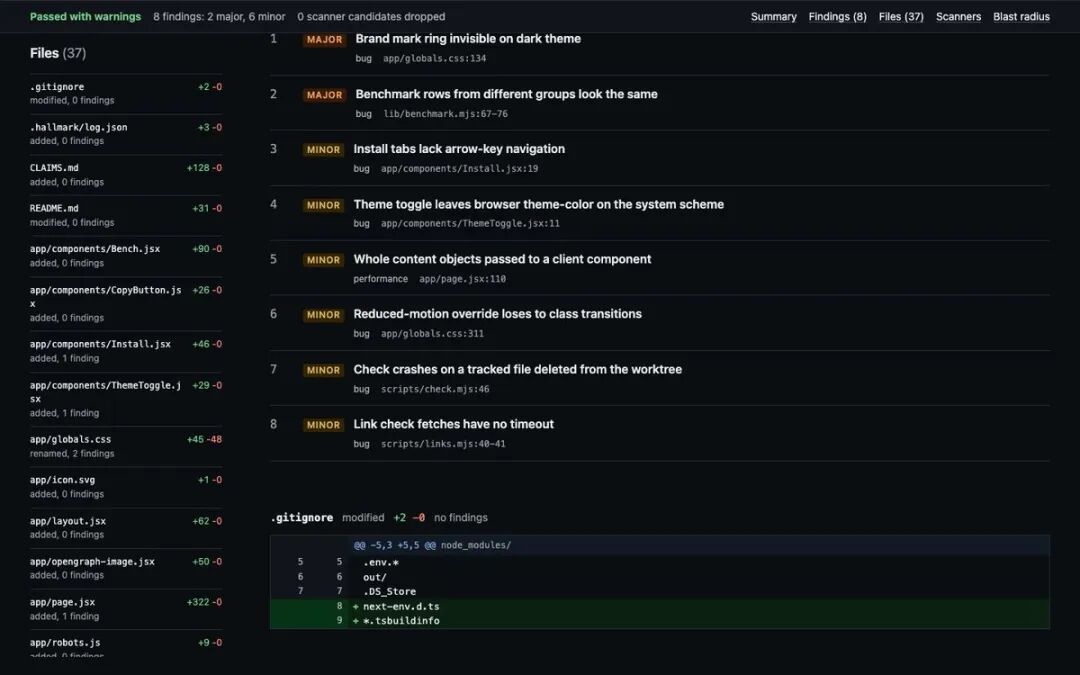
上图为项目仓库中的报告截图:审查结果为 Passed with warnings,共发现 2 条 major 和 6 条 minor 问题。
审查没跑完,就明确标出来
OpenQodex 输出四种格式的报告:report.html、.md、.json 和 .sarif。其中 SARIF 是用于表示静态分析结果的标准格式,可供支持该格式的 CI 工具使用。
有两个设计值得注意。
第一,任何一层没有运行时,工具会标记 Review incomplete,而不是显示通过,退出码为 2。如果没有可用的审查者,则显示 Full review unavailable,并将 scanner 结果保存为 unchecked-candidates.json,不将其当作完整审查结果。
第二,默认行为是警告,不阻断 push。要启用阻断,需要在 .openqodex/config.yaml 中设置 review.block_on_severity。严重程度分为 critical、major、minor、nitpick、info 五档,达到所设档位的发现才会拦截 push。
审查工具显示绿色通过之前,至少应该让使用者知道:该跑的检查是否真的都跑了。
Push gate 在哪些宿主中生效
根据 GitHub README,OpenQodex 支持五种宿主:Claude Code、Codex CLI、Cursor、Cline 和 Goose。安装 Node 22 后,运行初始化命令,工具会自动识别当前使用的宿主:
npx openqodex init
但能够作为 push gate 的只有前两者:Claude Code 和 Codex 可以通过 hook 拦截 push,其中 Codex 需要先信任该 hook。
Cursor、Cline 和 Goose 没有 push gate。OpenQodex 会将审查要求写入规则或提示词,由宿主 Agent 发起审查;实际审查仍需使用已安装的 Claude Code 或 Codex。
gate 本身依赖 Git pre-push hook。执行 git push --no-verify 可以直接跳过它,因此 hook 无法阻止有意绕过检查的人。这是此类 gate 机制的共同限制。
官方评测数据
官方 README 给出了一组埋入 bug 的评测结果:Claude Code 全流程审查在其中一个 dev split 上检出 150/153,召回率为 98.0%。
纯 scanner 在几个 split 上的召回率为 62.7% 至 88.9%。这组结果显示模型审查层在评测中有助于提高召回,但不同 split 的数字不能直接视为同一测试集上的对照。官方给出的单次全流程成本约为 0.087 至 0.437 美元,随模型和评分规则浮动。
这些评测和成本数据均为官方自报,本文未独立复现。
仓库方面,GitHub API 采集信息显示,项目于 2026 年 10 月 2 日建仓,采集时有 107 个 open issue。11 月 13 日,dev.to 源文记录了 1,157 个 star,同日 API 返回 1,159 个,数字存在时间上的浮动。
隐私与离线模式
根据 GitHub README 的隐私说明,OpenQodex 本体不收集使用数据,内置 scanner 运行时不发送代码。审查者则会将改动发送给 Claude Code 或 Codex 登录所对应的模型服务。
使用 --offline 可以跳过 semgrep、osv-scanner、kubeconform、cargo-deny 这四个需要联网的 scanner。但审查者仍需调用模型,相关改动仍会发送给模型服务,因此这个选项不代表整个审查过程完全离线。
怎么看待这道审查
OpenQodex 的价值不只在于整合了 22 个 scanner。更值得关注的是整条审查链:独立进程、不沿用编写代码时的会话记忆、每条发现引用代码、脚本核对引用,以及未完成时明确标记。
独立审查可以减少原会话上下文带来的惯性,但不能保证审查者没有盲区;Review incomplete 则让未完成的检查不会被直接呈现为通过。
使用前也要考虑限制:官方 CI 只测试 macOS 和 Linux,Windows 与 WSL 未经测试;可用审查者目前只有 Claude Code 和 Codex 两种。
作者建议先在一条信得过的分支上试用,观察审查结果,等工具表现足以支撑阻断决策后,再开启 push 阻断。
来源与参考资料
本文根据 dev.to 源文改编整理;评测、成本和隐私说明来自项目 README,仓库数据来自 GitHub API。报告图片为项目仓库截图,并非本地运行结果。原文注明转载请注明出处。
 发表于 昨天 09:35
|
查看: 15|
回复: 0
 /1


