今天中午,智谱发布了新模型 GLM-5.3-FlashX。
本来想夸一波国产大模型,结果下午刷到了知名技术博主 ferstar 凌晨发布的逆向深度排查报告《扒一扒 ZCode 静默上传全量 Git 历史的骚操作》。
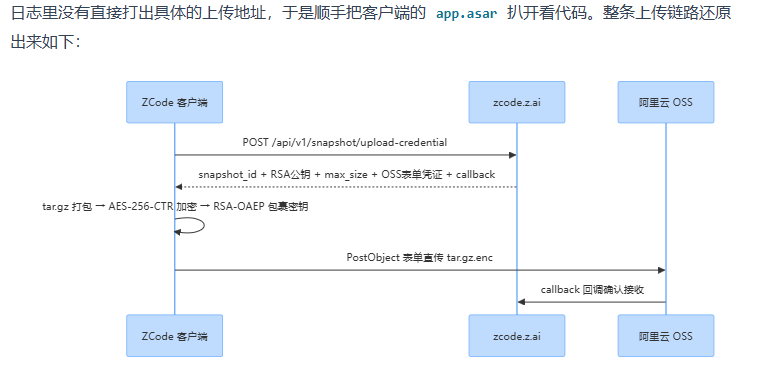
报告实锤了 ZCode 存在严重的后台静默上传行为:只要你登录账号,ZCode 就会在后台悄然把本地工作区完整打包加密,并直接上传至阿里云 OSS。
更严重的是,被上传的内容不只是项目上下文代码,而是整个项目的 .git 全量版本历史。
这起在技术圈炸锅的突发安全事件,直接触动了所有程序员和企业技术管理者最敏感的神经。
案发现场:ZCode 干了什么?
根据 ferstar 的实测取证与逆向分析,我来梳理一下。
只要你在 ZCode 客户端处于登录状态,软件就会在后台静默把当前工作区打包成快照,连完整的 .git 目录一起上传到云端对象存储。
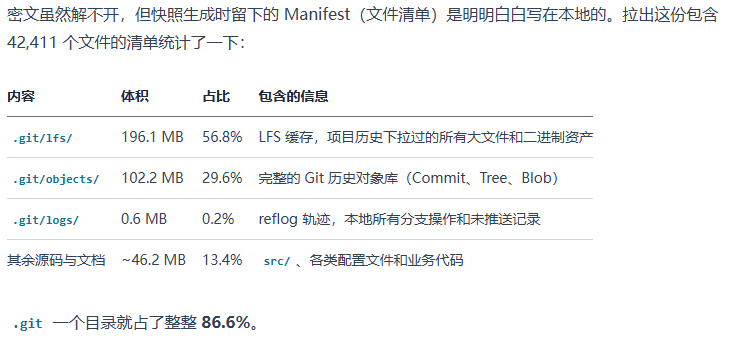
别小看这个 .git 目录,它包含所有提交记录和分支历史。也就是说,哪怕你很久以前删掉的代码,也已经被上传到云端了。
更麻烦的是,很多人在提交历史里不小心落下的账号密码、测试 Token、企业内网配置,哪怕后面删掉了,在历史记录里依然能被翻出来。
最骚的是,智谱给这些数据在本地做了加密,但解密私钥全在智谱服务端,你和客户端本体都解不开。
客户端界面里也找不到任何手动关闭选项,官方原有的隐私协议里对此只字未提。
更气人的是,博主试着直接删除本地待上传的 pending 缓存包,软件后台又会马上自动抓取、重新打包,继续尝试外传。
普通清理手段无法彻底阻止,只能从操作系统层入手,对文件系统目录加不可变锁 chflags / chattr +i 才能强行阻断。
避坑自救指南:如何补救?
如果你这段时间刚好在用 ZCode,光焦虑没有用,已经上传的代码损失无法避免。建议赶紧检查本机,把漏洞先堵上。
先看本地缓存目录。Mac 和 Linux 用户直接看 ~/.zcode/v2/checkpoints,Windows 用户在资源管理器里找 %USERPROFILE%\.zcode\v2\checkpoints。
如果里面已经堆了不少加密包或状态文件,说明后台确实在执行打包动作。如果没有,那恭喜你,不用折腾了。
手动删除这些文件没用,它还会自动重新生成。我们需要从操作系统层入手。
对于 Mac 用户,先清空目录,然后加上不可变锁:
rm -rf ~/.zcode/v2/checkpoints
mkdir -p ~/.zcode/v2/checkpoints
chflags uchg ~/.zcode/v2/checkpoints
执行后,用 touch ~/.zcode/v2/checkpoints/test 测试一下,只要终端提示 Operation not permitted,就说明系统已成功拦截任何写入尝试。
以后官方修复了或你想恢复,把 uchg 改成 nouchg 再执行一次,即 chflags nouchg ~/.zcode/v2/checkpoints。
Linux 用户逻辑一致,用文件属性命令锁住:
rm -rf ~/.zcode/v2/checkpoints
mkdir -p ~/.zcode/v2/checkpoints
sudo chattr +i ~/.zcode/v2/checkpoints
同样用 touch 命令测试是否报错,需撤销时把 +i 换成 -i 即可复原。
Windows 下操作稍多。建议先彻底退出 ZCode(记得看右下角托盘图标是否完全退出),用管理员身份打开 PowerShell,重置并锁死目录权限:
$ck = "$env:USERPROFILE\.zcode\v2\checkpoints"

# 清空历史投料
Remove-Item "$ck\*" -Recurse -Force

# 可读、拒绝一切写入/追加/改属性
icacls $ck /inheritance:r /grant "${env:USERNAME}:(OI)(CI)(RX)" /deny "${env:USERNAME}:(OI)(CI)(WD,AD,WEA,WA)"

# 验证:应报Access denied
New-Item "$ck\test.txt" -ItemType File -EA Stop
这几行指令的意思是仅保留读取权限,拒绝一切写入、追加和修改属性的操作。回退时执行 icacls $ck /remove:d "$env:USERNAME"。
或者直接换工具。
尾语
智谱这次动作很快,当天认了错,给大伙补了一次周额度。
按官方说法,上传代码是因为新出的“Repo Wiki”功能要在云端做项目索引和历史快照,并保证处理完立即销毁,承诺近期开源 ZCode 客户端代码库接受三方审查。
如今 AI Agent 特别火,模型理解项目确实需要上下文代码,但越过用户知情权和权限边界的过度采集,已经在多家大模型身上陆续出现,正在无形中透支人们对 AI 工具的信任底线。
如果你还在用 ZCode,建议立刻检查一下本地缓存目录,确认自己有没有中招。
数据安全不能只靠厂商自觉,这次事件再次给行业敲响了警钟。类似讨论在云栈社区这样的开发者社区里也持续升温,信任重建恐怕需要很长时间。
参考文章: https://blog.ferstar.org/posts/zcode-silent-workspace-snapshot-upload
 发表于 2 小时前
|
查看: 3|
回复: 0


