微软已将多起最终部署四类不同勒索软件的攻击事件,关联到同一个勒索软件附属团伙。微软对该团伙的追踪编号为 Storm-2570,其始终复用同一套攻击流程控制目标网络、窃取数据,为后续文件加密操作做准备。
这些攻击最终落地的勒索软件名称不断变化,很容易让防御方误以为是不同攻击者所为。
研究人员从 2025 年 4 月开始追踪 Storm-2570 的活动。该团伙的入侵目标覆盖美国、加拿大、英国、西班牙、荷兰和波多黎各,涉及医疗、教育、能源、制造等多个行业。
微软目前尚未确认该团伙首次入侵受害者网络的初始入口。
微软分析师发现,无论攻击最终部署的是 Qilin、DragonForce、Anubis 还是 BERT 勒索软件,攻击者在拿到网络权限后的操作流程完全一致。
这种攻击流程的重合具备很高的防御价值。调查人员不需要等到文件加密的告警触发,只要识别出前期的特征行为,就能在最终恶意软件落地前发现同一攻击者的活动。
微软在向 Cyber Security News(CSN)提供的一份报告中表示,Storm-2570 并不绑定单一勒索软件运营方,而是同时为多个勒索软件即服务平台提供攻击支持。
这种灵活的合作模式,也解释了为什么相关入侵事件到最后阶段看起来差异很大。此前关于 DragonForce 和 Anubis 附属合作模式的公开报道,已经介绍过这类犯罪合作的运作方式。
Part 01 入侵后执行固定攻击流程
一旦成功进入目标网络,攻击者就会安装远程管理软件。这类软件可以帮助攻击者执行命令,长期维持对目标网络的访问权限。
其中 MeshAgent 的出现频率最高,部分案例中攻击者会同时使用 MeshCentral。其他案例里,攻击者还会用到 Atera、NinjaRMM、ScreenConnect、Splashtop 或 Remotely_Agent 等工具。
攻击者还会将 MeshAgent 程序重命名,伪装成与受害机构相关的文件,躲避安全检测。
攻击者还会使用隧道工具保留返回目标网络的通道。在一起案例中,攻击者以高权限自动运行 Cloudflare Tunnel,建立加密的出站连接。其他案例中,攻击者使用 ngrok 暴露远程桌面访问端口。这类操作会让攻击者的活动与正常远程管理行为混在一起,难以被识别。
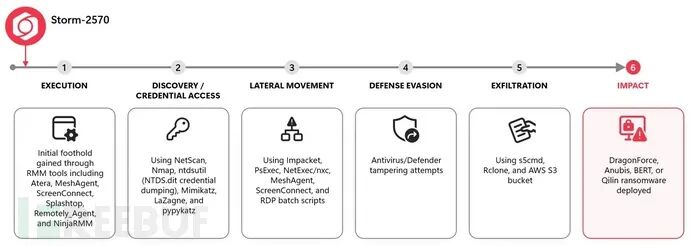
搭建好持久访问通道后,攻击者会开始扫描网络,寻找有价值的系统、账户和文件。Storm-2570 首先使用网络扫描工具探测环境,再通过 Mimikatz、LaZagne、pypykatz 等工具窃取凭证。
研究人员还观察到,该团伙会使用 Windows 内置工具复制活动目录数据,可能直接获取受害者整个域内的账号密码。
微软观察到,攻击者得手后会先削弱主机安全防护能力。他们会禁用系统实时防护功能,在杀毒软件中添加扫描排除项。除此之外,攻击者还会篡改相关注册表配置,绕过安全检测。
完成这些准备后,攻击者会通过 PsExec、Impacket、NetExec 或远程桌面脚本执行远程命令,横向移动到内网其他设备。
近期另一起勒索软件调查中也发现了类似的 MeshAgent 滥用行为。这说明环境中出现未备案的管理 Agent 需要重点关注,不过那起案件属于另一个攻击团伙的活动。
Part 02 部署勒索前先行窃取数据
在部署勒索软件之前,Storm-2570 通常会先将高价值文件传输到攻击者控制的云存储中。该团伙使用 s5cmd 将选中的文档、表格、数据库和压缩包复制到 S3 存储桶,也会使用 Rclone 持续同步文件。
这种操作会给受害者造成双重压力:即使企业恢复了被加密的系统,被窃取的信息仍然可能被泄露或用于二次勒索。
微软在报告中没有披露总受害机构数量,也没有估算相关攻击造成的经济损失,同时未说明在其调查的入侵事件中,有多少起从数据窃取阶段最终发展到完整的勒索软件部署。
这种“扫描探测+远控维持+云上传窃密”的组合特征,此前也在其他勒索附属团伙的攻击活动研究中出现过。这并不代表所有出现类似特征的入侵事件都是 Storm-2570 所为,但足以说明应急响应人员需要关联整个入侵链路的所有事件,不能只靠勒索信来判定攻击者身份。
微软针对这类攻击给出了明确的防护建议。企业首先要限制账号权限,完善凭证管理机制,保护安全配置不被恶意篡改。
企业应当对获批的远程管理工具强制启用多因素认证。同时要排查环境中所有未经批准的软件安装行为,重置曾用于安装这类软件的账号凭证。
安全团队还要重点监控两类异常行为:一是大流量异常云传输,二是未经授权开放远程桌面访问的尝试。
在文件加密开始前检测到攻击,是最具实际价值的防御目标。当异常远控工具、凭证转储、杀毒配置修改、向云存储的快速大流量传输这些特征同时出现时,就是非常明确的攻击告警信号。
此前关于 Qilin 攻击利用 RDP 历史记录的研究也显示,在最终恶意载荷运行前,远程访问留下的痕迹就可以暴露攻击者的横向移动路径。这类行为特征不会因为勒索软件更换名称就改变,攻击者的操作习惯往往会长期保留,因此可以跨不同勒索家族实现通用检测。
Part 03 公开核心 IoC 清单
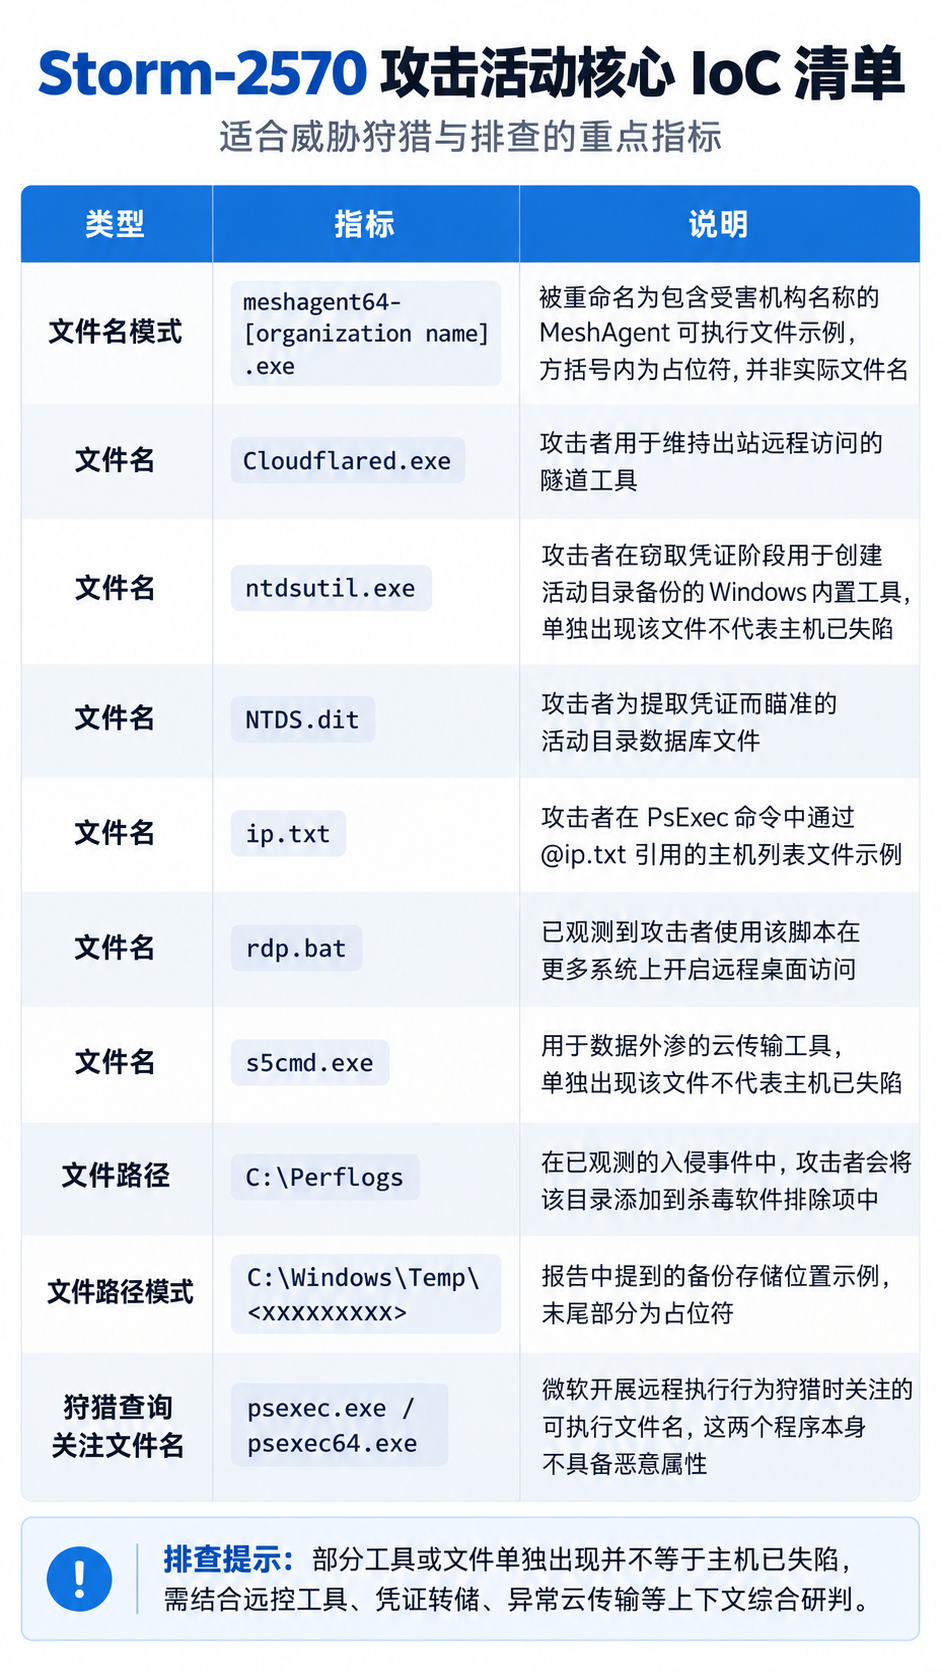
注意:文中涉及的 IP 地址和域名均已做去活化处理(例如替换为 [.] 格式),防止意外解析或触发超链接。请仅在 MISP、VirusTotal 或内部 SIEM 等受控威胁情报平台中恢复原始地址。
参考来源:
Microsoft Finds Ransomware Group Using Same Attack Blueprint Across Multiple Malware Families
https://cybersecuritynews.com/microsoft-finds-ransomware-group/
 发表于 20 小时前
|
查看: 2|
回复: 0


