前言
当企业遭遇勒索软件和数据泄露威胁时,传统安全防护往往只能守在外围,或者在事后匆忙补救。
Google 安全团队这次却选择了一条完全不同的路线——直接派遣研究员“卧底”跨国黑客组织,从犯罪网络的核心发起反击。
详细介绍
耗时打造虚拟身份获取信任,成功进入 12 人核心决策群
这场高风险卧底行动并非一蹴而就。
为了不引起犯罪分子警觉,Google 安全团队花了大量时间,打造出一个具备技术背景的虚拟身份。卧底研究员锁定了一名刚刚受邀加入新兴勒索组织 TeamPCP 的成员,通过持续深入的技术交流,慢慢赢得了对方的高度信任。
借助这层关键人脉,Google 分析师顺利通过内部审核,挤进了仅有 12 人的核心私密聊天群,直接接触到犯罪组织的决策中枢。
这个 12 人高度机密群组,正是 TeamPCP 策划网络犯罪活动的“大脑”。
根据内部情报,该组织自行开发了一种具备高传播能力的蠕虫病毒,能在短时间内感染企业大量应用程序,并窃取核心敏感数据。随后,他们利用这些数据向受害企业索要巨额赎金。如果企业拒绝妥协,敏感资料就会被公开泄露。
群组成员平时会在聊天群里实时汇报攻击进度、整理赃数据,并制定下一阶段勒索计划。
更值得注意的是,这些犯罪分子分散在世界各地,现实中互不相识,甚至不知道彼此的真实身份,完全依靠网络匿名机制维持运作。而这个特点,反倒为 Google 的卧底行动提供了天然掩护。
直击云端源头,联合 AWS 批量废除泄露凭证
成功成为组织内部的“幽灵”之后,卧底研究员很快摸清了 TeamPCP 的致命弱点。
他发现,黑客为了方便集中管理和后续利用,竟把从多家受害企业窃取的大量用户账号、密码以及云端访问凭证,统一存放在一台内部服务器上。
面对这个庞大的敏感凭证库,Google 安全团队做出了快速而精准的判断。
他们放弃了耗时费力的“逐一通知受害企业”方案,直接联系亚马逊 AWS(Amazon Web Services),批量强制撤销所有已经泄露的云端访问凭证。
这一步相当于直接“拔掉黑客的电源”。
AWS 全面废除这些凭证后,TeamPCP 原本掌握的云端入侵入口瞬间失效,彻底失去了继续访问受害企业系统或转移数据的能力。原本精心策划的连环勒索攻击随之瓦解。
切断云端访问渠道之后,Google 马上进入第二阶段。团队主动向受影响企业发送安全通知邮件,协助企业快速更换密钥,并重新收紧系统访问权限。
在为期不短的卧底过程中,这名分析师始终严格遵守安全伦理,从未参与任何实际攻击。整个行动的核心思路是情报收集与源头破坏,在幕后一点点拆掉了对方的犯罪工具链。
聊天操作失误成为突破口,FBI 联手澳大利亚警方跨国抓捕
除了在技术层面瓦解黑客的勒索工具链,这次卧底行动还为司法部门提供了关键突破口。
虽然 TeamPCP 成员日常高度依赖匿名通信隐藏身份,但长期高频的交流终究留下了蛛丝马迹。卧底分析师在监控群组时,发现了核心成员在内部聊天中的操作失误和数字痕迹漏洞,并迅速整理出重要线索,提交给执法机构。
这些来自内部的精准情报,随后推动了跨国执法行动。
美国联邦调查局(FBI)与澳大利亚警方展开合作,根据线索在澳大利亚当地成功逮捕了两名 TeamPCP 核心成员。
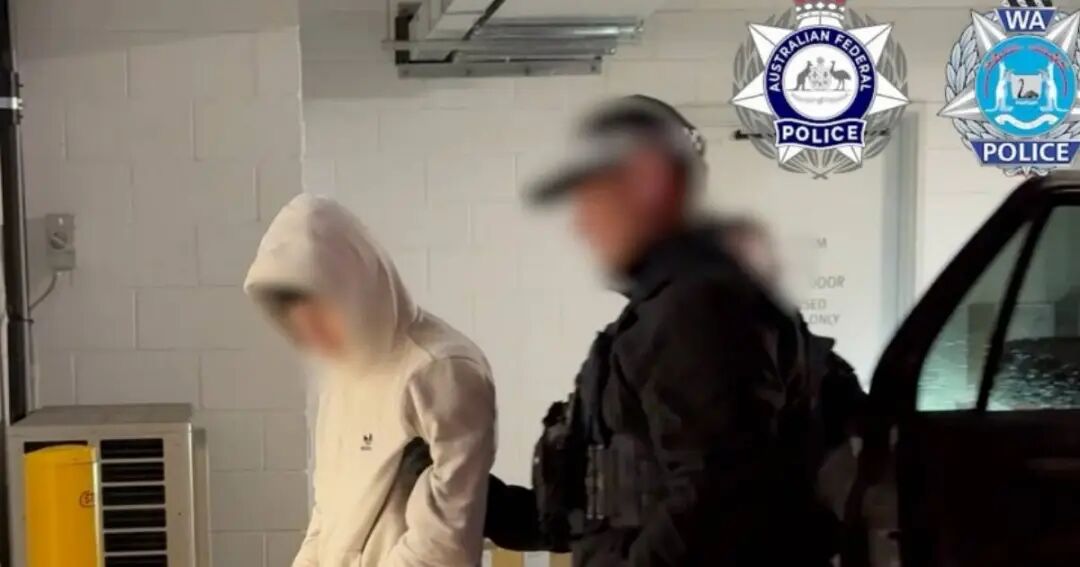
虽然 Google 在公开说明中未透露司法行动的具体细节,但执法部门能迅速锁定并抓捕跨国犯罪组织的核心成员,幕后显然离不开这位潜伏在犯罪决策圈中的“数字卧底”。
 发表于 半小时前
|
查看: 2|
回复: 0


