苹果计划为 macOS 的全磁盘访问权限增设更严格的管控机制。该公司警告,随着 AI Agent 能力不断增强,这项高权限可能暴露用户最核心的隐私数据;调整落地后,用户为应用开放这一宽泛权限前,必须完成更审慎的确认操作。
全磁盘访问权限的设计初衷,是让受信任的 Mac 工具(以备份软件为主)在必要时绕过常规隐私限制运行。但这项权限允许应用读取 Mac 本地所有文件,包括邮件、信息、Safari、家庭 App、时间机器备份中的数据,以及部分系统设置内容。
根据苹果当前的规则指引,官方已将全磁盘访问列为高风险权限。用户必须手动进入 macOS 设置的“隐私与安全性”板块添加应用,才能为其开放该权限。
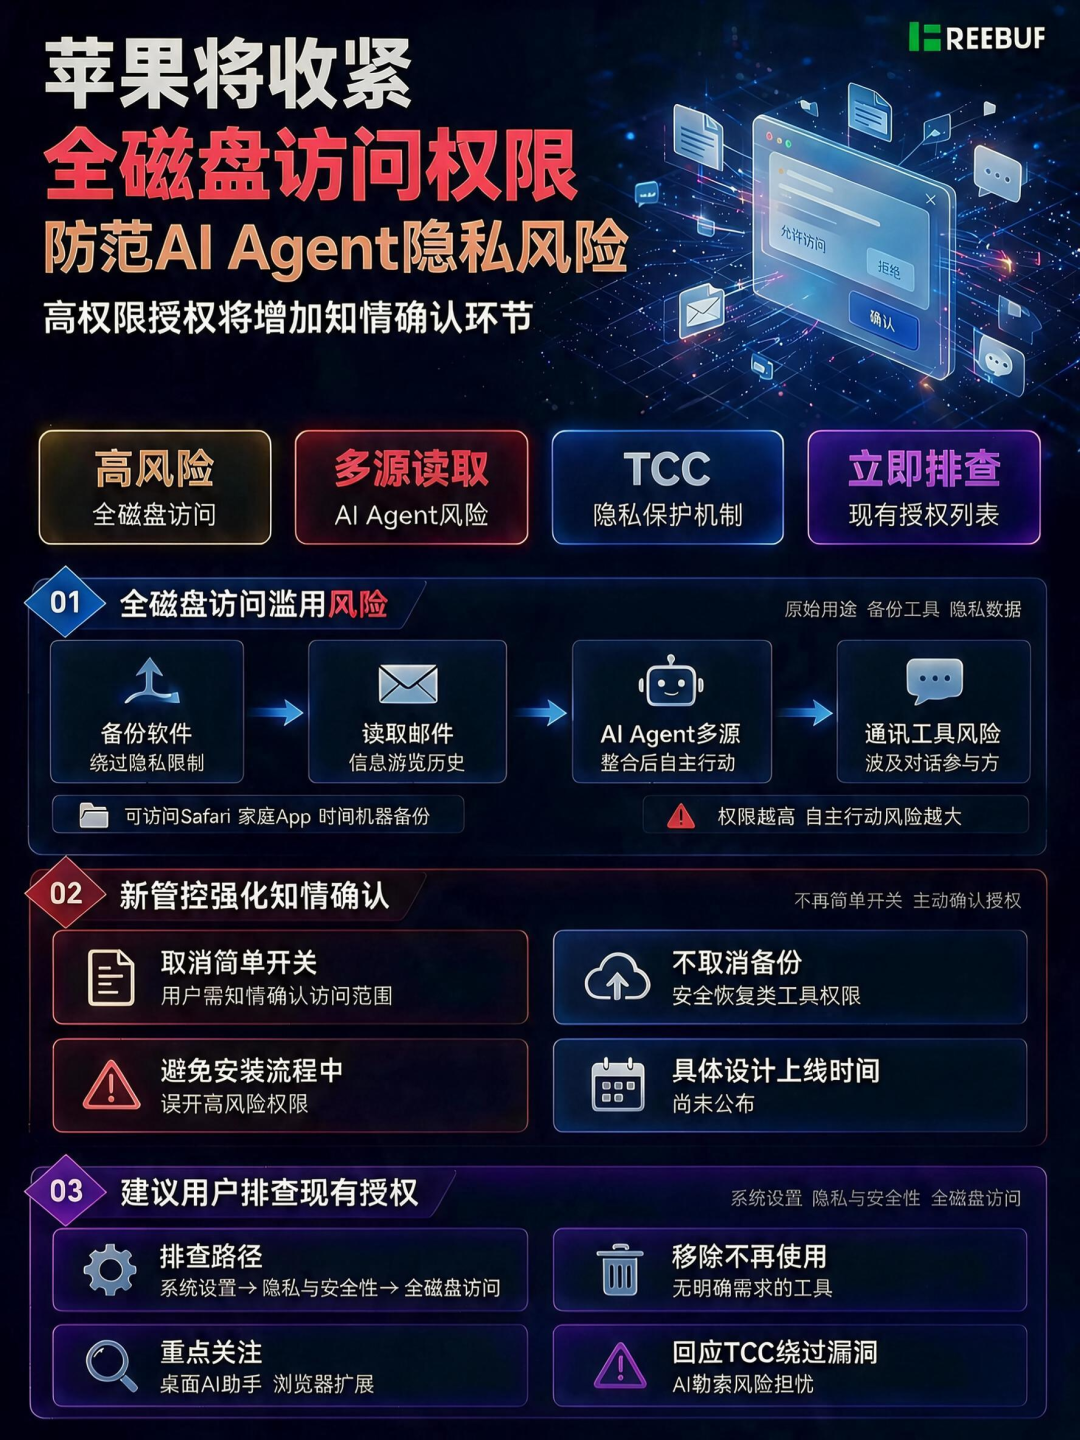
全磁盘访问存在滥用风险
苹果指出,部分开发者对全磁盘访问权限的使用方式,可能导致用户完全不清楚应用能获取多少数据。这种风险的影响范围不只是设备本地存储的文档。
获得权限的应用可以访问邮件、私人聊天记录、浏览历史,以及其他各类个人数据,这些数据在正常情况下受 macOS 安全机制保护。如果是通讯类工具获得权限,隐私影响还会波及对话中的其他参与方。
AI Agent 的普及应用让这一问题进一步恶化。和执行单一明确任务的普通应用不同,Agent 会从多个来源读取信息并完成整合处理,再基于分析结果采取后续行动。
如果开放全磁盘访问权限,Agent 就能获取大量个人或企业数据。苹果表示,随着这类工具能力不断增强、自主行动程度不断提升,相关风险还会大幅升高。
新管控强化知情确认环节
目前苹果尚未公布这套新增管控机制的具体设计、上线时间,以及支持的 macOS 版本。但从官方表述来看,苹果不再希望用户通过简单的开关完成授权,而是要让用户在开启权限前,清晰了解权限对应的访问范围。
这次调整不会取消备份、安全、恢复类合法工具的全磁盘访问权限。其核心目标是让用户主动确认这项特殊权限的授权,避免用户在快速走完应用安装流程时,未加留意就开放了这项高风险权限。
建议用户排查现有授权
对于 Mac 用户来说,当前可以立即采取的防护措施,是检查已获得全磁盘访问权限的应用列表。用户只需打开系统设置,选择“隐私与安全性”板块,再进入“全磁盘访问”页面就可以查看。
对于不再使用、或是没有明确需求读取全系统数据的工具,要及时移除其权限。这一点对桌面 AI 助手、浏览器扩展、系统清理工具以及通讯类应用格外关键。
这次调整也回应了业界对 macOS 透明、同意与控制(TCC)保护机制缺陷的普遍担忧。Cyber Security News 近期曾报道过 macOS TCC 绕过漏洞,以及 AI Agent 实施勒索软件活动的风险持续攀升。
苹果这次计划推出的更新表明,随着 AI 软件对用户设备的访问权限不断加深,完善的权限设计正在成为核心安全管控手段。
参考来源:
Apple Tightens macOS Full Disk Access as AI Agents Become More Powerful
https://cybersecuritynews.com/apple-tightens-macos-full-disk-access/ |  发表于 2 小时前
|
查看: 2|
回复: 0


