导语:一个名为 Midnight Mimosa 的 Android 恶意软件家族近日被完整披露。它直接植入廉价安卓机型的固件层,普通方式无法卸载,覆盖 150 多个国家与地区的设备。本文从技术角度还原这起事件。
一、事件起源
起点是一个看起来“很像系统组件”的应用包名——com.android.system.lite。它在多个品牌的多台设备上出现,名字像 Android 自带的系统服务,行为却完全不是:不断静默安装和卸载其他应用,反复请求开启无障碍与通知访问权限。
顺着这个异常样本向供应链上游追溯,一个延续两年多、跨品牌跨国家的恶意软件家族浮出水面——Midnight Mimosa。整个家族依托同一套核心代码与不同外壳包名,寄生在设备固件层里,真正做到“出厂即带”。
二、植入原理:为什么普通方式删不掉
Android 的核心信任锚是平台签名密钥(platform key)。只有被这把密钥签名的包,系统才会当作官方组件对待,并授予 /system 分区权限。com.android.system.lite 与这个家族的其他外壳包,正是用平台密钥签名的。
这把密钥本应只签发给设备厂商自己的系统镜像。现在它出现在第三方预装包上,说明固件构建环节已经被污染——签名证书关联的是深圳市智立信息技术有限公司(Shenzhen Zediel Co., Ltd.),但这并不等同于该公司植入或知情分发。
固件是只读分区镜像,常规处置手段全部失效:卸载时提示“系统应用无法卸载”;恢复出厂设置只擦 /data、不动 /system;安全应用扫描会被平台签名“洗白”;OTA 升级能否根除,取决于厂商是否主动替换底层固件。用户拿到新机、第一次开机的那一刻,这套载荷就已经就位于内核态可达的权限中了。
三、能力栈:广告刷量与住宅代理
Midnight Mimosa 并不直接参与点击欺诈,而是通过“投放中介”模式变现:先借助平台签名身份静默安装一批伪装成天气、笔记、OCR、App 锁等常见工具的“掩护应用”,让它们通过合法 SDK 正常展示广告;再在屏幕顶层叠一层透明窗口,劫持每条广告的曝光事件——广告平台的归因与计费落在掩护应用身上,真正的展示却并没有发生在用户屏幕上。
更进一步的能力还包括:静默安装/卸载任意应用、从远程服务器拉取新代码实现载荷热更新、申请并保持无障碍与通知监听等高敏感权限、临时停用 Google Play 商店绕开 Play Protect 检查、把设备的网络出口租出去成为住宅代理节点。入口模块在不同机型上使用不同的“系统样”包名,分散在 /system/priv-app/ 下,肉眼极难分辨。
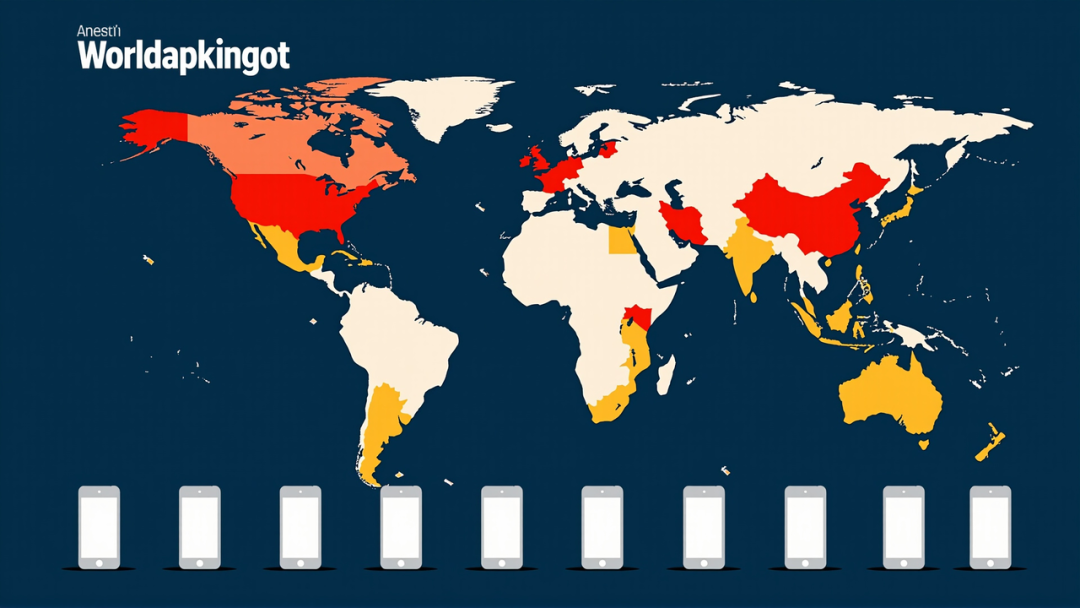
四、传播规模与地理分布
两年内受影响设备覆盖150余国,感染量排名前七的国家依次为:墨西哥、法国、意大利、美国、德国、巴西、西班牙。
机型集中在搭载联发科(MediaTek)的廉价多品牌安卓设备上,包括 Doogee S200 X、Cubot KINGKONG X,以及模仿“S24 Ultra”“S25 Ultra”“S26 Ultra”“i17 Pro Max”“i16 Pro Max”“17 Pro Max”等命名的仿冒旗舰机。
值得注意的是,同一套广告刷量代码还出现在 Google Play 上 13 款应用中,分属至少 2 个开发者账号与 13 个独立签名证书——行动已经具备通过公开市场扩散的能力,并不只依赖预装单一渠道。
五、给中国用户的启示
虽然中国大陆未列入感染量前七名,但中国用户并非完全无感:
- 供应链层面:点名的 Doogee、Cubot 等品牌为中国厂商,签名证书关联到深圳一家公司。预装型恶意软件的注入点通常位于 ODM/方案商或刷机环节,而非品牌方官方行为——国产白牌、方案机型依旧是高风险源头。
- 用户接触层面:海淘廉价机型、山寨仿冒机、非正规渠道的二手机、企业批量采购的杂牌备用机,都是潜在入口。
主流国产品牌(华为、小米、OPPO、vivo、传音、荣耀、中兴、魅族等)暂不在已知感染范围内,其出厂流程、固件签名与 OTA 通道把关相对严格。
六、检测与处置难点
固件层恶意软件让传统端点防护无从下手,原因有四点:信任锚被污染(平台密钥是 Android 安全模型的根)、样本多态(外壳包名、版本号、签名哈希都无法作为稳定 IOC)、行为隐蔽(核心操作经由“系统”身份完成,日志看起来合规)、无回退路径(用户层面没有“重新烧录”工具,需要厂商提供官方固件或直接换机)。
实际能起作用的,是行为基线而非签名特征:一个名为“系统组件”的包反复触发安装/卸载、持续占用无障碍权限,就值得怀疑——这也是这起事件浮出水面的关键。
七、总结
Midnight Mimosa 把 Android 供应链预装型恶意软件推到了新的尺度:跨两年、覆盖 150 余国、跨品牌,利用平台签名取得内核级信任,并把住宅代理、刷量变现、载荷热更新整合成相对完整的产业链。它再次说明,廉价安卓市场的灰色供应链,仍是当前最值得投入监管资源的环节之一。
对普通用户来说,最直接的做法依旧是:不买明显低于市场价的“旗舰”、不碰任何对不上号的仿冒机型,优先选择主流厂商的官方渠道。本文相关讨论可在云栈社区查看。
版权声明:本文由华盟网原创发布,保留所有权利。配图由华盟网授权使用。
 发表于 昨天 21:09
|
查看: 4|
回复: 0


