这次用两种组合测试:WorkBuddy + REA,以及 WorkBuddy + Reverse Skill。测试对象是此前提到的 PhonePerf 手机性能监测 APK。
一、WorkBuddy + Reverse Skill
PhonePerf-release1.5.apk 的文件名标注为 1.5,但清单中的实际版本是 1.6。静态分析显示,它是一个用纯 Kotlin 编写的 Android 手机性能监视器。按照逆向工程方法分析后,生成了实现报告。
一句话结论
这是一个采用 MVVM 架构的本地性能监控应用:分析结果显示,它每 2 秒读取一次 Linux 内核的 /proc、/sys 节点,采集 CPU、内存、电池、温度、存储等指标,并通过自绘仪表盘和折线图展示。静态分析未发现网络功能、原生代码或后台服务。
技术栈
- 语言:纯 Kotlin,无
.so 原生库。
- 框架:AndroidX,包括 AppCompat、Lifecycle、ViewModel、RecyclerView、SwipeRefreshLayout,以及 Material Components 和 ViewBinding。
- 架构:MVVM,
MainActivity(UI)→ ViewModel(p030t0.p)→ 数据域 p027r0.m。
- 混淆:使用 R8 混淆,类名被压缩为
p027r0.m、p030t0.p 等短名称。
- 兼容性:minSdk 24,targetSdk 34。
性能数据如何采集
应用读取标准内核节点,分析中未发现需要 root 的要求:
- CPU 使用率:读取
/proc/loadavg。这里的具体计算公式尚未确认;该节点提供的是系统负载信息,不能直接等同于 CPU 使用率。
- CPU 频率:读取
/sys/devices/system/cpu/cpuN/cpufreq/cpuinfo_cur_freq。
- 芯片型号:读取
/proc/cpuinfo,并映射为高通骁龙、联发科天玑、华为麒麟、Google Tensor、紫光展锐、瑞芯微等品牌名称。
- 内存:读取
/proc/meminfo。
- 电池:读取
/sys/class/power_supply/*。
- 温度:读取
/sys/class/thermal。
界面如何绘制
- GaugeView:270° 弧形仪表,输入值为 0~1,达到 0.75 时变黄、达到 0.9 时变红,带 450 ms 平滑动画。
- LineChartView:使用二次贝塞尔曲线平滑绘制并填充渐变,包含 CPU 百分比和温度两组数据。
- RecyclerView:包含顶部总览卡、分组卡、分区标题和页脚 4 种布局。指标行带彩色进度条,按 NORMAL、WARN、DANGER 三级着色。
刷新机制
onStart 启动协程,每 2000 ms 采样一次,构建 Snapshot 后发布到 LiveData;onStop 或 onCleared 时取消采样。该结论来自静态分析,实际后台行为仍需运行验证。
产出文件
- 完整报告:
REPORT.md
- 反编译源码:同目录下的
jadx-out\sources\,共 1394 个文件,已定位核心类。
两点提示
- 版本疑点:文件名是
release1.5,但清单中的 versionName=1.6,即 APK 版本标记为 1.6,文件名未同步。
- 静态分析边界:CPU 使用率的具体计算公式、电池细分字段等尚未完全确认,报告的“剩余未知”中列出了这些问题。每 2 秒刷新的实际行为也可以通过模拟器安装运行进一步验证。
二、根据分析结果实现 Python MVP
逆向完功能后,继续尝试做一个类似的版本。使用的提示词是:
我也想做个类似的,用 Python 帮我先简单实现一个 MVP 版本的。
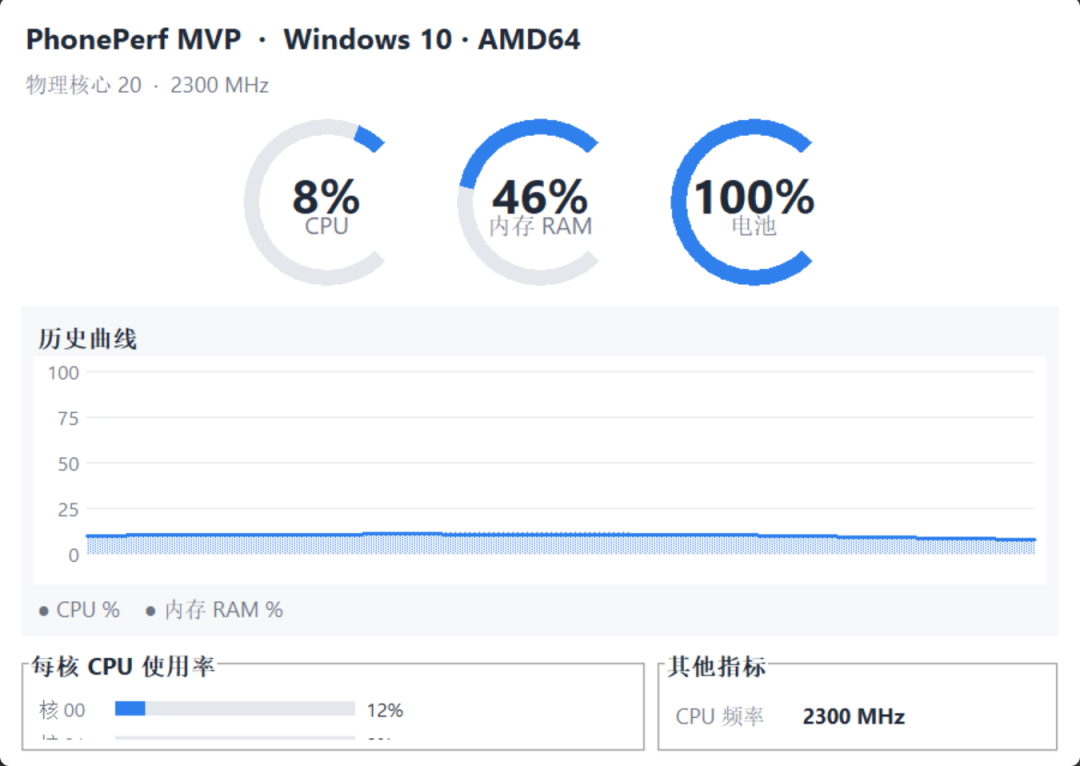
生成的 MVP 已运行,并通过截图验证;它是基于分析结果实现的桌面版本,不是原 Android 应用的完整复刻。
项目位置
项目位于 C:\Users\Administrator\WorkBuddy AI\2...,包含:
phone_perf_mvp.py:主程序,单文件,约 460 行。README.md:使用说明。requirements.txt:依赖,仅 psutil。screenshot.png:运行效果截图。
与原版 APK 的实现对照
MVP 使用 tkinter 和 psutil 实现了逆向分析中看到的部分核心功能:
| 原版 Android 应用 |
Python MVP |
读取 /proc/loadavg、cpuinfo_cur_freq |
使用 psutil.cpu_percent()、psutil.cpu_freq() |
| ViewModel + LiveData,2000 ms 刷新 |
使用 tk.after(2000) 定时刷新 |
GaugeView 的 270° 弧形仪表 |
自定义 Gauge,270° 弧,缺口朝下 |
LineChartView 平滑曲线与渐变 |
自定义 LineChart,使用 smooth=True 绘制 B 样条并填充 |
| NORMAL、WARN、DANGER 阈值配色 |
同样采用 ≥75% 黄色、≥90% 红色 |
| 电池反向着色 |
使用 invert=True,满电显示为蓝色 |
运行效果
- 顶部:设备信息,包括 Windows 10、AMD64、20 核、2300 MHz。
- 三个仪表:CPU、内存 RAM、电池。
- 历史曲线:CPU 和内存使用率滚动折线图,保留 60 个点。
- 每核 CPU 使用率:20 根进度条。
- 其他指标:CPU 频率、磁盘、电池、网络上下行和运行时间。
运行方式
cd phoneperf-mvp
python phone_perf_mvp.py          # 图形界面
python phone_perf_mvp.py --cli    # 命令行,每 2 秒打印一行
python phone_perf_mvp.py --once   # 打印一次,测试采集
两点说明
- Python 环境:本次测试使用
D:\python-3.11.9\python.exe,该环境中有 tkinter 和 psutil;WorkBuddy 自带的 Python 3.13 环境缺少 tkinter。测试时使用 --once 和 GUI 截图进行了验证。
- MVP 简化:Windows 上的 psutil 不支持温度传感器,因此第三个仪表自适应为电池;在支持温度采集的平台上会自动显示温度。折线图使用
stipple 模拟半透明填充。
虽然还有细节需要修正,但基本模样已经出来了。
三、WorkBuddy + REA
接下来用 REA 跑了一次,走通其技能工作流。
这次做了什么
先安装并配置 REA,再按主链路分析:
- 安装 REA 技能:从 SkillHub 安装 Reverse Engineering Assistant,使用的 CLI 版本为 6.5.0。
- 前置检查:确认分析对象为自有文件,采用只读、离线方式。APK 分析需要
jadx-headless-mcp 0.7.1,从 GitHub 官方 release 下载 jadx-headless-mcp-0.7.1-all.jar,文件大小为 42.6 MB,并设置 REA_JADX_MCP_JAR。
- REA0 路由:将目标识别为 Android APK,选择 summary-first 入口。
- REA1 侦察:使用
inspect-android-package 解码完整清单,查看包名、版本、权限、主题和 Activity。
- REA2 取证:使用
search-android-classes 搜索 1394 个类,使用 inspect-android-class 查看 MainActivity 成员,再通过 inspect-android-method 获取 onStart 和 GaugeView.onDraw 的反编译伪代码。
- REA4 交付:按“事实、推断、未知”分类写结论,并附证据 ID。
产出
REA_report.md,报告已展示。
REA 证据亮点
onStart() 反编译:new o(2000L, pVarA, null) 为 2000 ms 周期刷新提供了静态证据。GaugeView.onDraw 反编译:drawArc(rectF, 135.0f, 270.0f) 对应 270° 弧;>=0.9 显示红色、>=0.75 显示黄色,对应界面阈值。- 清单证据:
versionName 为 1.6,versionCode 为 6;还列出了权限、Theme.PhonePerf、单 Activity、androidx.startup 和 ProfileInstallReceiver。
分析边界与环境问题
- REA 的 jadx provider 明确标注:静态反编译不能直接证明运行时行为。本次 REA 分析没有执行 APK。
- 未进入 REA2-04 运行时观察:当时认为静态证据已足够,且运行时操作需要额外确认,因此跳过。
rea doctor 提示 Node 22.22.2 未达到其要求的 ≥22.23.4,但本次 CLI 实际可用。
结论一致性
REA 的分析结果与此前使用 jadx 手工分析得到的主要结论一致,并额外提供了可回查的证据 ID。两轮分析都依赖静态证据,因此一致性不能替代运行时验证。
四、两种方法的总结
这里的 Reverse Skill 指第一轮使用的 Reverse Engineering 技能。两种方法都实际用于同一个 APK,下面对比它们的定位和使用体验。
两者是什么
| 维度 |
Reverse Engineering 技能 |
REA 逆向工程助手技能 |
| 来源 |
SkillHub,作者 ivangdavila,v1.0.0 |
SkillHub,作者王教成(波动几何),v1.0.0 |
| 本质 |
方法论与交付规范,以文档为主 |
方法论与工具链,包含文档和 CLI 引擎 |
| 自带工具 |
无;需自行准备 jadx、aapt 等工具 |
有 rea CLI 6.5.0;本次另配置了 jadx-headless-mcp 0.7.1 |
| 触发词 |
逆向、反编译、未文档化 API、遗留系统 |
逆向、反编译、拆包、复现功能、版本差异 |
工作流对比
Reverse Engineering:TRACE 协议,分 5 步
- Triage:界定最小问题,包括目标、预期答案、边界和最快路径。
- Record:记录可观察行为,从静态表面到行为、再到内部实现。
- Abstract:将观察结果整理为可检验的假设。
- Challenge:使用最小探针挑战假设。
- Explain:整理已知内容、证据来源、未知项和下一步。
配套内容包括证据分层(evidence-ladder)、安全边界(boundaries)、5 份交付模板(target brief、interface map、hypothesis ledger、reproduction note、remaining unknowns),以及常见陷阱表,例如避免一上来就反编译、不要把日志直接当成事实。
REA:六域主链路,包含 18 个任务
REA0 路由 → REA1 侦察 → REA2 取证 → REA3 重建(按需)→ REA4 交付。REA5 环境恢复是支持域,可随时介入。
- REA0:授权确认、目标类型判定、方案规划。
- REA1:复用已有状态、打开核验、summary-first 总览。
- REA2:静态分析,沿字符串、引用、调用链和伪代码追踪,同时登记证据与未决项。
- REA3:按需进行功能重建和对拍验证。
- REA4:按事实、推断、未知分类,导出证据并回访归档。
- REA5:环境核验、故障处置、更新和卸载。
核心差异
| 差异点 |
Reverse Engineering |
REA |
| 证据纪律 |
有证据分层,依靠人工标注 |
结论带 evidence_id,provider 提供 limitations 声明 |
| 结论格式 |
使用模板,例如假设台账 |
按事实、推断、未知分类 |
| 分析执行 |
手动运行 jadx、aapt 等工具 |
使用命令,例如 rea inspect-android-method |
| 可复核性 |
依靠文档引用 |
可通过证据 ID 回查 |
| 限制声明 |
提醒区分观察与推断 |
引擎声明静态分析限制及 APK 是否执行 |
| 目标覆盖 |
通用,覆盖二进制、API、协议、工作流 |
面向 APK、Electron、.NET、固件、网站等目标提供更细的流程 |
| 运行时与高风险操作 |
在边界中要求授权 |
REA2-04 独立成任务,须先确认 |
本次实际体验
- Reverse Engineering:技能在会话中途安装,尚未注册,因此直接读取
SKILL.md、protocol.md、boundaries.md 和 deliverables.md,按文档手动执行;使用 jadx CLI 和 aapt 进行分析,逐步还原实现。
- REA:走通了分析链路。过程中发现需要
jadx-headless-mcp JAR,REA 不代为下载;从 GitHub 官方 release 下载并设置 REA_JADX_MCP_JAR 后才跑通,最终生成带证据 ID 的 REA_report.md。
- 结果一致性:两轮主要结论一致,包括 2000 ms 刷新、270° 仪表、阈值配色和指标采集;REA 额外提供了可复核的证据记录。
怎么选
| 场景 |
建议 |
| 快速了解目标,且手边已有工具 |
Reverse Engineering 较轻量、灵活 |
| 需要正式、可复核、可对外的逆向结论 |
REA 的证据 ID、三分结论和限制声明更规范 |
| 需要重建或复现功能 |
两者都可使用;REA 提供 REA3 对拍验证流程 |
| 环境受限,没有 Node 或引擎 |
Reverse Engineering 是纯文档技能,本身无需引擎,但实际分析仍可能需要外部工具 |
| 需要使用 CLI 脚本化解析大量目标 |
REA 提供 155 余个子命令,可用于脚本化操作 |
简而言之,Reverse Engineering 更像一份方法论手册,指导分析、取证与交付;REA 则把方法论与工具链结合起来,强调生成带证据 ID、可复核的产物。复杂或正式的分析场景可以考虑 REA,快速探索且已有工具时,Reverse Engineering 更轻便。
 发表于 昨天 06:15
|
查看: 11|
回复: 0
 /1


