接着《TC/VC 加密容器的密码破解》,继续讨论加密容器的密码破解测试。
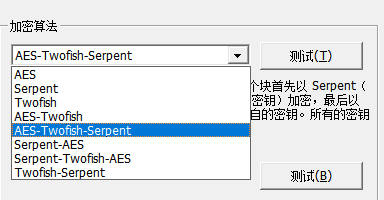
以 TrueCrypt 为例,它提供了 8 种加密算法及其组合:
- 3 种单加密:AES、Serpent、Twofish。
- 3 种双重级联加密:AES-Twofish、Serpent-AES、Twofish-Serpent。
- 2 种三重级联加密:AES-Twofish-Serpent、Serpent-Twofish-AES。
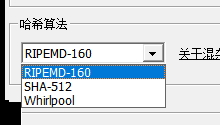
哈希算法有 3 种:RIPEMD-160、SHA-512、Whirlpool。
二、加密算法和哈希算法的关系
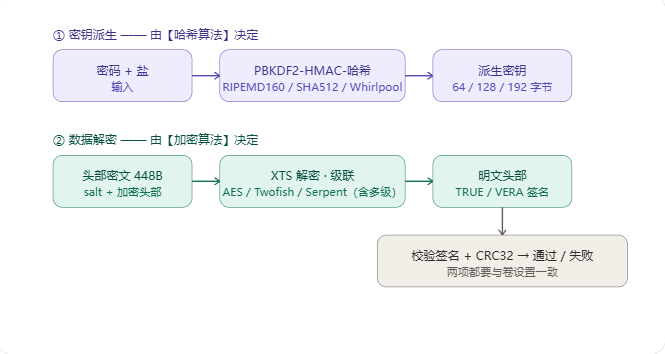
TrueCrypt/VeraCrypt 卷中有两个相互独立、缺一不可的密码学选择:
- 哈希算法:决定如何从密码派生密钥,即密钥派生(KDF)。
- 加密算法:决定如何解密密文,即 XTS 加密与解密。
解密时使用的算法组合必须与卷创建时的设置一致。任一选择不匹配,解密都会失败。因此,不能只关注加密算法,还要考虑密钥派生所用的哈希算法。
三、测试
本次完成了 8 种单算法及级联加密组合、3 种哈希算法的字典密码破解测试。
1. 查看全部用法
该 TrueCrypt/VeraCrypt 解密工具使用纯 Python 实现,无第三方依赖。运行以下命令查看帮助:
python truecrypt_veracrypt_decrypt.py -h
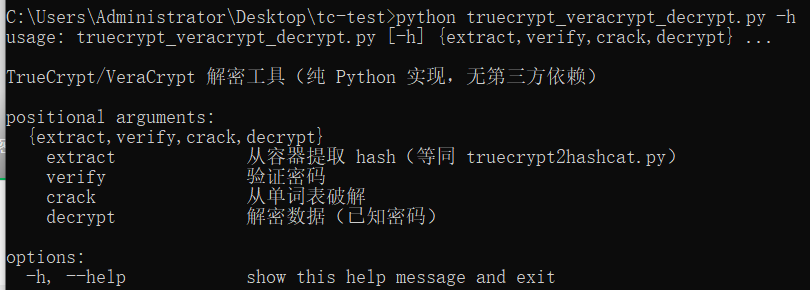
输出如下:
usage: truecrypt_veracrypt_decrypt.py [-h] {extract,verify,crack,decrypt} ...

TrueCrypt/VeraCrypt 解密工具(纯 Python 实现,无第三方依赖)

positional arguments:
  {extract,verify,crack,decrypt}
    extract               从容器提取 hash(等同 truecrypt2hashcat.py)
    verify                验证密码
    crack                 从单词表破解
    decrypt               解密数据(已知密码)

options:
  -h, --help              show this help message and exit
2. 查看字典破解用法
python truecrypt_veracrypt_decrypt.py crack -h
用法输出:
usage: truecrypt_veracrypt_decrypt.py crack [-h]
       [--type {truecrypt,veracrypt}] [--kdf {ripemd160,sha512,whirlpool}]
       [--xts {512,1024,1536}] [--iterations ITERATIONS] [--pim PIM]
       [--boot] [--keyfile KEYFILE] --wordlist WORDLIST [--hash HASH]
       [--offset OFFSET] [--backend {cpu,gpu,auto}] [--device DEVICE]
       [--jobs JOBS] [--hashcat-path HASHCAT_PATH] [--timeout TIMEOUT]
       [container]
3. 测试结果
下图展示了单加密及三重级联加密容器的字典破解结果。测试范围还包括双重级联加密。
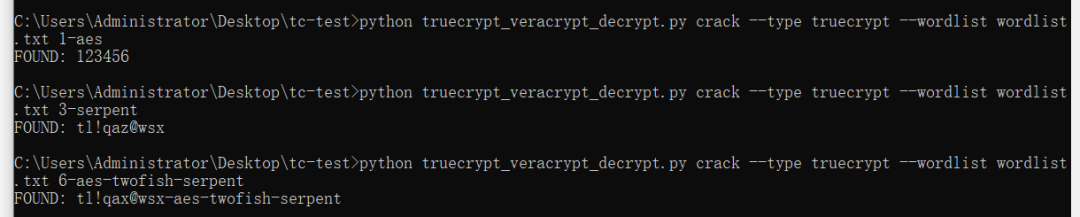
示例 1:三重级联加密与默认 RIPEMD-160 哈希算法
使用 CPU 破解:
python truecrypt_veracrypt_decrypt.py crack --type truecrypt --wordlist wordlist.txt 7-serpent-twofish-aes-whirlpool
输出:
FOUND: tl!qax@wsx-serpent-twofish-aes-whirlpool
示例 2:三重级联加密与 Whirlpool 哈希算法
下图中的卷使用 Serpent-Twofish-AES 级联加密和 Whirlpool 哈希算法:
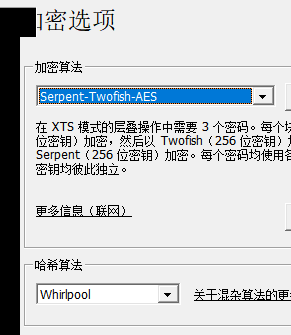
使用 GPU 破解:
python truecrypt_veracrypt_decrypt.py crack --type truecrypt --wordlist wordlist.txt --backend gpu 7-serpent-twofish-aes-whirlpool
输出:
FOUND: tl!qax@wsx-serpent-twofish-aes-whirlpool
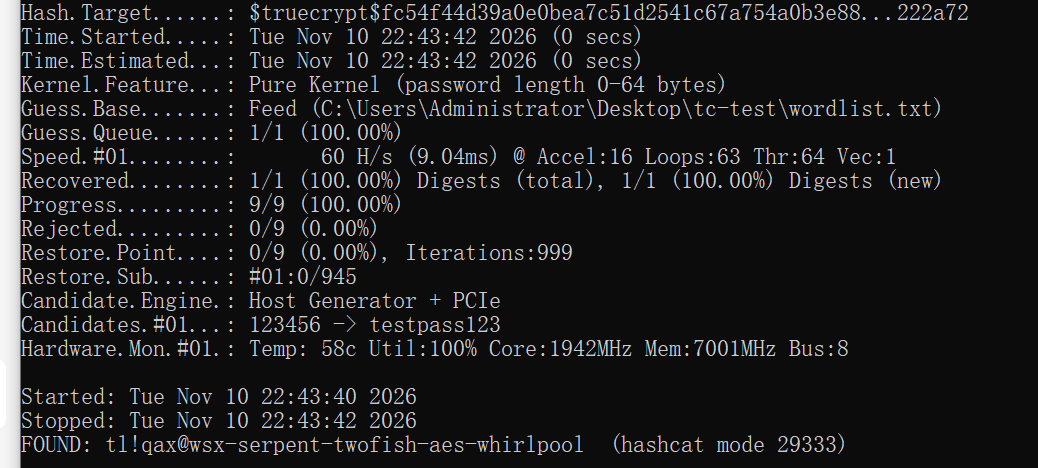
测试表明,字典中包含正确密码时,可以通过尝试候选密码破解所测的 TrueCrypt 容器。VeraCrypt 的处理方式预计类似,但上述破解结果不能直接作为所有 VeraCrypt 配置均已验证的依据。对于字典攻击,候选字典是否包含正确密码是成功的前提。
四、速度
下面使用官方向量测量不同配置下每个密码的处理耗时,再换算为每秒尝试次数。纯 Python 实现中的 PBKDF2 是 CPU 运行的主要开销;实际速度还会受到硬件、参数和候选密码命中位置等因素影响。
1. CPU 速度测算
| 配置 |
词/秒 |
换算 |
TrueCrypt XTS512,显式指定 --kdf ripemd160 --xts 512 |
约 17.7 |
1000 词约 57 秒 |
| TrueCrypt XTS1536,三级联,显式指定 |
约 11.3 |
1000 词约 89 秒 |
| TrueCrypt 自动检测,正确密码命中即停 |
约 11.3 |
— |
| TrueCrypt 自动检测,错误密码的最坏情况 |
约 0.23 |
1000 词约 72 分钟 |
| VeraCrypt XTS512,显式指定,655331 次迭代 |
约 0.15 |
1000 词约 1.8 小时 |
| VeraCrypt 自动检测,错误密码 |
约 0.06 |
1000 词约 4.6 小时 |
使用建议:
- 对于少于 5000 词的 TrueCrypt 小字典,可以使用自动检测;具体耗时取决于硬件和待尝试的算法组合。
- 对于大字典或 VeraCrypt 卷,已知参数时可显式指定
--kdf(如 --kdf sha512)和 --xts,减少自动检测的开销。
- 如果需要更高速度,可以使用 Hashcat 等 GPU/OpenCL 工具。本脚本主要用于无依赖、离线的教学和单机验证。
2. GPU 速度测算:RTX 3060 Laptop
下表列出基准吞吐量。“次/秒”表示每秒可尝试的密码数量,“每次耗时”由吞吐量换算得出。
| 类型 / 算法 |
速度(次/秒) |
每次耗时 |
| TrueCrypt SHA512 XTS512 |
303,600 |
3.3 µs |
| TrueCrypt RIPEMD160 XTS512 |
196,800 |
5.1 µs |
| TrueCrypt RIPEMD160 XTS1536 |
78,600 |
12.7 µs |
| TrueCrypt Whirlpool XTS512 |
45,700 |
21.9 µs |
| VeraCrypt SHA512 XTS512 |
751 |
1.33 ms |
| VeraCrypt RIPEMD160 XTS512 |
703 |
1.42 ms |
| VeraCrypt SHA512 XTS1536 |
267 |
3.75 ms |
| VeraCrypt RIPEMD160 XTS1536 |
306 |
3.27 ms |
| VeraCrypt Whirlpool XTS512 |
121 |
8.26 ms |
| VeraCrypt Whirlpool XTS1536 |
12 |
83.3 ms |
换算关系:1 次/秒 = 1 H/s;µs 表示微秒($10^{-6}$ 秒),ms 表示毫秒($10^{-3}$ 秒)。这里的 XTS 位宽从 512 增加到 1536 对应更多级的密码算法级联;在相应测试配置下,级联越复杂,速度通常越慢。
以下是 TrueCrypt RIPEMD160 XTS1536 场景的后端速度对比:
| 后端 |
速度(次/秒) |
每次耗时 |
| GPU(Hashcat) |
78,600 |
12.7 µs |
| CPU 单进程 |
约 0.43 |
约 2.32 秒 |
测试小结: GPU 在 TrueCrypt RIPEMD160 XTS1536 场景下达到约 7.8 万次/秒;表中 VeraCrypt 测试结果为 12 至 751 次/秒,其中 XTS1536 配置为 12 至 306 次/秒。以表中的 78,600 次/秒和 CPU 单进程约 0.43 次/秒相比,吞吐量约为后者的 18 万倍。不同算法和配置下的倍数不能直接套用这一结果。
 发表于 昨天 06:11
|
查看: 21|
回复: 0
 /1


