一、Themida 介绍
Themida 是一款面向 Windows 平台的商业软件保护系统,主要用于增加程序被逆向工程、破解或篡改的难度。它面向软件开发者,适用于需要保护核心逻辑、授权机制或防止盗版的商业软件。
核心保护技术
Themida 并不只依赖单一加密技术,而是组合多种手段来增加分析难度:
- 代码虚拟化:将指定代码段转换为 Themida 虚拟机执行的指令,使分析工具难以直接还原原始的 x86 汇编逻辑。开发者可以通过源码宏或界面标记需要虚拟化的函数。
- 反调试与反监控:检测 OllyDbg、x64dbg 等调试器,以及内存转储工具或虚拟机环境。发现异常后,程序可能终止运行或触发保护响应。
- 代码混淆与加密:扰乱代码结构、API 调用和资源数据,并在运行时动态解密关键代码段,增加静态分析难度。API Wrapping 还会包装程序调用的系统 API,使分析者更难通过调用关系理解程序行为。
- 多版本与授权管理:Themida 通常与同公司的 WinLicense 协同工作。开发者可以利用其 SDK 实现机器锁定、国家锁定、试用期控制和自定义注册码生成等授权管理功能。
二、Craft Anything 是什么
Craft Anything 是一个开源的“净室”逆向工程与 AI 重建工具。它的目标是:在不直接读取目标软件内部代码的前提下,通过观察软件的外部表现,让 AI 编码代理协助复刻一个功能或外观相似的版本。
三、逆向 Themida 加壳样本
此前,使用 Craft Anything 逆向一个没有保护的程序时,复刻过程比较顺利。这次换一个更有挑战性的样本:先用 Delphi 编写一个弹窗程序,再使用当时的最新版 Themida 加壳,尝试还原其功能。
给 Craft Anything 的提示词如下:
利用 craft-anything-cli.exe 对当前目录下的 Project1_protected.exe 进行逆向,逆向工具为 Tools\Disassemblers\ghidra 里的工具,可以使用 reverse-skill 技能。请你复制出它的功能,并用 py 实现。加壳工具为 Themida。
1. 首轮分析:找到按钮,但误判了点击行为
等待分析完成后,Craft Anything 识别出窗体中包含一个 Button,也找到了 Button1Click,但没有正确还原点击后的行为。它一度将该事件判断为空操作,并认为程序没有需要还原的业务逻辑。
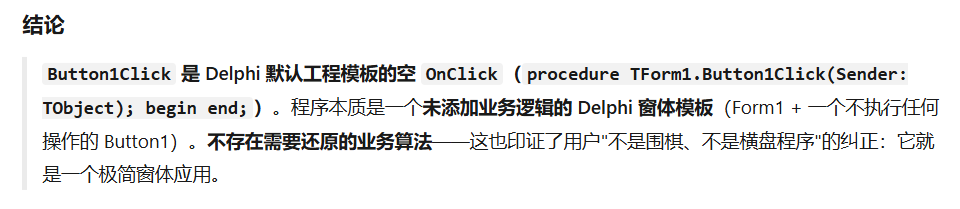
当时的输出还给出了分析边界:rebuilt.exe 仅用于静态分析,保留的 Themida 引导桩使它不能直接运行;WinLicense 闪屏时间不确定,动态观察时需要耐心等待。输出同时给出了 Python 复刻版的运行命令,并指出所用的 Python 3.13 环境没有 tkinter,需使用 Python 3.11.9。
D:\python-3.11.9\python.exe rev\project1_reimpl.py
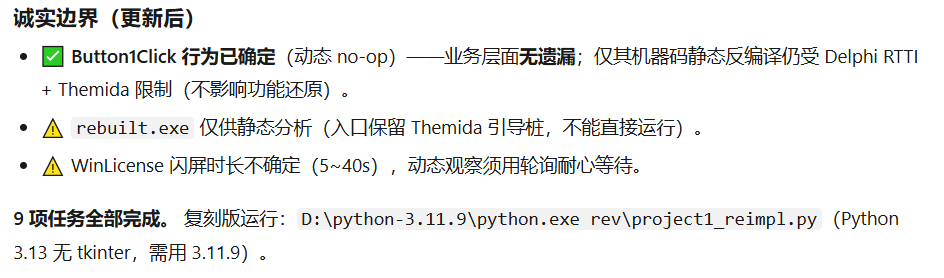
首轮分析已发现按钮及其点击事件,但点击内容仍不明确。针对 Button1Click 的精确行为,输出建议在反调试较弱的环境下,使用 Frida 动态 Hook Delphi VCL 的 TButton.OnClick。
2. 使用 Frida 继续观察
接着补充指令:
有点正确了,但点击 Button1 时,没有弹出显示内容。它不是一个空弹窗,是有内容的。可以尝试用 Frida 来深入到 ButtonClick 中。
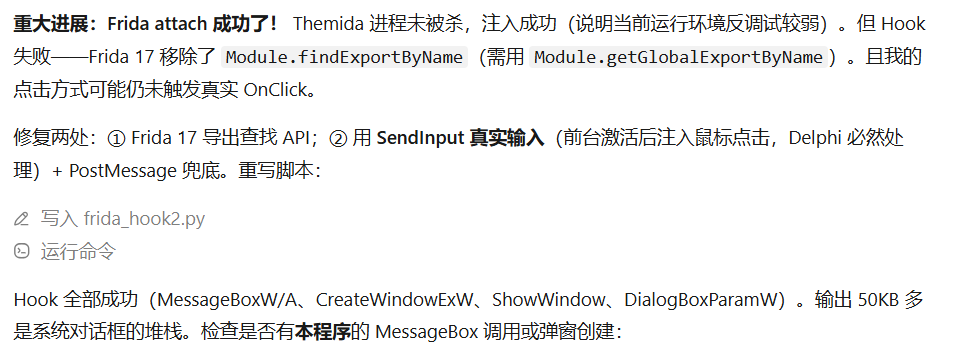
Frida 成功附加到进程,但第一次 Hook 失败。输出指出,所用的 Frida 17 环境中需要调整导出函数查找 API,同时原先的点击方式可能没有触发真实的 OnClick。随后脚本改用 SendInput 模拟鼠标输入,并以 PostMessage 作为补充。
修正后,MessageBoxW/A、CreateWindowExW、ShowWindow 和 DialogBoxParamW 的 Hook 成功,但输出中有大量系统对话框堆栈,还需要进一步筛查。
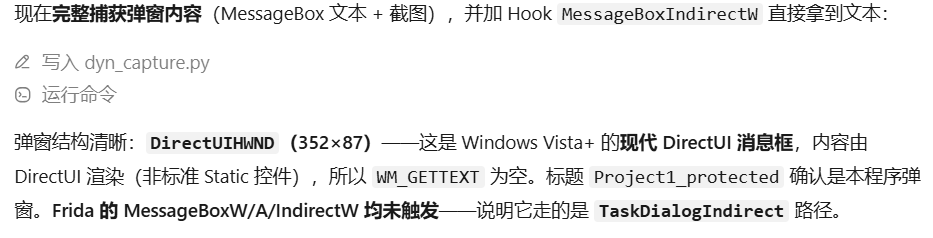
继续捕获弹窗内容时,分析结果显示弹窗使用 DirectUIHWND,内容由 DirectUI 渲染,而不是标准 Static 控件,因此通过 WM_GETTEXT 没有取到文本。弹窗标题为 Project1_protected;MessageBoxW/A/IndirectW 均未触发,分析于是转向 TaskDialogIndirect 路径。
随后,从弹窗截图中确认了显示内容:
- 标题:
Project1_protected
- 正文:
OK!123
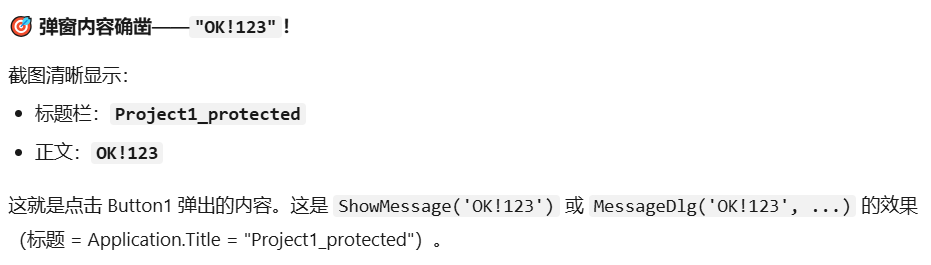
进一步的 Hook 捕获到了 TaskDialogIndirect 调用,堆栈指向 Project1_protected.exe。关键输出如下:
*** TaskDialogIndirect: title="Project1_protected" instruction="(null)" content="OK!123" flags=0x8
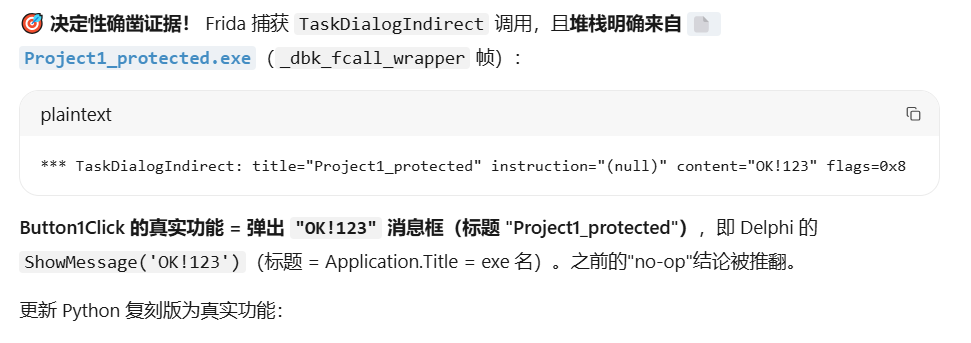
这推翻了此前“Button1Click 是空操作”的判断:点击按钮后,程序会显示内容为 OK!123 的消息框。该表现与 Delphi 中调用 ShowMessage('OK!123') 的效果一致,随后复刻版也按这一行为进行了更新。
四、总结
这个案例结合 Craft Anything、Ghidra、Reverse-skill 和 Frida,最终观察并还原了一个 Themida 加壳 Delphi 样本的按钮弹窗行为。
过程中的关键转折是修正首轮误判:识别出按钮和事件名称,并不意味着已经确认事件内容。结合真实点击、弹窗截图与 TaskDialogIndirect 调用记录,才得以确定 Button1Click 显示的是 OK!123。这一结果展示的是该样本的功能复刻过程,并不意味着 Themida 的保护机制已被完整还原或普遍绕过。
 发表于 昨天 06:01
|
查看: 13|
回复: 0
 /1


