本文结合沙箱、Process Monitor 和 x32dbg,分析样本的副本释放、持久化、文件感染及勒索窗口行为,并定位宿主文件的核心解密循环。当前分析侧重行为链和关键代码验证,尚未覆盖所有执行分支;反调试的具体作用、各副本的协作条件、感染筛选与重复感染判断,以及不同感染文件的恢复适用性,仍需进一步分析。
1. 沙箱与初步行为观察
1.1 样本准备与分析平台
拿到的文件使用 .ex_ 扩展名。在隔离虚拟机中,将扩展名改为 .exe,便于工具识别。更改扩展名不等于转换文件格式;文件是否为 PE,仍需通过 MZ、PE 签名和头部结构确认。
本文使用微步沙箱辅助观察。以下是分析笔记中列出的平台,未逐一验证其当前服务状态:
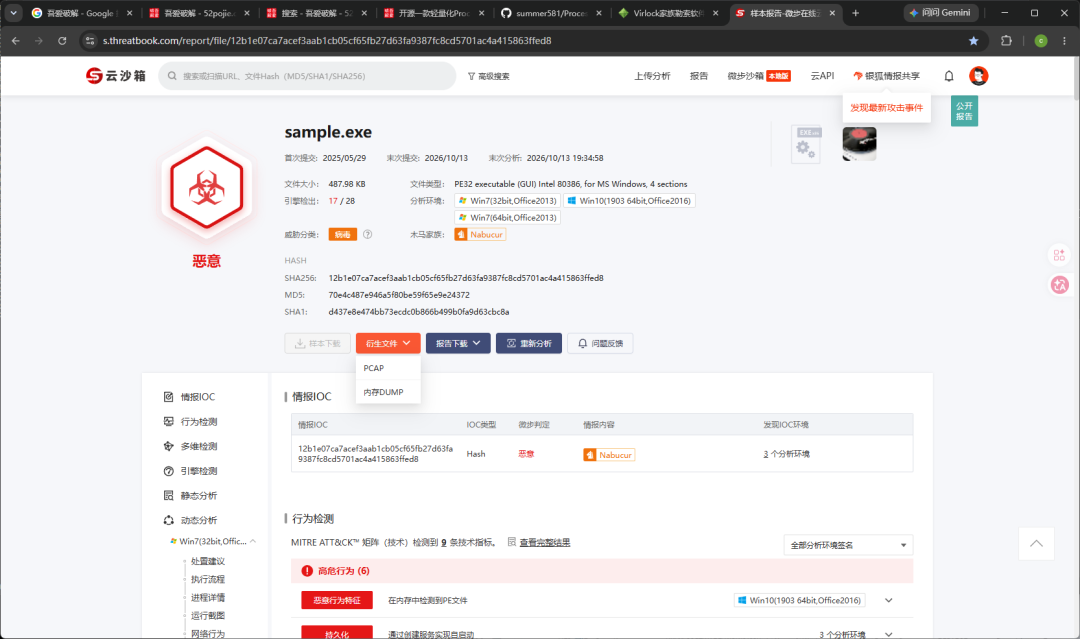
1.2 沙箱报告
沙箱将样本判定为恶意文件,报告中记录了进程、文件及持久化等行为。分析时仍需结合具体运行环境和后续调试结果判断。
1.3 使用 Process Monitor 捕获运行行为
在隔离虚拟机中运行样本,使用 Process Monitor 采集文件创建、进程启动和注册表操作。
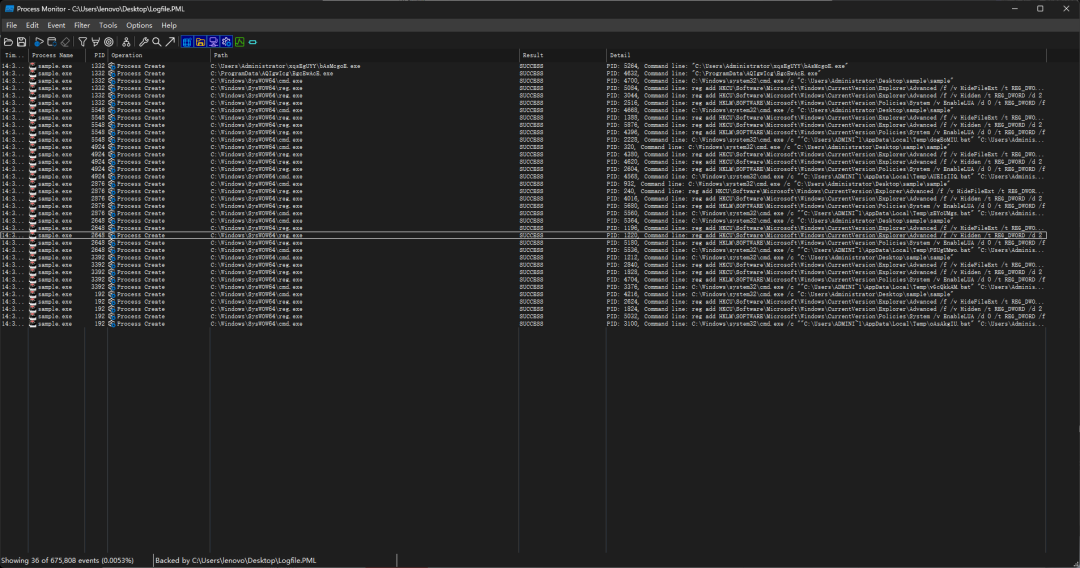
运行记录中出现多个 EXE 副本和 BAT 脚本。挂起不同副本后观察到,后续感染行为主要由这些实例执行,主线程则主要参与解密和生成这些文件;这一判断仍应结合各进程的完整调用链验证。
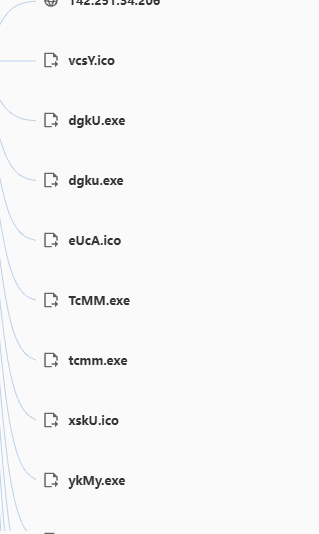
本次与 PML 文件对照,大量文件替换由 BgcEwAcE.exe 执行;bAsMcgoE.exe 明确出现自启动、伴随文件映射和周期性属性检查。其他调试批次的职责应分别确认,不能仅凭文件名套用。
筛选进程创建事件,可以看到可疑副本及 BAT 相关启动记录:

这里的“释放”或“生成文件”不一定等于解压,需要结合文件写入、命令行和进程启动结果区分。
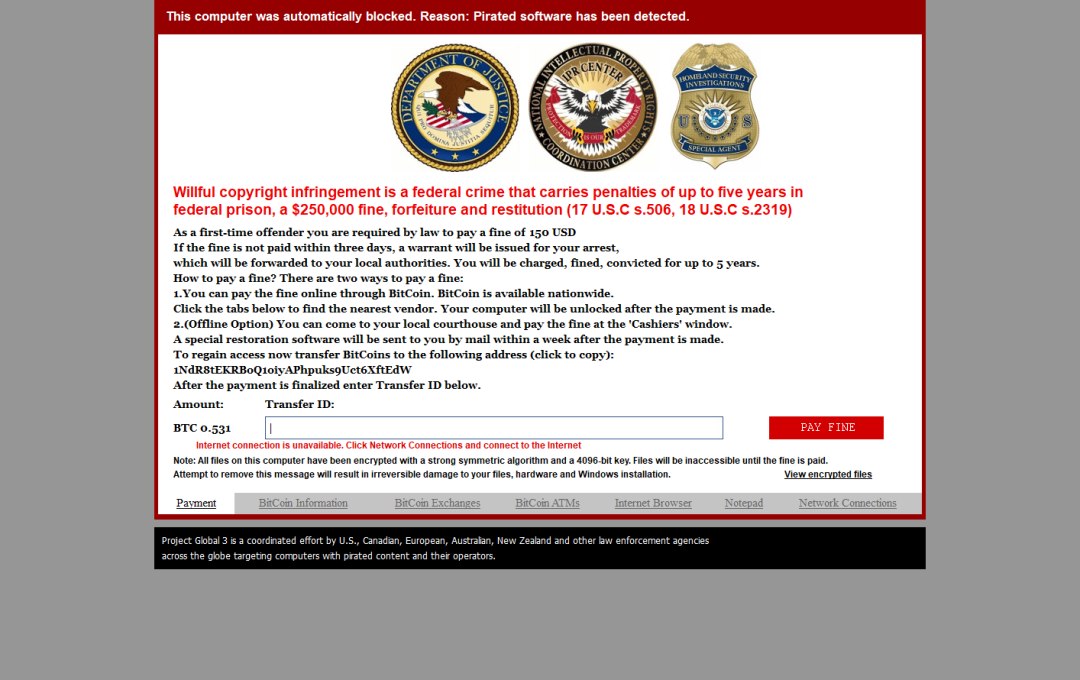
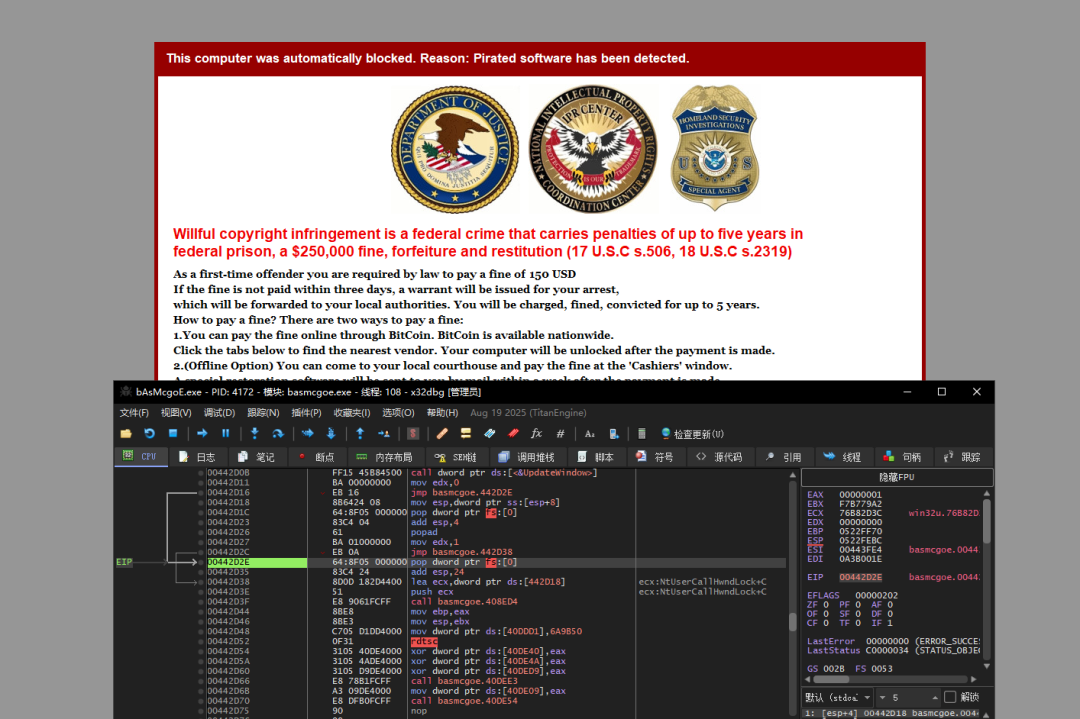
运行过程中还出现伪装执法机构的勒索界面。界面自称使用“4096-bit key”,这是攻击者的界面宣称,不能作为实际加密算法的证明。
1.4 沙箱提供的分析线索
沙箱报告可以为后续动态调试提供线索,但不能代替调用参数、返回值和分支证据。
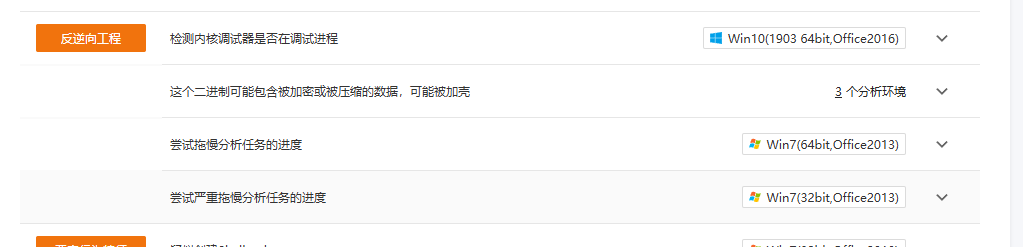
报告提示样本可能存在反调试行为,具体机制和实际影响还需要动态验证。

这张截图显示的是“通过创建服务实现自启动”,支持服务持久化线索,不能作为自解密证据。验证自解密应另行提供代码或数据的前后变化及执行流证据。
以下主要观察 Windows 10 环境,不同系统版本的行为可能不同。记录中出现图标生成和多类文件处理;PML 涉及 EXE、JPG、PNG 和 P12 等目标。
导入表较少或动态调用较多时,可能涉及运行时 API 解析;仅凭导入表和节权限,不能直接判定使用了某种壳。
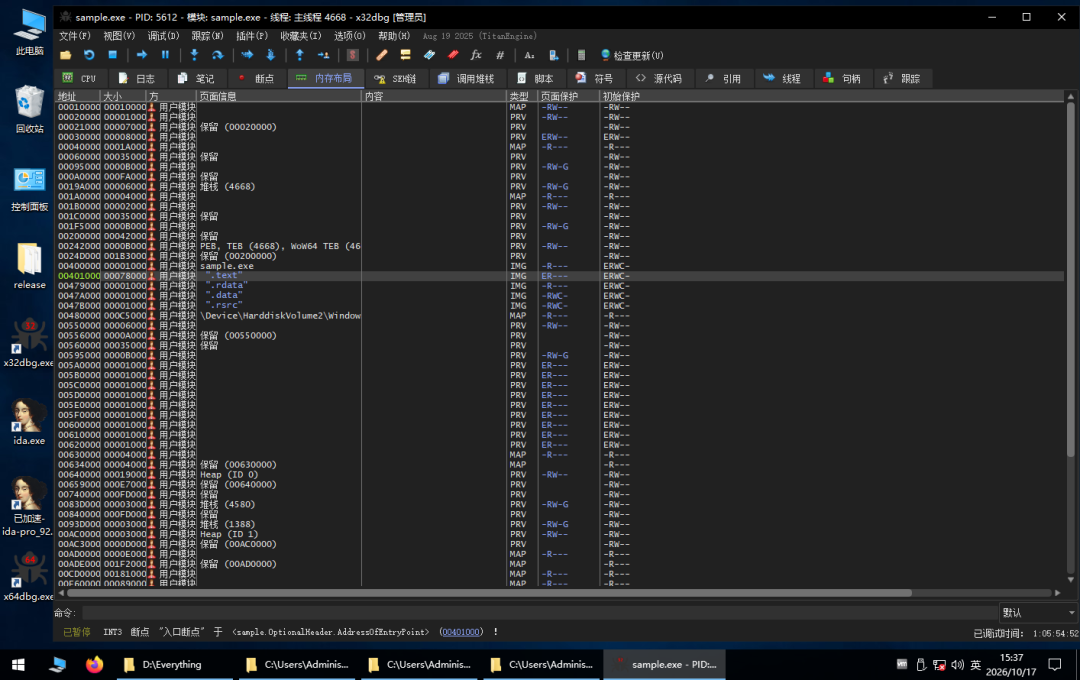
2. x32dbg:主样本、宿主解密与伪装逻辑
2.1 壳、入口与控制流观察
先使用 Detect It Easy 和 PE 信息熵视图检查样本:
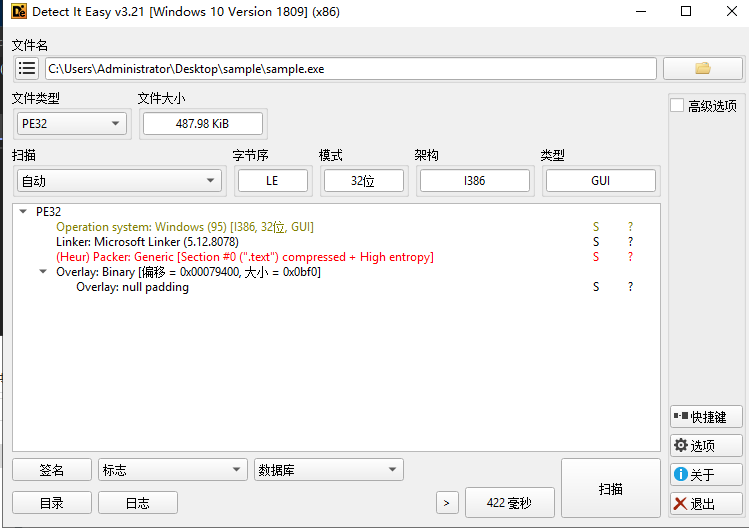
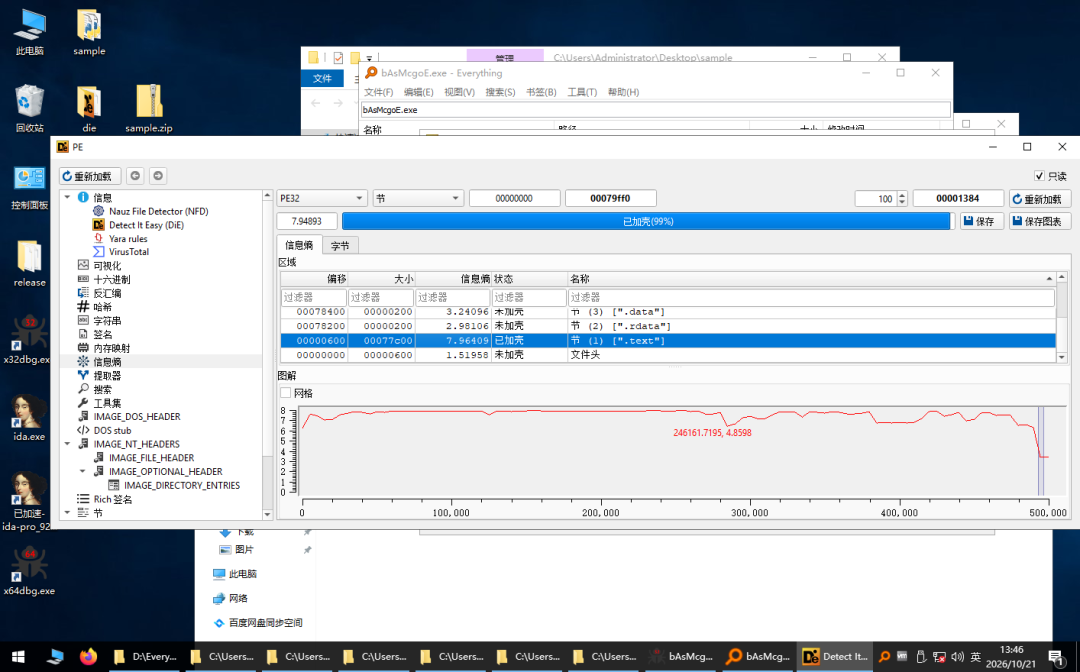
样本整体信息熵约为 7.9,.text 段熵值较高,并被工具启发式识别为可能加壳。这些现象支持存在压缩、加密或保护的线索,但不能单独确定具体壳类型。
入口附近存在大量调用和跳转。可以先从明确的运行行为定位相关 API,再回到样本侧分析调用链;大量跳转本身也只能作为保护或混淆的线索。
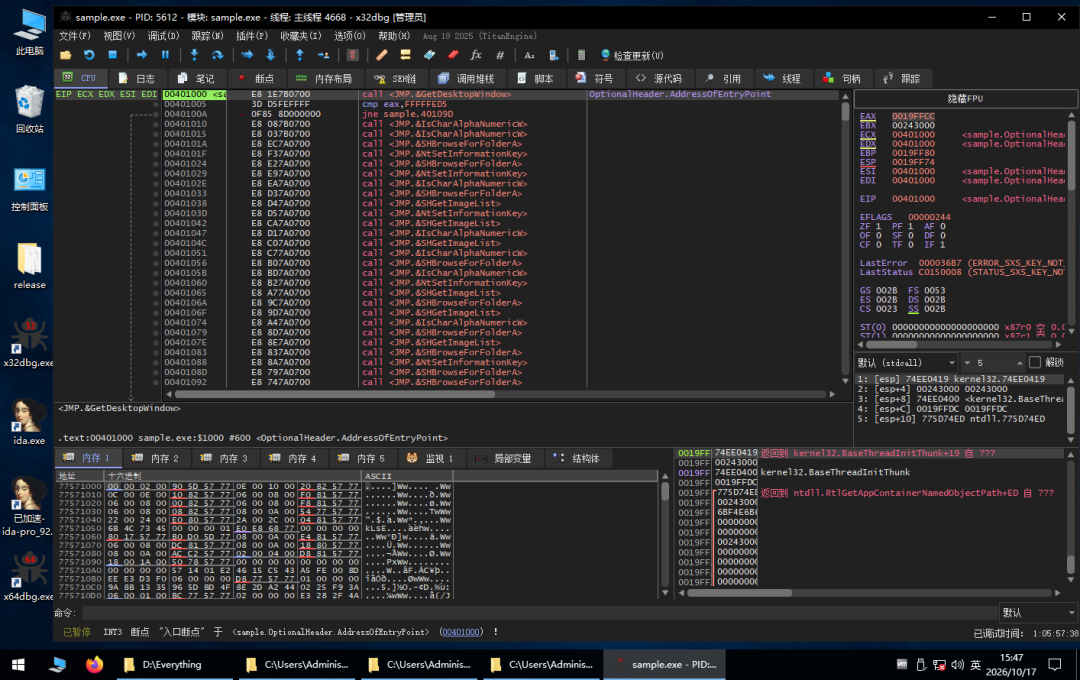
2.2 确定反调试线索
调试时关注 IsDebuggerPresent。截图展示了该 API 的位置,但仅看到函数或跳转桩,不等于已经证明样本实际调用它,也不能确定返回值对执行分支的影响。
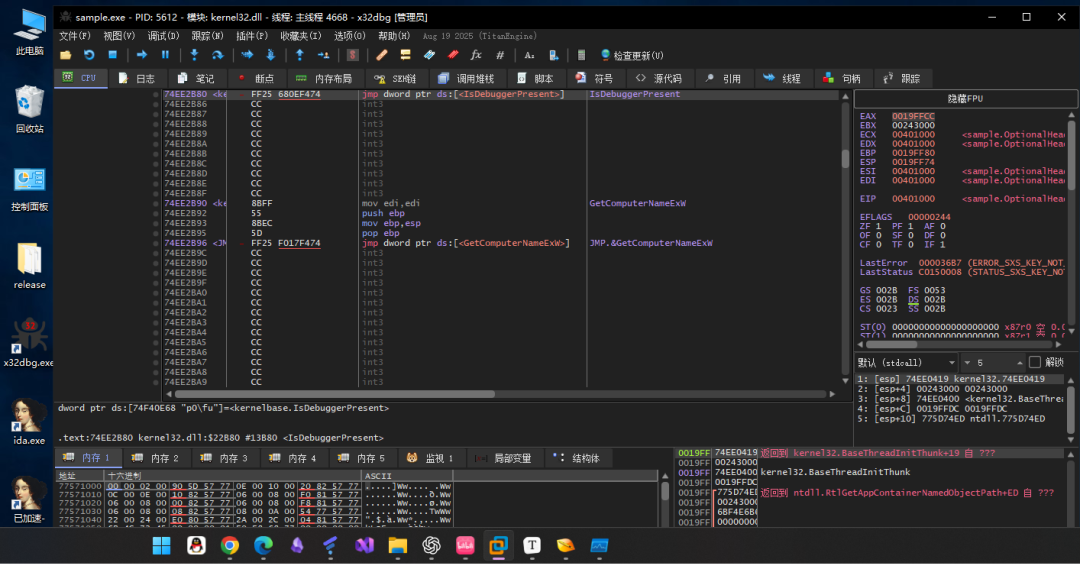
后续可通过断点、调用栈和分支变化验证。若反调试影响分析,可尝试使用 ScyllaHide 等插件,并分别记录启用前后的行为。
2.3 根据内存和文件行为设置观察点
分析解密、内存写入和文件释放时,可以把下列接口作为候选观察点。接口命中只表明发生了相应调用,具体用途需要结合参数、返回值和上下文判断。
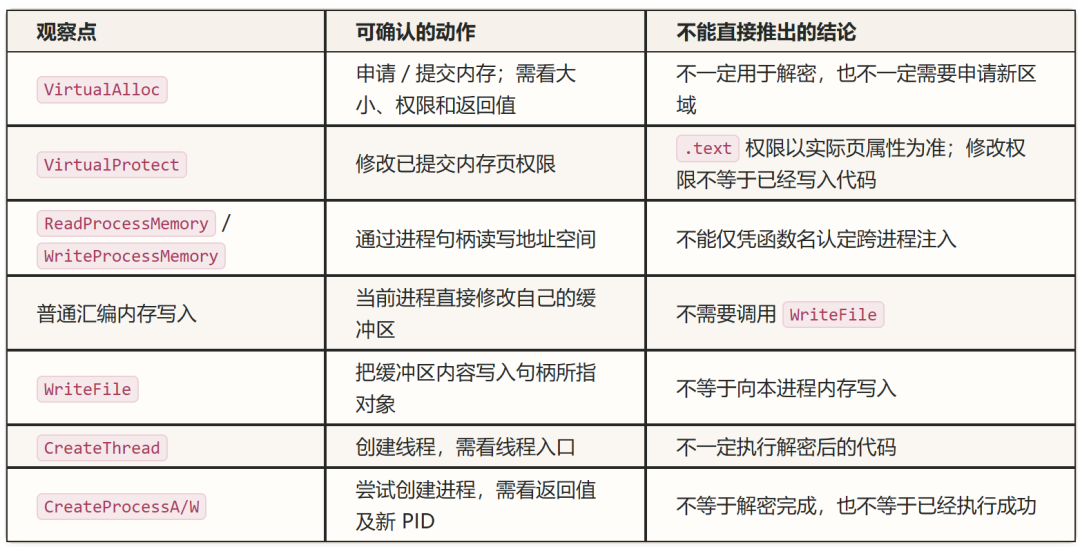
VirtualAlloc:观察申请或提交内存的大小、权限和返回值,不一定用于解密。VirtualProtect:观察已提交内存页的权限变化;修改权限不等于代码已经写入。ReadProcessMemory / WriteProcessMemory:通过进程句柄读写地址空间,不能仅凭函数名认定跨进程注入。- 普通汇编内存写入:可直接修改当前进程缓冲区,不需要调用
WriteFile。
WriteFile:将缓冲区写入句柄所指对象,不等于向本进程内存写入。CreateThread:检查线程入口,不能直接认定新线程执行了解密后的代码。CreateProcessA/W:检查参数、返回值和新 PID;调用本身不等于解密完成或启动成功。
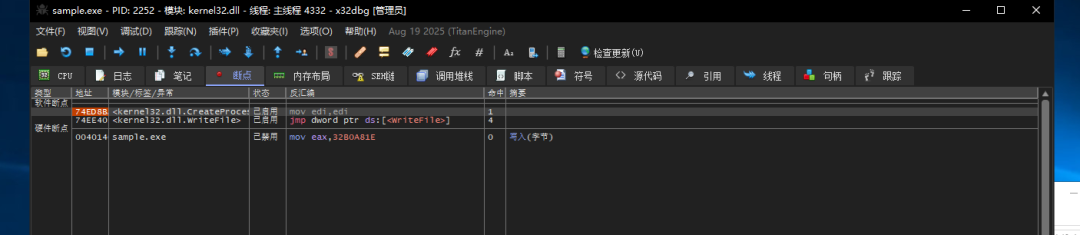
本次对 VirtualProtect、VirtualAlloc、WriteFile 设置断点,同时观察 CreateThread 和 CreateProcessA/W。其中,VirtualProtect 的断点在这次分析中提供的线索有限。
2.4 内存分配与落盘观察
命中 VirtualProtect 时,检查目标地址、区域大小、原权限、新权限和返回值。只有返回成功,才能确认该次权限修改生效。
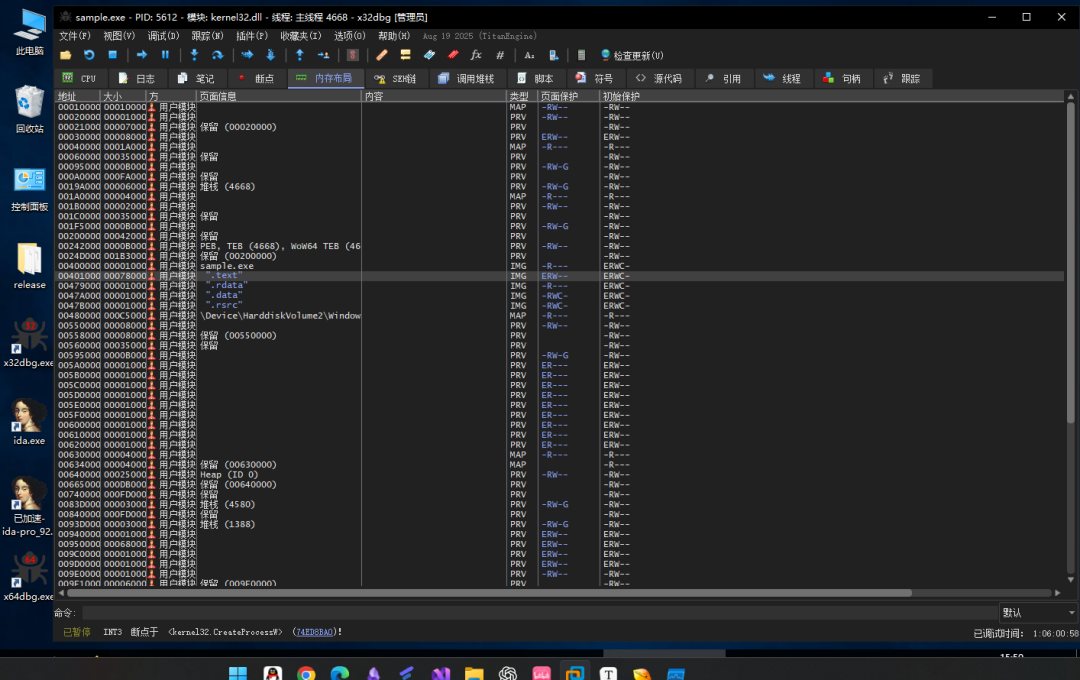
对 VirtualAlloc 的观察记录中,该断点命中 39 次;可通过参数了解各次内存分配的大小和方式。
WriteFile 可以用于观察数据落盘:一次或多次写入都可能组成目标文件。写入可执行文件后,样本可能调用 CreateProcess,但两者并不存在必然的固定对应关系;其他文件写入也未必通过这一接口完成。需要关联句柄、缓冲区、写入长度、返回值及后续行为。
2.5 WriteFile 参数与 PE 缓冲区
下表仅适用于 32 位 WriteFile API 入口、函数序言尚未执行时的栈布局。图中句柄值为 00000278;下方断点截图显示 0000027C,不能将两者视为同一次调用。
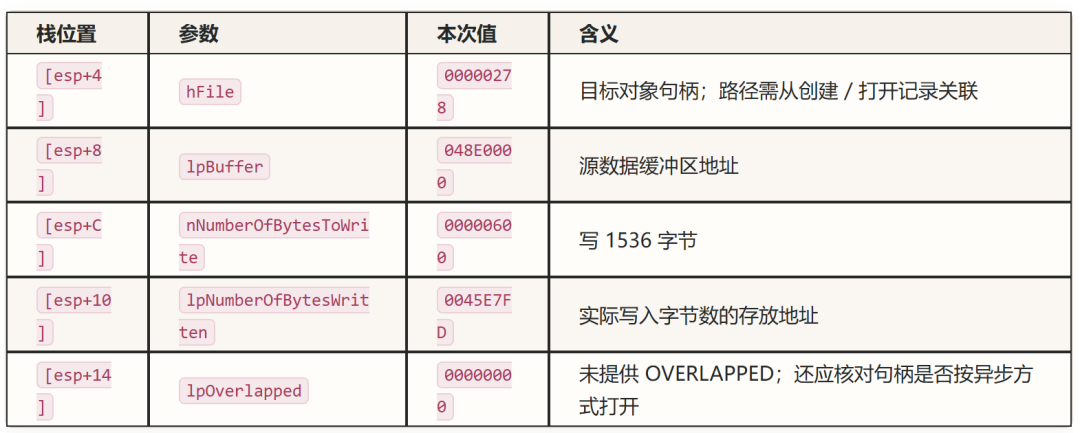
第一次命中 WriteFile 时,调试器中的参数如下:
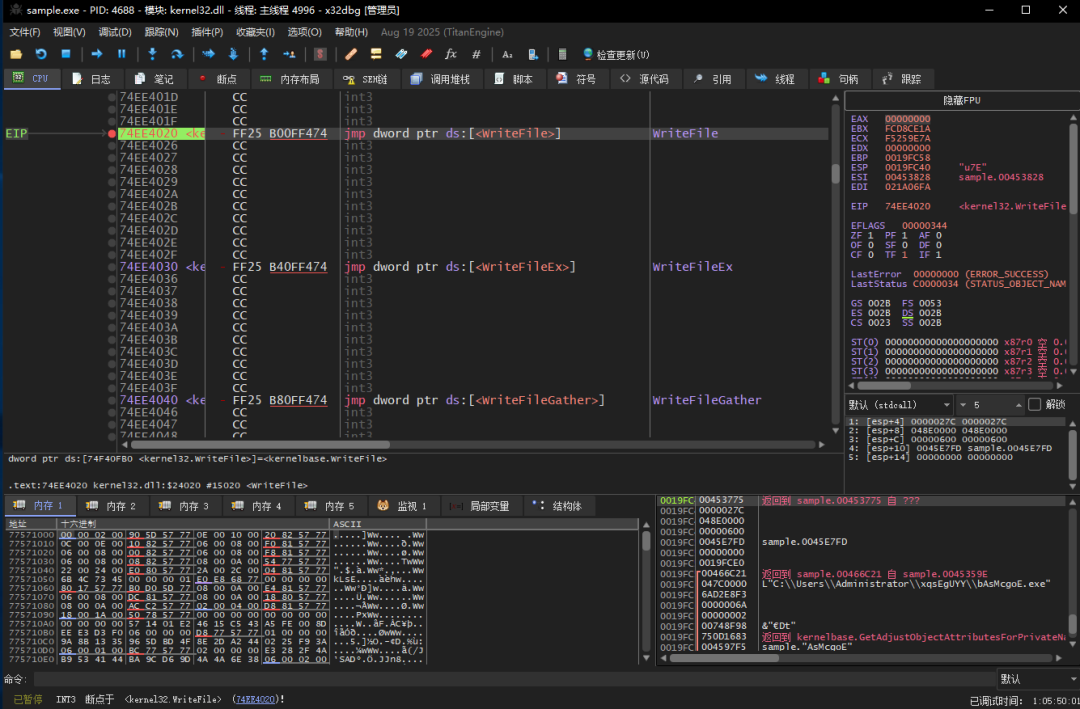
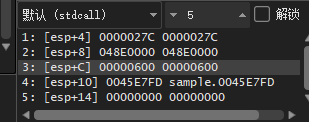
其中,lpBuffer 为 048E0000,请求写入长度为 0x600。跟进缓冲区,可见以下原始转储。连续全零区域按地址范围归并,其他记录保留:
048E0000  4D 5A 90 00 03 00 00 00 04 00 00 00 FF FF 00 00
048E0010  B8 00 00 00 00 00 00 00 40 00 00 00 00 00 00 00
048E0020  00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00
048E0030  00 00 00 00 00 00 00 00 00 00 00 00 B8 00 00 00
048E0040  0E 1F BA 0E 00 B4 09 CD 21 B8 01 4C CD 21 54 68
048E0050  69 73 20 70 72 6F 67 72 61 6D 20 63 61 6E 6E 6F
048E0060  74 20 62 65 20 72 75 6E 20 69 6E 20 44 4F 53 20
048E0070  6D 6F 64 65 2E 0D 0D 0A 24 00 00 00 00 00 00 00
048E0080  65 0D A3 87 21 6C CD D4 21 6C CD D4 21 6C CD D4
048E0090  AF 73 DE D4 2B 6C CD D4 21 6C CD D4 20 6C CD D4
048E00A0  52 69 63 68 21 6C CD D4 00 00 00 00 00 00 00 00
048E00B0  00 00 00 00 00 00 00 00 50 45 00 00 4C 01 03 00
048E00C0  F8 2D AB 54 00 00 00 00 00 00 00 00 E0 00 0F 01
048E00D0  0B 01 05 0C 00 BA 06 00 00 04 00 00 00 00 00 00
048E00E0  00 10 00 00 00 10 00 00 00 D0 06 00 00 00 40 00
048E00F0  00 10 00 00 00 02 00 00 04 00 00 00 00 00 00 00
048E0100  04 00 00 00 00 00 00 00 00 F0 06 00 00 06 00 00
048E0110  00 00 00 00 02 00 00 00 00 00 10 00 00 10 00 00
048E0120  00 00 10 00 00 10 00 00 00 00 00 00 10 00 00 00
048E0130  00 00 00 00 00 00 00 00 20 D0 06 00 50 00 00 00
048E0140–048E018F  全部为 00
048E0190  00 D0 06 00 20 00 00 00 00 00 00 00 00 00 00 00
048E01A0  00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00
048E01B0  2E 74 65 78 74 00 00 00 00 C0 06 00 00 10 00 00
048E01C0  00 BA 06 00 00 06 00 00 00 00 00 00 00 00 00 00
048E01D0  00 00 00 00 20 00 00 60 2E 72 64 61 74 61 00 00
048E01E0  00 10 00 00 00 D0 06 00 00 02 00 00 00 C0 06 00
048E01F0  00 00 00 00 00 00 00 00 00 00 00 00 40 00 00 40
048E0200  2E 64 61 74 61 00 00 00 74 01 00 00 00 E0 06 00
048E0210  00 02 00 00 00 C2 06 00 00 00 00 00 00 00 00 00
048E0220  00 00 00 00 40 00 00 C0 00 00 00 00 00 00 00 00
048E0230–048E03FF  全部为 00
048E0400  6A 00 68 05 30 40 00 68 00 30 40 00 6A 00 E8 17
048E0410  04 00 00 6A 00 E8 16 04 00 00 E8 17 04 00 00 E8
048E0420  1E 04 00 00 E8 13 04 00 00 C3 00 00 00 00 00 00
048E0430–048E05FF  全部为 00
缓冲区以 MZ 开头,并包含 PE\0\0 和节表,可以判断正在输出 PE 相关内容。0x600 是本次请求写入的长度,不是整个 PE 的长度,也不能仅凭它判断整个文件已解密。
对缓冲区设置写入观察点可以追查数据来源,但命中位置可能是解密,也可能只是复制或 PE 头构造。
再次按 F9 运行至 CreateProcess,笔记记录命中 4 次。这只能说明观察到了多次相关调用,需要按返回地址、参数和返回值去重,不能推出存在 4 次分段解密。
内存中还可看到生成文件的路径:
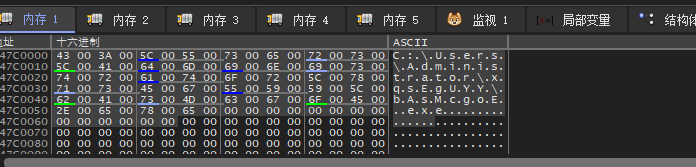
为观察新建子样本,可在 CreateProcessA/W 入口检查第六个参数 dwCreationFlags,保留已有标志并按位 OR 0x4,即 CREATE_SUSPENDED。这会使新进程的主线程初始挂起,不是取消进程创建,也不会暂停当前进程或其他已运行副本。
其他 CreateProcess 变体的参数位置不同,不可照搬。还应记录输出文件是否完整落盘及其哈希,不能仅凭挂起判定成功脱壳。
2.6 主样本继续生成副本和释放宿主
暂不进入子样本,继续观察下一次 CreateProcess 的参数及对应生成文件。
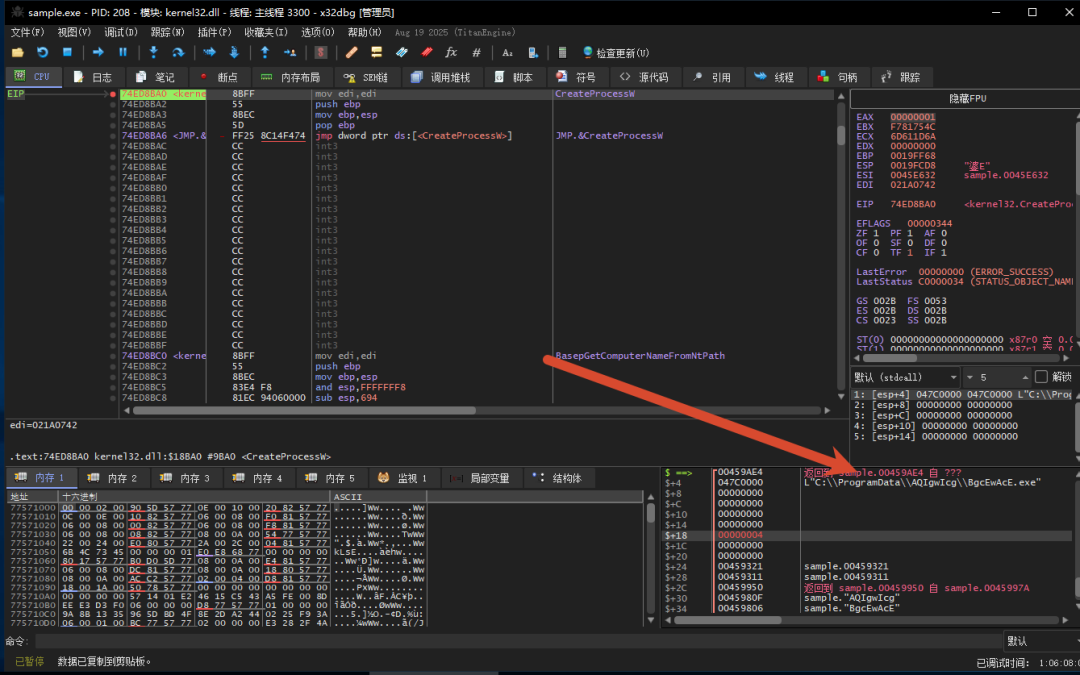
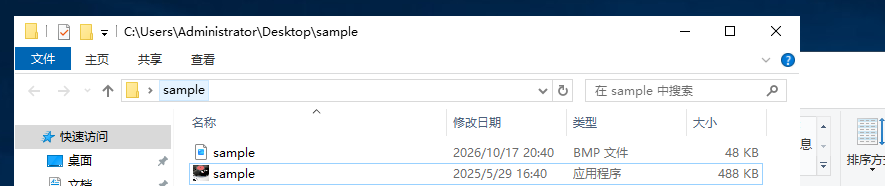
继续运行后,目录中出现同名的 BMP 文件和应用程序。隐藏扩展名时,二者可能难以从名称上区分。
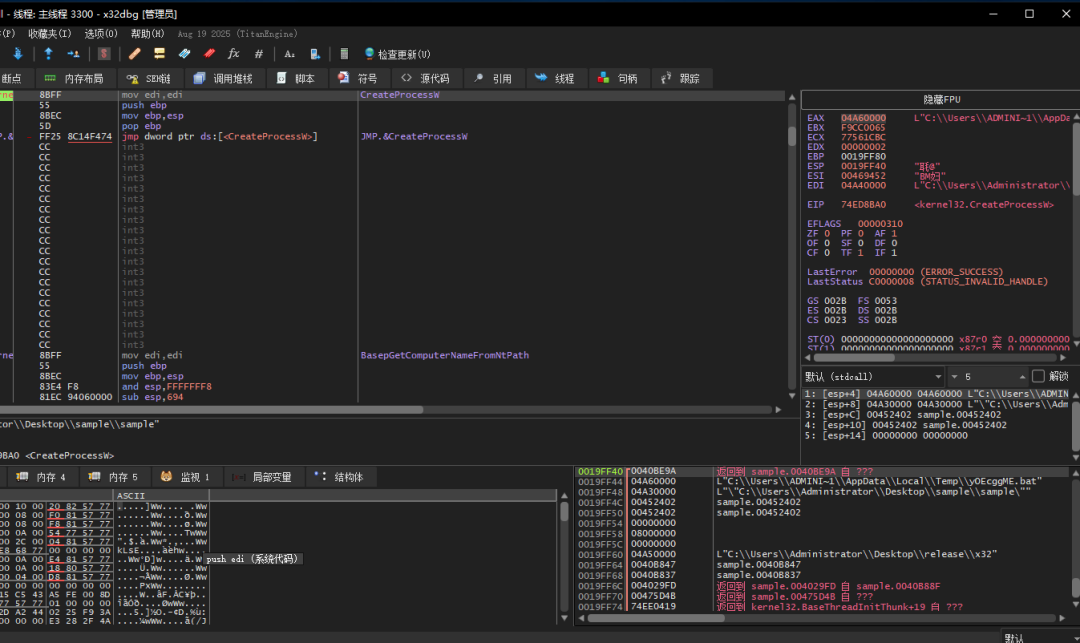
调试记录还显示一次涉及临时 BAT 文件及样本路径的进程创建调用:
在 CreateFile 下断并跟踪,可以观察到样本处理目标文件的位置。
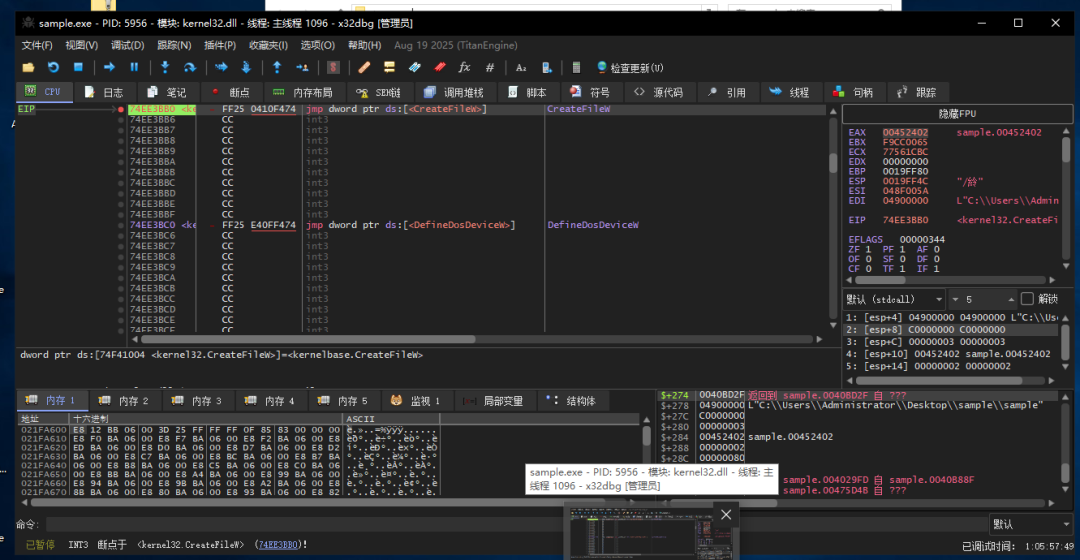
随后在 WriteFile 处下断,缓冲区开头为 42 4D,即 BMP 文件的 BM 标志。
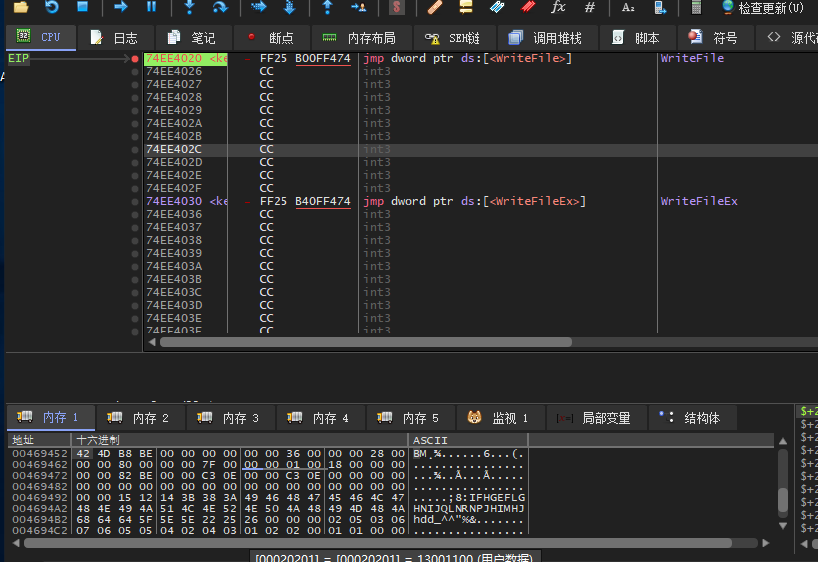
若要定位被感染宿主的解密逻辑,应先区分写入对象和源缓冲区:WriteFile 的第一个参数 hFile 是目标对象句柄,第二个参数 lpBuffer 才是要观察的源缓冲区地址。具体文件写入偏移由文件指针或 OVERLAPPED 等决定。
2: [esp+8] 00469452 sample.00469452 "BM妇"
2.7 定位 BMP 缓冲区与记录指令流
对本次 lpBuffer = 00469452 设置硬件写入断点并重新运行,未直接捕获到预期的解密写入。经过多次 F9 和步进,在相关位置截取到循环片段。该过程不能单独证明已经记录完整解密流程。
当时使用的追踪条件如下:
- 暂停条件:
cip == 0x00401815
- 日志文本:
0x{p:cip} {i:cip} | EAX={p:eax} ECX={p:ecx} EDX={p:edx} ESI={p:esi} EDI={p:edi} ESP={p:esp}
- 日志条件:
1,即每条被追踪指令均记录
- 最大步数:
10000
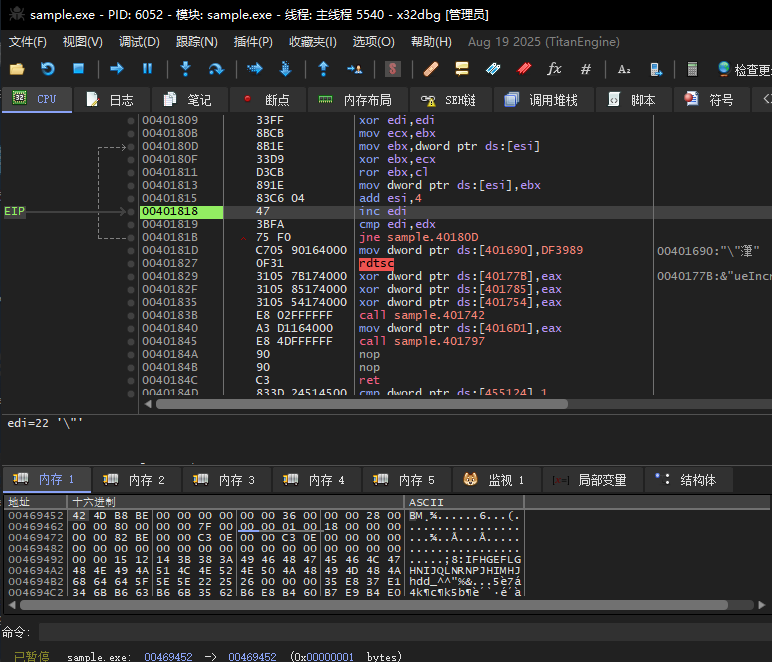
00401815 位于循环内部,会在某次迭代中达到暂停条件,并非整轮结束地址。若本次执行 0x2FB7 次、每次 8 条指令,单循环约需 97,720 条指令,10,000 步不足以记录全程。本次记录用于验证一次变换,并观察初始与最终寄存器。
2.8 宿主块 DWORD 解密循环
日志整理可借助 AI,但报告仍应附原始 .log、输入输出片段和独立校验。以下参数化代码和后面的汇编是同一个循环的两种表述,不是两层独立算法;外层混淆需要另行说明。
for (i = 0; i < 0x2FB7; i++) {
    uint32_t x = buffer[i];
    x ^= 0x6034E9B7;
    x = ROR32(x, 23);
    buffer[i] = x;
}
本次参数不能直接套用到其他感染文件:
Key              = 0x6034E9B7
Rotate           = 0xB7 & 0x1F = 23
DWORD 数         = 0x2FB7 = 12215
总长度           = 0x2FB7 * 4 = 0xBEDC
解密区起始地址   = 0x00469432
BMP 数据起始地址 = 0x00469452
BMP 数据长度     = 0x0000BEB8 = 48824 字节
对应的核心汇编如下。代码地址、加密块地址和最终 BMP 地址是不同概念:
0040180D  mov  ebx, dword ptr ds:[esi]
0040180F  xor  ebx, ecx
00401811  ror  ebx, cl
00401813  mov  dword ptr ds:[esi], ebx
00401815  add  esi, 4
00401818  inc  edi
00401819  cmp  edi, edx
0040181B  jnz  0040180D
对应的寄存器级逻辑可写成:
for (;;) {
    uint32_t x = *(uint32_t *)esi;
    x ^= ecx;
    x = _rotr(x, ecx & 31);
    *(uint32_t *)esi = x;

    esi += 4;
    edi++;

    if (edi == edx)
        break;
}
该片段明确给出了每个 DWORD 的 XOR + ROR 变换,但不足以单独证明已具备通用文件恢复能力。仍需补全外层解码、宿主块定位、每文件密钥与长度获取、元数据剥离、计数和校验检查,以及实际恢复结果验证。
此前脚本曾出现“宿主块密钥/校验和不匹配”,因此真实样本恢复尚不能视为完成。上述循环可作为编写恢复脚本的基础,但不能直接推断所有感染文件都能按本次参数还原。
2.9 扩展名、图标与宿主打开尝试
当资源管理器隐藏已知文件类型的扩展名,且感染后的 EXE 使用类似原文件的图标时,外观可能具有欺骗性。这取决于资源管理器的显示设置和图标资源,不是 Windows 主题本身。
本次 CreateProcess 记录中出现 BAT 文件,结合释放 BMP 的行为,可以继续分析样本如何伪装成原文件,以及如何尝试打开宿主。仅凭 BAT 的存在,还不能完整确定所有文件类型的打开流程。
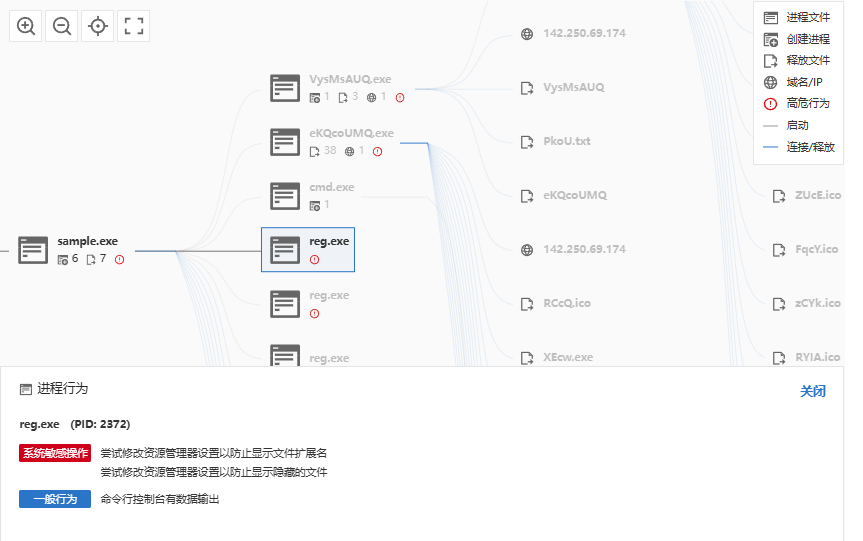
后续副本还尝试修改资源管理器设置,以隐藏文件扩展名和隐藏文件。
3. x32dbg:BgcEwAcE.exe 文件处理记录
3.1 分析目标与运行批次
前次 PML 显示,BgcEwAcE.exe(PID 4632)直接进行了临时 ICO/EXE 生成及大量文件替换,可能与感染行为有关。
3.2 尝试启动伴随副本
对 BgcEwAcE.exe 的 CreateProcess 下断,观察到其尝试启动 bAsMcgoE.exe。这一现象与沙箱中可见的部分执行流相似,但仍需按本次调用参数和结果关联。

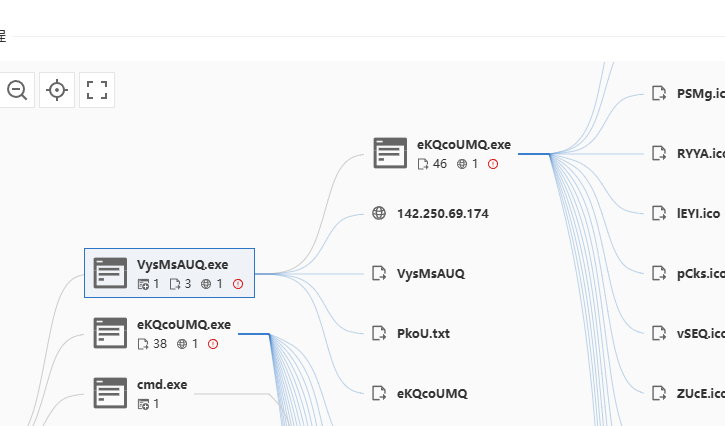
沙箱中还出现多个关联文件。为了解文件处理过程,可以结合 Process Monitor 中的 CreateFile、CloseFile 等事件,以及调试器中的 CreateFile 参数继续观察。打开文件不等于已经修改文件。
以下是几次观察到的文件和路径:
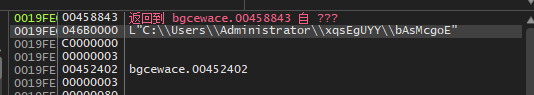
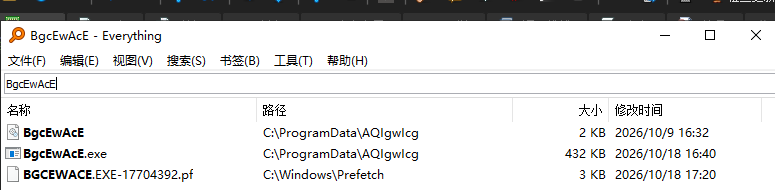
第四次观察到可疑文件相关访问。是否为新建文件,需要核对创建方式、返回值和 OpenResult。
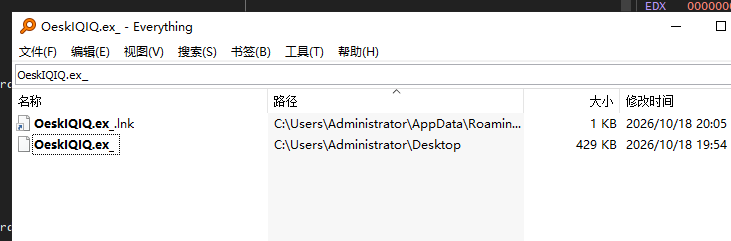
随后还观察到本机图片路径:

后续出现 OeskIQIQ 相关文件访问。仅凭路径或 CreateFile 命中,不能确认已经写入内容,需要补充写入事件、缓冲区和返回值。
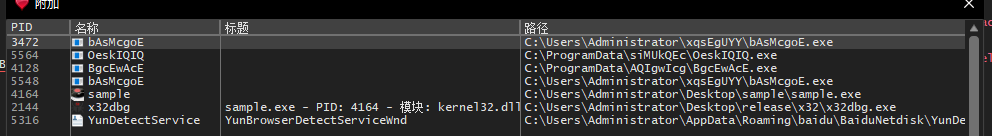
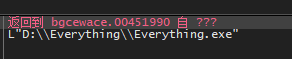
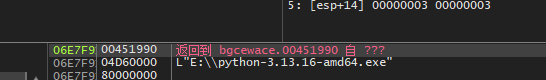
后续调用记录还涉及本机程序和图片文件。是否有对应的进程启动成功,需要核对创建接口的返回值和新 PID。

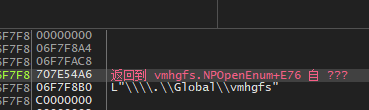
下图显示 \\.\Global\vmhgfs 设备路径及 vmhgfs 相关返回位置,属于设备或共享文件系统相关访问线索,不是进程启动证据。是否用于环境探测,仍需调用链支持。
3.3 手工调用记录与重复启动现象
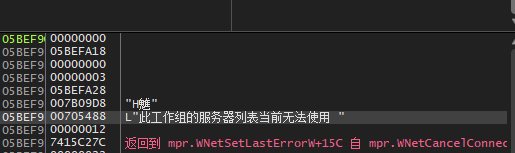
继续观察时,调试器出现“此工作组的服务器列表当前无法使用”等网络相关字符串。仅凭该截图,不能确定它与用户点击桌面文件之间的因果关系。
整理手工记录,保留当时观察到的调用顺序和部分路径:
CreateFile: 057FDBA8 04D40000
  L"C:\\Users\\Administrator\\AppData\\Local\\Google\\Chrome\\User Data\\Default\\Extensions\\nmmhkkegccagdldgiimedpiccmgmieda\\1.0.0.6_0\\images\\flapper.gif"
  句柄记录: 5D4
ReadFile: 5D4

CreateFile: 0522D2 0522DF0C L"KMUI.ico"
WriteFile: 648
WriteFile: 648
WriteFile: 648
CreateProcess: bAsMcgoE

051EF2 051EF4F0 L"TcoY.exe"
WriteFile
WriteFile
WriteFile
WriteFile
CreateProcess: bAsMcgoE

0571EC 0571F008 L"wUYO.exe"
057FDBA8 04D40000
  L"C:\\Users\\Administrator\\AppData\\Local\\Google\\Chrome\\User Data\\Default\\Extensions\\nmmhkkegccagdldgiimedpiccmgmieda\\1.0.0.6_0\\images\\flapper.gif"
051EF6A4 04D80000 L"D:\\Everything\\Everything.exe"  614--1000
056FEA 05230000 L"D:\\FlClash\\data\\flutter_assets\\assets\\images\\avatar\\arue.jpg"
ReadFile: 640----7000
056FF4 05230000 L"D:\\IDA_Pro_9.2\\dbgsrv\\win32_remote32.exe"
0583F9 05230000 L"E:\\python-3.13.16-amd64.exe"
05A3F8 05A3F8B0 L"\\\\.\\Global\\vmhgfs"
应把文件访问和进程启动分开:CreateFile 用于打开或创建对象;只有实际命中 CreateProcess 等创建接口,并结合返回值和新 PID,才能确认启动行为。调试中多次出现 bAsMcgoE.exe 的启动尝试,具体重试原因仍需分析调用前的判断分支。
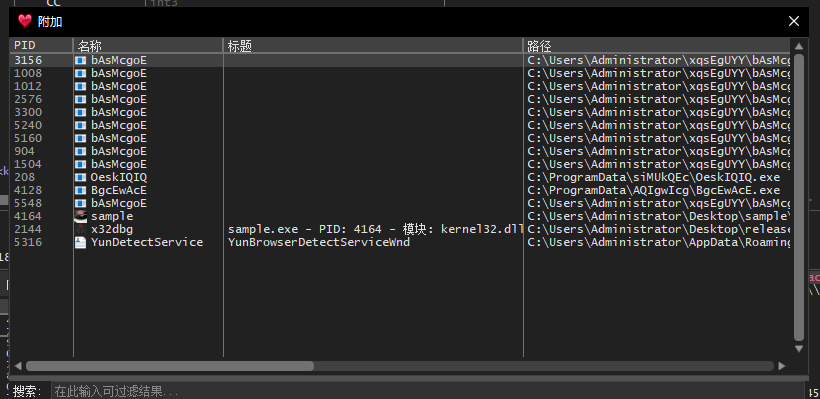
结合 PML,可初步整理出文件处理链:
- 读取原文件并查询大小。
- 生成临时 ICO 和随机名 EXE。
- 重建临时文件并替换随机名 EXE。
- 将生成结果写回目标位置。
- 对非 EXE 目标,观察到删除原件和清理临时文件的行为。
- 继续处理下一个文件。
这条链需要按具体 PID、路径和结果逐项关联。当前观察表明 BgcEwAcE.exe 承担了文件处理职责;沙箱未展示某些窗口行为,也不能单独证明窗口与该进程完全无关。
4. x32dbg:bAsMcgoE.exe 属性操作与窗口观察
本节观察 bAsMcgoE.exe 的自启动、伴随文件、周期检查与窗口行为。不能直接从上一个副本尝试启动它,推出“真正感染逻辑只在它里面”。
前次 PML 的直接文件替换证据属于 BgcEwAcE.exe;若本次动态调试还发现 bAsMcgoE 处理用户文件,应另行记录该运行批次的 PID、线程和完整操作链。
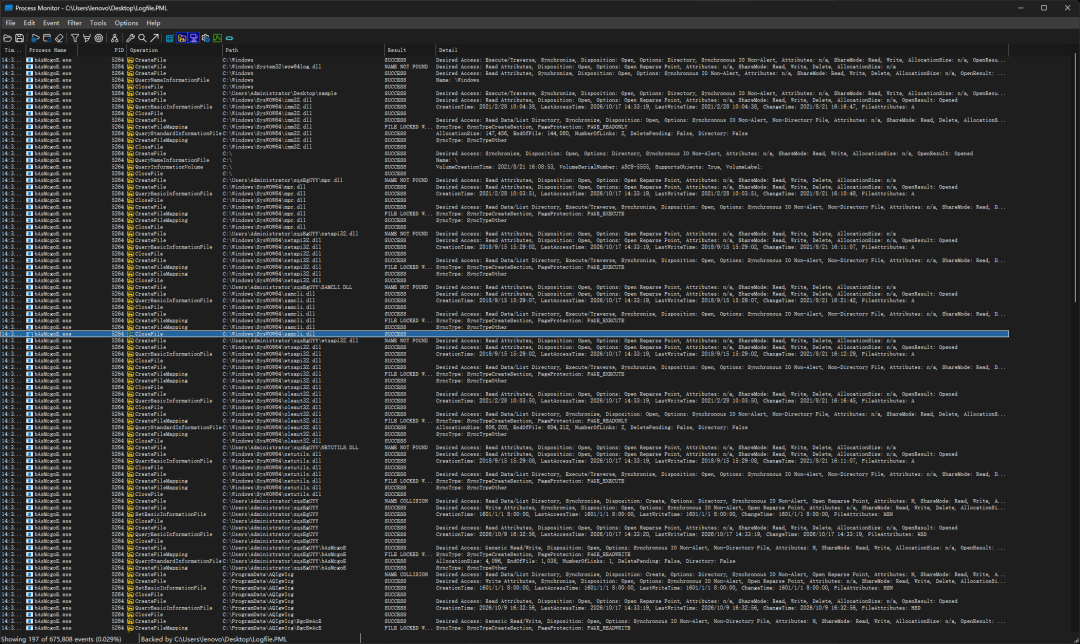
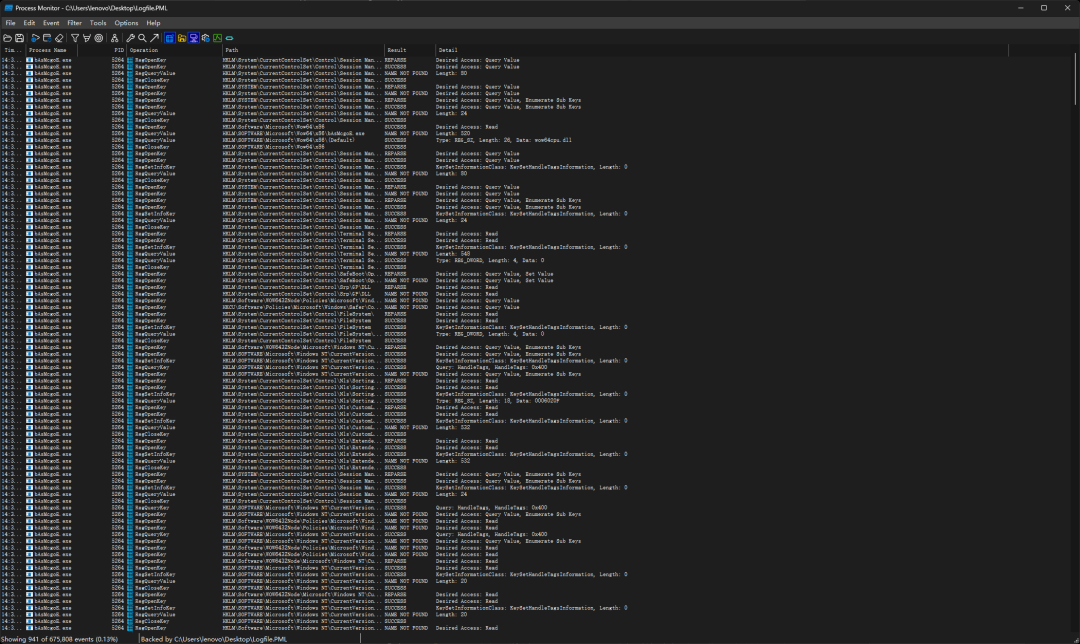
这些记录与沙箱中的部分行为相近。下面继续观察自启动、状态文件、周期检查与窗口相关调用。
4.1 文件和目录属性
重点检查 GetFileAttributesW、SetFileAttributesW 的路径、标志、返回值,以及调用后的条件分支。
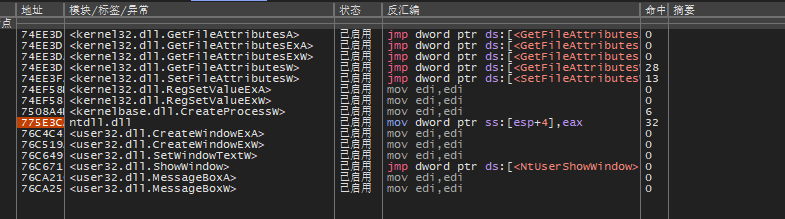
一次 SetFileAttributesW 调用中,第二个参数为 0x6,即 FILE_ATTRIBUTE_HIDDEN | FILE_ATTRIBUTE_SYSTEM。样本尝试把 C:\Users\Administrator\xqsEgUYY 设置为隐藏和系统属性,是否成功仍需检查返回值。
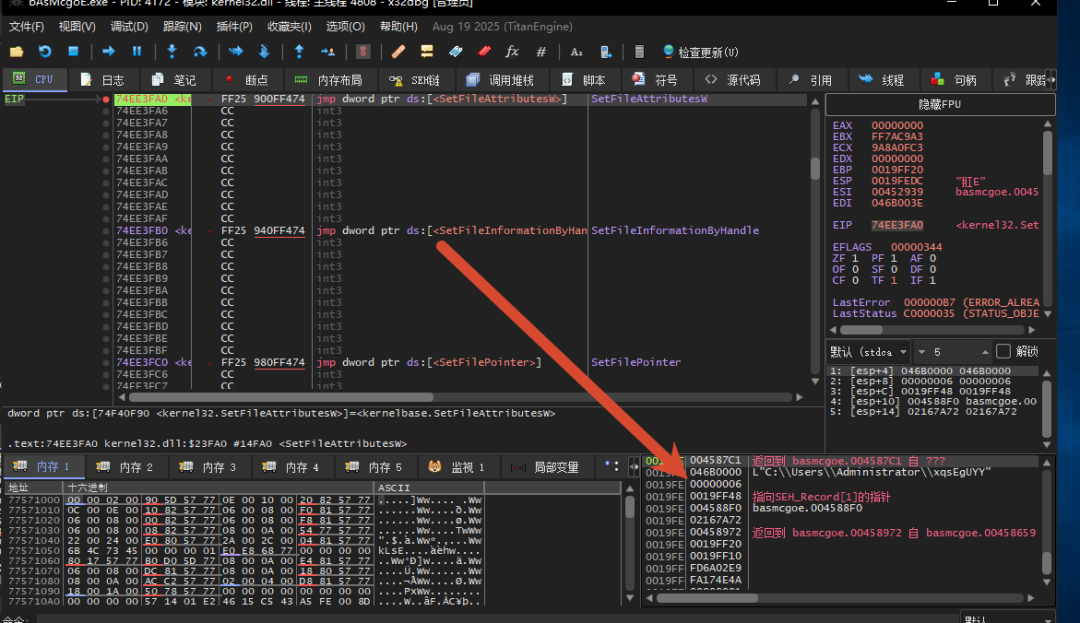
随后观察到针对相关目录的属性查询和设置:
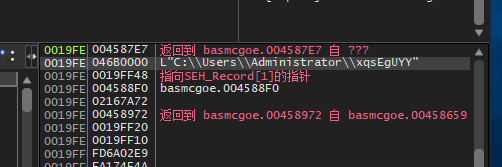
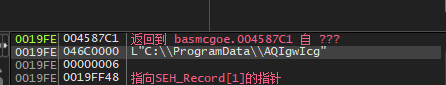
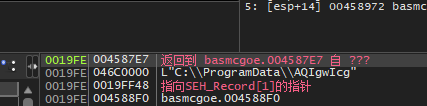
手工记录中的属性查询涉及以下路径,并多次交替出现:
C:\ProgramData\siMUkQEc
C:\ProgramData\siMUkQEc\OeskIQIQ.exe
C:\ProgramData\AQIgwIcg\BgcEwAcE.exe
C:\$Recycle.Bin\S-1-5-21-2007155649-3056361496-518139155-500\$I0GJIPS.exe
C:\Users\Administrator\AppData\Local\Google\Chrome\User Data\Default\Extensions\nmmhkkegccagdldgiimedpiccmgmieda\1.0.0.6_0\images\flapper.gif
D:\Everything\Everything.exe
D:\FlClash\data\flutter_assets\assets\images\avatar\arue.jpg
D:\IDA_Pro_9.2\dbgsrv\win32_remote32.exe
E:\python-3.13.16-amd64.exe
SetFileAttributesW 的记录中,部分路径与参数对应关系如下:
C:\ProgramData\siMUkQEc                          0x00000006
C:\ProgramData\siMUkQEc\OeskIQIQ.exe             0x00000006
C:\$Recycle.Bin\...\$I0GJIPS.exe                 0x00000020
C:\ProgramData\AQIgwIcg\BgcEwAcE.exe             0x00000080
D:\Everything\Everything.exe                     0x00000080
D:\Everything\Everything.exe                     0x00000020
D:\FlClash\data\flutter_assets\assets\images\avatar\arue.jpg  0x00000080
D:\FlClash\data\flutter_assets\assets\images\avatar\arue.jpg  0x00000020
D:\IDA_Pro_9.2\dbgsrv\win32_remote32.exe         0x00000080
D:\IDA_Pro_9.2\dbgsrv\win32_remote32.exe         0x00000020
原始手工注释中包含“清除属性”“尝试打开进程”等推断,需要与接口行为区分:GetFileAttributesW 只查询文件属性,不会清除属性或打开进程。
SetFileAttributesW 参数 0x6 表示隐藏加系统,0x20 表示归档,0x80 表示普通属性;设置是否成功还需看返回值。文件属性不表示进程是否运行、被挂起或具有 SYSTEM 身份。
从文件访问顺序相似,也不能直接推出两个副本的线程、职责或配置完全相同。
4.2 勒索窗口创建与显示
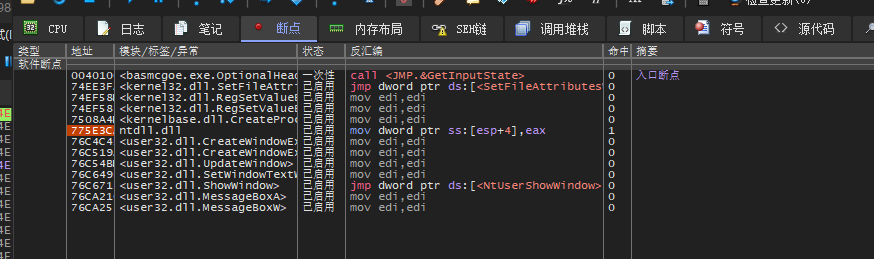
在 CreateWindowExA 处观察到窗口创建调用:
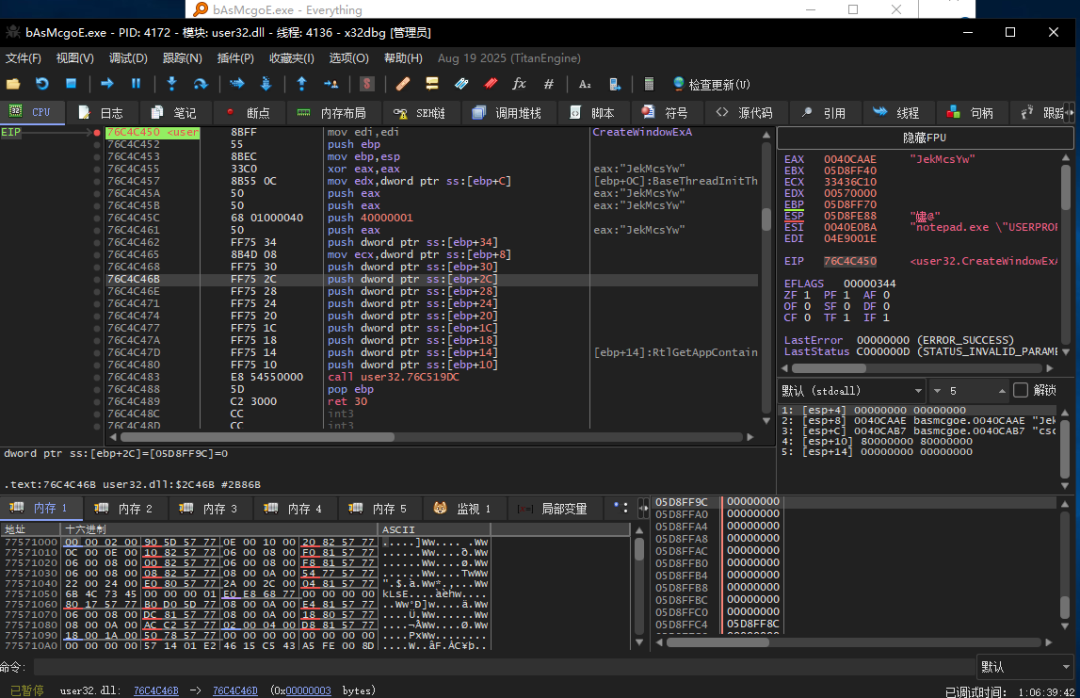
分析记录将本次调用整理为以下形式;具体参数仍应以对应调用现场和完整栈记录为准:
HWND hWnd = CreateWindowExA(
    0,
    "JekMcsYw",
    "CscEcsc",
    WS_POPUP,
    0,
    0,
    1414,
    890,
    NULL,
    NULL,
    (HINSTANCE)0x400000,
    NULL
);
继续观察 ShowWindow:
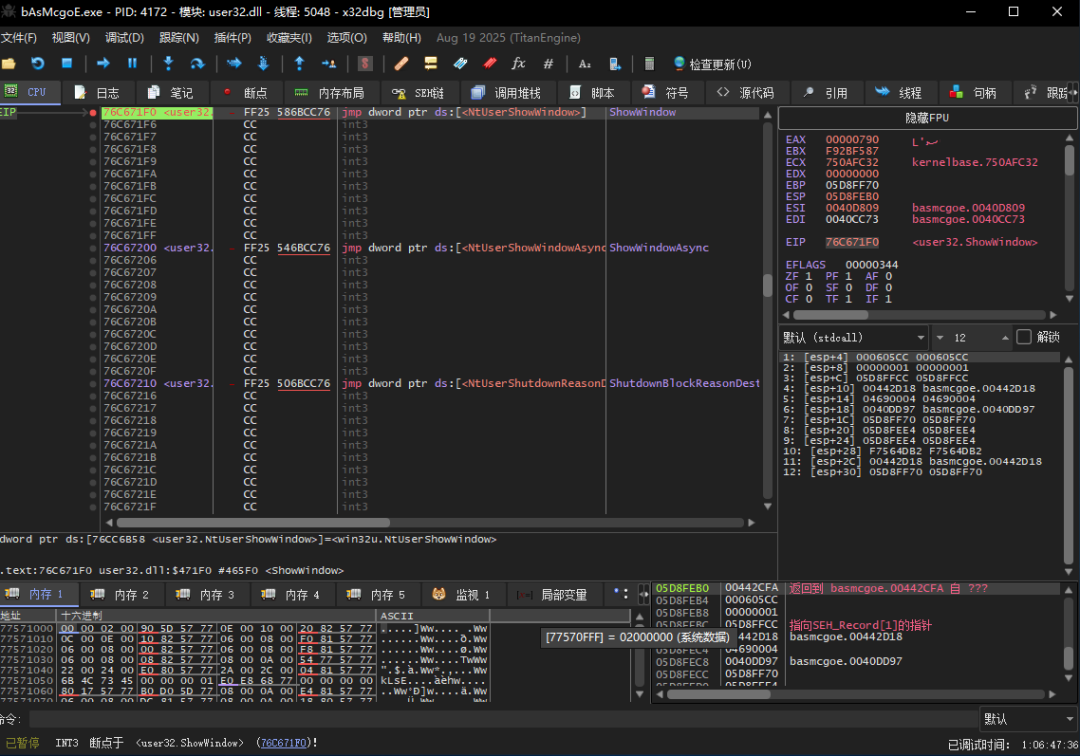
BOOL ShowWindow(
    HWND hWnd,
    int nCmdShow
);
多次调试中,允许一次伴随进程创建后,继续运行至 UpdateWindow 附近,观察到勒索界面出现。这只是时间上的先后关系,尚不能证明伴随进程是显示窗口的必要条件。
CreateWindowExA 负责创建窗口;ShowWindow 请求显示;UpdateWindow 在更新区域非空时直接触发 WM_PAINT。因此,画面在 UpdateWindow 后显现,可能是窗口内容此时才绘制,并不说明该函数本身完成“锁屏”。
还需要记录 HWND → 所属 PID/TID → 窗口过程,并检查置顶、尺寸和输入控制机制。
以下保留当时的断点截图,后续应按 PID/TID 和样本侧调用返回地址关联。
来源
作者:RE—SUN
来源:看雪社区
版权说明:转载请注明来自看雪社区。
 发表于 昨天 03:44
|
查看: 14|
回复: 0
 /1


