谷歌最近公布了 Chrome 浏览器增强型安全浏览的一系列新功能,其中包括检查可疑网站弹窗、借助 Gemini AI 云端识别诈骗,以及针对 ClickFix 攻击的命令检测。这些功能主要面向主动开启增强型保护的用户,覆盖从网页风险提示到用户复制可疑命令的多个环节。
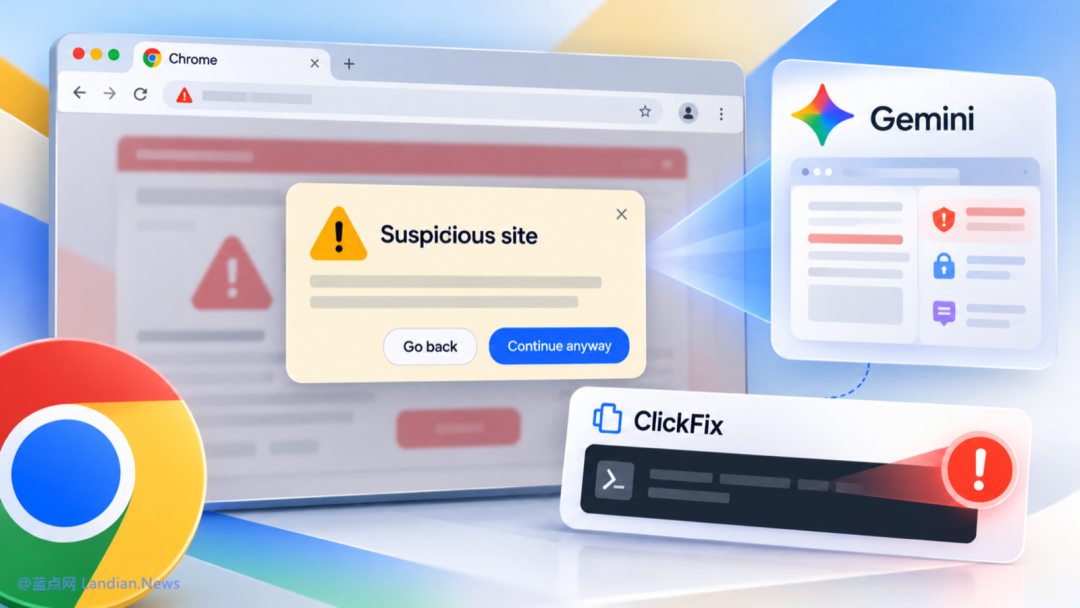
监视剪贴板以避免用户复制危险命令
ClickFix 也就是所谓的"点击修复"骗局。这类攻击通常出现在钓鱼网站上,页面会伪造假的验证码或系统故障提示,诱导用户复制一段可执行命令,再到 PowerShell 或 CMD 窗口中执行。用户实际复制的内容可能与网页上显示的文字完全不同——因为执行过程转移到了浏览器之外,传统的网页下载检查流程根本拦不住这类攻击。
谷歌给出的解决方案是:当系统识别出用户正在访问低信誉度的可疑网站时,如果用户在页面上执行了复制命令的操作,Chrome 会先清除剪贴板中的个人身份信息,然后把剪贴板内容发送到云端的安全浏览服务进行分析。若云端判定这是危险命令,浏览器就会弹出警告,提醒用户不要执行。
谷歌强调这个流程不会持续监控剪贴板,所以在隐私方面基本不用担心。如果你仍然觉得不放心,可以直接关闭增强型保护功能。
网站警告分为"可疑"和"危险"两级
根据风险判断结果,Chrome 会显示两种不同级别的警告。当网页出现钓鱼、恶意软件或诈骗网站的常见特征,但判断置信度比较低时,浏览器会弹出"可疑网站"提示,用户可以选择停止浏览,也可以在确认网站安全后继续访问。
对于已经确认的恶意网站和高风险网站,Chrome 仍然会使用红色的全屏警告来中断用户访问。谷歌表示,这种分级设计能让浏览器更有效地提醒有风险的网站,同时把强拦截保留给高置信度的威胁。
通过 AI 在云端识别高风险网页
此前,Chrome 只在部分设备上使用本地 Gemini AI 模型来识别诈骗网站。新版本改为云端识别机制之后,常见的假杀毒软件网站、伪造浏览器更新页面等都可以被 AI 检测出来并拦截。
安全浏览机制会综合 Gemini AI 对页面文本的分析、域名信誉度以及其他安全信号来做出判断。Chrome 只会在网页出现较高置信度诈骗特征时才会发送页面文本,谷歌称这些内容仅用于临时处理,不记录、不保留,也不会用于模型训练。
对于 ClickFix 这类利用社会工程学诱导用户执行恶意命令的攻击手法,增强型安全浏览相当于在浏览器层面增加了一道防线。它把检测窗口从"下载文件"延伸到了"复制命令"这个更隐蔽的环节,算是补上了一个长期以来容易被忽视的漏洞。 |  发表于 昨天 22:21
|
查看: 8|
回复: 0


