Linux 内核内置的 SMB 服务器 KSMBD 近期被公开披露两个远程代码执行漏洞,CVSS 评分均为 9.0。更棘手的是,漏洞细节已经出现在公开邮件列表中,主线内核却还没有正式修复补丁。只要服务器运行了 KSMBD 服务,攻击者就有可能远程执行任意代码。
Part 01:两个 KSMBD RCE 漏洞,CVSS 均达 9.0
趋势科技旗下 ZDI 为这两个漏洞给出的 CVSS 评分全部拉满至 9.0,但两者的利用门槛差别不小。
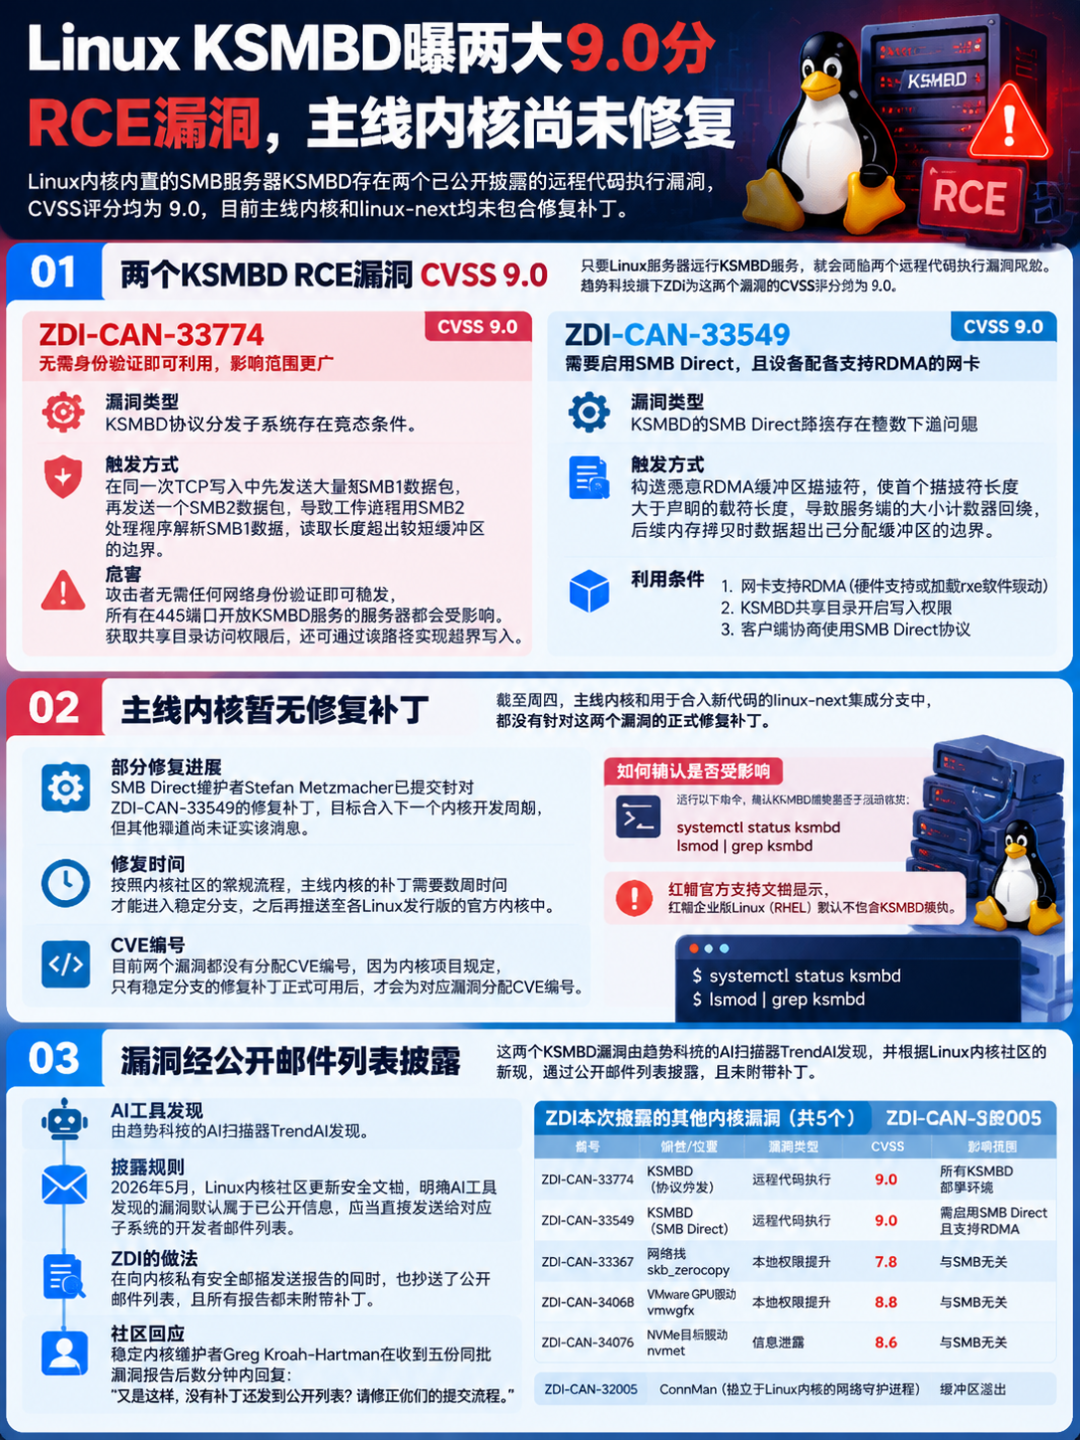
ZDI-CAN-33774:攻击者无需任何网络身份验证即可触发。所有在 445 端口开放 KSMBD 服务的服务器都在受影响范围内。该漏洞源于 KSMBD 分配处理程序表时存在竞态条件:攻击者在同一次 TCP 写入中先发送大量短 SMB1 数据包,再发送一个 SMB2 数据包,工作进程便会用 SMB2 处理程序去解析 SMB1 数据,读取长度超出较短缓冲区的边界。一旦攻击者拿到共享目录的访问权限,还可以沿这条路径进一步实现越界写入。
ZDI-CAN-33549:利用门槛明显更高,根源在 KSMBD 的 SMB Direct 路径存在整数下溢。攻击者可以构造恶意的 RDMA 缓冲区描述符,让首个描述符长度大于声明的载荷长度。服务端的大小计数器因此发生回绕,后续执行内存拷贝时,数据会超出已分配缓冲区的边界。这个漏洞的触发需要同时满足三个条件:网卡支持 RDMA(硬件支持或加载 rxe 软件驱动)、KSMBD 共享目录开启了写入权限、客户端协商使用 SMB Direct 协议。
Part 02:主线内核暂无修复补丁
截至周四,主线内核和用于合入新代码的 linux-next 集成分支中,都没有针对这两个漏洞的正式修复补丁。Linux 科技站点 Phoronix 报道称,SMB Direct 维护者 Stefan Metzmacher 已提交针对 ZDI-CAN-33549 的修复补丁,目标合入下一个内核开发周期,不过其他渠道尚未证实这一消息。
按照内核社区的常规流程,主线内核的补丁需要数周时间才能进入稳定分支,之后再推送至各 Linux 发行版的官方内核中。两个漏洞目前都没有分配 CVE 编号,原因在于内核项目规定:只有稳定分支的修复补丁正式可用后,才会为对应漏洞分配 CVE。
管理员可以通过以下命令确认 KSMBD 模块是否处于活动状态:
systemctl status ksmbd
lsmod | grep ksmbd
红帽官方支持文档显示,红帽企业版 Linux(RHEL)默认不包含 KSMBD 模块。
Part 03:漏洞经公开邮件列表披露
ZDI 的漏洞报告显示,这两个 KSMBD 漏洞由趋势科技的 AI 扫描器 TrendAI 发现。2026 年 5 月,Linux 内核社区根据 Linus Torvalds 的指导意见更新了安全文档,明确 AI 工具发现的漏洞默认属于已公开信息,应当直接发送给对应子系统的开发者邮件列表。
ZDI 的通报流程似乎遵循了这一规则:向内核私有安全邮箱发送报告的同时,也抄送了公开邮件列表,而且所有报告都没有附带补丁。
稳定内核维护者 Greg Kroah-Hartman 在收到五份同批内核漏洞报告后的数分钟内,就对其中三份作出了回复。针对 VMware GPU 驱动的漏洞报告,他直言不讳:“不知出于什么原因,你们把这份报告发到了公开列表,也没有附带补丁,我们没法处理。”17 秒后,他又针对 NVMe 驱动的漏洞报告回复:“又是这样,没有补丁还发到公开列表?请修正你们的提交流程。”
本次 ZDI 公开的五份内核漏洞报告中,真正与 SMB 服务相关的只有两个:ZDI-CAN-33549 属于 KSMBD SMB Direct 子系统的远程代码执行漏洞,需启用 SMB Direct 且支持 RDMA;ZDI-CAN-33774 属于 KSMBD 协议分发子系统的远程代码执行漏洞,所有 KSMBD 部署环境均受影响。
其余三份与 SMB 服务无关:
- ZDI-CAN-33367:网络栈 skb_zerocopy 的本地权限提升漏洞,CVSS 7.8,由研究人员 p1r0x 发现,攻击者需要本地访问权限才能利用。
- ZDI-CAN-34068:VMware GPU 驱动 vmwgfx 中的本地权限提升漏洞,CVSS 8.8,不会影响 KSMBD 服务器。
- ZDI-CAN-34076:NVMe 目标驱动 nvmet 中的信息泄露漏洞,CVSS 8.6,同样不影响 KSMBD。
除上述五份内核漏洞报告外,ZDI 还公开了第六份漏洞报告 ZDI-CAN-32005。该漏洞存在于独立于 Linux 内核的网络守护进程 ConnMan 中,类型为缓冲区溢出。
从这次事件可以看出,AI 辅助漏洞挖掘已经正式进入内核安全流程的博弈场。新规虽然缩短了披露链路,但也让“无补丁公开通报”与社区维护者的容忍度之间产生了明显的摩擦。后续补丁何时落地、CVE 何时分配,值得继续跟进。对内核安全与 SMB 服务防护感兴趣的话,也可以在云栈社区和众人一起交流。
参考来源:Two CVSS 9.0 Linux KSMBD RCE Flaws Disclosed on Public Mailing Lists Before Kernel Fixes
 发表于 1 小时前
|
查看: 12|
回复: 0


