与朝鲜有关联的Lazarus黑客组织,近期在恶意软件投递链中引入了后量子密码技术,借此绕过安全工具检测,并隐藏后续阶段的恶意载荷。研究人员在代号为 Operation FlashHole 的攻击活动中发现了这一手法,目标主要集中在韩国境内机构。恶意软件没有单纯依赖磁盘文件加密来掩盖行踪,而是采用现代密钥建立机制保护从 C2 基础设施下发的载荷。
整个攻击链融合了钓鱼攻击、韩国本土可信软件、多个恶意软件家族,以及主要在内存中运行的恶意代码。卡巴斯基的调查显示,韩国软件、建筑、有线通信设备领域至少有三家机构受到影响。目前已知该活动最早可追溯至 2025 年 7 月。
Securelist 的分析人员识别出这批恶意软件,并将相关活动命名为 Operation FlashHole。报告显示,Lazarus 滥用了名为 CrossWeb EX 的金融安全程序——这本是用户访问部分韩国银行、政府网站时所需的安全控件。Securelist 目前尚未确认该软件被滥用的具体路径,但已追踪到恶意代码在其进程下运行的痕迹。这种手法与 Lazarus 此前针对韩国安全软件和软件供应链的攻击特征一脉相承。
定向钓鱼突破初始访问
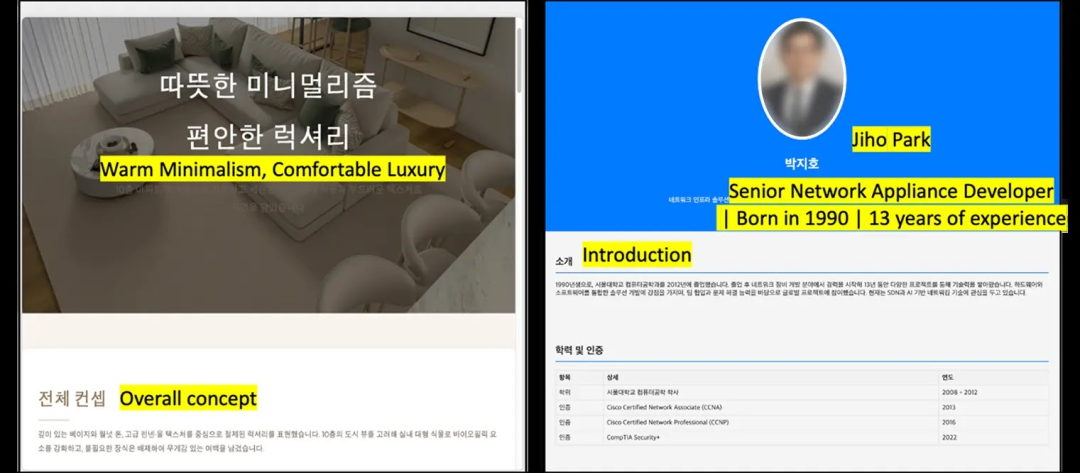
此次攻击很可能始于定向钓鱼邮件,邮件会诱导受害者访问伪造简历、室内设计页面等定制化恶意网站。Securelist 在这些网站中发现了嵌入的恶意链接,评估认为用户访问链接后便可能触发感染流程。研究人员还注意到,某简历页面中的一张图片存在 AI 生成的痕迹。
目前研究人员尚未还原初始入侵的全部步骤,因此每种诱饵的具体作用仍属于评估结论,尚未得到完全证实。
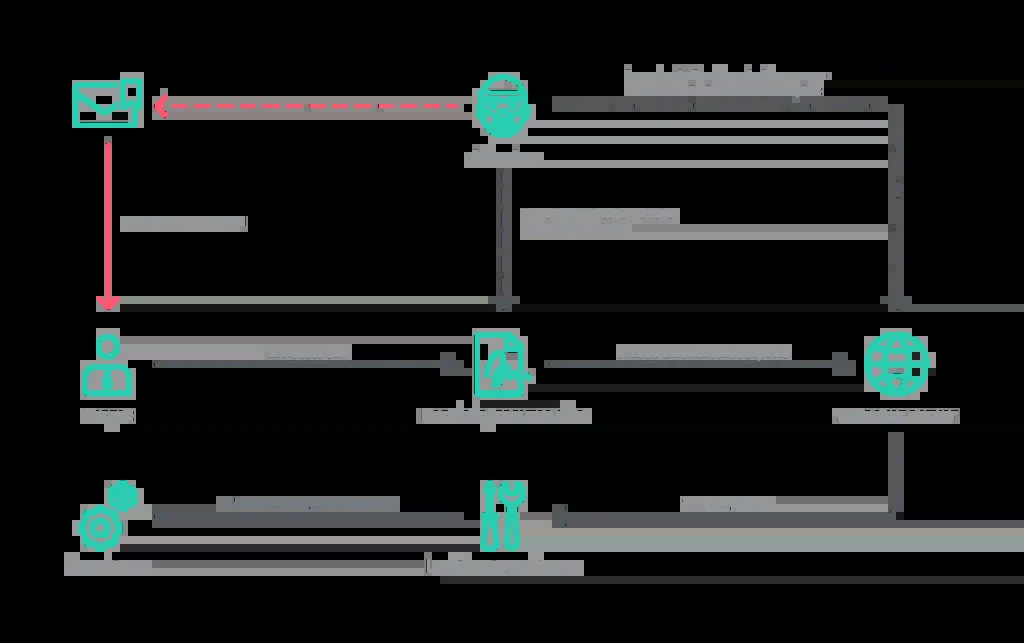
获得初始访问权限后,攻击链利用合法 Windows 软件和内存执行技术,尽可能减少磁盘上留下的痕迹。此次攻击使用的恶意组件包括 TechHub、TouchHub、TouchShift、ClientHub、LPEClient 和 Cubridge。TechHub 负责投递后续组件,其他工具分别负责实现持久化驻留、系统信息探测、载荷投递等功能。Cubridge 则充当核心控制模块,可加载独立的功能模块和插件,无需依赖单一的大型后门程序。
这种模块化设计对攻击者十分有利,可针对特定设备仅部署所需的功能模块。Securelist 分析显示,这些工具能够收集系统与进程信息、搜索文件,还能窃取浏览器中存储的密码、Cookie、书签、浏览历史等数据。研究人员还发现,部分组件通过 GitHub 等合法平台通信,其他组件则利用被入侵网站或 Dropbox 进行通信。此前 Lazarus 攻击软件供应商的案例已经表明,涉及可信软件和供应链的攻击活动,影响范围往往不止于初始受害机构。
采用 ML-KEM 加密载荷
此次攻击最值得关注的技术变化出现在 LPEClient 中——这是 Lazarus 常用的一款恶意软件家族,主要用于探测受感染计算机信息、投递后续载荷。在本次活动中,LPEClient 会从 C2 服务器获取四个 ML-KEM-1024 公钥块。恶意程序利用这些公钥块建立共享密钥,再通过 ClientHub 将相关密文回传至 C2。生成的共享密钥随后用于保护后续载荷的传输与解密过程。
ML-KEM 是一种密钥封装机制,可让通信双方在公开信道上建立共享密钥,后续可配合对称加密使用。NIST 已在 FIPS 203 标准中将该方法标准化,ML-KEM-1024 是其规定的参数集之一。攻击者使用这一机制并不代表其拥有量子计算机——该算法的设计目标是抵御未来量子计算机可能发起的密码破解攻击。不过,这已经体现出威胁行为者在恶意软件分析层面的技术演进:他们开始借鉴密码学前沿成果来强化攻击链的隐蔽性。
Securelist 报告显示,恶意软件会利用建立好的共享密钥配合 Threefish 算法解密后续载荷,再将载荷加载到内存中运行。报告还提到,在后续载荷运行前,恶意程序会使用多种技术干扰安全监控。
这些细节提醒防御方,不应将后量子密码技术本身视为威胁,真正需要警惕的是攻击者将其整合到完整攻击链中,结合隐蔽手段、可信软件滥用和分阶段载荷投递实现绕过。韩国境内机构应排查金融安全软件的使用情况与暴露面,及时更新软件版本,同时监控可信应用是否产生异常子进程,或出现非预期的内存活动。
安全团队还可以监测平时无需访问 GitHub、Dropbox 的系统是否出现对这些平台的异常访问,将端点告警与异常 Web 流量关联分析。这类检测手段对主要在内存运行、极少留下文件痕迹的恶意软件尤为有效。
这一案例带来的更广泛启示是,恶意软件防御不能仅依赖已知文件特征签名,必须结合行为与上下文分析。Lazarus 在此次攻击中结合了定制化诱饵、合法软件滥用、类浏览器网络流量和多层加密手段。此前 Lazarus 针对无人机企业的攻击,也体现出该组织会针对不同行业定制攻击手法。基于攻击目标和恶意代码的相似性,Securelist 以中高置信度评估认为,FlashHole 活动与此前的 Operation SyncHole 行动存在关联。
公布本次攻击 IoC
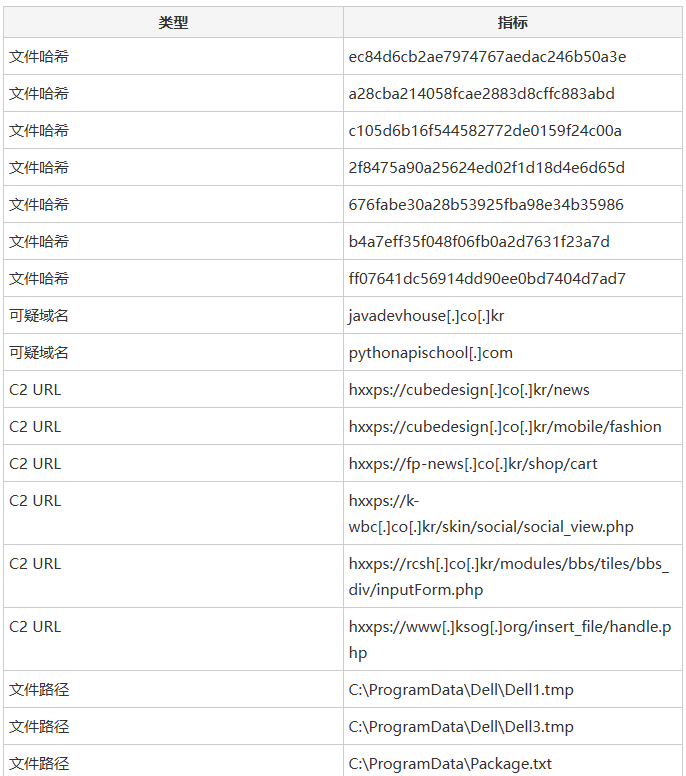
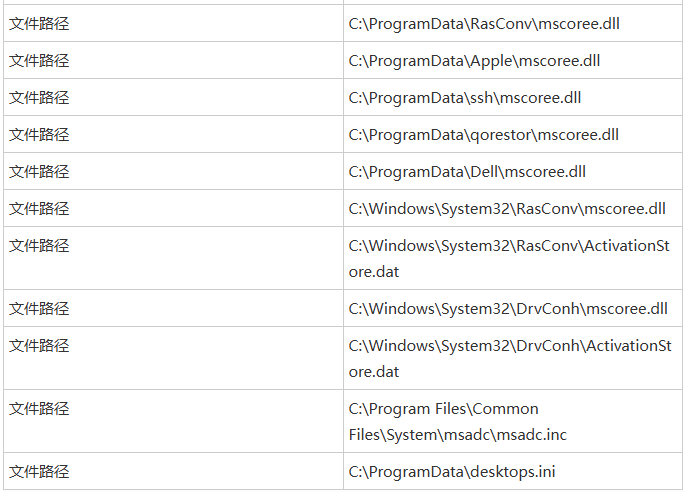
注:文中 IP 地址和域名均已做去活化处理(例如使用 [.] 替代 .),防止意外解析或跳转。请仅在 MISP、VirusTotal 或内部 SIEM 等受控威胁情报平台中还原地址。
参考来源:
North Korean Hackers Use Post-Quantum Encryption to Hide New Malware From Security Tools
https://thehackernews.com/2026/10/north-korean-hackers-use-post-quantum.html
这次 FlashHole 活动再次暴露了一个老问题:当攻击者开始把前沿密码学成果纳入武器库时,传统依赖文件签名和静态特征的检测思路会越来越吃力。对安全从业者而言,与其纠结于单个加密算法本身,不如把精力放在行为侧——异常的进程树、突然出现的合法平台外联、内存中的非常规活动,这些都可能是更可靠的信号。也欢迎在云栈社区交流你在威胁检测与应急响应中的实战经验。
 发表于 1 小时前
|
查看: 13|
回复: 0


