先说结论:量子计算机理论上确实可以破解比特币的部分核心密码学机制,但截至 2026 年 10 月,公开信息尚不能证明有人已经利用量子计算机成功破解比特币私钥并盗走 BTC。这是真实存在的长期技术风险,但不能把理论上的可行性与现实中已经具备攻击能力混为一谈。
2026 年,谷歌研究人员与其他密码学研究者已经进一步研究了破解比特币椭圆曲线密码所需的量子计算资源。不过,论文中的资源估算不等于已经造出了能完成攻击的量子计算机。
一、什么是比特币量子劫持?
你可以把比特币钱包想象成一把锁:
1. 私钥:真正的控制权
私钥是一个秘密数字,掌握它就能为交易生成有效签名,从而花费对应的比特币。
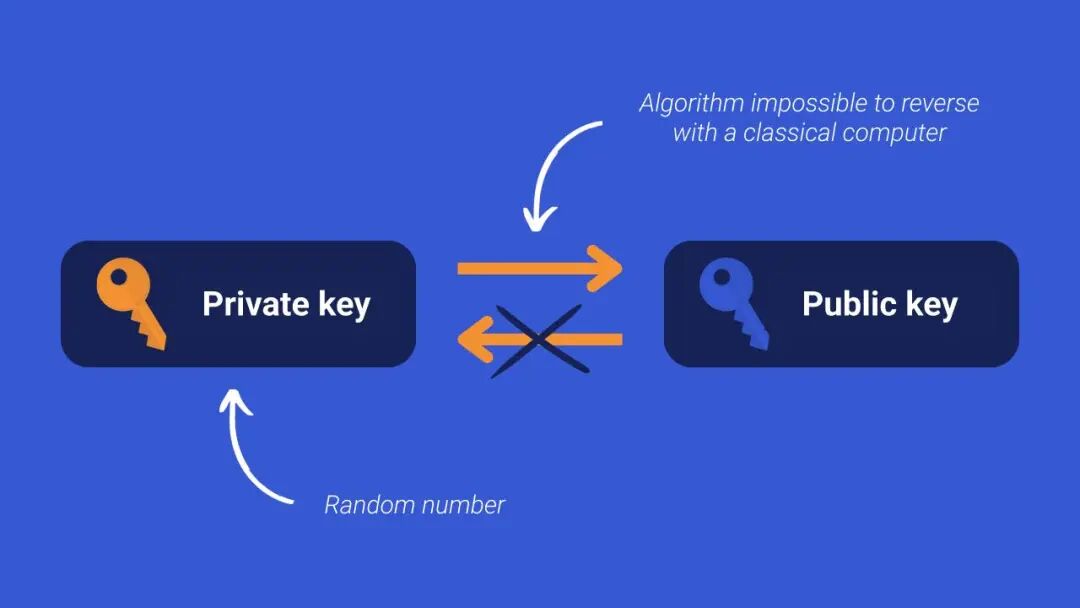
2. 公钥:可以公开的信息
比特币利用椭圆曲线密码学,从私钥计算出公钥。正常情况下,可以从公钥算出对应的地址或验证签名,却无法用现实可行的经典计算方法反推出私钥。
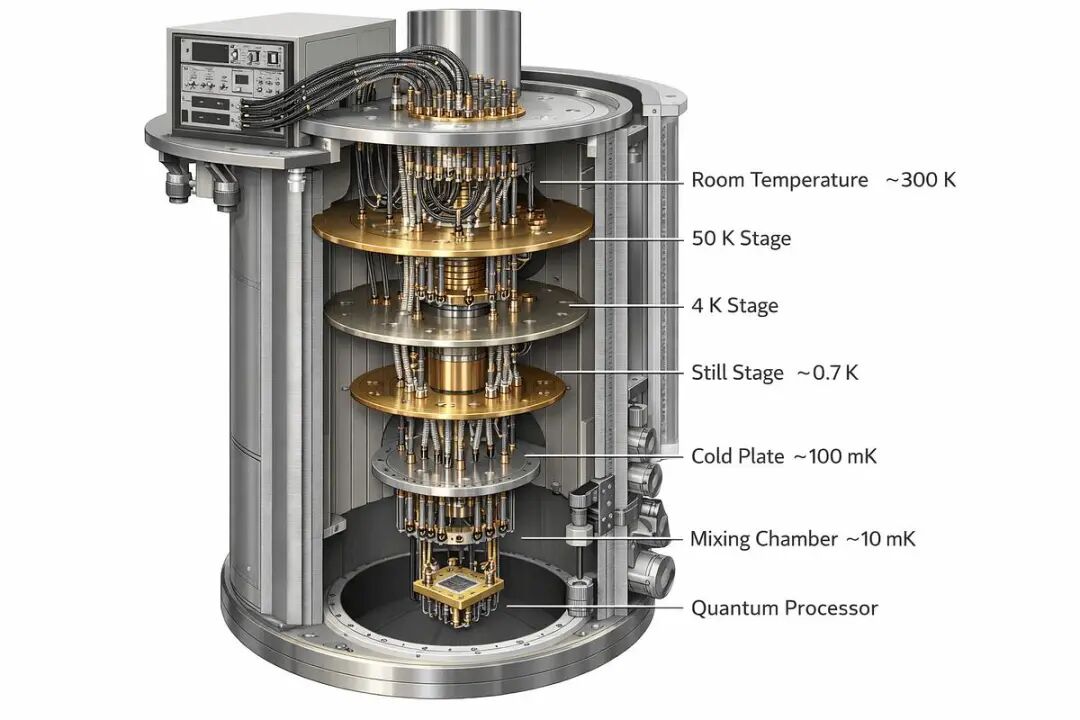
3. 量子劫持:试图从公钥反推私钥
如果攻击者拥有足够强大的容错量子计算机,就可能利用肖尔算法(Shor's algorithm)求解椭圆曲线离散对数问题,推导私钥,然后伪造合法交易,把币转走。
因此,所谓的"量子劫持",通常不是量子计算机直接攻破比特币网络、控制所有矿工,而是利用量子计算破解钱包的签名密码学,冒充持币人转走资金。
它与交易所被盗、助记词泄露、恶意软件窃取私钥是不同的攻击方式。
二、目前的量子劫持已经成功了吗?
需要区分三个完全不同的层次。
层次 1:破解小规模椭圆曲线密钥(已实现)
2026 年 4 月,研究人员使用可公开访问的量子计算硬件破解了一个 15 位椭圆曲线密钥。这是相关技术的实验进展,但与破解比特币的 256 位椭圆曲线密钥相差巨大。
层次 2:破解比特币真实私钥
尚无公开成功案例。
目前公开的研究主要是算法优化、量子电路设计和硬件资源估算。2026 年的研究降低了理论攻击所需的资源,但没有证明现有量子硬件已能从真实比特币公钥推导出其 256 位私钥。
层次 3:利用量子计算机盗走真实 BTC
尚无公开验证的案例。
截至目前,未见可信公开证据证明攻击者已经通过破解比特币私钥,完成了这种量子盗币。传统黑客盗币、私钥泄露或交易所失窃,不等于量子劫持。
为什么 15 位和 256 位差别这么大?
因为破解难度并不是简单地增加十几倍。
比特币使用的 secp256k1 椭圆曲线具有约 256 位的密钥空间。经典计算机无法通过穷举有效地搜索这个空间;量子计算机则需要足够强大的量子比特、纠错能力、计算深度和稳定运行时间,才能真正执行所需的算法。
2026 年发表在 PRX Quantum 的研究估算,破解 secp256k1 可能需要约 1,200 个逻辑量子比特,以及数千万级别的 Toffoli 门操作;特定硬件架构下,所需物理量子比特可能达到几十万量级。这里的逻辑量子比特是经过量子纠错保护的计算单元,不等于实际硬件中的物理量子比特。
这意味着:
- 能运行量子算法,不等于能破解比特币。
- 能破解小密钥,不等于能破解 256 位密钥。
- 估算出理论资源需求,不等于已经拥有对应的硬件。
三、哪些比特币地址更容易受到量子攻击?
这里有一个很重要、但很多讨论容易忽略的细节:不是所有 BTC 地址目前都面临同样程度的量子风险。
比特币地址通常是公钥或其他脚本条件的编码、哈希或相关表示。攻击者能否直接获得公钥,会影响其能否发起量子攻击。
| 比特币状态 |
未来量子攻击风险 |
| 从未花费过、且公钥仍隐藏在哈希后面的传统地址 |
相对较低 |
| 曾经花费过的传统地址,公钥已在链上公开 |
风险较高 |
| 直接公开公钥的早期地址 |
风险较高 |
使用 Taproot(bc1p...)的地址 |
公钥直接暴露,存在未来量子攻击风险 |
这只是按公钥暴露情况做的概括,并不代表任何一类地址现在就能被量子计算机攻破。具体风险还取决于交易脚本和密钥是否在其他地方公开。
一个具体的攻击场景
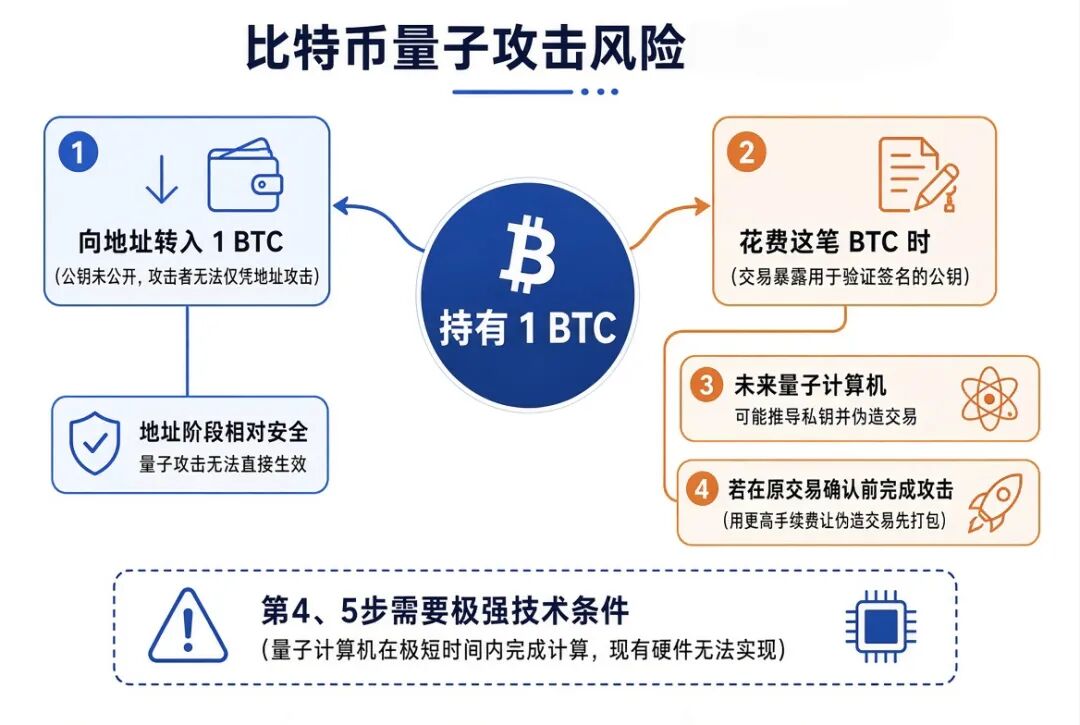
从图中可以直观看到:当比特币还停留在"未花费"状态时,地址公钥没有暴露在链上,攻击者缺乏发起量子攻击的抓手。一旦你把这笔 BTC 花费出去,交易就会把公钥写入链上数据。如果未来量子计算机足够强大,攻击者理论上可以在原交易被矿工确认之前,用更高的手续费让自己的伪造交易抢先打包——这正是一部分安全研究者反复推演的攻击路径。
不过需要特别提醒:这个流程的最后几步需要极其苛刻的技术条件,量子计算机必须在极短时间内完成从公钥推导私钥到构造交易的全过程,现有硬件根本无法实现。
对于关注密码学攻击与防御的读者,可以进一步了解安全/渗透/逆向领域的相关讨论,其中包含密码分析、CTF 等与量子密码学紧密关联的内容。
四、比特币会不会因为量子计算机而彻底崩溃?
不一定。需要区分比特币的数字签名和工作量证明(PoW)。
钱包签名:确实存在长期风险
如果量子计算机能够破解椭圆曲线私钥,攻击者就可能伪造交易签名。这是量子风险最直接的来源。
比特币挖矿:不是同一种攻击
挖矿主要依赖 SHA-256 哈希运算。量子算法理论上可以加速部分搜索任务,但这不意味着量子计算机就能轻易控制比特币网络或直接窃取所有 BTC。相关研究认为,量子加速挖矿在可预见的实际硬件条件下并非主要威胁。
比特币社区还可以研究升级到抗量子数字签名方案。但这不是简单地修改钱包软件就能彻底解决的问题,还涉及协议兼容、迁移旧币、交易成本以及无法转移的沉睡资产等问题。相关技术方案和迁移讨论正在推进。
总的来说,量子计算机对比特币的威胁更像是一个"缓慢逼近的长期挑战",而不是一个"明天就会爆发的灭顶之灾"。真正值得关注的,是每一次量子硬件和算法研究的实际突破,而不是那些夸大的传闻。如果你对这类技术演进感兴趣,可以常去云栈社区看看,那里有不少开发者在跟进密码学和安全相关的话题。
 发表于 昨天 07:01
|
查看: 13|
回复: 0


