最近一周,GitHub 上冒出了不少安全相关的开源项目,Star 数涨得很快。背后的原因大家应该都清楚,就是那个 PHP 的漏洞。下面整理了三个热度比较高的项目,第一个是 Cloudflare 开源的 security-audit-skill。
Cloudflare 开源的安全审计 Skill
security-audit-skill 能让 Agent 按照一套完整流程排查代码里的安全问题。
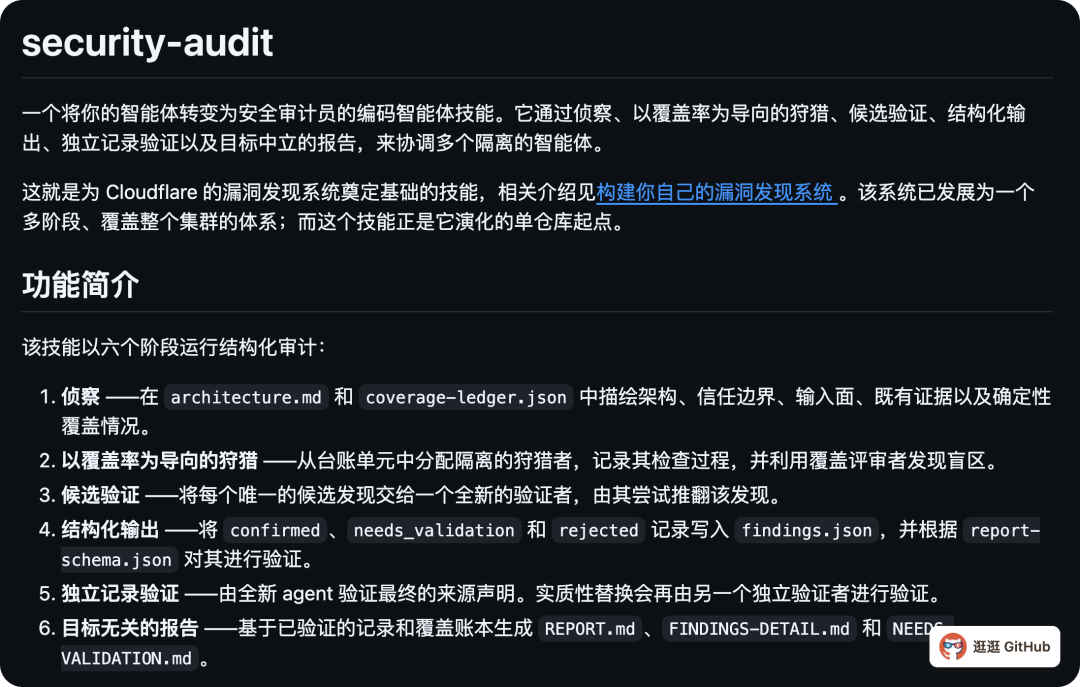
它会先梳理项目结构和外部输入,再把不同部分交给独立的 Agent 检查,最后整理成报告。发现问题之后,会换一个 Agent 来复核:验证者会尝试推翻前面的判断,追踪相关代码,检查漏洞成立需要满足的条件。
比如说,一个下载接口看起来缺少权限检查,还得继续分析,调用它之前是否已经做过身份验证。把这条调用路径查清楚,才能判断它到底会不会暴露数据。
最终结果会区分为已确认、仍待验证和已排除的问题。哪些线索有证据支撑,哪些还需要继续追查,一目了然,后续跟进修复也更顺畅。
开源地址:https://github.com/cloudflare/security-audit-skill
给长期运行的 AI Agent 设定访问范围
NVIDIA 的 OpenShell 能把 AI Agent 放进隔离环境,并通过策略规定它可以接触哪些文件和网络服务。对于准备让 Agent 持续执行任务的开发者来说,这些限制将直接影响它能承担什么工作。
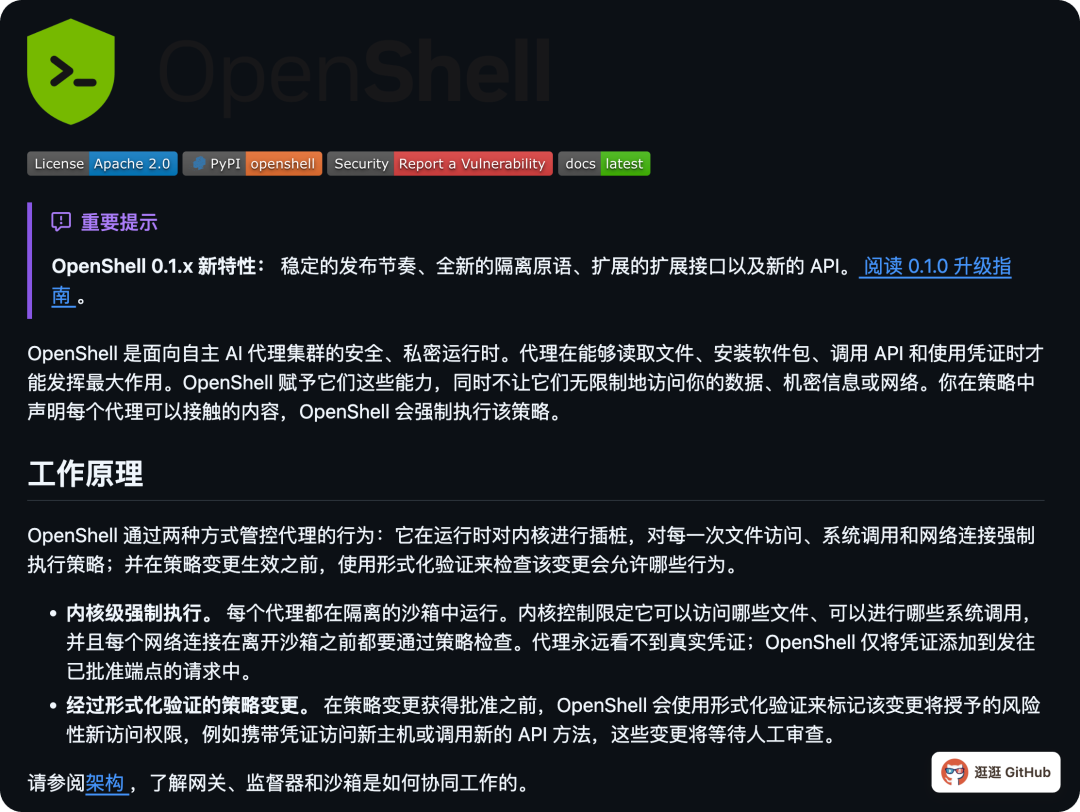
举个例子,让 Agent 维护一个代码项目,需要给它读取源码、下载依赖的权限;但电脑里的私人目录和其他业务资料,可以放到它的访问范围之外。OpenShell 会在运行时检查文件访问、系统调用和网络连接,把配置好的规则落实到执行环境中。
凭据处理也是它关注的一环。发往批准端点的请求,由运行环境注入真实凭据,减少 Agent 直接接触密钥的机会。
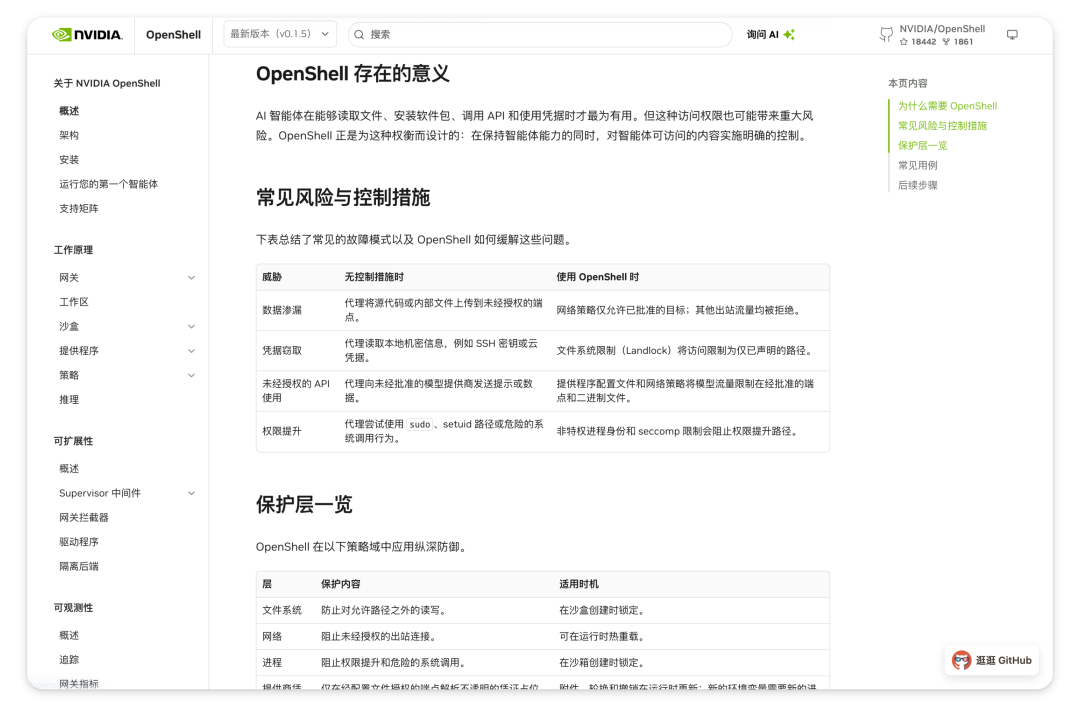
当任务需要扩大访问范围时,策略变更还会经过额外检查。可能带来风险的新增权限,需要人工审核才能通过。
上手时,需要先准备符合支持要求的系统,以及容器或虚拟化环境,再安装命令行工具、创建沙箱。默认沙箱是最小化的 Ubuntu,里面没有预装 Agent,还需要按文档继续配置。它更适合愿意花时间管理权限、运行环境和访问策略的开发者与团队。
开源地址:https://github.com/NVIDIA/OpenShell
安全测试经验整理成 Skill
Claude-Red 把不同领域的安全测试方法整理成 Skill,内容覆盖 Web 应用、身份认证、云环境和接口安全,也包括整理证据、撰写报告的方法。
这些 Skill 能够帮助 Agent 梳理检查方向:确定要观察什么现象,下一步怎样验证。到了写报告阶段,再参考相应方法,把证据、影响和修复建议交代清楚。这样一来,专业经验就有了一套可以反复参考的工作步骤。
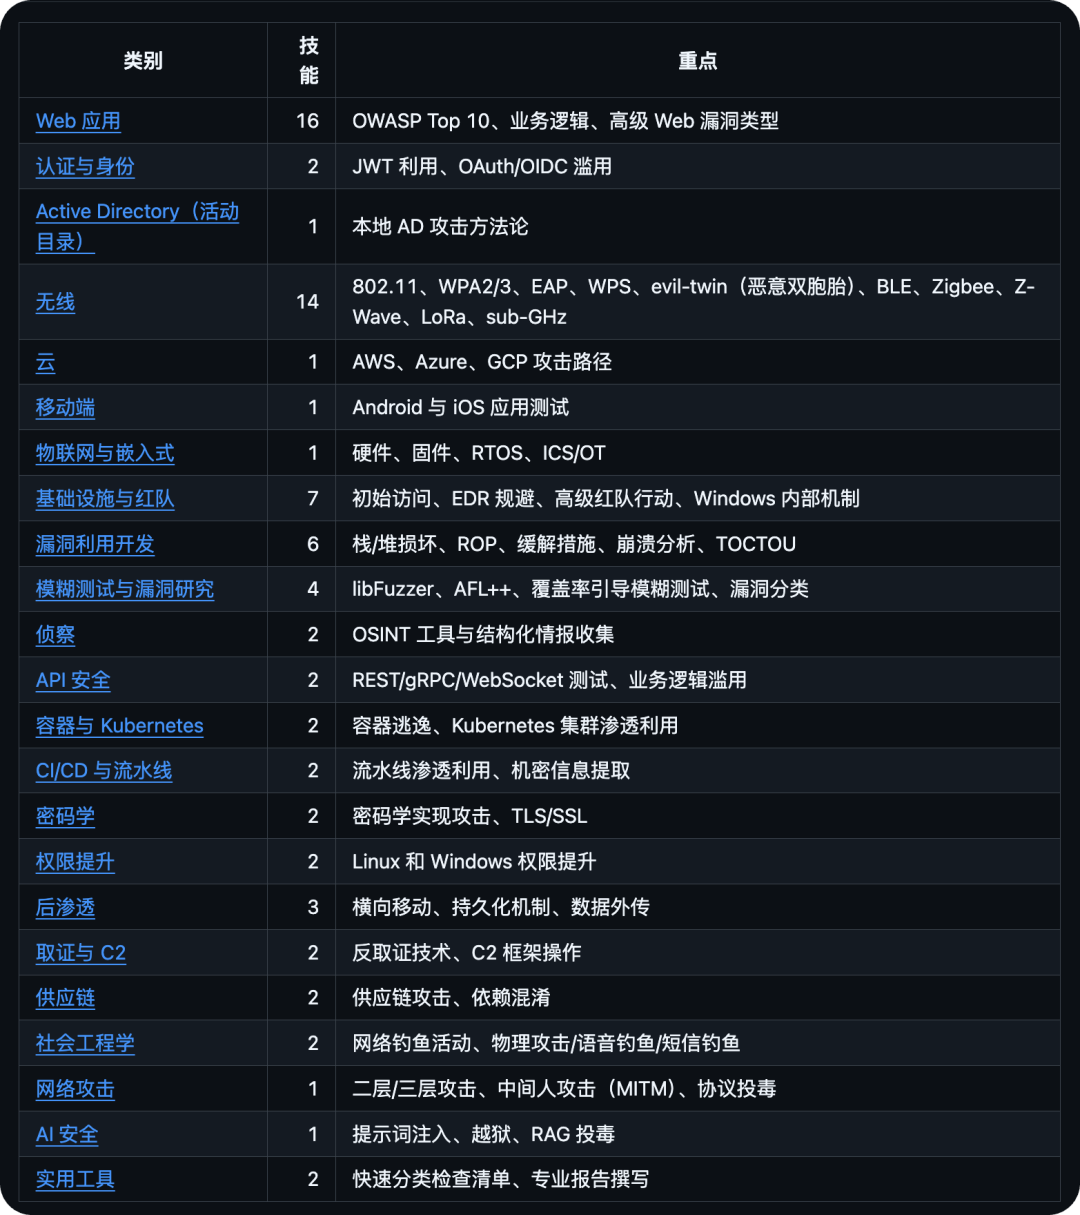
从实际内容看,这个项目更适合有一定基础的安全从业者,用在授权测试、漏洞研究或 CTF 训练等场景。
开源地址:https://github.com/SnailSploit/Claude-Red
总体来看,这三个项目各有侧重:Cloudflare 的 skill 适合做结构化安全审计,OpenShell 面向需要长期运行 Agent 的团队,Claude-Red 则更像一套红队方法论的集合。如果你也在关注这类开源项目,欢迎到 云栈社区 一起交流。
 发表于 1 小时前
|
查看: 9|
回复: 0
 /1


