这周两件事差不多同时发生:
- DeepSeek 在官网前端代码里悄然上线了 Cyber 模型准入申请,必须实名核验、人脸识别、电子签承诺函;企业还要提交营业执照和授权书,通过审核才能拿到专用 Cyber Key。
- 几乎同一时间,月之暗面在 Kimi K3.1 Pro 开源权重前,主动从中期训练和强化学习阶段移除了网络攻防相关数据。
普通开发者,尤其是拿不到企业资质的人,正在被系统性排除在高能力网络攻防工具之外。
DeepSeek 灰度上线 Cyber 准入
10 月 30 日,有开发者在 DeepSeek 开放平台前端代码里发现,平台新增了一套受 MODEL_ACCESS_APPLICATION 控制的模型准入申请,默认关闭。未授权账号访问时会直接跳回用量页。
代码中明确出现了两个模型标识:
cyber-personal-v3(个人版)cyber-enterprise-v4(企业版)
申请流程包括填写表单、上传材料、实名/人脸核验、扫码电子签署,审核通过后才开放带独立配额的 Cyber Key。共同门槛是:账号已实名且状态正常、注册地为中国大陆并绑定大陆手机号、近 90 天无违规记录。企业版额外需要营业执照和授权书。
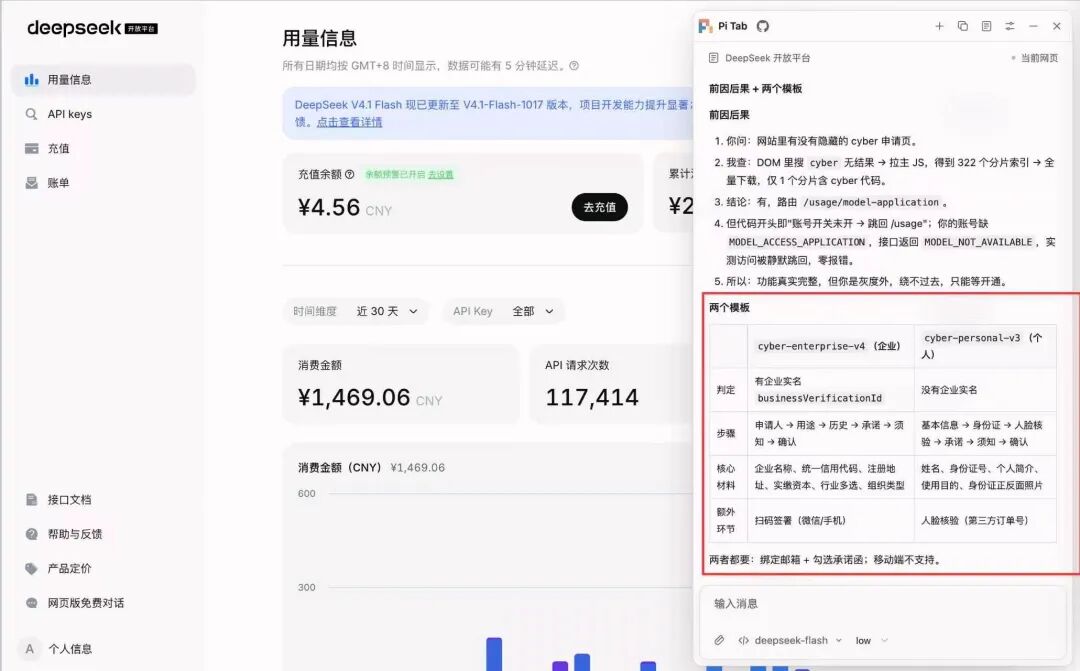
目前该入口仍在灰度,没有出现在公开菜单里,只有部分被覆盖的账号能在用量页看到“DeepSeek Flash Cyber 网络安全专用 API”板块。官方目前还没有正式官宣。
也就是说,DeepSeek 正在把网络安全专用能力从通用 API 里剥离出来,用独立的模型和 Key 体系做准入管控。
Kimi 开源前删攻防数据
几乎同期,月之暗面发布 Kimi K3.1 Pro 时也公开披露:在准备开放权重前,团队在中期训练和强化学习两个阶段识别并移除了网络攻防相关数据,同时保留了通用编程任务。
官方内部基准 xdev-bench-hard 显示:未过滤版本 pass@3 达到 90.5%,最终发布版降到 81.0%,差距约 9.5 个百分点。
月之暗面明确表示,不发布会推进攻击性网络能力绝对前沿的开放权重,同时计划逐步提高开放权重中可用的防御性能力。原因在于,权重一旦公开,就无法再通过 API 层面的限制做事后管控。
这是国内大模型厂商第一次如此明确地在训练源头对网络攻防能力做减法。
目前 DeepSeek 的 Cyber 申请还在灰度,Kimi 的过滤也只是部分生效——81% 依然不低。但方向已经定了:网络攻防能力不再是谁都能随意调用的公共资源,而是正在被重新划界、分层、受控。
匿名随手调模型做网络攻防的日子,确实马上要彻底结束了。 |  发表于 4 小时前
|
查看: 5|
回复: 0
 /1


