2026 年 10 月 30 日凌晨,币安发布公告:约 63 亿美元资产遭窃,链上已冻结约 30 亿。初步调查指向一台被入侵的 DevOps 工程师笔记本,攻击者借此进入服务容器,提交了未经授权的提现交易。币安表示未发现私钥泄露,全部损失将由 SAFU 基金和公司自有资金覆盖。
攻击手法也逐步清晰:攻击者拿到币安签名系统后,伪造了一条 EIP-7702 授权签名,并自行广播,把热钱包指向改成攻击者部署的合约,随后直接提走资产。整个过程不需要私钥,也不需要合约漏洞。
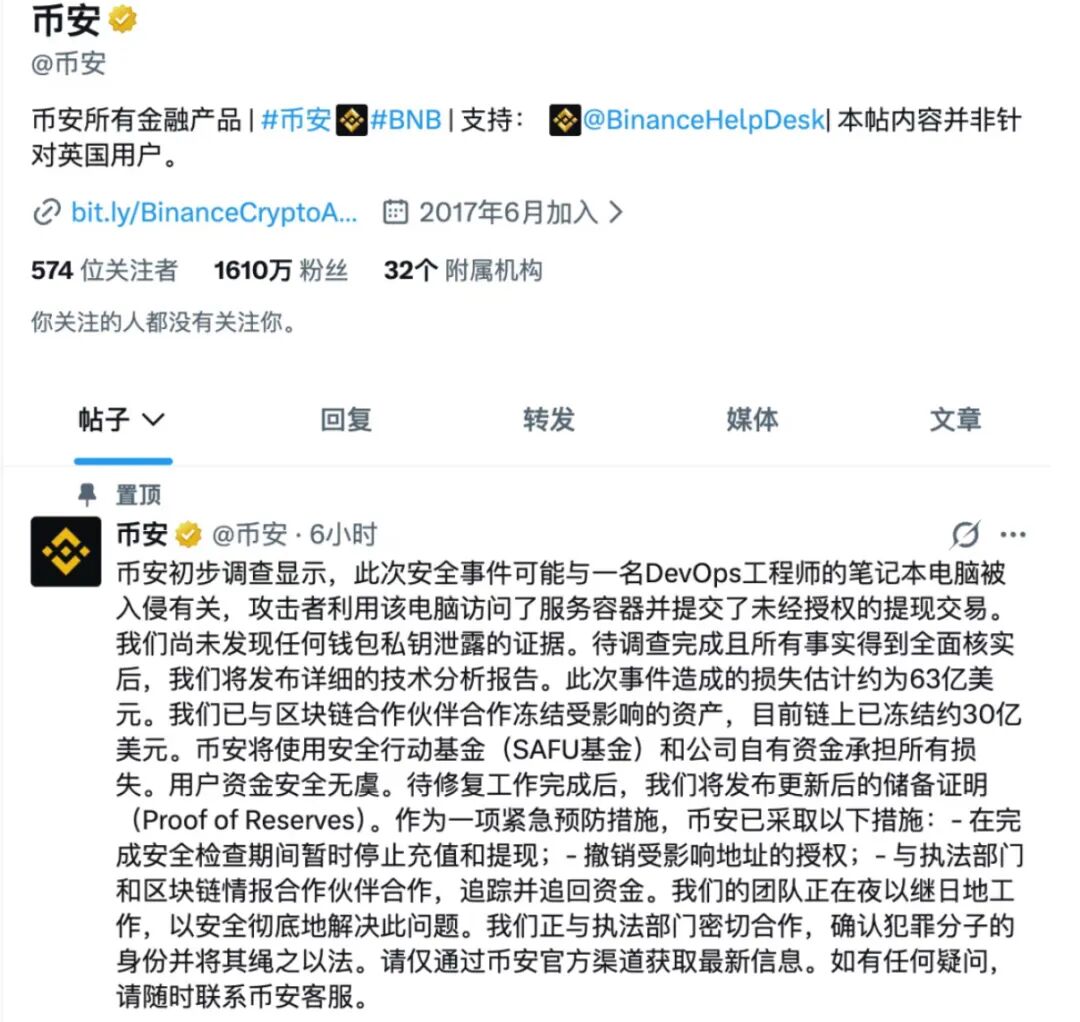
就在同一天,Replit CEO Amjad Masad 在 X 上称,官方 Claude Code 扩展遭到入侵,攻击者在开发者机器上安装了后门,并借着自动更新扩散。他直接追问:这会不会和 Binance 被黑有关?
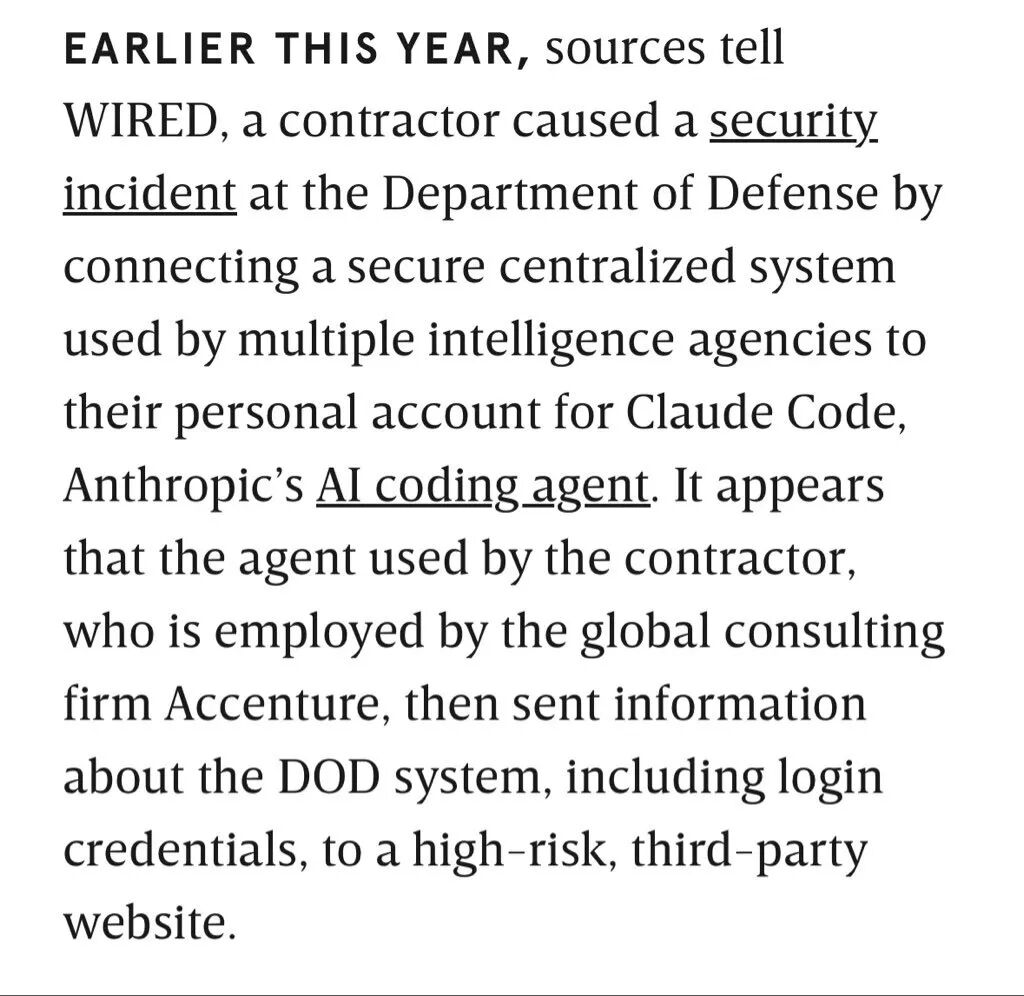
先把事实边界划清楚:Masad 的说法目前只来自他本人的推文,Anthropic 尚未确认,也没有第三方安全公司独立验证;币安公告同样没有提及 Claude Code 扩展。网友 Dusan 的回复很直接:在没有证据前,把两件事连起来太牵强。
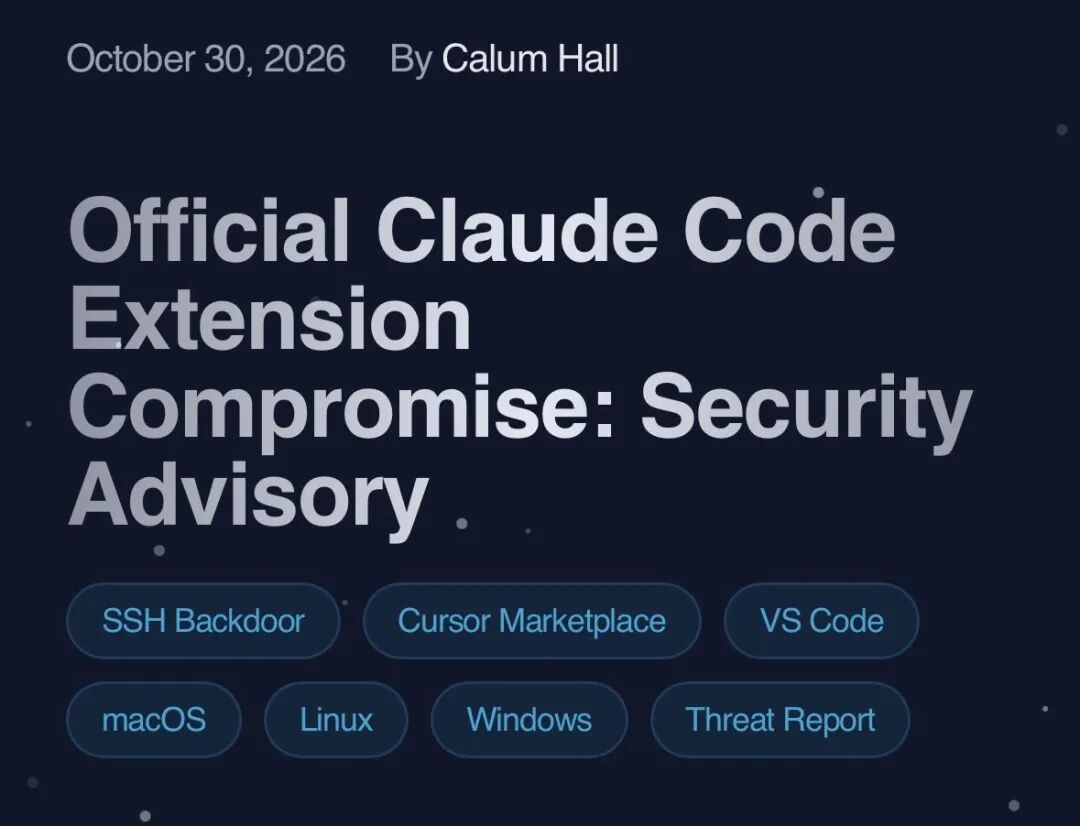
不过,这条推文真正引出的讨论,比它能否破案更值得关注。
开发机上的 Agent 继承了所有权限
编码 Agent 跑在笔记本上时,能接触的东西远超大多数开发者直觉:代码仓库 token、云账号凭证、SSH key、数据库密码、浏览器登录态、CI/CD 密钥,几乎全在它的可达范围。
Agent 的工作方式决定了它天然会读取大量内容:网页、代码仓库、issue、文档、MCP 响应。这些输入里完全可能夹带指令。恶意扩展或提示注入一旦被 Agent 执行,继承的就是开发者手中已有的全部权限。
Jeff Bruchado 补充了一个关键细节:git 只记录 Agent 提交了什么,不记录它读过什么、把数据发到了哪里。审计日志因此缺了一大块。
所以开发者常说的“我们只装官方的”,其实并不能构成完整防线。如果这次出问题的恰好是官方扩展,供应链攻击就无需伪装,只需等自动更新把人人都推到后门里。
Matei 提醒:“还记得 SolarWinds 吗?”同样是构建阶段植入后门,仓库表面正常,客户照常更新 Orion。那次不到 18,000 个客户中招。区别在于,这次的对象是一个能碰到笔记本上几乎所有东西的 Agent。
方案不神秘,默认值是反的
网友给出的具体建议不少:
- Mohammad Vazin:别把 Agent 留在笔记本上。用一次性沙箱,配短期、仓库范围的 token,切断通往 SSH key 和浏览器会话的路径。
- 另一位网友:每个项目一个沙箱,基本能解决大部分问题。
- 还有人强调:Agent 应该拿的是能力,不是环境权限。
这些话算不上新。每条都指向具体资产。真正的问题不是没有方案,而是默认值是反的:开发机默认把开发者的全部权限交给了 Agent。
白皮书:权限只能收缩
Masad 随后贴出 Replit 的 Agent Habitat Architecture 白皮书。
把 Agent 环境拆成身份、执行、权限、数据流、审批、恢复几个模块,这是白皮书的核心思路。规则很硬:
- 一次运行里权限只能收缩,不能扩大。
- Agent 和沙箱不接触外部凭证,由 broker 按请求注入。
- 每条网络路径都有策略执行点。
- 不可逆操作必须经过人工审批。
- 审计日志写在 Agent 够不到的地方。
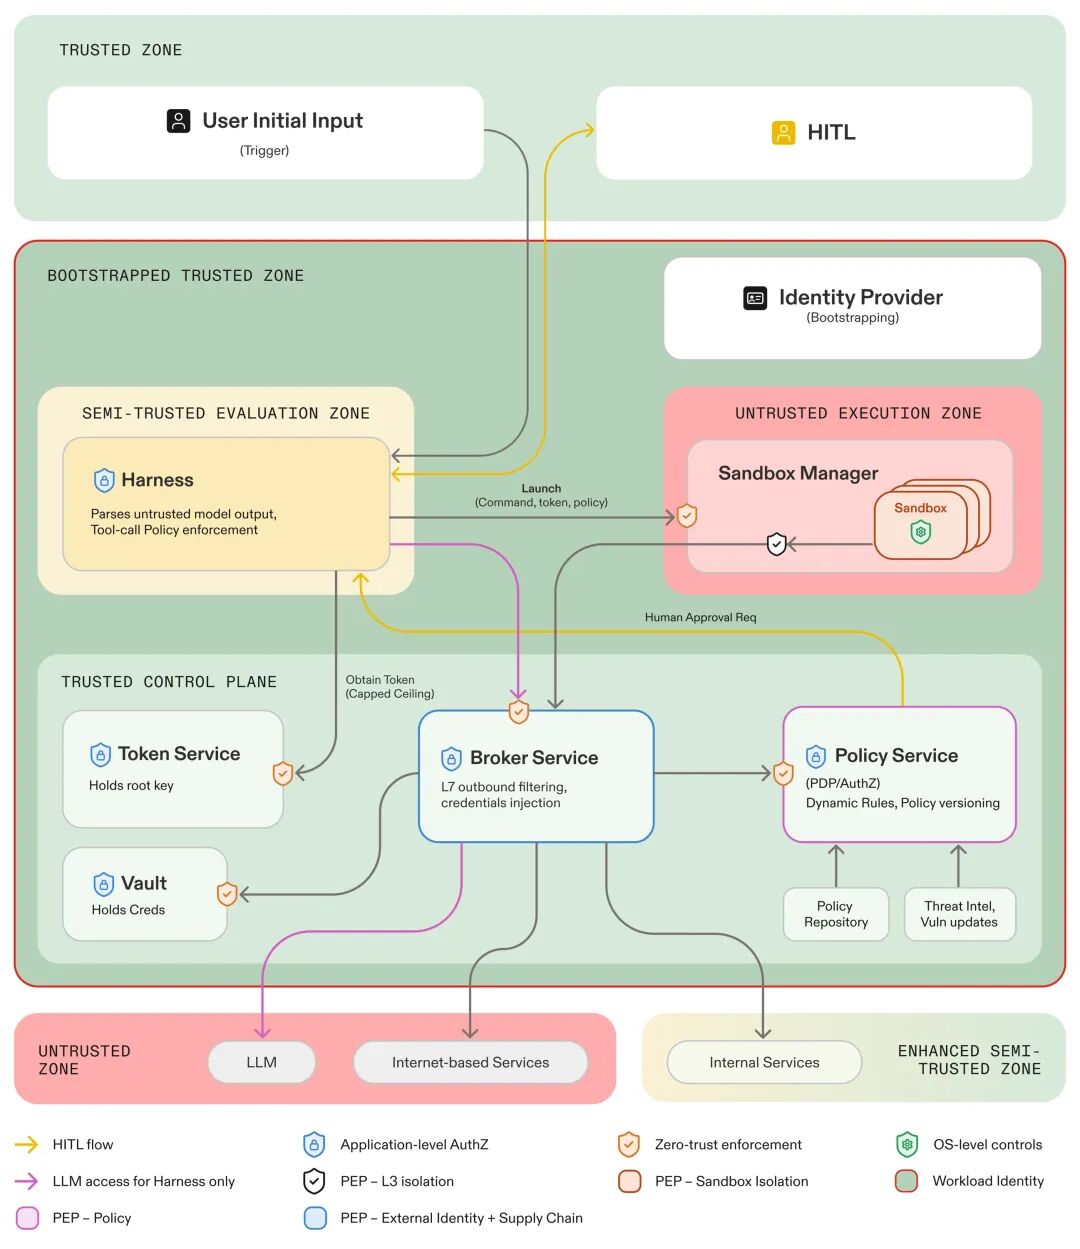
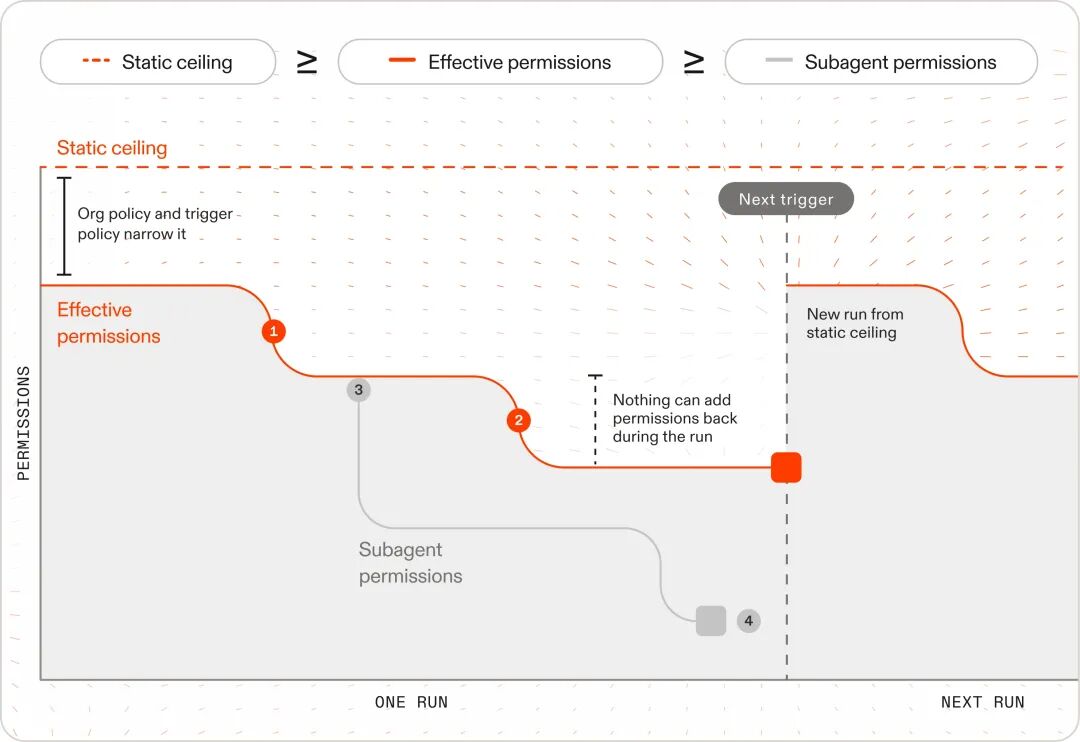
白皮书还给出一个 0 到 3 的成熟度模型,覆盖 11 个维度:沙箱隔离、网络隔离、外部身份、策略、数据流、人类审批、供应链、持久执行、容器化、可观测性和工作负载身份。
0 级基本等于裸奔;1 级能防事故;2 级能防提示注入;3 级才可能应对 Agent 主动找漏洞。系统成熟度要看最低分,因为 Agent 在寻找漏洞时,总会直奔最弱的一环。
每个级别还配了真实案例。供应链那一栏里,Nx 在 2025 年遇到恶意 npm 包,存活了 4 小时,攻击者利用权限绕过标志运行 AI CLI,搜索密钥并发送到公开 GitHub 仓库。白皮书把这些列为反面教材。
所以问题不是要不要用编码 Agent,而是把它放在哪、给它什么凭证、出事时谁能第一时间切断。默认把开发者的全部权限交给 Agent,风险极高。云沙箱也并非免费午餐:风险会集中到平台侧,审计和隔离必须真正落到实处。在把生产权限交出去之前,不妨先看看自己最低的那项得分。而这些问题一旦延伸到 personal agent,只会更棘手——开发者尚且不能安全驾驭,普通用户又该怎么办?
这类关于 Agent 权限边界的讨论,在云栈社区还会被继续追问。
 发表于 昨天 22:55
|
查看: 8|
回复: 0
 /1


