安全资讯 安卓电视盒子制造商深圳视壮科技(Videostrong)被指在超过 130 万台设备中预装后门,并向下游黑灰产出售访问权限。最终这些电视盒子被用于搭建住宅代理、流量转发、分发其他应用或恶意软件、实施广告欺诈等。谷歌高度确信视壮科技就是后门运营方,而这家公司同时为大量品牌提供代工生产。目前谷歌已经切断与视壮科技的合作,禁止其制造和销售经过认证的安卓设备。
谷歌威胁情报团队日前发布报告称,已与安全厂商和执法机构合作,破坏名为 XCPE 的超大规模僵尸网络。该僵尸网络通过预装在安卓电视盒子固件中的后门程序,远程控制超过 130 万台设备,受影响设备分布在全球多个国家和地区。
谷歌高度确信设备制造商深圳视壮科技(Videostrong)为牟利而开发、部署和运行该后门及僵尸网络。谷歌称,视壮科技将受感染设备的访问权限出售给其他参与者,用于广告欺诈、住宅代理、流量转发以及分发更多恶意程序。
值得注意的是,视壮科技也为其他公司或品牌提供代工服务,因此很多设备可能并非 Videostrong 品牌,但同样内置后门并参与僵尸网络。这些品牌是否事前知情,目前仍不清楚。
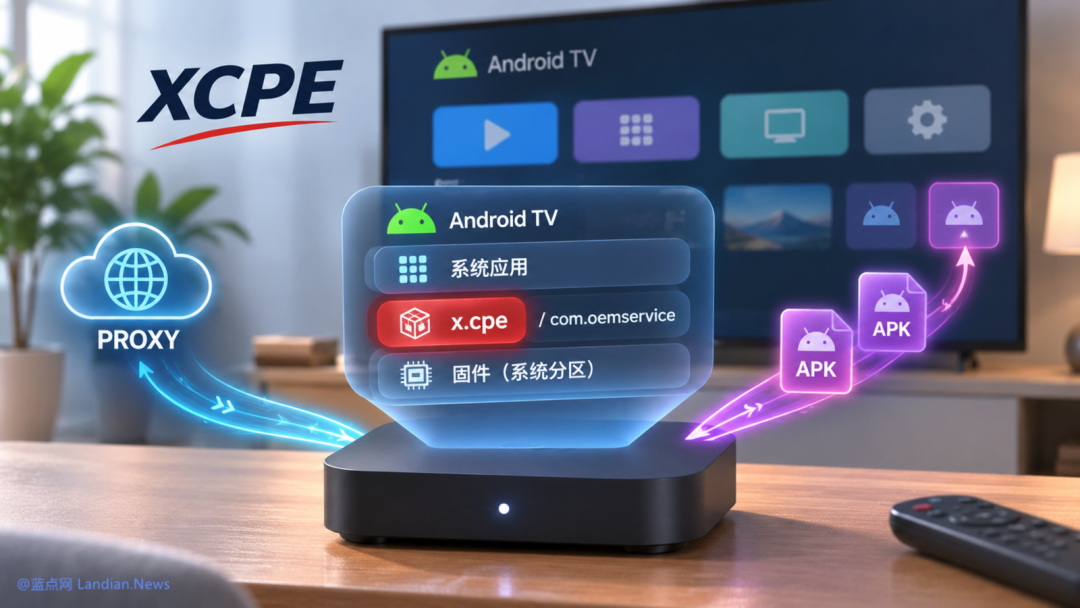
▲ XCPE 后门与固件感染示意(AI 生成)
后门隐藏在固件中,可静默安装其他程序
分析发现,XCPE 的主要组件在部分设备中名为 x.cpe,在部分构建中也可能使用 com.oemservice 这个名称。该组件预装在固件分区以安卓系统级权限自动运行。
设备启动后,该组件会检查相关文件并静默安装后门程序,随后连接远程控制服务器(C2)获取配置指令。谷歌观察到的行为包括但不限于:静默安装应用程序、执行命令、截取屏幕内容、收集设备信息、探测用户所在网络。
后门程序还可以加载其他组织或犯罪团伙提供的恶意模块。其中部分模块会把设备变成住宅代理出口,让第三方流量经过用户家宽进行转发,利用家庭网络的公网地址访问外部服务。其他模块则在后台实施广告欺诈,或继续下载更多程序。
受影响设备大多数是视壮科技生产或代工生产的安卓电视盒子,但谷歌还发现部分远程医疗设备、卡拉 OK 设备和数字标牌等安卓设备也受到感染。
谷歌指控视壮科技参与运营,宣布切断认证合作
谷歌在多个品牌和型号的设备中发现内置恶意软件,且相关行为已持续多年。相关公司还为这个恶意网络配备了专门的控制基础设施。基于这些证据,谷歌认为事件涉及视壮科技的持续运营,而非单一开发者的偶发行为。
研究还发现,视壮科技使用混淆技术利用谷歌认证测试中的流程漏洞,在设备首次启动后加载恶意代码。部分设备此前属于经过谷歌认证、预装 Google 应用的产品。
作为处置措施,谷歌宣布终止与视壮科技的任何合作,禁止该公司及其关联实体制造和销售经过认证的 Android 设备,也禁止其向其他认证厂商提供软件。谷歌还准备改进安卓电视设备的固件完整性检查,以应对类似问题。
目前用户无法卸载后门
谷歌已经通过法律行动破坏用于控制该僵尸网络和分发恶意模块的域名与服务器,也针对多个通过该后门传播的恶意软件家族的控制域名采取行动。这些行动牵涉超过 1000 万台设备,其中就包括视壮科技这 130 万台安卓电视盒子。
然而,普通用户为什么很难自己处理?因为后门程序预装在电视盒子的固件里。谷歌分析显示,即便部分组件从用户应用目录卸载,设备重启后仍可能自动重新安装。因此用户几乎无法依靠手动卸载来清除后门。
谷歌建议,如果怀疑自己的设备有问题,应尽快断网,并核对制造商和型号,联系销售商或设备品牌方确认是否有可信的固件修复方案。如果在可疑设备上登录过账号,还应及时修改这些账号的密码。
这类固件级供应链风险值得持续关注,相关技术讨论也可以前往云栈社区查看。
消息来源:谷歌威胁情报团队报告 |  发表于 2 小时前
|
查看: 9|
回复: 0
 /1


