谷歌近期推出的 AndroidX Security State 与 Security State Provider 库,为 Android 设备安全性评估提供了一套集中化机制。它的核心变化在于:应用程序不再只能依赖面向整个设备的单一安全补丁日期,而是可以在单个组件级别验证补丁状态,实现更细粒度的校验和更灵活的响应策略。
无论你开发的是安全关键型、面向消费者的应用(如银行、金融科技或医疗保健),还是移动设备管理(MDM)解决方案,这套库都能让你以编程方式按组件验证设备的安全状态。
传统的安全补丁级别(SPL)是一个整体性补丁编号,涵盖 Android 设备上运行的整套系统软件栈。新机制支持组件级安全校验,能够更精准地查看可用修复项。
Security State 库定义了三种不同的补丁级别:
- 设备 SPL(Device SPL):直接从运行中的系统查询,无需网络访问,表示当前已安装的安全补丁级别。
- 已发布 SPL(Published SPL):表示谷歌针对给定组件官方发布的最新补丁级别。
- 可用 SPL(Available SPL):表示可在特定设备上下载和安装的补丁级别。
在组件层面,Security State 库可区分核心 Android 操作系统(系统)、通过谷歌 Play 更新的操作系统子系统(系统模块)以及内核。通过在组件层面展示这三种不同补丁级别,开发者和企业现在可以准确掌握设备的安全状况,识别缺失补丁,并主动采取修复措施。
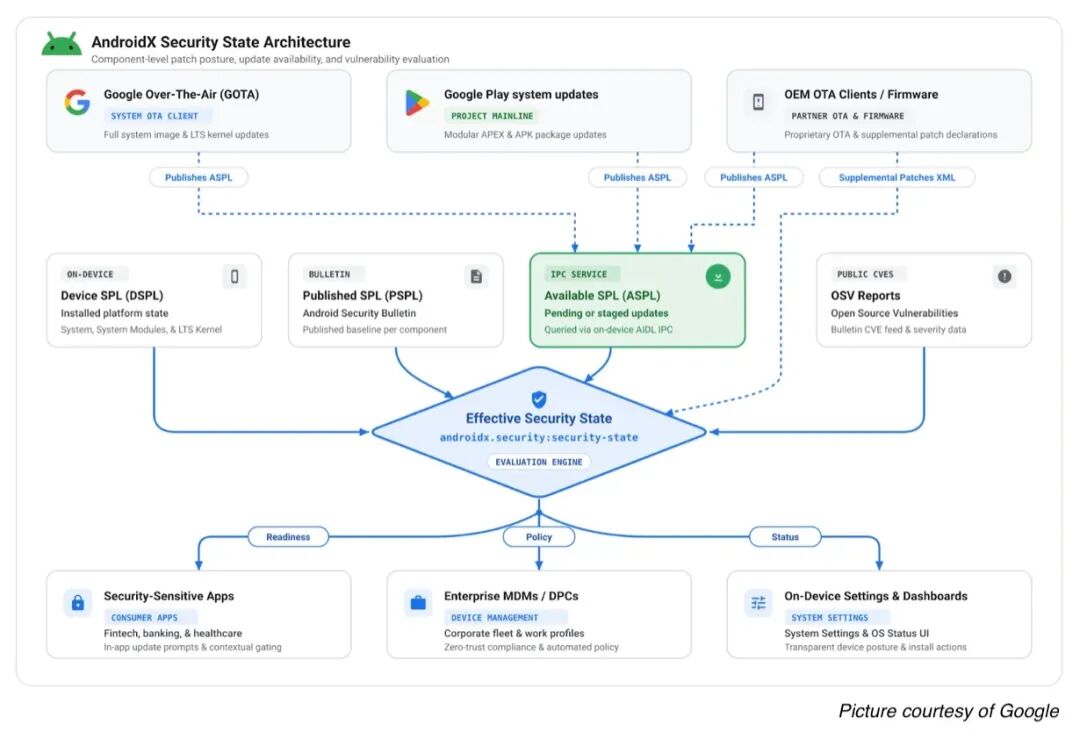
这个架构图的逻辑相当清晰:Google OTA、Google Play 系统更新和 OEM OTA/固件通道分别发布各自的 ASPL,与设备端 DSPL、安全公告中的 PSPL 以及公开 CVE 数据一起汇聚到评估引擎,最终输出 Readiness(就绪度)、Policy(策略)和 Status(状态)三类结果,供不同消费方使用。
例如,银行和企业应用可以使用设备 SPL 和可用 SPL,在允许执行敏感操作前确认设备安全。应用不再只是简单拒绝请求,而是可以要求用户先安装特定操作系统组件更新。开发者还可以在执行安全敏感操作前检查特定 CVE 的补丁状态——比如涉及 NFC 或蓝牙等硬件或软件组件的漏洞。
该库提供了安全检查相关的 API 函数,聚合从当前设备获取的数据,发现各系统组件待处理的安全更新。其中,部分函数用于检查设备上特定 CVE 是否已打补丁,另一些则用于判断设备是否已安装所有可用安全补丁。此外,该库还能生成安全公告与 CVE 详情的标准链接。
如果你正在从事 Android 安全相关开发,了解 Swift、Kotlin 与 Jetpack Compose 移动开发实践 中的安全模块设计思路会很有帮助。
Security State Provider 库则是一个专为 OEM 设计的配套库,它标准化了更新客户端向 Android 应用通知更新可用的方式。这意味着应用无需关心更新到底来自谷歌 Play、谷歌的 OTA 客户端还是 OEM 的专有客户端——底层通道的差异被完全屏蔽了。
了解设备安全状态的官方文档已经为开发者提供了全部所需信息,可基于实时、组件级补丁信息更好地保护用户。这套机制之所以值得关注,是因为它把安全验证的粒度从“整机”降到了“单个组件”,这对于零信任合规和细粒度设备管理场景来说,是一个相当务实的演进方向。
查看英文原文:
https://www.infoq.com/news/2026/10/android-security-state-libs/ |  发表于 前天 06:13
|
查看: 12|
回复: 0


