导语:41191 个名字、55503 个权限组。10 月 28 日,DDoSecrets 发布名为 Icepick 的档案,据称源自国土安全部 Okta 单点登录系统,牵出四万多名雇员与承包商。
一、这不是一份通讯录,是一棵目录树
先看规模。档案由非营利组织 Distributed Denial of Secrets(DDoSecrets)发布,数据提供者自称“和平部”(Department of Peace),原始文件由瑞士黑客行动主义者兼记者 maia arson crimew 清洗整理,配套的可检索站点叫 Icepick(原域名 icepi.cx 已应 DHS 要求下线,目前由 icepicx.is 提供检索版)。黑客在文件里留了一句话:“他们有我们的信息,那我们有他们的,也很公平。”
(图源:推文原图,美国国土安全部徽章)
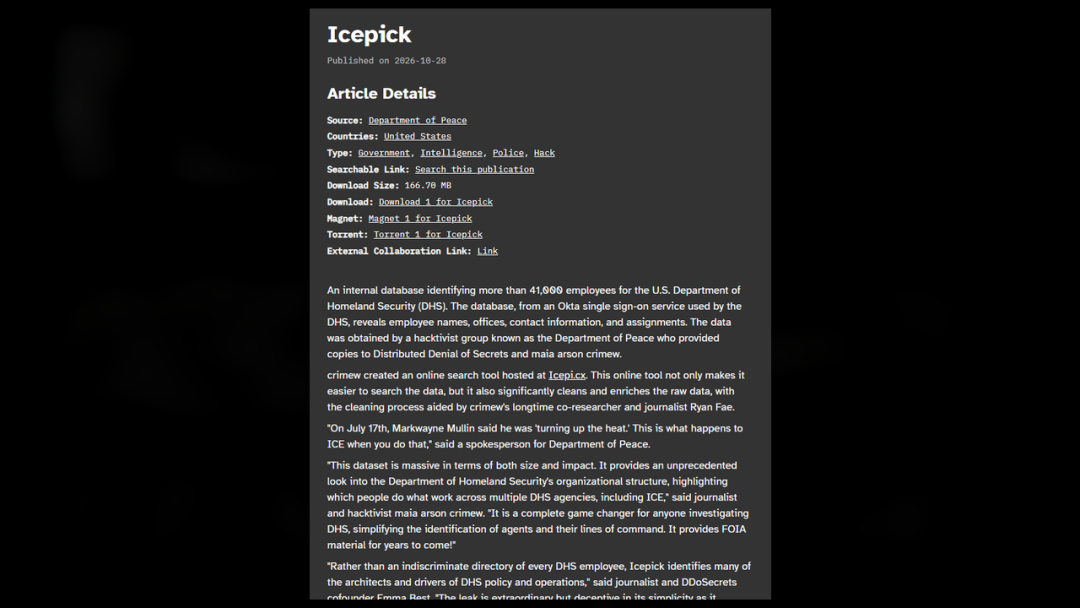
(图源:推文原图,DDoSecrets 发布页)
数据按机构拆开后的规模如下:
| 机构 |
人员 |
权限组 |
办公室 |
地点 |
| CBP |
21,329 |
12,437 |
4,864 |
925 |
| ICE |
6,598 |
8,216 |
532 |
449 |
| USCIS |
6,245 |
23,063 |
344 |
263 |
| HSI |
3,421 |
4,315 |
496 |
421 |
| DHS 总部 |
1,755 |
1,653 |
515 |
247 |
| CISA |
980 |
5,443 |
18 |
172 |
| FPS |
394 |
779 |
105 |
102 |
| FLETC |
337 |
723 |
207 |
75 |
| S&T |
132 |
527 |
73 |
48 |
| 合计 |
41,191 |
55,603 |
6,958 |
2,278 |
WIRED 的分析大致是:CBP 一家占了一半以上,ICE 约一万人(其中三分之一在 HSI 调查部门),USCIS 约 6200 人,CISA 不到 1000 人且过半是承包商,合计约占 DHS 员工总数的七分之一。
真正扎眼的不是人数,是“组”的名字。HSI 有 39 名员工分布在十几个现场办公室的“CUC”组里——法院文件显示 CUC 是 certified undercover operation,即认证卧底行动。另有组名指向 Keyhole、“CICTO 通讯截获中心技术支持组”、Title III Intercept Program(授权监听)、ISIP 非法传感器截获计划。工具痕迹同样清楚:Palantir Falcon 调查平台、PenLink 通信记录分析、Cellebrite 手机取证,还有 Grok.com 组、ChatGPT 组、Gemini 组、Signal 组(700 多个账号,几乎全是 CBP)、Mobile Fortify 人脸识别组(200 多个 CBP 账号,含现场主管和特勤队操作员)。甚至有 Executive Leadership 和 AI Access 两个网页过滤白名单组,里面是同样的 13 个人,包括前 DHS 部长 Kristi Noem、前 CIO Antoine McCord(离职后去了 Anduril)以及 Phil Hegseth。
二、紫队视角:被端走的是结构,不是姓名
据称,进入方式是一枚被攻破的 Okta 单点登录账号。Recorded Future 的安全专家 Alexander Leslie 判断得很直白:“如果数据真实且有效,这是渗透 DHS 的极其宝贵的情报资源……对手可以花上几个月挖掘这些关系,锁定脆弱人员,打造可信的冒充话术,甚至破坏正在进行的调查。”
这才是最值得蓝队琢磨的地方:单点登录是效率工具,也是单点失效。一枚账号加一次目录读取,等于全机构的通讯录、组织结构、权限拓扑一次性交出去。拿到这张图之后,红队不需要再打穿任何系统,只需要打个电话。
这也解释了为什么杀伤力远超一份普通人事表:它把“谁是谁”“谁在哪”“谁能看什么”打包送了出去,而这三样恰好是社工攻击的燃料。
三、名单会二次武器化:接下来几周的电话
推文评论区有人把下一幕说得很准:员工信息泄露之后,下一波就是 冒充 HR 或 IT 打电话,让人“验证账号”“重置密码”;名单上的人,应该把任何意外的验证请求都当成敌情,回拨时只拨自己本来就知道的号码。
这不是危言耸听,数据本身就写着答案。DDoSecrets 的发布说明里引用 crimew 的话说,这批数据提供了前所未有的视角,能看清 DHS 是怎么组织、怎么运作的,“对任何调查 DHS 的人来说,这是游戏规则级别的改变”,而且未来数年都是 FOIA 申请的现成素材。
蓝队能做的事大致分三层:
- 身份层:把 抗钓鱼 MFA、设备绑定、异常登录告警 顶上去,别让一条账号拖垮整个机构
- 权限层:审计“一个人挂在多少个组里”,离岗轮岗后的残留组往往比想象中多,卧底与监听类组名也要收敛
- 人员层:卧底姓名和行踪外泄是人身安全事件,不只是数据工单,得有 PSIRT 流程和快速轮换预案
四、还没确认的部分
方法与归因目前都停在“声称”阶段。Okta 对 WIRED 表示:“我们已注意到该报告。Okta 是安全的,没有任何证据表明我们的数据或系统被攻破。”DHS 的回应是:“已意识到潜在泄露,正在迅速有效处理。”司法部未作回应,FBI 把媒体问询转给了 DHS。
但数据本身是真的。WIRED、CNBC、POLITICO、BBC、TechCrunch 都拿到并审阅过原始档案。而且这已经不是孤例——此前 ShinyHunters 声称拿走了几乎全体 FBI 员工及其家属的信息。联邦机构的身份系统,正在成片地变成新目标。
五、总结
红队这波操作给满分:没有炫技,没有零日,一枚 SSO 账号换走整棵目录树,还附赠组织结构图。蓝队要补的课其实也不复杂——别让“名字”成为唯一防线,别让目录树的可见性等于全量可见,更别把一次名单泄露当成一张工单来关掉。这类社工攻击的纵深防御话题,在 云栈社区 的安全板块里也有不少讨论,值得持续跟进。 |  发表于 昨天 03:24
|
查看: 14|
回复: 0
 /1


