最近几天,韩国多家银行接连曝出客户数据泄露,牵动了整个东亚金融圈的神经。美国网络安全公司 CrowdStrike 刚刚发布的报告,直接把真相摊在了台面上:这波攻击,核心用的是 AI。
事情经过
2026 年 9 月下旬至 10 月初,韩国多家金融机构遭遇针对性网络攻击,客户资料被窃取。涉及的机构包括新韩银行(Shinhan)、KB 国民银行、韩亚银行等。其中新韩银行报告约 2.5 万名客户信息受影响,其他银行也有不同程度泄露。攻击主要针对贷款查询系统、员工移动办公支持系统等内部或合作方相关服务。
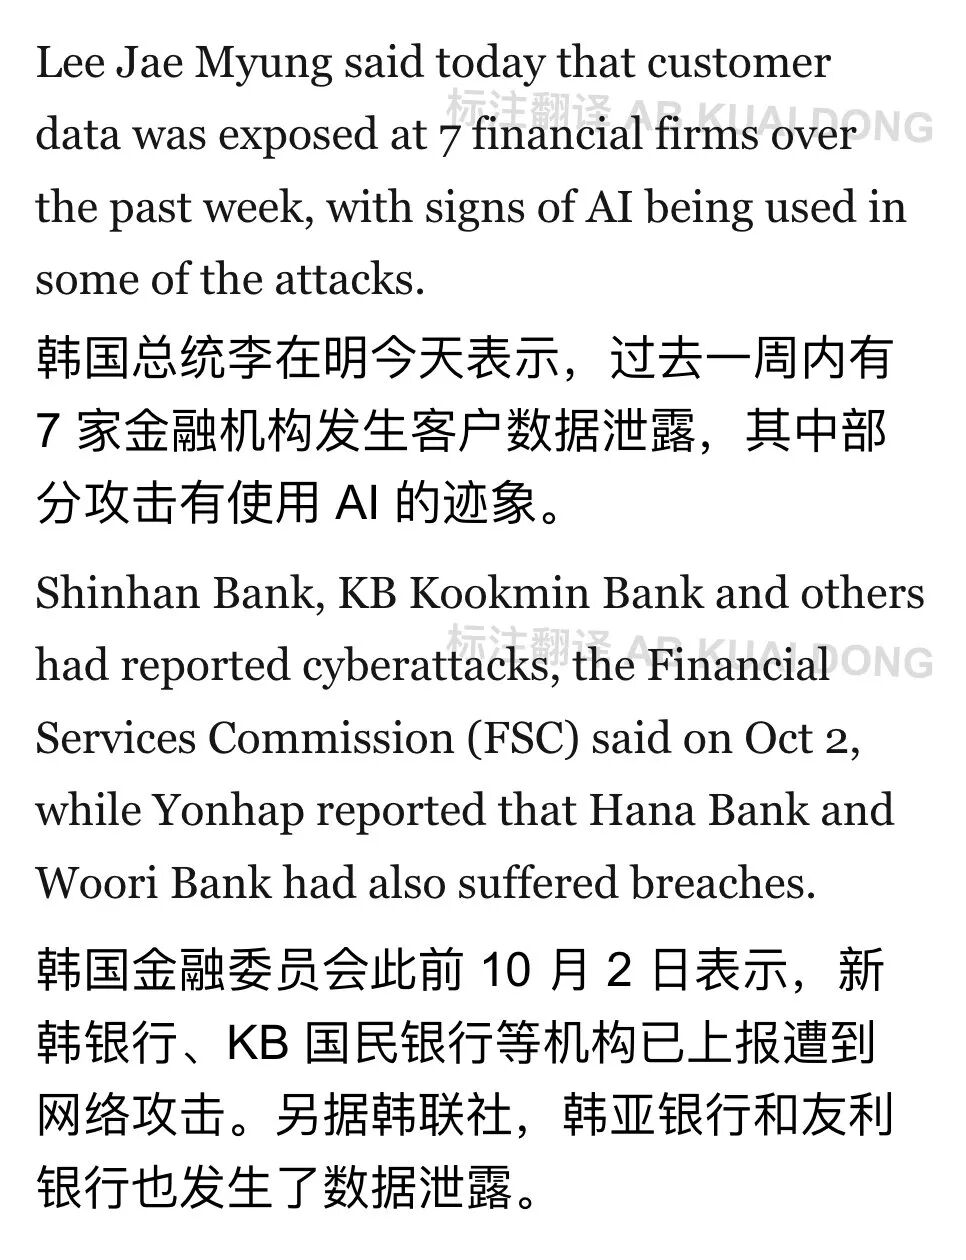
韩国总统李在明也公开回应,要求相关部门立即加强防护。韩国警方已立案调查。
CrowdStrike 挖出的关键细节
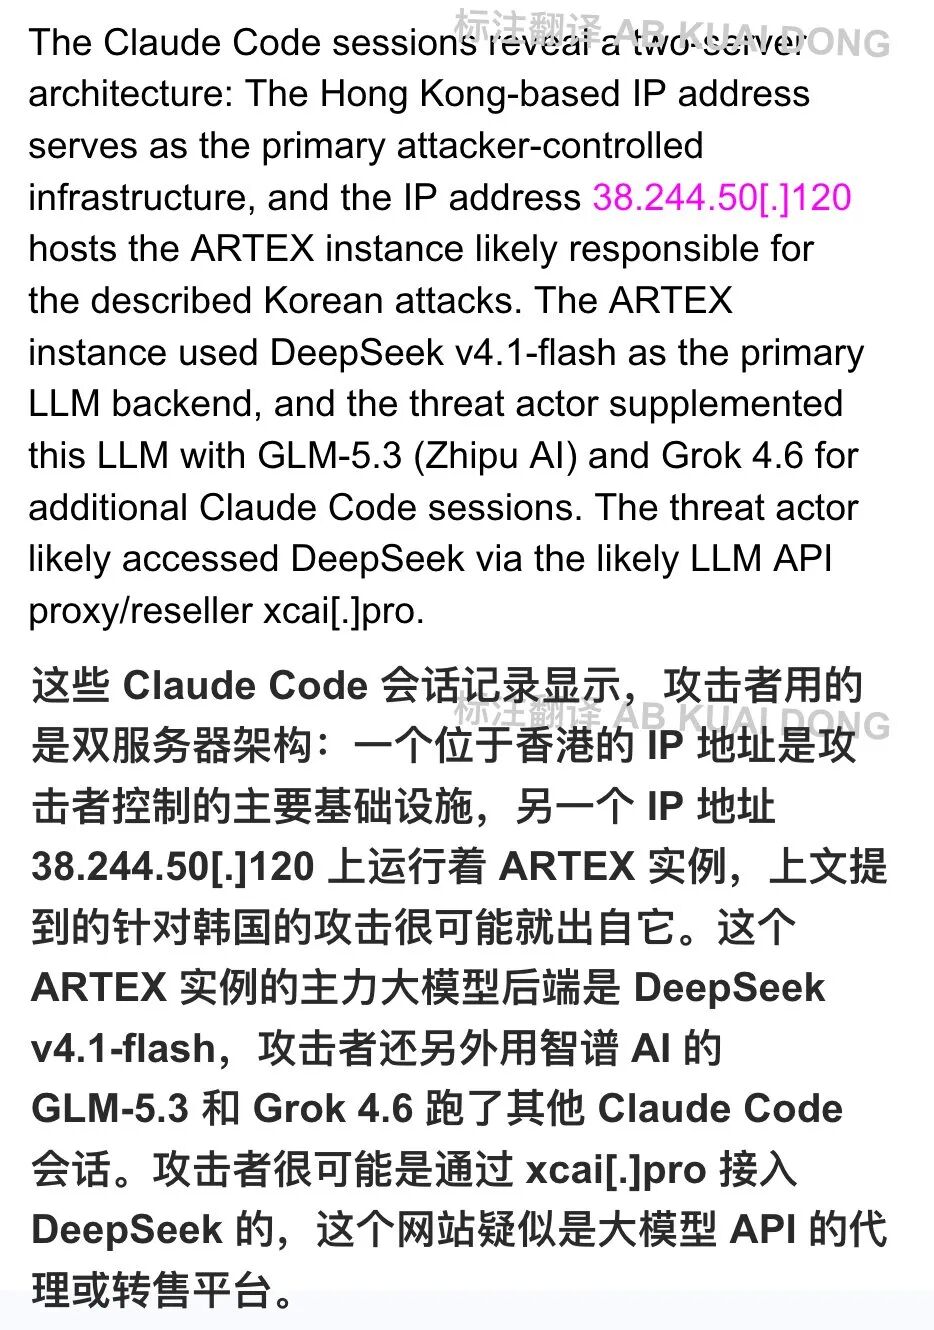
CrowdStrike 分析发现,攻击者使用了一款开源 AI Agent 渗透测试工具——ARTEX。这款工具以大模型为后端,能自动发现漏洞、规划攻击路径。
报告显示:
更戏剧性的是,攻击者把服务器上的目录设成了公开状态。研究人员直接读到了 Claude Code 的会话记录、ARTEX 配置文件和相关记忆文件。提示词规定模型如何执行渗透任务;还有攻击者询问“韩国泄露数据通常在哪里卖”“如何找 Telegram 数据交易群”的内容。
会话记录里甚至出现了让 AI 帮忙写“安全研究员简历”的请求,并填入了年龄、学校、所在地等信息。CrowdStrike 评估这些线索“很可能属于攻击者本人”,但尚未最终确认身份。报告以中等置信度判断:攻击者大概率是中文使用者,且以经济动机为主。
更广的背景:日韩同步“信息裸奔”
几乎同一时间,日本也出现了密集的数据泄露事件。烧肉 KING(物語コーポレーション)官方 App 会员系统被入侵,确认泄露超 1078 万条会员信息(姓名、电话、邮箱等);タイムズカー(Times Car)约 660 万账户资料被获取,其中约 160 万包含驾照等本人确认图像。其他多家企业也相继公布了会员或客户信息外泄情况。
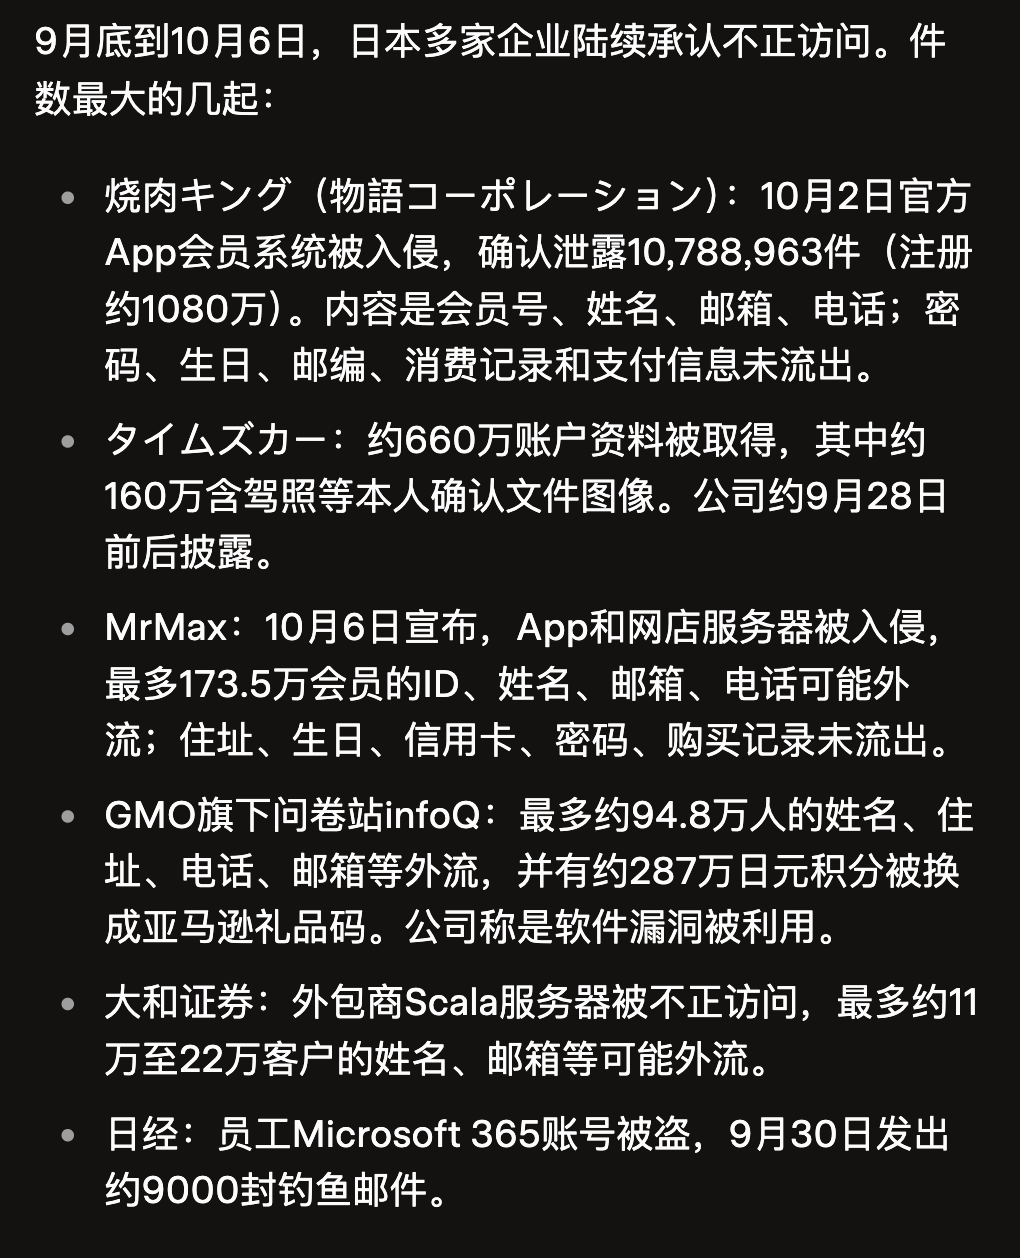
这些事件集中发生在对外有会员系统的公司,很多打的是用户 KYC(实名认证)资料。有从业者私下交流时感叹:更智能的 AI 时代,信息“裸奔”的代价正在加速到来。
这意味着什么?
这不是简单的“黑客又升级了”。
AI Agent 正在显著降低专业渗透的门槛。开源工具 + 大模型后端,就能在短时间内针对多家机构发起攻击。攻击者甚至能边攻击边让 AI 帮忙规划下一步、写简历、找销赃渠道。
但另一方面,这起事件也暴露了“工具跑得比人快”的现实:攻击者把配置、会话历史、服务器地址全部留在了公开目录里,等于亲手把线索送给了安全公司。AI 带来的能力,已经明显领先于部分操作者的经验与安全意识。
对金融机构、拥有大量会员数据的企业来说,传统的网络隔离、人工防护已经不够。AI 时代的攻防,正在变成“AI vs AI”的竞赛。防御方需要更快地引入 AI 辅助检测、行为分析,并重新审视那些对合作方开放的接口与内部系统。
写在最后
技术本身没有善恶,用它的人决定方向。DeepSeek、Claude、Grok 这些大模型,原本是提升生产力的工具,如今却被用在了灰色甚至黑色地带。
信息泄露一旦发生,姓名、手机号、住址、收入、贷款额度……这些数据在黑市上的价值,远比我们想象的高。普通人能做的,是提高警惕、减少不必要的信息留存;企业则必须把“假设已经被攻破”作为默认前提,而不是“我们系统很安全”。
AI 的浪潮才刚刚开始。下一次,攻击者可能更专业,也可能更“业余”——但工具会更强。 |  发表于 2 小时前
|
查看: 6|
回复: 0


