本文将从多个真实攻防场景出发,拆解每一种情境下的资产测绘思路与操作流程,并给出可复现的示例方法。
一、从“IP/域名”出发
场景1:已知单个IP,判断是否为企业资产
场景说明
触发条件
- SRC 漏洞平台只给了一个 IP
- 攻防演练中捕获到对方出口 IP
- 应急响应中发现异常通信源 IP
目标:判断这个 IP 是否属于某企业,以及还能扩展出多少相关资产。
测绘流程
第一:IP归属判断
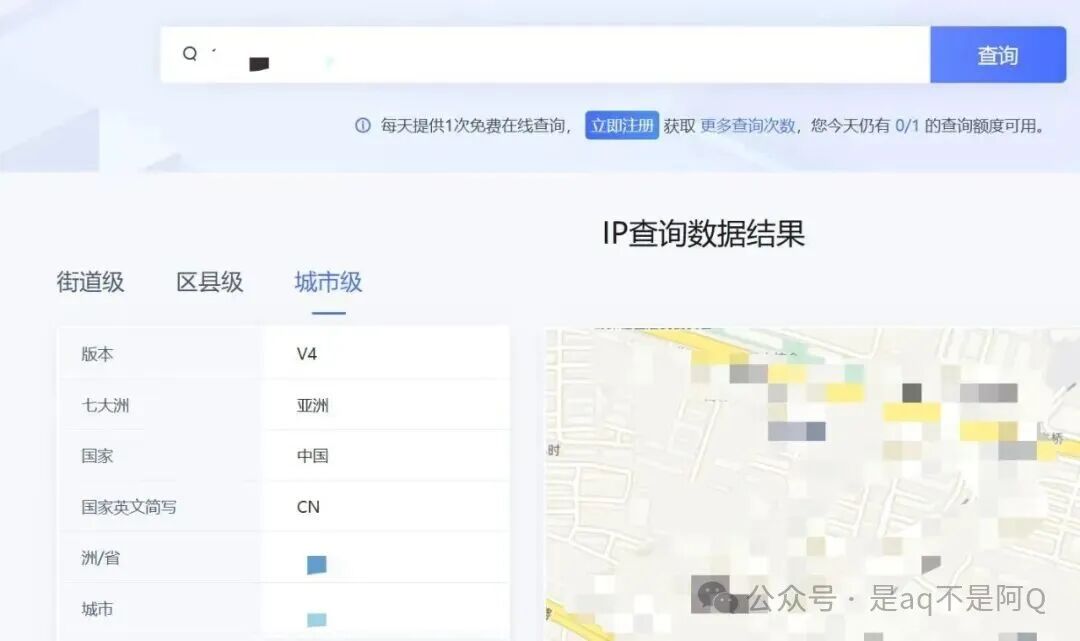
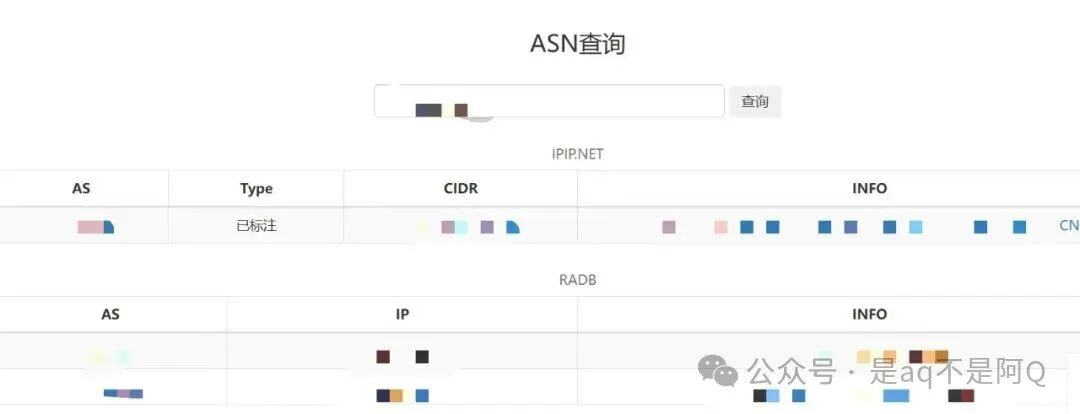
第二:FOFA定位IP
IP="x.x.x.x"
关注信息:
- 开放端口
- 服务类型
- 是否存在 HTTP(S) 服务
- 能否反查到域名(如果 FOFA 没有查到,可以考虑使用站长之家等工具进行 IP 反查域名)
如果 FOFA 没有收录该资产 IP,也可以通过 nmap、御剑等端口扫描器对目标发起指纹收集。
nmap -sC -sV -O IP
# 参数解释:-sC 表示使用 nmap 脚本探测,-sV 表示探测机器上的服务系统,-O 表示探测目标的操作系统信息
第三:证书反查(目标开启 HTTPS 服务的情况下)
先搞清楚为什么证书反查能够用于资产探测:
HTTPS 服务在握手阶段会返回 SSL 证书,证书是对外公开的信息。
证书中的 SAN / CN 字段会明确声明该证书可使用的域名,往往包含业务系统、测试环境或历史遗留子域名。
同一企业常常在多个系统上复用证书,使证书成为一种稳定且强关联的资产线索。
通过证书字段或指纹进行搜索,可以从单一资产快速扩展出同一体系下的其他资产。
证书更适合作为资产扩散手段,而非单独用于资产归属判断。
具体做法:
- 提取证书中的 CN、SAN 信息
- 常见形式:
www.xxx.com、*.xxx.com、test.xxx.com
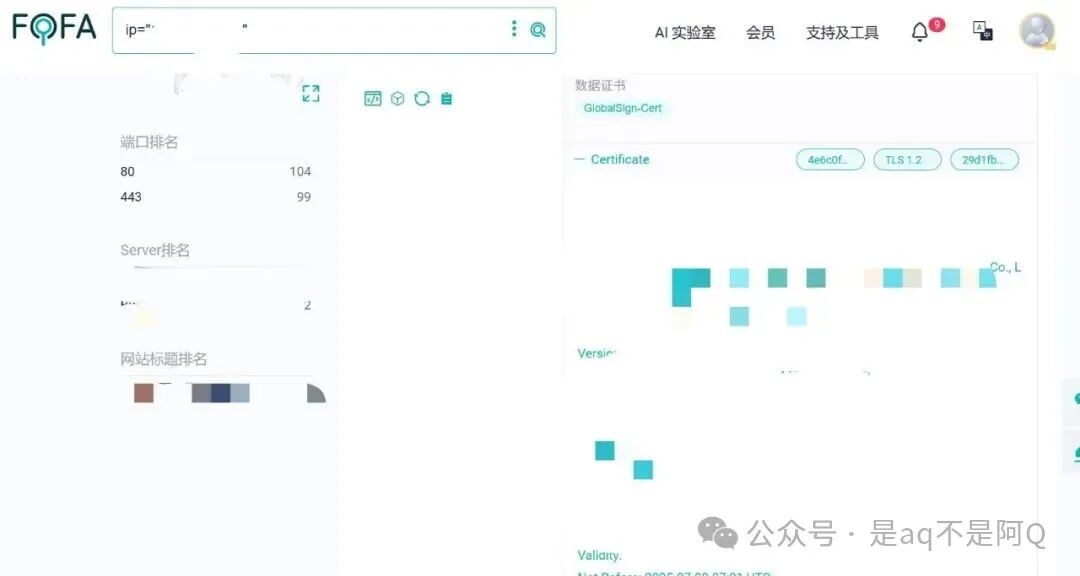
第四:利用证书扩散资产
利用 FOFA:
cert="xxx.com"
或:
cert.subject.cn="xxx"
往往可以测绘出:
场景2:仅已知企业名称的资产测绘
场景说明
- SRC 平台只给出企业名称
- 红队/攻防演练中,仅明确目标公司
- 外部情报收集中,获得公司名称但无资产信息
测绘核心逻辑
先确认“官方根域名”,再以域名作为锚点进行资产扩散。
测绘流程
第一:通过 Google/Bing 查找对应官网/子域
直接搜索企业名称,获取根域名:
企业名称(获取根域名)
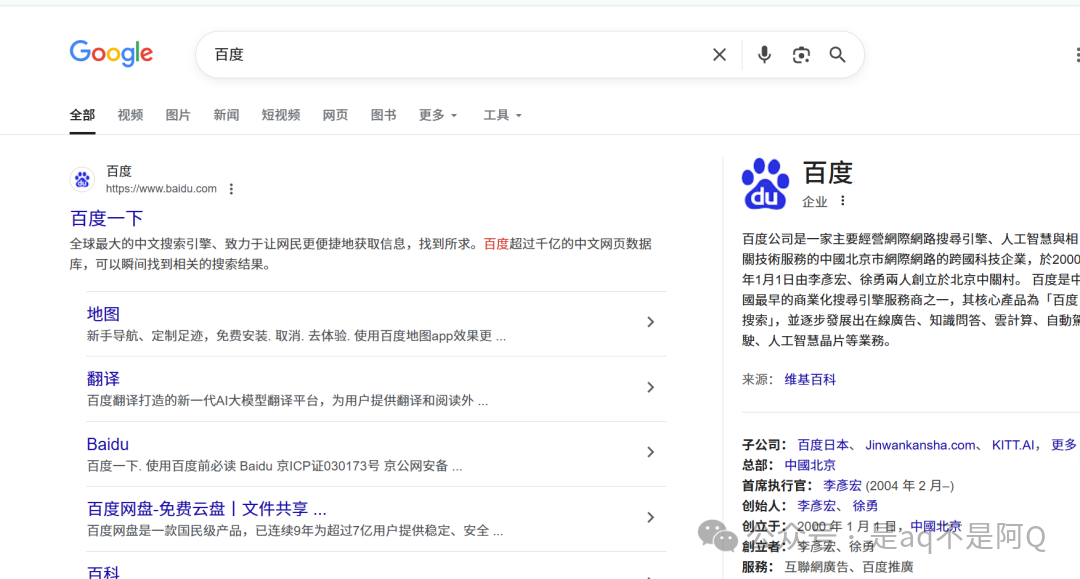
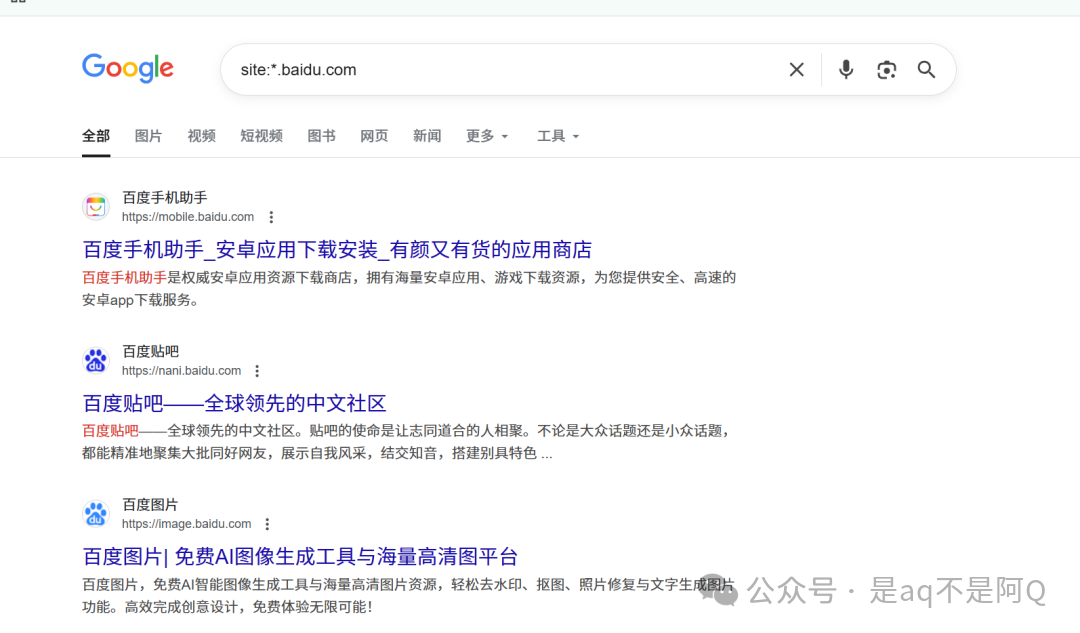
然后利用 Google 语法查找子域名:
site:*.baidu.com(查找一级子域名)
site:*.*.baidu.com(查找二级子域名,以此类推)
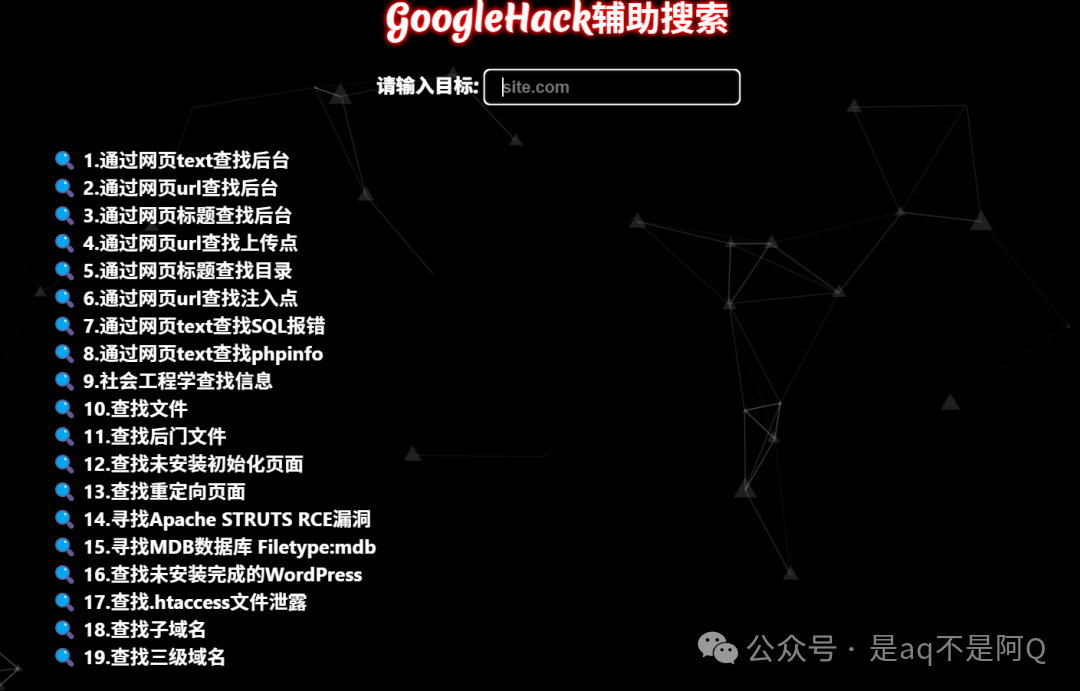
这里推荐一个辅助工具 GoogleHack:
第二:通过企业信息平台确认域名
使用企查查、爱企查、天眼查等平台,查看官网地址、官方邮箱后缀、对外联系方式等字段。
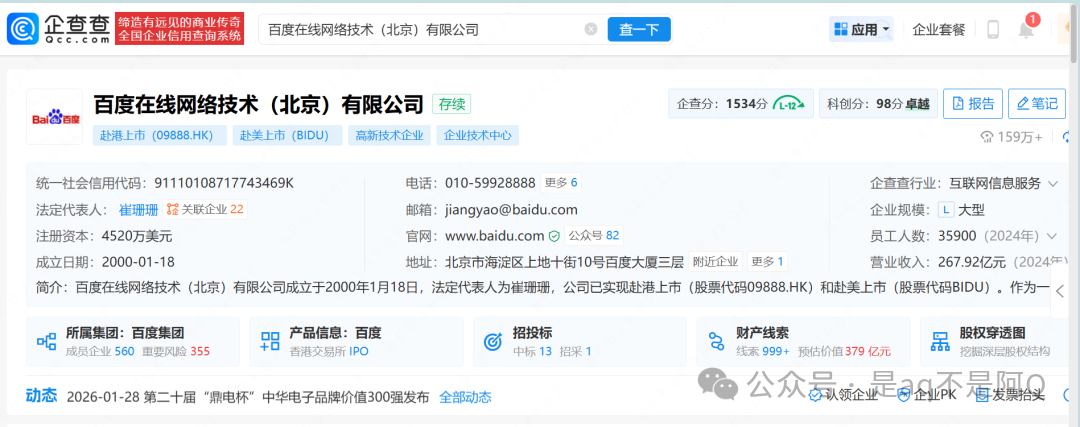
第三:确定企业根域名
常见形式:
example.comexample.com.cnexample.cn
注意:部分企业存在多个根域名,需全部记录,作为后续测绘入口。
第四:基于域名扩散资产
利用 FOFA 语法:
domain="example.com"
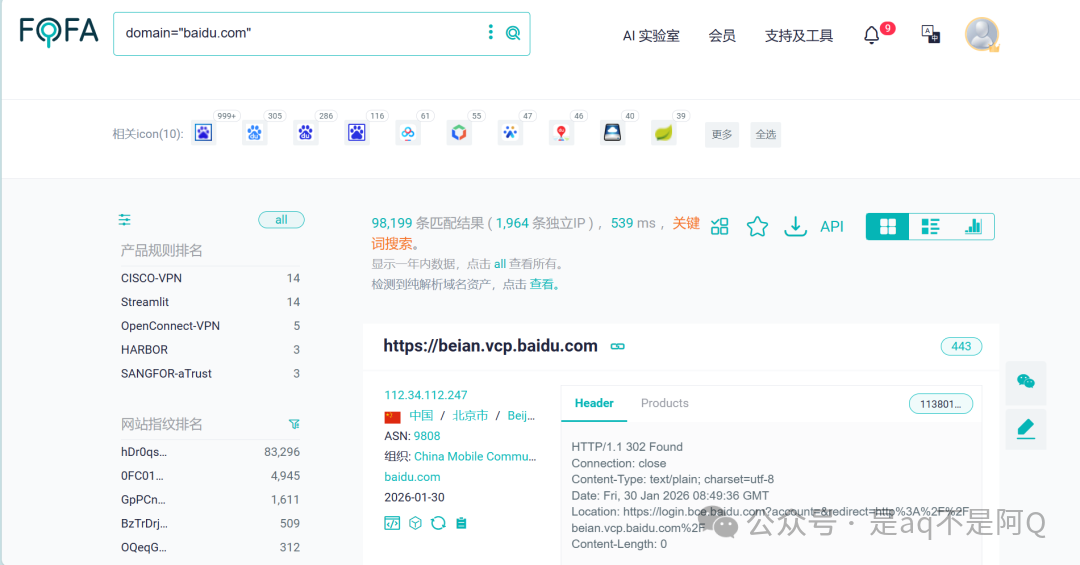
也可以缩小到国内目标:
domain="example.com" && country="CN"
有时候 FOFA 没有收录,也可以借助在线子域名爆破工具 ( https://scan.javasec.cn )、subfinder 以及 Layer 子域名挖掘机等,对目标子域名进行更细致的子域名挖掘。
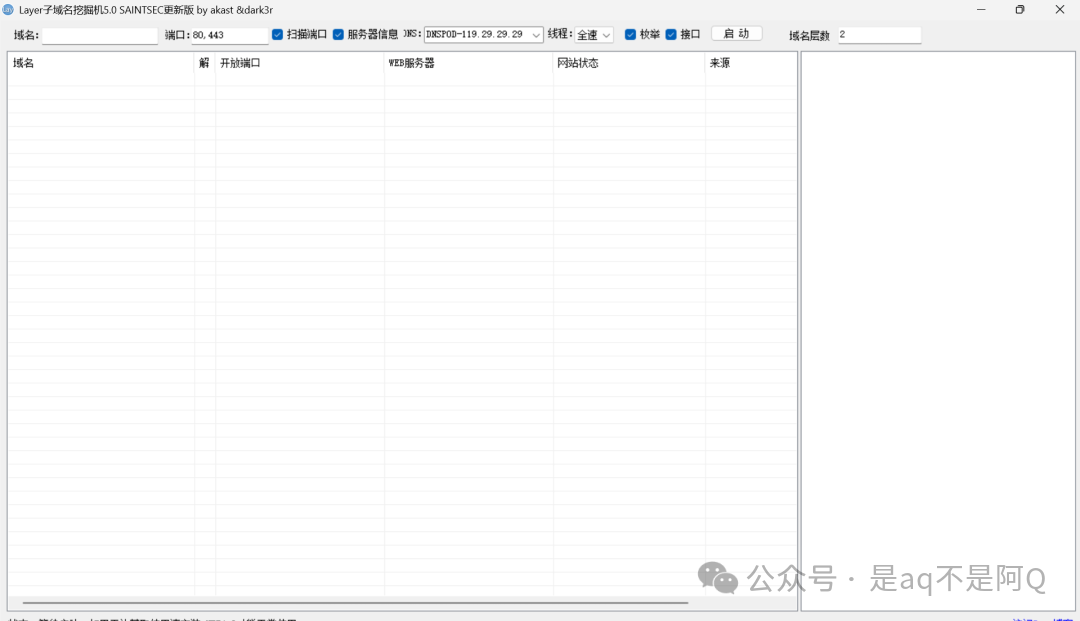
然后再结合端口、证书、技术指纹、图标哈希值、页面特征等维度进行资产扩展。
二、从“技术特征”出发
场景3:已知技术特征的资产测绘(Web框架/中间件/服务组件)
场景说明
触发条件
- 某 Web 框架/中间件爆出高危漏洞
- 红队演练或应急响应中,需要排查同类技术资产
- SRC 挖掘中,已明确技术栈但未知具体资产
常见目标类型
Web 框架类:若依(Ruoyi)、ThinkPHP
中间件/服务组件类:Elasticsearch / Kibana、Redis / MongoDB
测绘核心逻辑
无论是 Web 框架还是中间件,其资产测绘都基于技术特征的稳定性,主要体现在:
- 固定或高频端口
- 稳定的页面/API/Banner
- 可复用的指纹特征
区别在于:
| 类型 |
主要特征 |
| Web 框架 |
页面特征 / JS / 返回内容 / 图标 |
| 中间件 |
端口 / Banner / API / 协议特征 |
测绘流程
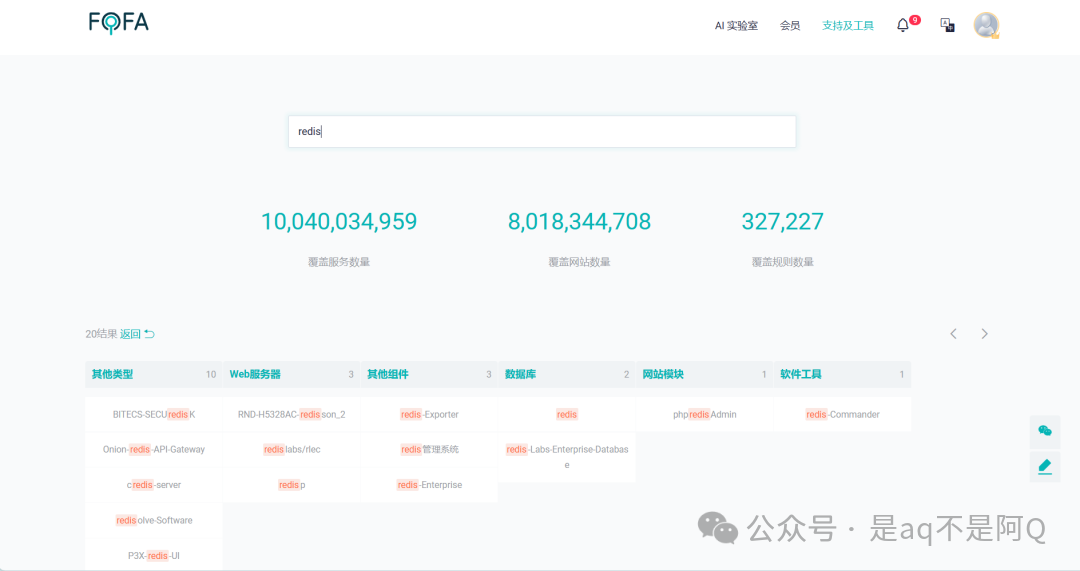
一、当 FOFA 中已收录对应产品指纹
使用 FOFA 语法:
app="***"
二、通过哪些特征进行资产发现
1. HTTP Header 特征
关注 Server、X-Powered-By、特有自定义 Header。
示例:
X-Elastic-Product: Elasticsearch
可直接用于 FOFA 语法:
header="X-Elastic-Product"
2. 页面 Body 中的固定字段
重点找产品名、模块名、错误提示、默认提示语、特殊的 js/css 文件名。
示例(Elasticsearch):
"cluster_name" : "elasticsearch"
FOFA 语法构造:
body="cluster_name"
3. 页面 Title 特征
很多中间件/管理后台的 Title 非常稳定,例如 Jenkins、Kibana、Harbor。
构造 FOFA 语句:
title="Jenkins"
4. 默认特殊路径/API接口
例如 /login、/api、/_cat、/actuator。
构造语法:
body="_cat"
5. 图标哈希值
很多产品都有独特图标,通过对应图标哈希值可以发现相关产品。
icon_hash="***"
6. 特殊端口
部分产品会开放特殊端口,例如 Redis 的 6389 端口。
port="6389"
7. 注意事项
单个特征通常不够准确和全面,配合多个特征进行资产发现效果会更好。例如:
title="" && port="" && (body="" || body="")
如果需要圈定目标域名或企业,还可以配合 cert 和 domain 进行约束。
三、从“业务属性”出发
场景4:明确业务点的资产测绘
场景说明
你不知道技术栈,但知道行业和系统类型。
常见业务关键词
| 业务 |
关键词 |
| OA |
oa / office |
| 医疗 |
his / ehr |
| 教育 |
edu / jwxt |
| 政务 |
gov / zw |
测绘流程
title="OA" && country="CN"
或:
body="??系统"
实例
title="统一身份认证" && body="OA"
常能发现办公系统。
 发表于 6 小时前
|
查看: 101|
回复: 0
 /1


