攻击者正在全网扫描暴露在公网的 LiteLLM 服务器,试图串联两个漏洞,在无需登录的情况下获得 RCE(远程代码执行)权限。
这波攻击瞄准 LiteLLM AI 网关的测试端点,同时利用其依赖的 Starlette Web 框架中的漏洞。LiteLLM 部署在应用与 AI 模型提供商之间,一台网关失陷,就可能牵出大量敏感信息。
网关通常保存着各家服务商的 API 密钥。攻击一旦得手,攻击者就能在企业的 AI 架构里站稳脚跟。
扫描活动是怎么被发现的
涉及的两个漏洞分别是 CVE-2026-42271 和 CVE-2026-48710。互联网风暴中心(ISC)的分析人员注意到,周末期间蜜罐收到了异常请求,随后确认这是一波有组织的扫描活动。
SANS 的 Johannes Ullrich 介绍,这些请求的目标路径是 /mcp-rest/test/tools/list,看起来同时针对两个 CVE。此前,Horizon3.ai 已发布分析文章,演示了两个漏洞的组合利用方式。
两个漏洞如何组合绕过认证
CVE-2026-42271:测试端点的命令执行。 该漏洞存在于 LiteLLM 的 MCP 测试端点中,影响 1.74.2 及以上、1.83.7 以下的版本。这些端点可以接收完整的服务器配置,配置内容包含 command、arguments、environment 字段。
代理服务会以自身权限,在主机上运行用户提交的命令。单独利用这个漏洞时,攻击者需要一个有效的代理 API 密钥,哪怕是低权限内部用户的密钥也足以触发。
CVE-2026-48710:Starlette“BadHost”。 这个漏洞正好补上了“需要密钥”这一道门槛。1.0.1 之前版本的 Starlette 没有校验 Host 头,因此被称为“BadHost”。
Starlette 会用未经校验的 Host 头值拼接完整 URL,并把它作为访问控制的判断依据。攻击者只要构造恶意的 Host 头,就能干扰校验逻辑,让请求绕过登录检查。
ISC 捕获的流量清楚地展示了攻击者的思路:
- 请求携带伪造的 Bearer 令牌;
- 请求体要求服务器通过
stdio 传输方式运行 id 命令。id 是攻击者常用的测试命令,用来确认自己是否拿到了代码执行权限;
- 攻击者还尝试了
localhost]、[localhost 等异常的 Host 头值,这些构造大概率是为了绕过基于公开 PoC 编写的过滤规则。
这并不是第一次出现类似活动。Ullrich 指出,早在 2026 年 7 月就有相关利用活动被上报,攻击者一直在调整旧的利用方式来绕过防护规则,寻找新的受害目标。
美国网络安全和基础设施安全局(CISA)已于 2026 年 6 月 8 日,把 CVE-2026-42271 列入已知被利用漏洞目录。没有及时关注早期预警的团队,可能仍在运行暴露于公网且存在漏洞的服务器。
LiteLLM 今年已多次成为攻击目标:3 月,攻击者通过 PyPI 推送了投毒版本;10 月又发生了第二次投毒版本事件。
AI 网关为什么是高价值目标
AI 网关通常保存着多家模型服务商、云账户和内部工具的访问密钥。Wiz 研究人员曾扫描 3074 个公网暴露的 LiteLLM 实例,发现其中 294 个(占比 9.6%)要么使用默认主密钥,要么根本没有开启身份认证。
此前的漏洞分析已经指出,这类存在漏洞的服务器可以成为攻击者的入口,进一步渗透到更广泛的云环境。
攻击者对管理接口同样兴趣浓厚。过往活动包括:
- 尝试爆破
sk-1234 这类弱主密钥;
- 试图创建新的 API 密钥和管理员账户。
对攻击者来说,公网开放又没打补丁的服务器,几乎是不设防的目标。
风险也不止于单台服务器。攻击者一旦能在代理主机上执行代码,就可以读取环境变量和存储的服务商密钥,再用这些密钥盗刷服务额度,或访问受密钥保护的关联数据。
10 月的供应链事件已经印证了这类风险的影响范围:一枚被盗的密钥,最终导致 LiteLLM 1.107.0 版本被投毒。
防护建议
第一步,尽快打补丁。 两个漏洞的修复补丁均已发布,请按下面的版本要求升级:
- 将 LiteLLM 升级至 1.83.7 及以上版本;
- 将 Starlette 升级至 1.0.1 及以上版本。
第二步,收缩暴露面。 把 LiteLLM 的管理端点和测试端点从公网下线,部署在 VPN 或带认证的反向代理之后。
第三步,写对过滤规则。 ISC 建议,配置 WAF 规则时要针对漏洞本身的特征,而不是某一种特定的利用方式。单纯拦截主机名中不该出现的字符还不够稳妥,更好的做法是配置访问控制规则,只允许已知合法的主机名访问。
第四步,开发侧补上校验。 开发人员在把主机名拼接成 URL 之前,必须先完成主机名校验。Ullrich 强调,除了打补丁,缩减攻击面是最重要的防护措施。
第五步,排查与应急。 检查 Web 日志,确认是否有请求访问过上述测试路径,以及是否出现异常的 Host 头值。如果确认存在漏洞的服务器曾暴露在公网,需要立即轮换主密钥,以及服务器上存储的所有服务商密钥。
入侵指标(IoCs)
下表汇总了本次扫描活动中观测到的主要指标,包括两个 CVE 编号、被扫描的 URL 路径、异常 Host 头值、伪造的 Authorization 头、客户端标识,以及请求体中的测试 Payload。
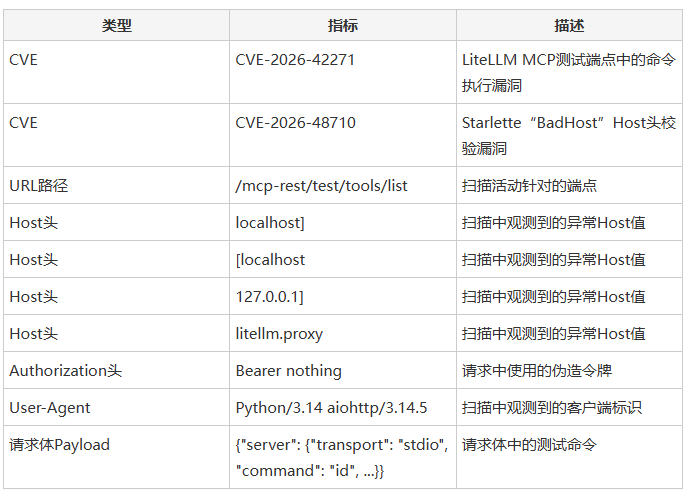
注:文中 IP 地址和域名均已做去激活处理(例如添加 [.]),防止意外解析或自动跳转。仅可在 MISP、VirusTotal 或企业内部 SIEM 等受控威胁情报平台中恢复原始地址。
如果你正在自建 AI 网关,不妨对照上面的清单,把版本、暴露面和密钥管理逐项过一遍。想系统了解漏洞复现与防护思路,也可以到云栈社区继续交流。
来源
参考来源:Hackers Actively Scan LiteLLM AI Servers for Critical Flaws Enabling RCE Attacks,原文地址: https://cybersecuritynews.com/litellm-ai-servers/
 发表于 昨天 23:17
|
查看: 8|
回复: 0
 /1


